

Shumë organizata përdorin shërbime cloud ose transferojnë pajisje në
Qendrën e të Dhënave. Çfarë ka sens të mbetet në server room dhe si është më mirë të organizohet mbrojtja e perimetrit të rrjetit të zyrës në një situatë të tillë?
Dikur gjithçka ishte në server
Në fillim të zhvillimit të Runet, shumica e kompanive thisheshin për çështjen e infrastrukturës IT në një mënyrë të ngjashme: dedikohej një hapësirë, ku vendosej kondicioneri dhe ku përqendrohej pothuajse gjithë pajisja rrjetore dhe serverike.
Administratori i sistemit konfiguronte një ose disa serverë në FreeBSD, Linux, ose OpenSolaris, etj. Dhe pastaj në këtë "sistem" aktivizonte shërbimet e nevojshme: nga serveri web, e-maili i korporatës deri te ndarësi i skedarëve.
Kur një kompani rritet dhe zhvillohet, papritur përballet me një situatë ku server room nuk i përmbush më kërkesat. Nëse ka para, mund të ndërtohet një qendër të dhënash të vetë-ndërtuar. Mund të jetë mëfitimprurëse të jepni me qira raftet në qendrat tregtare të të dhënave. Energjia elektrike e cilësisë së lartë e bazuar në DRUPS, sistemi industrial i kondicionimit, një staf i plotë i specialistëve të specializuar — këto gjëra me siguri nuk janë të arritshme në rastin e server room-it të zyrës.
Pas biznesit të madh, në mendjen e drejtorëve të kompanive të mesme dhe të vogla gradualisht po ndodh kalimi nga psikoza "gjithçka që kam e kam me vete" dhe "shtëpia ime — fortesa ime" në "të dorëzojmë për të tjerët dhe të mos vuajmë".
Për biznesin e vogël, ky opsion "tek të tjerët" u ofrohet nga ofruesit e cloud. Nëse më parë për një kompani me 40 njerëz, posedimi i një serveri të vetëshërbimit ishte diçka e natyrshme, sot shërbimi nga Google tërhoqi në anën e tij të gjithë ata që më parë nuk e mendonin punën pa Sendmail ose Postfix të vet.
Një ndihmë e madhe në këtë "ëngjërim" ofruan sistemet virtuale. Nëse para shfaqjes së tyre duhej të transportosej një server fizik i tërë, ose të konfiguronte gjithçka në "harduerin" e ri, tani mjafton të transferohet një imazh i makinës virtuale.
Çfarë do të mbetet në atë dhomë të vogël me kondicionim?
Në radhë të parë është pajisja rrjetësore. Si aktive ashtu edhe pasive. Shpesh, emri i zëshëm "servery" nënkupton një krosë me mbetje pajisjesh rrjetësore. Dhe për këto raste nuk kërkohet një ambient i veçantë me një sistem të fuqishëm klimatik, furnizimi me energji dhe kështu me radhë.
Grupi i dytë i pajisjeve, që për momentin është e vështirë ta heqim nga serveri, janë kalimi.
të sigurisë.
Por cilat janë këto kalime? Siç u tha më sipër, në të kaluarën e afërt, administratori kishte një ose disa servera ku mund të zhvillonte atë që dëshiron, por tani kjo luks mund të mos ekzistojë.
Por nevoja për mbrojtje nga kërcënimet e jashtme nuk ka ikur askund. Natyrisht, është e mundur të gjitha shërbimet dhe pajisjet e nevojshme të transferohen në Qendrën e të Dhënave dhe të kalojnë trafikun nga ky kalim në rrjetin e zyrës përmes një kanali të sigurt, për shembull, përmes VPN.
Ky skemë në shikim të parë duket tërheqëse, sikur nuk do të kishte rritjen e ngarkesës në kanalet ekzistuese. Nëse nuk dëshiron të paguash për një kanal më "të trashë", kjo nuk është gjithçka që ne duam.
Një opsion tjetër — të blini një pajisje të specializuar për mbrojtjen e trafikut, struktura e së cilës për shkak të fokusit të ngushtë mund të arrihet pa përbërësa të fuqishme, energjë-dhënëse dhe që krijojnë nxehtësi.
"Zoo" nuk do të nevojitet.
Në mungesë të një serveri klasik, është shumë më mirë të marrësh nga fillimi disa shërbime "në-një-kuti", sesa të krijosh një "zoo" në një ambient të vogël, madje edhe në një dollap të vogël kërcues. Në të njëjtën kohë, zgjidhja duhet të jetë jo e shtrenjtë, e provuar dhe të ketë mbështetje të mirë në gjuhën ruse.
Vërejtje. Ne tani po flasim për zyra shumë të vogla, mesatare dhe më të mëdha. Kompanitë e mëdha që ndërtuan Qendrat e tyre të të Dhënave, aktualisht nuk po shqyrtohen — në një artikull "nuk është e mundur të përfshijmë të pakufishmen".
Dhe për çdo rast, Zyxel tashmë ka një zgjidhje, dhe gjithashtu në kuadër të një linje produktesh. Pra, "zoo" nuk do të nevojitet.
Kalimet e sigurisë ZyWALL ATP
Më parë kemi folur për principet e funksionimit të këtyre pajisjeve me shembuj , Karakteristika kryesore është kombinimi i një firewall-i me shërbimin e sigurisë në re Zyxel Cloud. Me këtë shpërndarje detyrash, ZyWALL ATP trajton një gamë të gjerë çështjesh për mbrojtjen e perimetrave, pa kërkuar burime shtesë harduerike.
Lista e veçorive të mbrojtjes është mjaft e pasur (shih tabelën 1), duke përfshirë analitikë SecuReporter dhe Sandboxing — një "sandbox" për analizën e parakohshme të përmbajtjeve që shkarkohen.
Dhe njëherë tjetër, duhet theksuar — në këtë rast thjesht po transferojmë shërbimet nga zyra lokale në re. Zyxel Cloud bën gjithçka tjetër për ne në mënyrë anonime. Përveç komoditetit, ky qasje siguron mbrojtje efektive ndaj kërcënimeve të ditës zero përmes mësimit të makinerive dhe shkëmbimit të informacionit midis portave ATP në të gjithë botën. Për mbrojtjen është ndërtuar një rrjet neural tërësor.
: "Kur zbulon një skedar të panjohur, Cloud Query kontrollon shpejt (brenda disa sekondave) kodin hash në databazën e re dhe përcakton nëse është i rrezikshëm apo jo. Për funksionimin e këtij shërbimi kërkohen minimum burime rrjeti, dhe prandaj ai nuk e ul performancën e pajisjes. Efektiviteti i mbrojtjes kundër kërcënimeve sigurohet nga përdorimi i një databaze të re që përditësohet vazhdimisht, ku ndodhen të dhëna për miliarda kërcënimesh. Kërkesa në re gjithashtu përshpejton funksionet inteligjente të zbulesës së kërcënimeve të reja në Zyxel Security Cloud, duke forcuar mbrojtjen nga malware për çdo firewall ATP."
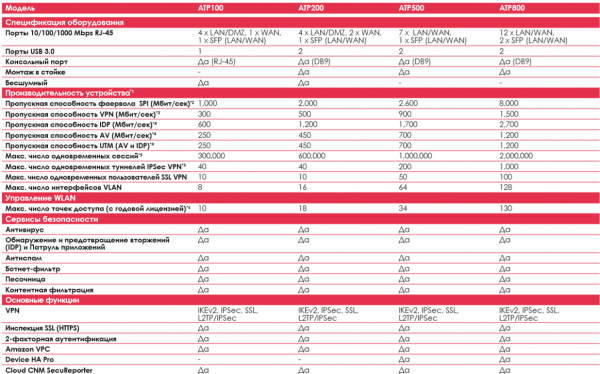
Tabela 1. Karakteristikat teknike të linjës ZyWALL ATP.
Vërejtje:
(1) Performanca reale varet shumë nga gjendja e rrjetit dhe aplikacioneve aktive.
(2) Kapaciteti maksimal i kalimit bazon në RFC 2544 (paketa UDP 1,518-byte).
(3) Kapaciteti i matur i VPN bazohet në RFC 2544 (paketa UDP 1,424-byte).
(4) Metrikat e AV dhe IDP për kapacitetin e kalimit përdorin standardin industrial të testit të performancës HTTP (paketa HTTP 1,460-byte). Testimi është kryer në mënyrë shumë-threaded.
(5) Kur matet numri maksimal i seancave, është përdorur një mjet testimi standard industrial — mjeti i testimit IXIA IxLoad.
(6) Rezultatet e testit të shpejtësisë së lidhjes me 1Gbps WAN janë kryer në kushte reale dhe mund të kenë disa variacione në varësi të cilësisë së kanalit.
(7): Pas skadences së Gold Pack do të mbahen vetëm 2 AP.
(8): Aktivizoni ose zgjatni funksionalitetin duke blerë licencat shtesë për shërbimet Zyxel.
Kujdesi për grupin e mbështetur të shërbimeve VPN. Praktikisht gjithçka e nevojshme për lidhjen me selinë ose zyrën në shtëpi është "në një shishe", prandaj mund të rekomandohet pa hezitim ky pajisje si një pikë fundore për degën dhe për të mbështetur punën e largët të punonjësve.
Zgjidhjet për zyra të vogla
Zyrat e vogla mund të ndahen në dy grupe: ndërmarrje të pavarura dhe degë të kompanive të mëdha.
Të pavarurat janë ndërmarrje që sapo kanë lindur dhe ato që do të mbeten të vogla. Për shembull, agjencitë projektimi, studio arkitekture, redaksitë e mediave të vogla, dhe kështu me radhë. Njësi të tilla biznesi shpesh përdorin shërbime në re, të paktën postë dhe ndarjen e skedarëve.
Degët e organizatave më të mëdha - për ta është e rëndësishme të kenë një lidhje të qëndrueshme me zyrën qendrore. Çdo gjë tjetër është në "qendër".
Shpesh këta "të vegjël" kanë nevojë për një ndërfaqe të thjeshtë për menaxhim. Administratori i rrjetit nga selia shpesh nuk ka mundësinë të shkojë shpejt në distanca të largëta për të zgjidhur problemin e degës së re. Ndërmarrjet e vogla lokale nuk kanë fare këtë mundësi. Duhet të përdorin shërbimet e "administratorit" që viziton.
Për këto raste, menaxhimi duhet të funksionojë sipas parimit "sa më e thjeshtë, aq më e besueshme".
Për zyra të vogla, ka kuptim të përdoren modelet ZyWALL ATP100 dhe ZyWALL ATP200.
Gateway i rrjetit ka dalë relativisht kohët e fundit, por tashmë është në .
Dallimi kryesor nga nevojtori i tij më të vjetër () është se është i destinuar për ngarkesa më të vogla dhe nuk ka montim për raftin 19 inç. Rekomandohet për zyra në shtëpi, kompani të vogla, degë dhe kështu me radhë.
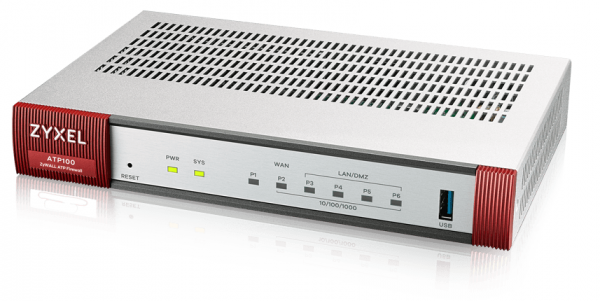
Figura 1. ZyWALL ATP100.
Sipas karakteristikave konstruktive: ATP100 dhe ATP200 janë modele pa ventilator. Pse është kjo e mirë: së pari, nuk ka zhurmë, së dyti, nuk ka nevojë të ndërohet ventilatori. Në situatën me "administratorin" që viziton, ky është një tregues mjaft i rëndësishëm.
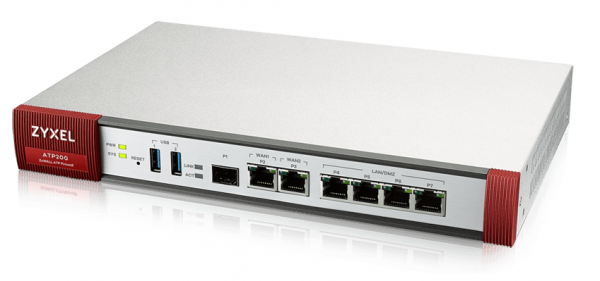
Figura 2. ZyWALL ATP200.
Modeli ATP200 mbështet dy porte WAN dhe mund të lidhet me dy linja të pavarura, për shembull, nga ofrues të ndryshëm.
Siç u përmend më sipër, për zyrat e vogla më e rëndësishme pas furnizimit të qëndrueshëm me energji elektrike është lidhja e qëndrueshme. Fatkeqësisht, ofruesit lokalë të shërbimeve nuk mund të garantojnë gjithmonë mungesën e problemeve. Duhet të kërkoni alternativa të tjera.
E RËNDËSISHME! Përveç porteve speciale WAN në modelet ATP, ka porte USB ku mund të lidhen modemë USB dhe të përdoren si WAN. Kjo mundësi është e disponueshme për të gjitha modelet ATP.
Nëse pajisja ka një port SFP, mund të përdoret gjithashtu si WAN. Kjo veçori është e disponueshme për të gjitha modelet ATP.
Ky është një hack nga kompania Zyxel.
Kompani të mesme
Për kompanitë e mesme, Zyxel ka një pajisje të mirë —
Ky është një gateway i brezit të ri me mbrojtje të avancuar nga kërcënimet në evolucion.
Nga karakteristikat interesante:
7 porte të konfiguruara lejojnë një konfigurim fleksibël, për shembull, 2 WAN, 2 DMZ dhe 3 porte LAN kur lidhen 3 VLAN të veçanta për përdorim të brendshëm. Ka gjithashtu 1 port SFP.
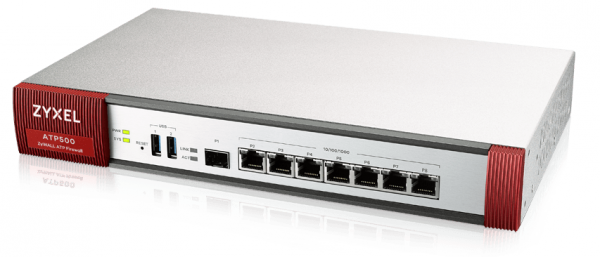
Fig. 3. ZyWALL ATP500.
Ka mundësinë për të punuar në modalitetin e klasterit të disponueshmërisë së lartë Device HA Pro nga dy ZyWALL ATP500. Nëse njëri është jashtë funksionit, tjetri do të sigurojë ende lidhje.
Duke përdorur funksionet e ATP500 në mënyrë të plotë, mund të merrni një lidhje fleksibile,
tejet të besueshme dhe të sigurt me botën e jashtme ose me një nod të veçantë, për shembull,
katedralen.
Zyrat më të mëdha
Për to, rekomandohet opsioni më i fuqishëm i kësaj linje — ATP800.
Ky model ka një numër të kënaqshëm portesh: 12 RJ-45 dhe 2 SFP, të gjitha mund të konfigurohen si WAN, LAN ose DNZ, duke lejuar përdorimin e disa WLAN, organizimin e disa DMZ dhe do të mbetet gjithashtu mundësia për të vendosur daljen në rrjetin e jashtëm për një infrastrukturë të brendshme komplekse. Përshtatet për zyra të mjaft mëdha me një rrjet të zhvilluar dhe kërkesa të larta për siguri dhe ndarje të qasjes.
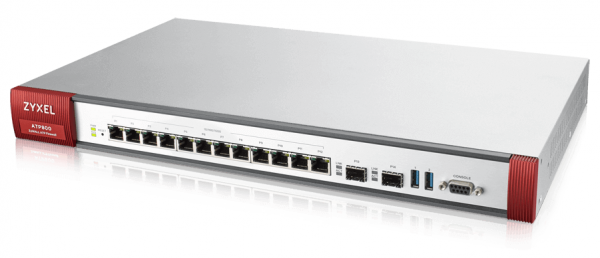
Fig. 4. ZyWALL ATP800.
Duhet theksuar gjithashtu se ky model rekomandohet për blerje me tendencën "për rritje". Nëse parashikohet rritja e kompanisë, për shembull, zhvillimi i rrjetit lokal të dyqaneve, atëherë ka kuptim të bleni menjëherë një model më të fuqishëm, për të mos shpenzuar dy herë para.
Siç e shohim, edhe në kushtet më spartane mund të sigurohet një nivel i mirë mbrojtjeje, qëndrueshmërie dhe fleksibiliteti në punë.
Mbështetje teknike, këshilla, diskutime, lajme, oferta dhe njoftime — me ne në Telegram!
Useful links
Burimi: habr.com
