

Stacioni i përdoruesit është vendi më i vunerueshëm në infrastrukturën e sigurisë informacionit. Përdoruesit mund të marrin një email në punë që duket se vjen nga një burim i sigurt, por me një lidhje në një faqe të infektuar. Mund të ndodhë që dikush të shkarkojë një mjet të dobishëm për punë nga një vend i paqartë. Mund të mendojmë për një numër të madh rastesh se si malware mund të depërtojë në burimet intra-korporative përmes përdoruesve. Prandaj, stacionet e punës kërkojnë vëmendje të shtuar, dhe në këtë artikull do të flasim për nga cilat ngjarje mund të përfitojmë për të ndjekur sulmet.
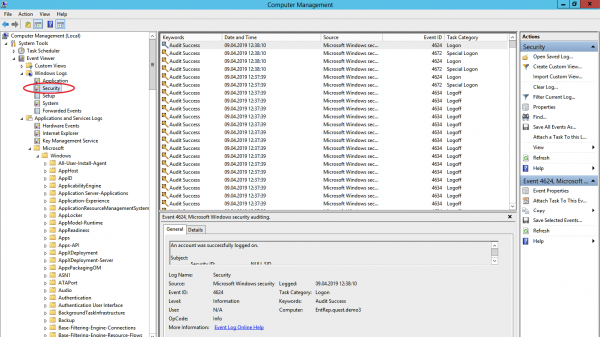
Për të identifikuar një sulm në fazën e tij më të hershme, në sistemin operativ Windows ka tri burime të dobishme ngjarjesh: regjistri i ngjarjeve të sigurisë, regjistri i monitorimit të sistemit dhe regjistrat e Power Shell.
Regjistri i ngjarjeve të sigurisë (Security Log)
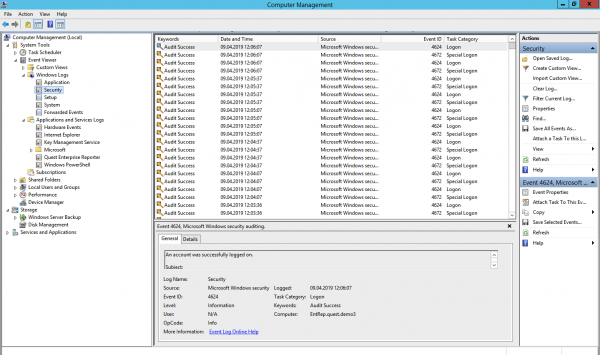
Ky është vendi kryesor për ruajtjen e regjistrave sistemorë të sigurisë. Këtu grumbullohen ngjarjet e hyrjes/daljes së përdoruesve, aksesit në objekte, ndryshimeve të politikave dhe aktiviteteve të tjera që lidhen me sigurinë. Sigurisht, nëse është vendosur politika përkatëse.
Kontrolli i përdoruesve dhe grupeve (ngjarjet 4798 dhe 4799). Malware në fillim të sulmit shpesh kontrollon llogaritë lokale të përdoruesve dhe grupet lokale në stacionin e punës për të gjetur kredencialet për veprat e tij të zeza. Këto ngjarje do të ndihmojnë në zb发现jen e kodit të keq para se ai të përparojë më tej dhe, duke përdorur të dhënat e grumbulluara, të përhapen në sisteme të tjera.
Krijimi i një llogarie lokale dhe ndryshime në grupet lokale (ngjarjet 4720, 4722–4726, 4738, 4740, 4767, 4780, 4781, 4794, 5376 dhe 5377). Një sulm gjithashtu mund të fillojë, për shembull, me shtimin e një përdoruesi të ri në grupin e administratorëve lokalë.
Përpjekjet për të hyrë me një llogari lokale (ngjarja 4624). Përdoruesit e ndershëm hyjnë me një llogari domene dhe identifikimi i hyrjes me një llogari lokale mund të nënkuptojë fillimin e një sulmi. Ngjarja 4624 përfshin gjithashtu hyrjet me llogari domene, prandaj gjatë përpunimit të ngjarjeve duhet të filtrohen ngjarjet, ku domene ndryshon nga emri i stacionit të punës.
Përpjekja për të hyrë me një llogari të caktuar (ngjarja 4648). Kjo ndodh kur procesi ekzekutohet në modin 'Ekzekutim si' (run as). Në një mod normal të funksionimit të sistemeve, kjo nuk duhet të ndodhë, prandaj këto ngjarje duhet të jenë nën kontroll.
Bllokimi/ribllokimi i stacionit të punës (ngjarjet 4800-4803). Kategorisë së ngjarjeve të dyshimta mund t'i përkasin çdo veprim që ndodhi në një stacion pune të bllokuar.
Ndryshimet në konfigurimin e firewall-it (ngjarjet 4944-4958). E qartë është se, gjatë instalimit të softuerëve të rinj, konfigurimi i firewall-it mund të ndryshojë, çka do të sjellë sinjale të false. Në shumicën e rasteve, nuk ka nevojë të monitorohen këto ndryshime, por është gjithmonë mirë të jesh i vetëdijshëm për to.
Lidhjet e pajisjeve Plug’n’play (ngjarja 6416 dhe vetëm për Windows 10). Kjo është e rëndësishme për t'u ndjekur, nëse përdoruesit zakonisht nuk lidhin pajisje të reja në stacionin e punës, dhe papritur lidhin një.
Windows përmban 9 kategoritë e auditimit dhe 50 nënkategoritë për konfigurimin e hollësishëm. Grupi minimal i nënkategorive që duhet të aktivizohen në cilësimet është:
Hyrje/Ndalim
- Hyrja;
- Dalja;
- Bllokimi i Llogarisë;
- Ngjarjet e tjera të Hyrjes/Ndalimit.
Menaxhimi i Llogarive
- Menaxhimi i Llogarive të Përdoruesve;
- Menaxhimi i Grupeve të Sigurisë.
Ndryshimi i Politika
- Ndryshimi i Politikave të Auditimit;
- Ndryshimi i Politikave të Autentikimit;
- Ndryshimi i Politikave të Autorizimit.
Monitori i Sistemëve (Sysmon)
Sysmon është një mjet i integruar në Windows, i cili mund të regjistrojë ngjarje në regjistrin e sistemit. Zakonisht kërkohet të instalohet veçmas.
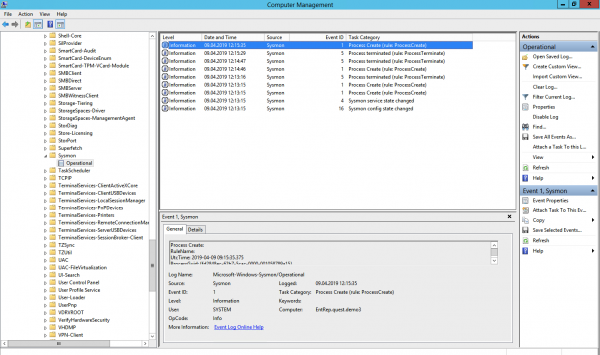
Këto ngjarje në thelb mund të gjenden gjithashtu në regjistrin e sigurisë (duke aktivizuar politikën e duhur të auditimit), por Sysmon ofron më shumë detaje. Cilat ngjarje mund të merren nga Sysmon?
Krijimi i procesit (ID e ngjarjes 1). Regjistri i ngjarjeve të sigurisë së sistemit gjithashtu mund të tregojë se kur është nisur ndonjë *.exe dhe madje do të tregojë emrin dhe rrugën e nisjes. Por, ndryshe nga Sysmon, nuk do të mund të tregojë hash-in e aplikacionit. Softueri i dëmshëm mund të quhet madje edhe si notepad.exe i padëmshëm, por hash-i do ta nxjerrë atë në dritë.
Koneksionet në rrjet (ID e ngjarjes 3). E qartë është se ka shumë koneksione në rrjet, dhe nuk është e lehtë të monitorohen të gjitha. Por është e rëndësishme të merret parasysh se Sysmon, ndryshe nga Regjistri i Sigurisë, mund të lidhë koneksionin në rrjet me fushat ProcessID dhe ProcessGUID, duke treguar portin dhe Adresa IP burimin dhe marrësin.
Ndryshimet në regjistrin e sistemit (ID e ngjarjes 12-14). Mënyra më e thjeshtë për të shtuar veten në autostart është të regjistrohesh në regjistrin. Security Log e bën këtë, por Sysmon tregon se kush bëri ndryshimin, kur, nga ku, ID e procesit dhe vlerën e mëparshme të çelësit.
Krijimi i skedarit (ID e ngjarjes 11). Sysmon, ndryshe nga Security Log, do të tregojë jo vetëm vendndodhjen e skedarit, por edhe emrin e tij. Është e qartë që nuk mund të ndiqni gjithçka, por mund të bëni auditimin e drejtorive të caktuara.
Dhe tani ajo që nuk ndodhet në politikat e Security Log, por ndodhet në Sysmon:
Ndryshimi i kohës së krijimit të skedarit (ID e ngjarjes 2). Disa malware mund të ndryshojë datën e krijimit të skedarit për ta fshehur atë nga raportet me skedarët e sapokrijuar.
Ngarkimi i drejtuesve dhe bibliotekave dinamike (ID e ngjarjeve 6-7). Ndjekja e ngarkesës në kujtesë të DLL-ve dhe drejtuesve të pajisjeve, kontrollimi i nënshkrimit digjital dhe vlefshmëria e tij.
Krijimi i një rrjedhe në procesin e ekzekutimit (ID e ngjarjes 8). Një nga llojet e sulmeve, për të cilën gjithashtu duhet të jeni të vëmendshëm.
Ngjarjet RawAccessRead (ID e ngjarjes 9). Operacionet e leximit nga disku nëpërmjet 'dot'. Në shumicën dërrmuese të rasteve, një aktivitet i tillë duhet të konsiderohet anormal.
Krijimi i një rrjedhe të emëruar të skedarit (ID e ngjarjes 15). Ngjarja regjistrohet kur krijohet një rrjedhë e emëruar skedari, e cila gjeneron ngjarje me hash-in e përmbajtjes së skedarit.
Krijimi i një pipe të emëruar dhe lidhjeve (ID e ngjarjeve 17-18). Ndjekja e kodit të dëmshëm që komunikon me komponentët e tjerë përmes pipes të emëruara.
Aktiviteti për WMI (ID e ngjarjes 19). Regjistrimi i ngjarjeve që shkaktohen kur qaseni në sistem përmes protokollit WMI.
Për të mbrojtur vetë Sysmon, duhet të ndiqni ngjarjet me ID 4 (ndalimi dhe nisja e Sysmon) dhe ID 16 (ndryshimi i konfigurimit të Sysmon).
Ditarët e Power Shell.
Power Shell është një mjet i fuqishëm për menaxhimin e infrastrukturës Windows, prandaj ka shanse të mëdha që sulmuesi ta zgjedhë atë. Për të marrë të dhëna mbi ngjarjet e Power Shell, mund të përdoren dy burime: Windows PowerShell log dhe Microsoft-WindowsPowerShell / Operational log.
Windows PowerShell log.
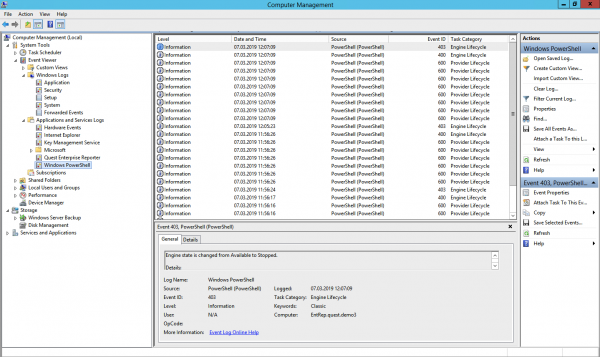
Kryerja e ofruesit të të dhënave (ID e ngjarjes 600). Furnizuesit PowerShell janë programe që shërbejnë si burim të dhënash për PowerShell për t'i shqyrtuar dhe menaxhuar ato. Për shembull, furnizuesit e integruar mund të jenë variablat e mjedisit Windows ose regjistri i sistemit. Duhet të monitoroni shfaqjen e furnizuesve të rinj për të identifikuar aktivitete të dëmshme në kohë. Për shembull, nëse shihni që mes furnizuesve është shfaqur WSMan, atëherë ka filluar një seancë e largët PowerShell.
Microsoft-WindowsPowerShell / Operational log (ose MicrosoftWindows-PowerShellCore / Operational në PowerShell 6)
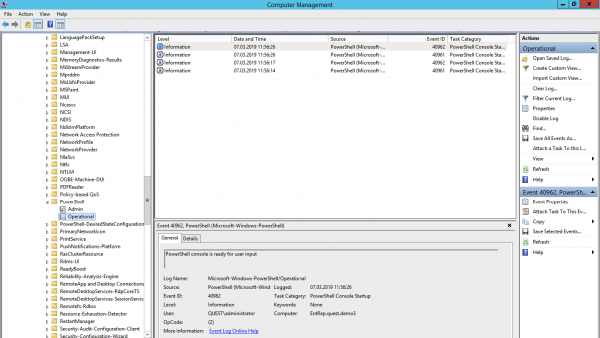
Regjistrimi i moduleve (ID ngjarja 4103). Në ngjarje ruhet informacion rreth çdo komande të ekzekutuar dhe parametrave me të cilat ajo është thirrur.
Regjistrimi i bllokimit të skripteve (ID ngjarja 4104). Regjistrimi i bllokimit të skripteve tregon çdo bllok kode PowerShell të ekzekutuar. Edhe nëse një sulmues përpiqet të fshehë komandën, ky lloj ngjarjeje do të tregojë komandën e vërtetë të ekzekutuar PowerShell. Po ashtu, në këtë lloj ngjarjeje mund të regjistrohen disa thirrje të ulëta API, këto ngjarje zakonisht regjistrohen si Verbose, por nëse një komandë ose skript i dyshimtë përdoret në bllokun e kodit, ai do të regjistrohet si me rëndësi Warning.
Kujdes, pas konfigurimit të mjetit për mbledhjen dhe analizën e këtyre ngjarjeve, do të nevojitet kohë shtesë për debugimin për të zvogëluar numrin e false positive-ve.
Na tregoni në komentet se cilat regjistra po mbledhni për auditimin e sigurisë informative dhe cilat mjete po përdorni për këtë. Një nga drejtimet tona është zgjidhjet për auditimin e ngjarjeve të sigurisë informative. Për zgjidhjen e detyrës së mbledhjes dhe analizës së regjistrave, mund të propozojmë të shqyrtoni , i cili është në gjendje të comprimojë të dhënat e ruajtura me një koeficient 20:1, dhe një instancë e instaluar e tij mund të përpunojë deri në 60000 ngjarje në sekundë nga 10000 burime.
Burimi: habr.com
