

Zero Trust («besim i shkallës së zeros») është një model sigurie i zhvilluar nga analisti i dikurshëm i Forrester në vitin 2010. Që atëherë, modeli i «besimit të zeros» ka evolucionuar në konceptin më të popullarizuar në fushën e sigurisë kibernetike. Shkarkimet masive të të dhënave së fundmi vetëm sa konfirmojnë nevojën që kompanitë të përqendrohen më shumë në sigurinë kibernetike, dhe modeli Zero Trust mund të jetë qasja e duhur.
Zero Trust do të thotë të mos kesh besim ndaj askujt – madje as ndaj përdoruesve brenda perimetrave. Modeli nënkupton që çdo përdorues ose pajisje duhet të konfirmojë të dhënat e tij sa herë që kërkon qasje në ndonjë burim brenda ose jashtë rrjetit.
Lexoni më tej nëse dëshironi të mësoni më shumë rreth konceptit të sigurisë Zero Trust.
Si funksionon koncepti Zero Trust
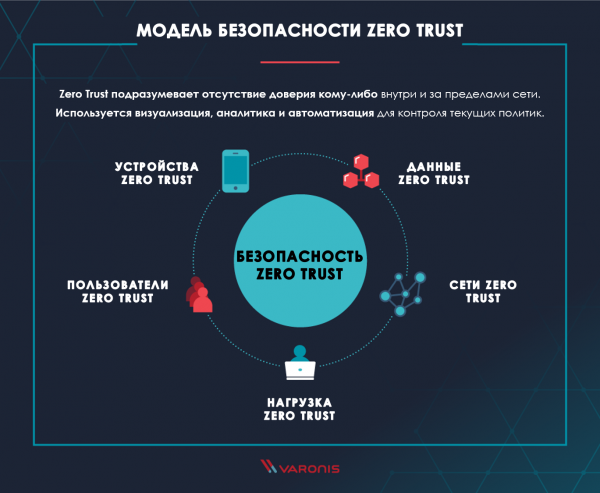
Koncepti Zero Trust ka evoluar në një qasje tërësore ndaj sigurisë kibernetike, duke përfshirë disa teknologji dhe procese. Qëllimi i modelit të «besimit të zeros» është të mbrojë kompaninë nga kërcënimet moderne në fushën e sigurisë kibernetike dhe shkarkimeve të të dhënave, duke arritur gjithashtu përputhjen me rregulloret ligjore për mbrojtjen e të dhënave dhe sigurinë.
Le të analizojmë fushat kryesore të konceptit Zero Trust. Forrester rekomandon që organizatat të kushtojnë vëmendje çdo përcaktimi për të ndërtuar strategjinë më të mirë të «besimit të zeros».
Të dhënat Zero Trust: Të dhënat tuaja janë ato që përpiqen t'i vjedhin keqbërësit. Prandaj, është logjike që themeli i parë i konceptit «besimit të zeros» të jetë . Kjo do të thotë se është e nevojshme të analizoni, mbani, klasifikoni, ndihmoni dhe ruani sigurinë e të dhënave tuaja korporative.
Rrjetet Zero Trust: Për të vjedhur informacion, sulmuesit duhet të jenë në gjendje të lëvizin brenda rrjetit, prandaj detyra juaj është ta bëni këtë proces sa më të vështirë të jetë e mundur. Segmentoni, izolohuni dhe kontrolloni rrjetet tuaja me teknologji moderne, siç janë firewall-et e brezit të ri, të krijuara posaçërisht për këto qëllime.
Përdoruesit Zero Trust: Njerëzit janë lidhja më e dobët në strategjinë e sigurisë. Kufizoni, monitoroni dhe forconi rreptësisht filozofinë e aksesit të përdoruesve në burimet brenda rrjetit dhe internetit. Konfiguroni VPN, CASB (brokerët e sigurisë në cloud) dhe opsione të tjera aksesimi për të mbrojtur punonjësit tuaj.
Ngarkesa Zero Trust: Termi i ngarkesës përdoret nga profesionistët e shërbimit dhe mbikëqyrjes së infrastrukturës për të përshkruar të gjithë grupe e aplikacioneve dhe softuerëve backend që përdoren nga klientët tuaj për të ndërvepruar me biznesin. Aplikacionet e klientëve që nuk janë të patch-uara janë një vektor i zakonshëm sulmi, për të cilin duhet të mbroheni. Trajtoni të gjithë stack-un e teknologjive - nga hipervizori deri te frontend-i i web-it - si një vektor kërcënimi dhe mbrojtini ato me mjete që përgjigjen ndaj konceptit "Zero Trust".
Pajisjet Zero Trust: Me shtrirjen e internetit të gjërave (smartphone, smart TV, kafetierë inteligjente etj.), numri i pajisjeve që jetojnë brenda rrjeteve tuaja është rritur ndjeshëm gjatë disa viteve të fundit. Këto pajisje gjithashtu përbëjnë një vektor të mundshëm sulmi, prandaj ato duhet të ndeshen dhe monitorohen, si çdo kompjuter tjetër në rrjet.
Vizualizimi dhe analiza: Për implementimin e suksesshëm të parimit "Zero Trust", ofroni punonjësve tuaj të sigurisë dhe reagimit ndaj incidenteve mjete vizualizimi për gjithçka që ndodh në rrjetin tuaj, si dhe analizën për të kuptuar kuptimin e ngjarjeve. dhe analiza janë pika kyçe në luftën e suksesshme ndaj kërcënimeve të mundshme në rrjet.
Automatizimi dhe menaxhimi: ndihmojnë në ruajtjen e funksionimit të të gjitha sistemeve tuaja me modelin "Zero Trust" dhe monitorimin e zbatimit të politikave Zero Trust. Njerëzit thjesht nuk janë në gjendje të ndjekin sasinë e ngjarjeve që kërkohet për parimin "Zero Trust".
3 parimet e modelit Zero Trust
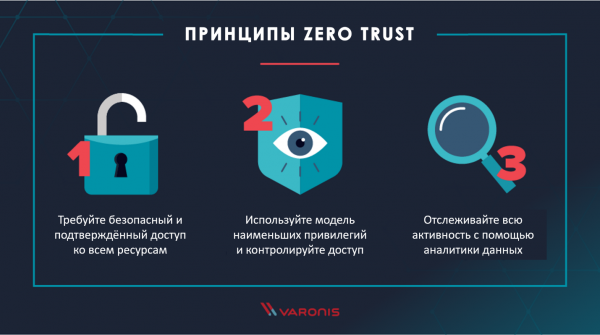
Kërkoni akses të sigurt dhe të verifikuar në të gjitha burimet
Parimi i parë themelor i konceptit Zero Trust – të gjitha të drejtave të aksesit në të gjitha burimet. Çdo herë që një përdorues i qaset një burimi skedari, aplikacioni ose ruajtjes në re, është e nevojshme të bëhet një ri-autentifikim dhe autorizim i këtij përdoruesi për këtë burim.
Duhet të shqyrtoni çdo përpjekje për t'u qasur në rrjetin tuaj si një kërcënim derisa të konfirmohet të kundërta, pavarësisht modelit tuaj të hostingut dhe prej nga vjen lidhja.
Përdorni modelin e privilegjeve më të ulta dhe kontrolloni aksesin
është një paradigmë sigurie që kufizon të drejtat e aksesit të çdo përdoruesi në atë nivel që është e nevojshme për të përmbushur detyrat e tij. Duke kufizuar qasjen për çdo punonjës, parandaloni që një sulmues të ketë akses në një sasi të madhe të dhënash përmes kompromitimit të një llogarie.
Përdorni , për të arritur privilegjet më të ulta dhe për të ofruar pronarëve të bizneseve mundësinë që të menaxhojnë vetë lejet për të dhënat e tyre nën kontroll. Kryeni auditimin e të drejtave dhe anëtarësive në grupe me rregullsi.
Përgatituni për çdo gjë
Parimet e 'mirëbesimit zero' përfshijnë kontrollin dhe verifikimin e gjithçkaje. Regjistrimi i çdo thirrjeje rrjetore, qasje në skedar apo mesazh me email për analiza të aktiviteteve të dëmshme – kjo nuk është diçka që mund ta bëjë një person apo një ekip i tërë. Prandaj, përdorni përmbi regjistrat e mbledhur, për të zbuluar lehtësisht kërcënimet në rrjetin tuaj, siç janë , programe të dëmshme ose eksfiltrimin e fshehtë të të dhënave.
Zbatimi i modelit 'mirëbesim zero'
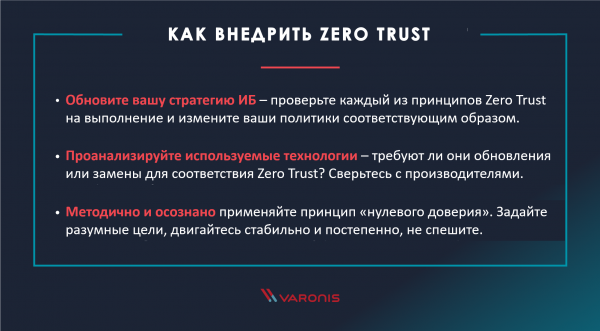
Le të shënojmë disa recommendations kryesore kur zbatojmë modelin e 'mirëbesimit zero':
- Përditësoni çdo element të strategjisë suaj të sigurisë informative për t'u përputhur me parimet Zero Trust: Kontrolloni të gjitha pjesët e strategjisë suaj aktuale për t'u përputhur me parimet e mësipërme të 'mirëbesimit zero' dhe rregulloni ato nëse është e nevojshme.
- Analizoni stekën e teknologjive që po përdorni dhe kontrolloni nëse kërkon përditësime ose zëvendësime për të arritur Zero Trust: Kërkoni nga prodhuesit e teknologjive të përdorura për përputhshmërinë e tyre me parimet e "mosbesimit të plotë". Kontaktoni ofrues të rinj për të gjetur zgjidhje shtesë që mund të nevojiten për zbatimin e strategjisë Zero Trust.
- Ndjekni parimin e një qasjeje metodike dhe të vetëdijshme gjatë zbatimit të Zero Trust: vendosni objektiva të matshëm dhe të arritshëm. Sigurohuni që ofruesit e rinj të zgjidhjeve gjithashtu përputhen me strategjinë tuaj të zgjedhur.
Modeli i Zero Trust: besoni në përdoruesit tuaj
Modeli "i mosbesimit të plotë" ndoshta nuk përputhet saktësisht me emrin e tij, por fraza "mos besoni askujt, kontrolloni gjithçka" nga ana tjetër nuk ka tingull kaq mirë. Ju me të vërtetë duhet të besoni në përdoruesit tuaj, nëse (dhe kjo është me të vërtetë një "nëse" e madhe) ata janë autorizuar në mënyrë adekuate dhe mjetet tuaja të monitorimit nuk kanë zbuluar asgjë të dyshimtë.
Parimi i "mosbesimit të plotë" me Varonis
Me zbatimin e parimit Zero Trust, Varonis lejon aplikimin e një qasjeje me orientim në sigurinë e të dhënave:
- Varonis skanon të drejtat e aksesit dhe strukturën e dosjeve për të arritur , emërimin e pronarëve të biznesit të të dhënave dhe të menaxhimit të të drejtave të aksesit nga vetë pronarët.
- Varonis analizon përmbajtjen dhe identifikon të dhënat kritike me qëllim që të shtojë një nivel shtesë sigurie dhe monitorimi për informacionin më të rëndësishëm, si dhe për të zbatuar kërkesat ligjore.
- Varonis ndjek dhe analizon aksesin në skedare, aktivitetin në Active Directory, VPN, DNS, Proxy dhe email për të sjelljes së çdo përdoruesi në rrjetin tuaj.
krahason aktivitetin aktual me modelin standard të sjelljes për të identifikuar veprime të dyshimta dhe gjeneron një incident sigurie me rekomandime për hapat e ardhshëm për secilën nga kërcënimet e zbuluara. - Varonis ofron bazën për monitorimin, klasifikimin, menaxhimin e lejeve dhe identifikimin e kërcënimeve, e cila kërkohet për zbatimin e parimit "mosbesimit të plotë" në rrjetin tuaj.
Pse pikërisht modeli Zero Trust?
Strategjia e "besimit zero" ofron një nivel të konsiderueshëm mbrojtjeje kundër rrjedhjeve të të dhënave dhe kërcënimeve moderne kibernetike. E vetmja gjë që iu nevojitet sulmuesve për të hyrë në rrjetin tuaj është koha dhe motivimi. Asnjë firewall ose politikë fjalëkalimi nuk do t'i ndalë ata. Duhet të krijoni barriera të brendshme dhe të ndjekni gjithçka që ndodh për të zbuluar veprimet e tyre gjatë një hakimi.
Burimi: habr.com
