

1. Hyrje
Çdo kompani, madje edhe ajo më e vogël, ka nevojë për autentifikim, autorizim dhe regjistrim përdoruesish (familja e protokolleve AAA). Në fazën fillestare, AAA shlyhet mjaft mirë duke përdorur protokolle si RADIUS, TACACS+ dhe DIAMETER. Megjithatë, me rritjen e numrit të përdoruesve dhe kompanive, rritet edhe numri i detyrave: maksimalizimi i dukshmërisë së hosteve dhe pajisjeve BYOD, autentifikimi me shumë faktorë, krijimi i politikave të qasjes me shumë nivele dhe shumë më tepër.
Për këto detyra, klasa e zgjidhjeve NAC (Kontrolli i Qasjes në Rrjet) është ideale. (Motorit të Shërbimeve të Identitetit) — zgjidhja NAC për ofrimin e kontrollit të qasjes për përdoruesit në rrjetin e brendshëm duke marrë parasysh kontekstin, ne do të shqyrtojmë detajet mbi arkitekturën, infrastrukturën, konfigurimin dhe licencimin e zgjidhjes.
Një përmbledhje e shpejtë: Cisco ISE lejon:
Për të krijuar shpejt dhe lehtësisht qasje mysafire në WLAN të veçuar;
Për të zbuluar pajisjet BYOD (p.sh., PC të punonjësve që ata kanë sjellë në punë);
Për të centralizuar dhe aplikuar politikat e sigurisë për përdoruesit e domenit dhe ata jashtë domenit duke përdorur etiketa grupesh të sigurta SGT (teknologjia );
Për të kontrolluar kompjuterët për prani të softuerit të caktuar dhe përputhshmërinë me standardet (posturing);
Për të klasifikuar dhe profilizuar pajisjet përfundimtare dhe rrjetë;
Për të siguruar dukshmërinë e pajisjeve përfundimtare;
Për të dhënë log-et e ngjarjeve logon/logoff të përdoruesve, identitetin e tyre në NGFW për formimin e politikave të bazuara në përdorues;
Për t'u integruar natyrshëm me Cisco StealthWatch dhe për të karantinuar hostet e dyshimta që përfshihen në incidentet e sigurisë ();
Dhe disa tipare të tjera standarde për serverin AAA.
Për Cisco ISE, kolegët tanë në industri kanë shkruar më pare, prandaj rekomandoj që të shiqoni: ,.
2. Arkitektura
Në arkitekturën e Identity Services Engine ka 4 entitete (noda): noda e menaxhimit (Policy Administration Node), noda e shpërndarjes së politikave (Policy Service Node), noda e monitorimit (Monitoring Node) dhe noda PxGrid (PxGrid Node). Cisco ISE mund të jetë në instalim autonom (standalone) ose të shpërndarë (distributed). Në variantin Standalone, të gjitha entitetet ndodhen në një makinë virtuale ose server fizik (Secure Network Servers — SNS), ndërsa në Distributed, nodat janë të shpërndara në pajisje të ndryshme.
Noda e Menaxhimit të Politikave (PAN) — një nod e detyrueshme që lejon kryerjen e të gjitha operacioneve administrativë në Cisco ISE. Ajo përpunon të gjitha konfigurimet sistemore që lidhen me AAA. Në konfigurimin e shpërndarë (nodat mund të vendosen si makineri virtuale të veçanta) ju mund të keni maksimum dy PAN për qëllime qëndrueshmërie — moda Active/Standby.
Noda e Shërbimit të Politikave (PSN) — një nod e detyrueshme që siguron akses në rrjet, gjendjen, aksesin si mysafir, ofrimin e shërbimeve për klientët dhe profilizimin. PSN vlerëson politikën dhe e aplikon atë. Në rregull, vendosen disa PSN, veçanërisht në konfigurimin e shpërndarë, për të siguruar një operim më të tepërt dhe të shpërndarë. Natyrisht, këto nodat përpiqen të vendosen në segmente të ndryshme, për të mos humbur asnjë mundësi për të siguruar akses të autentizuar dhe të autorizuar.
Noda e Monitorimit (MnT) — një nod e detyrueshme që mban regjistrat e ngjarjeve, logjet e nodave të tjera dhe politikave në rrjet. Noda MnT ofron mjete të avancuara për monitorimin dhe zgjidhjen e problemeve, mbledh dhe krahaso të dhëna të ndryshme, si dhe ofron raporte përmbajtësore. Cisco ISE lejon të ketë maksimum dy MnT nodë, duke formuar kështu qëndrueshmërinë — moda Active/Standby. Megjithatë, logjet mblidhen nga të dy nodat, si nga ajo aktive ashtu edhe nga ajo pasive.
Noda PxGrid (PXG) — një nod që zbatohet protokollin PxGrid dhe siguron komunikimin ndërmjet pajisjeve të tjera që mbështesin PxGrid.
— një protokoll që siguron integrimin e produkteve të infrastrukturës IT dhe sigurimit të informacionit nga furnizues të ndryshëm: sisteme monitorimi, sisteme zbulimi dhe parandalimi të sulmeve, platforma menaxhimi të politikave të sigurisë dhe shumë zgjidhje të tjera. Cisco PxGrid lejon ndarjen e kontekstit në mënyrë njëpalëshe ose dypalëshe me shumë platforma pa pasur nevojë për përdorimin e API-ve, duke lejuar kështu përdorimin e teknologjisë (etiketat SGT), për të ndryshuar dhe aplikuar politikat ANC (Kontrolli Adaptiv i Rrjetit) dhe gjithashtu për të kryer profilizimin — përcaktimin e modelit të pajisjes, sistemit operativ, lokacionit dhe informacionit tjetër.
Në konfigurimin e disponueshmërisë së lartë, nodet PxGrid replikohet informacioni midis nodave përmes PAN. Në rast se PAN ndalet, node PxGrid ndalon autentifikimin, autorizimin dhe regjistrimin e përdoruesve.
Më poshtë është ilustruar funksionimi i entiteteve të ndryshme të Cisco ISE në rrjetin korporativ.
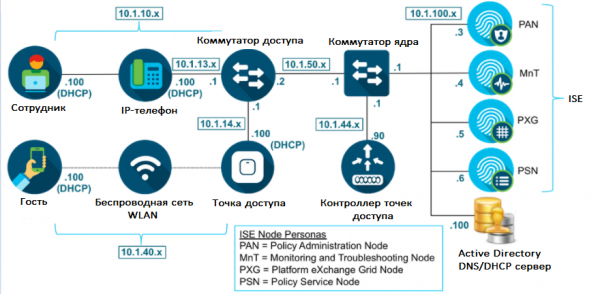 Figurë 1. Arkitektura e Cisco ISE
3. Kërkesat
Cisco ISE mund të zbatohet, ashtu si shumica e zgjidhjeve moderne, virtualisht ose fizikisht si një server i veçantë.
Pajisjet fizike me softuerin Cisco ISE quhen SNS (Server i Sigurt të Rrjetit). Ato janë në tri modele: SNS-3615, SNS-3655 dhe SNS-3695 për biznese të vogla, mesme dhe të mëdha. Tabela 1 jep informacionin nga SNS.
Tabela 1. Tabela krahasuese SNS për shkallë të ndryshme
Parametri
SNS 3615 (E Vogël)
SNS 3655 (E Mesme)
SNS 3695 (E Madhe)
Numri i pajisjeve fundore të mbështetura në instalimin e Veçantë
10000
25000
50000
Numri i pajisjeve fundore të mbështetura për çdo PSN
10000
25000
100000
CPU (Intel Xeon 2.10 GHz)
8 bërthama
12 bërthama
12 bërthama
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
Hardware RAID
Jo
RAID 10, me kontrollues RAID
RAID 10, me kontrollues RAID
Ndërfaqet rrjetike
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
Rreth implementimeve virtuale, mbështeten hipervizorët VMware ESXi (minimumi VMware version 11 për ESXi 6.0), Microsoft Hyper-V dhe Linux KVM (RHEL 7.0). Burimet duhet të jenë afërsisht të njëjta si në tabelën më sipër, ose më shumë. Megjithatë, kërkesat minimale për makinat virtuale për bizneset e vogla janë: 2 CPU me shpejtësi 2.0 GHz dhe mbi, 16 GB RAM dhe 200 GB HDD.
Për të sqaruar detajet e tjera të shpërndarjes së Cisco ISE, ju lutemi kontaktoni ose , .
4. Instalimi
Si shumica e produkteve të tjera Cisco, ISE mund të testohet në disa mënyra:
– shërbimi cloud i modeleve të laboratorëve të paracaktuar (nevojitet një llogari Cisco);
– kërkesa nga Cisco për një software të caktuar (metodë për partnerët). Ju krijoni një rast me përshkrimin tipik të mëposhtëm: Lloji i produktit [ISE], Software ISE [ise-2.7.0.356.SPA.x8664], Patch ISE [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— kontaktoni çdo partner të autorizuar për të realizuar një projekt pilot falas.
1) Pas krijimit të një makine virtuale, nëse keni kërkuar një skedar ISO dhe jo një model OVA, do t'ju shfaqet një dritare ku ISE kërkon të zgjidhni instalimin. Për këtë, në vend të emrit të përdoruesit dhe fjalëkalimit duhet të shkruani 'setup«!
Vërejtje: nëse keni vendosur ISE nga një model OVA, të dhënat për hyrje janë admin / MyIseYPass2 (kjo dhe shumë të tjera janë përshkruar në udhëzimin zyrtar ).
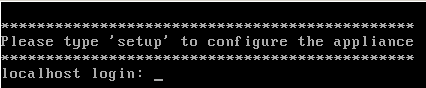 Figura 2. Instalimi i Cisco ISE
2) Më pas duhet të plotësoni fushat e nevojshme, siç janë adresa IP, DNS, NTP dhe të tjera.
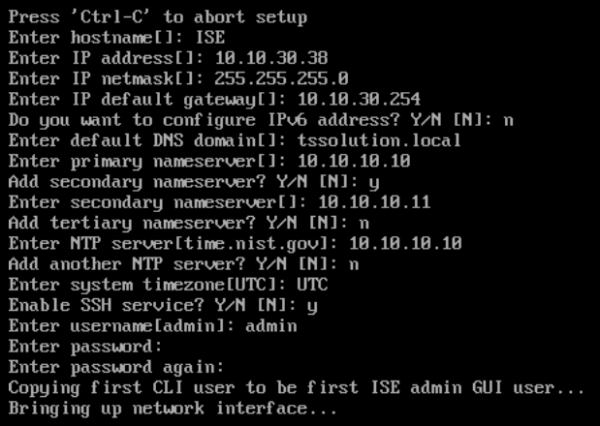 Figura 3. Inicializimi i Cisco ISE
3) Pas kësaj, pajisja do të ribashkohet dhe do të mund të lidheni përmes ndërfaqes së webs në adresën IP të caktuar më parë.
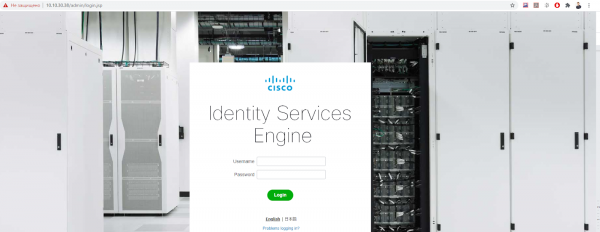 Figura 4. Ndërfaqja e webs së Cisco ISE
4) Në seksionin Administration > System > Deployment mund të zgjidhni se cilat nodet (entitete) janë aktive në atë ose atë pajisje. Noda PxGrid aktivizohet gjithashtu këtu.
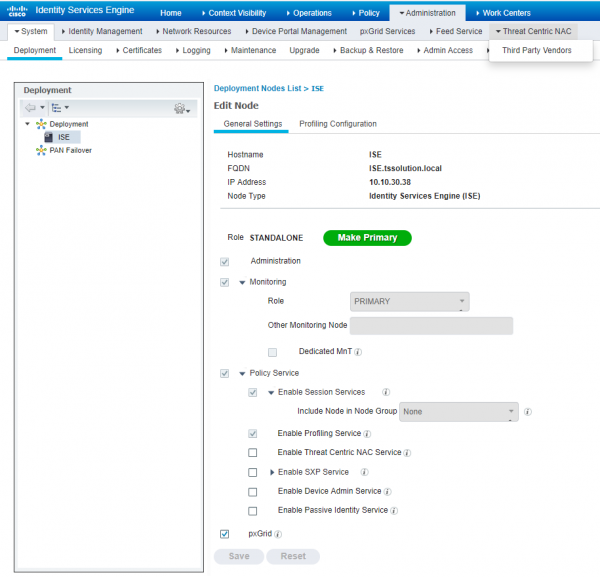 Figura 5. Menaxhimi i entiteteve të Cisco ISE
5) Më pas në seksionin Administration > System > Admin Access > Authentication rekomandoj të konfiguroni politikën e fjalëkalimeve, metodën e autentifikimit (certifikatë ose fjalëkalim), afatin e skadimit të llogarisë dhe cilësime të tjera.
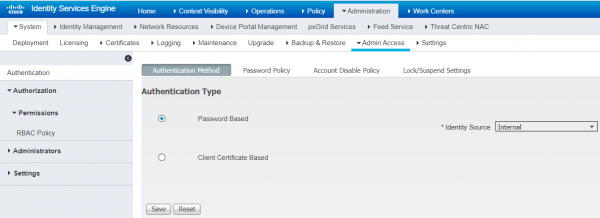 Figura 6. Konfigurimi i llojit të autentifikimit
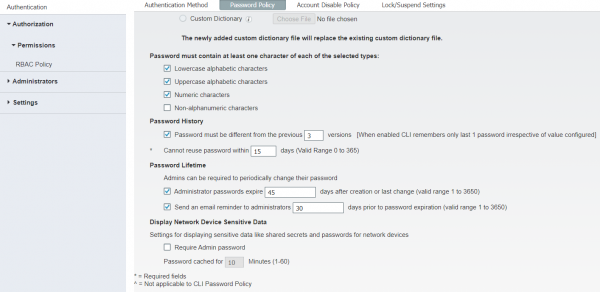 Figura 7. Cilësimet e politikës së fjalëkalimeve
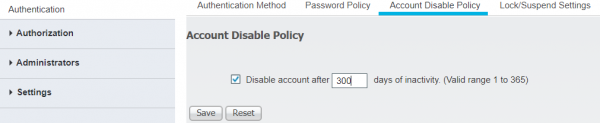 Figura 8. Konfigurimi i mbylljes së llogarisë pas kalimit të afatit
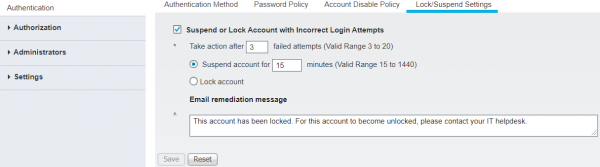 Figura 9. Konfigurimi i bllokimit të llogarive
6) Në seksionin Administration > System > Admin Access > Administrators > Admin Users > Add mund të krijoni një administrator të ri.
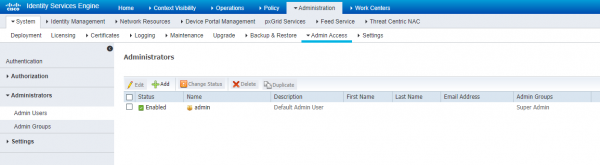 Figura 10. Krijimi i një administratori lokal të Cisco ISE
7) Administratori i ri mund të bëhet pjesë e një grupi të ri ose grupeve të paracaktuar. Menaxhimi i grupeve të administratorëve bëhet në këtë panel në seksionin Admin Groups. Në tabelën 2 janë përmbledhur informacionet për administratorët e ISE, të drejtat dhe rolet e tyre.
Tabela 2. Grupet e administratorëve të Cisco ISE, nivelet e aksesit, lejet dhe kufizimet
Emri i grupit të administratorëve
Lejet
Kufizimet
Administratori i Personalizimit
Personalizimi i portaleve të mysafirëve dhe sponsorizuesve, administrimi dhe personalizimi
Pamundësia për të modifikuar politikat, për të parë raportet
Admin i Helpdesk
Përgjegjësia për të parë panelin kryesor, të gjitha raportet, alarmet dhe për të diagnostikuar rrjedhat
Nuk lejohet të modifikoni, krijoni ose fshini raporte, alarmet dhe logjet e autentifikimit
Admin i Identitetit
Menaxhimi i përdoruesve, privilegjeve dhe roleve, mundësia për të parë logjet, raportet dhe alarmet
Nuk lejohet të modifikoni politikat, të kryeni detyra në nivelin e sistemit operativ
Admin i MnT
Vëzhgim të plotë, raporte, alarmet, logje dhe menaxhim të tyre
Pamundësia për të modifikuar ndonjë politikë
Admin i Pajisjeve Rrjet
Të drejtat për të krijuar, modifikuar objekte ISE, për të parë logjet, raportet, panelin kryesor
Nuk lejohet të modifikoni politikat, të kryeni detyra në nivelin e sistemit operativ
Admin i Politikës
Menaxhim i plotë i të gjitha politikave, modifikimi i profileve, konfigurimeve, për të parë raportet
Pamundësia për të kryer konfigurime me akreditime, objekte ISE
Admin i RBAC
Të gjitha konfigurimet në skedën Operacione, konfigurimi i politikës ANC, menaxhimi i raportimeve
Nuk lejohet të modifikoni ndonjë tjetër përveç politikës ANC, të kryeni detyra në nivelin e sistemit operativ
Super Admin
Të drejtat për të gjitha konfigurimet, raportimet dhe menaxhimin, mund të fshijë dhe modifikojë akreditimet e administratorëve
Nuk mund të modifikojë, fshijë një profil tjetër nga grupi Super Admin
Admin i Sistemit
Të gjitha konfigurimet në skedën Operacione, menaxhimi i konfigurimeve të sistemit, politikës ANC, për të parë raportimet
Nuk lejohet të modifikoni ndonjë tjetër përveç politikës ANC, të kryeni detyra në nivelin e sistemit operativ
Admin i Shërbimeve RESTful të Jashtme (ERS)
Akses të plotë në REST API Cisco ISE
Vetëm për autorizim, menaxhimin e përdoruesve lokalë, hosteve dhe grupeve të sigurisë (SG)
Operator i Shërbimeve RESTful të Jashtme (ERS)
Të drejtat për të lexuar REST API Cisco ISE
Vetëm për autorizim, menaxhimin e përdoruesve lokalë, hosteve dhe grupeve të sigurisë (SG)
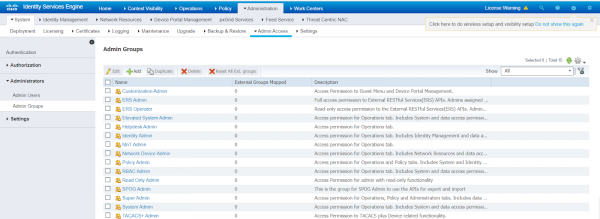 Figura 11. Grupet e paracaktuara të administratorëve Cisco ISE
8) Shtesë në skedën Autorizimi > Lejet > Politika RBAC mund të redaktoni të drejtat e administratorëve të paracaktuar.
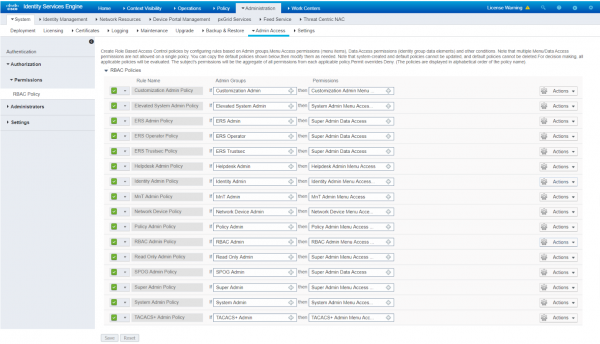 Figura 12. Menaxhimi i të drejtave të profileve të paracaktuara të administratorëve Cisco ISE
9) Në skedën Administrata > Sistemi > Konfigurimet janë të disponueshme të gjitha konfigurimet e sistemit (DNS, NTP, SMTP dhe të tjera). Mund t'i plotësoni këtu, në rast se e keni humbur gjatë inicializimit fillestar të pajisjes.
5. Përfundim
Kjo ishte artikulli i parë i këtij cikli. Diskutuam mbi efikasitetin e zgjidhjes NAC Cisco ISE, arkitekturën e saj, kërkesat minimale dhe opsionet e shpërndarjes, si dhe instalimin e tij fillestar.
Në artikullin e ardhshëm, do të shqyrtojmë krijimin e llogarive, integrimin me Microsoft Active Directory, si dhe krijimin e qasjes për mysafirë.
Nëse keni pyetje në lidhje me këtë temë ose nevojitet ndihmë në testimin e produktit, kontaktoni në .
Ndjekni përditësimet në kanalet tona (, , , , ).
Burimi: habr.com
