

31 Marsi — Dita Ndërkombëtare e Back-up-it, dhe java para saj gjithmonë është e mbushur me histori të lidhura me sigurinë. Të hënën, ne mësojmë tashmë për Asus-in e komprometuar dhe "tre prodhues të panjohur". Kompanitë që janë veçanërisht supersticioze kalojnë gjithë javën me shqetësime, duke bërë back-up. Kjo ndodh sepse të gjithë ne jemi pak të pakujdesshëm në lidhje me sigurinë: dikush harron të lidhë brezin e sigurimit në sediljen e pasme, dikush injoron datën e skadencës së produkteve, dikush ruan log-in dhe fjalëkalimin nën tastierë, dhe për më tepër, dikush e shkruan gjithë fjalëkalimet në një bllok. Disa individë arrijnë të çaktivizojnë antivirusët "për të mos ngadalësuar kompjuterin" dhe të mos përdorin ndarjen e drejtave të qasjes në sistemet korporative (çfarë sekretesh në një kompani prej 50 personash!). Ndoshta, njerëzimi ende nuk e ka zhvilluar instinktin e vetëmbrojtjes kibernetike, i cili, në thelb, mund të bëhet një instinkt i ri kryesor.
Biznesi gjithashtu nuk ka zhvilluar këto instinkte. Një pyetje e thjeshtë: A është sistemi CRM një kërcënim për sigurinë informative apo një mjet për sigurimin e saj? Me siguri, askush nuk do të përgjigjej saktësisht në fillim. Duhet të nisim, siç na mësuan në mësimet e anglishtes: varet... Varet nga cilësimet, forma e dorëzimit të CRM-së, zakonet dhe bindjet e ofruesit, qëndrimi indiferent i punonjësve, dhe sofistikimi i sulmuesve. Në fund të fundit, gjithçka mund të thyhet. Pra, çfarë duhet të bëjmë?
Kjo është si ndihmohet siguria informative në biznesin e vogël dhe të mesëm
Sistemi CRM si mbrojtje
Mbrojtja e të dhënave për aktivitetin tregtar dhe operativ dhe ruajtja e besueshme e bazës së klientëve — është një nga detyrat kryesore të sistemit CRM, dhe në këtë aspekt, është shumë më e rëndësishme se çdo program tjetër ndihmës në kompani.
Me siguri ju keni filluar të lexoni këtë artikull dhe thellë brenda jush keni qeshur, duke thënë, se kujt i nevojitet informacioni juaj. Nëse është kështu, atëherë ndoshta nuk keni pasur të bëni me shitjet dhe nuk e dini se sa e kërkuar është "baza e klientëve e gjallë" dhe informacioni mbi metodat e punës me këtë bazë. Përmbajtja e sistemit CRM është interesante jo vetëm për drejtuesit e kompanisë, por gjithashtu për:
- Sulmuesit (më rrallë) — ata kanë një qëllim që lidhet pikërisht me kompaninë tuaj dhe do të përdorin të gjitha burimet për të marrë të dhënat: ryshfet të punonjësve, thyerje, blerje të të dhënave tuaja nga menaxherët, intervista me menaxherët dhe të tjera.
- Punonjësit (më shpesh), të cilët mund të shërbejnë si informatorë për konkurrentët tuaj. Ata janë thjesht të gatshëm të çojnë me vete ose të shesin bazën e klientëve për qëllime personale.
- Hakerët e amatorëve (rrallë) – mund të jeni viktimë e një sulmi mbi re, ku ndodhen të dhënat tuaja, ose ndoshta, dikush për qejf do të dëshirojë të "nxjerrë" të dhënat tuaja (p.sh., të dhënat e tregtarëve të farmacisë ose alkoolit – thjesht për të parë).
Nëse dikush hyn në CRM-në tuaj, ai do të ketë akses në veprimtarinë tuaj operacionale, pra në atë masiv të dhënash me të cilin gjeneroni pjesën më të madhe të fitimeve. Dhe që nga momenti i marrjes së aksesit të keqintent, fitimi fillon t'i buzëqeshë atij, në duar të cilit ndodhet baza e klientëve. Ose ndoshta partnerëve dhe klientëve të tij (lexo – punëdhënësve të rinj).
E mirë, e besueshme është në gjendje të mbyllë këto rreziqe dhe të japë edhe shumë përfitime të tjera të këndshme në fushën e sigurisë.
Pra, çfarë mund të bëjë CRM-në në aspektin e sigurisë?
(po flasim me shembujin, pasi nuk mund të përgjigjemi për të tjerët)
- Autentikimi me dy faktorë përmes përdorimit të çelësit USB dhe fjalëkalimit. mbështet modin e autentikimit me dy faktorë për përdoruesit gjatë hyrjes në sistem. Në këtë rast, gjatë hyrjes në sistem, përveç futjes së fjalëkalimit, është e nevojshme të futet çelësi USB, i cili është inicializuar më parë. Mënyra e autentikimit me dy faktorë ndihmon për të mbrojtur nga vjedhja ose zbërthimi i fjalëkalimit.
Kliko
- Startimi nga adresa IP dhe adresat MAC të besuara. Për të siguruar një siguri të shtuar, mund të kufizoni hyrjen e përdoruesve ekskluzivisht nga adresat IP dhe adresat MAC të regjistruara. Si adresat IP mund të përdoren si adresat IP të brendshme në rrjetin lokal, ashtu edhe adresat e jashtme, nëse përdoruesi lidhet në distancë (përmes internetit).
- Autentikimi i domainit (autentikimi i Windows). Sistemi mund të konfigurohet në mënyrë që gjatë hyrjes të mos jetë e nevojshme futja e fjalëkalimit të përdoruesit. Në këtë rast, bëhet autentikimi i Windows, i cili përcakton përdoruesin me ndihmën e WinAPI. Sistemi do të nisë nën përdoruesin, për profilin e të cilit kompjuteri punon në momentin e nisjes së sistemit.
- Një mekanizëm tjetër është klientët privatëKlientët privatë janë klientë që mund të shihen vetëm nga kujdestari i tyre. Këta klientë nuk do të shfaqen në listat e përdoruesve të tjerë, edhe nëse përdoruesit e tjerë kanë një grup të plotë të lejeve, përfshirë të drejtat e administratorit. Kështu mund të mbroni, për shembull, një grup jashtëzakonisht të rëndësishëm klientësh ose një grup tjetër sipas një kriteri të ndryshëm, i cili do t'i besohet një menaxheri të besueshëm.
- Mekanizmi i ndarjes së të drejtave të akseseve është një masë standarde dhe përparësore mbrojtjeje në CRM. Për të thjeshtuar procesin e administrimit të të drejtave të përdoruesve, në të drejtat u jepen jo përdoruesve të caktuar, por template-ve. Përdoruesit pastaj iu jepet një template i caktuar, i cili ka një grup të caktuar të të drejtave. Kjo lejon çdo punonjës — nga fillestarët dhe praktikanët deri te drejtori — të ketë autorizimet dhe të drejtat e aksesit që do t'u lejojnë/nuk do t'u lejojnë atyre të hyjnë në të dhëna konfidenciale dhe informacion të rëndësishëm komercial.
- Sistemi automatik i krijimit të kopjeve rezervë të të dhënave (backup-e), e cila mund të konfigurohet me ndihmën e serverit të skripteve .
Ky është një implementim i sigurisë duke u bazuar në një sistem të vetëm, secili ofrues ka politikat e veta. Megjithatë, sistemi CRM në të vërtetë mbron informacionin tuaj: ju mund të shihni kush dhe në cilën orë ka hequr raportin përkatës, kush ka parë të dhëna të caktuara, kush ka bërë eksportin dhe shumë më tepër. Edhe nëse e kuptoni një dobësi pas faktit, nuk do ta lini veprimin të paqëndrueshëm dhe lehtësisht do ta llogaritni punonjësin që ka abuzuar me besimin dhe besnikërinë e kompanisë.
Relaksuat? E tëra ende është herët! Kjo mbrojtje, nëse injorohet dhe shikohet me neglizhencë, mund t'ju shkojë për keq.
Sistemi CRM si një kërcënim
Nëse në kompaninë tuaj ekziston edhe një PC, kjo është tashmë një burim rreziku kibernetik. Për rrjedhojë, niveli i rrezikut shumëfishohet me rritjen e numrit të stacioneve të punës (dhe të punonjësve) dhe me diversitetin e softuerit të instaluar dhe të përdorur. Po ashtu, çështja me sistemet CRM është e komplikuar — pasi kjo është një program i destinuar për të ruajtur dhe përpunuar një aktiv të rëndësishëm dhe të vlefshëm: bazën e klientëve dhe informacionin komercial, ndërsa ne këtu flasim për bekimin e sigurisë së saj. Në të vërtetë, gjërat nuk janë aq të errëta afër, dhe nëse e menaxhoni siç duhet, nuk do të merrni nga sistemet CRM asgjë tjetër përveç dobisë dhe sigurisë.
Cilat janë shenjat e një sistemi CRM të rrezikshëm?
Le të fillojmë me një ekskurs të vogël në bazat. CRM-të mund të jenë në cloud ose desktop. Cloud janë ato, ku DB (baza e të dhënave) nuk ndodhet tek ju në kompani, por në një cloud privat ose publik në ndonjë qendër të të dhënave (për shembull, ju jeni në Çeljabinsk dhe baza juaj punon në një QENDRË TË MADA të të dhënave në Moskë, sepse kështu vendosi ofruesi i CRM-së dhe ai ka një marrëveshje pikërisht me këtë ofrues). Desktop (të njohura gjithashtu si on-premise, server) bazojnë DB-në e tyre në serverat tuaj (jo, jo, mos e imagjinoni një server të madh me raftet e shtrenjta, shpeshherë në biznesin e vogël dhe të mesëm është një server i vetëm ose madje një PC i zakonshëm me konfiguracion modern), që do të thotë fizikisht se ndodhet në zyrën tuaj.
Mund të arrihet qasje e paautorizuar ndaj CRM të të dy tipeve, por shpejtësia dhe lehtësia e aksesit janë të ndryshme, veçanërisht nëse flasim për SMB-në, e cila nuk i kushton shumë vëmendje sigurisë informative.
Shenja e rrezikut Nr. 1
Arsyeja për një probabilitet më të lartë të problemeve me të dhënat në sistemin cloud është marrëdhëniet që lidhen me disa lidhje: ju (qiradhënësi i CRM-së) - ofruesi - ofruesi (mund të ketë një version më të gjatë: ju - ofruesi - IT-outsorcer-i i ofruesit - ofruesi). 3-4 lidhjet kanë më shumë rreziqe se 1-2: problemi mund të ndodhë nga ana e ofruesit (modifikimi i marrëveshjes, mospagesa e shërbimeve të ofruesit), nga ana e ofruesit (forca madhore, hack, probleme teknike), nga ana e outsorcer-it (ndryshimi i menaxherit apo inxhinierit) etj. Sigurisht, ofruesit e mëdhenj përpiqen të kenë QENDRA TË REZERVË të të dhënave, të menaxhojnë rreziqet dhe të mbajnë departamentin e tyre DevOps, por as kjo nuk përjashton problemet.
CRM desktop generalmente nuk merret me qira, por blehet nga kompania, kështu që marrëdhëniet duken më të thjeshta dhe transparente: furnizuesi gjatë implementimit të CRM-së konfiguronte nivelet e nevojshme të sigurisë (nga ndarja e të drejtave të aksesit dhe çelësi fizik USB deri te vendosja e serverit në një mur betoni etj.) dhe i kalon menaxhimin kompanisë pronare të CRM, e cila mund të forcojë mbrojtjen, të angazhojë një administratori sistemesh ose të kontaktojë siç është e nevojshme me ofruesin e saj të softuerit. Problemet reduktohen në punën me punonjësit, mbrojtjen e rrjetit dhe mbrojtjen fizike të informacionit. Në rastin e përdorimit të CRM desktop, madje edhe çaktivizimi i plotë i internetit nuk do të ndalonte punën, pasi baza ndodhet në zyrën "vendore".
Një nga punonjësit tanë flet për teknologjitë në re, i cili ka punuar në një kompani zhvillimi sistemesh komplekse zyrtare në re, duke përfshirë CRM-në. «Në një nga vendet e mia të punës, kompania krijonte diçka shumë të ngjashme me një CRM bazik, dhe gjithçka ishte e lidhur me dokumentet online etj. Një herë në GA pamë aktivitet anormal nga një nga klientët-abonentë. Cila ishte befasia për ne, analistët, kur, pa qenë zhvillues, por me një nivel të lartë aksesit, thjesht arritëm të hapnim atë ndërfaqen që klienti përdorte duke ndjekur lidhjen, për të parë se çfarë ishte kjo tabelë e njohur për të. Për t'u thënë të drejtat, duket se klienti nuk do të dëshironte që dikush të shihte këto të dhëna tregtare. Po, kjo ishte një defekt, dhe nuk u eliminua për disa vite - mendoj se e njëjta gjë vazhdon dhe sot. Që atëherë unë jam një përkrahës i desktopit dhe nuk i besoj shumë re-ve, megjithatë, sigurisht, edhe ne i përdorim ato në punë dhe në jetën personale, ku ndodhin gjithashtu disa gafat interesante.»
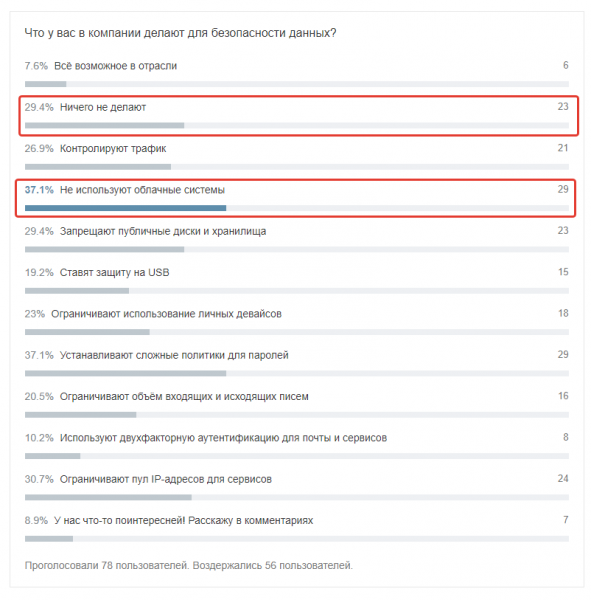
Nga anketa jonë në Habr, dhe këto janë punonjësit e kompanive të avancuara.
Humor i të dhënave nga një sistem CRM në re mund të shkaktohet nga humbja e të dhënave për shkak të dështimit të serverit, papërshtatshmërisë së serverëve, forcave më të larta, ndërprerjes së aktiviteteve të furnizuesit etj. Reja - është një qasje e vazhdueshme, e pandërprerë në internet, dhe mbrojtja duhet të jetë e pazakontë: në nivelin e kodit, të drejtave të aksesit, masave të tjera të mirëmbajtjes kibernetike (për shembull, autentikimi me dy faktorë).
Shenja e rrezikut №2
Këtu nuk flitet për një simptomë të vetme, por për një grup simptomash që lidhen me ofruesin dhe politikën e tij. Le të enumerojmë disa shembuj të rëndësishëm me të cilët kemi hasur ne dhe punonjësit tanë.
- Ofruesi mund të zgjedhë një qendër të dhënash mjaft të pasigurt, ku do të ‘qarkullojnë’ databazat e klientëve. Ai do të kursejë, nuk do të kontrollojë SLA-në, nuk do të llogarisë ngarkesën dhe përfundimi do të jetë fatal për ju.
- Ofruesi mund të refuzojë të transferojë shërbimin në qendrën e dhënave që ju keni zgjedhur. Ky është një kufizim mjaft i zakonshëm për SaaS.
- Ofruesi mund të ketë një konflikt ligjor ose ekonomik me ofruesin e nëntokës, dhe atëherë gjatë ‘përplasjeve’ veprimet për kopjimin e rezervave ose, për shembull, shpejtësia, mund të jenë të kufizuara.
- Shërbimi i krijimit të kopjimeve rezervë mund të ofrohet me një çmim të veçantë. Kjo është një praktikë e zakonshme, për të cilën klienti i sistemeve CRM mund të marrë vesh vetëm kur i nevojitet një kopje rezervë, pra në momentin më kritik dhe vulnerabël.
- Punonjësit e ofruesit mund të kenë qasje të pakufizuar në të dhënat e klientëve.
- Mund të ndodhin rrjedhje të të dhënave të çdo lloji (faktori njerëzor, mashtrimi, hackerat, etj.).
Zakonisht, këto probleme lidhen me ofrues të vegjël ose të rinj, megjithatë edhe të mëdhenjtë kanë rënë herë pas here në histori të pakëndshme (google it). Prandaj, gjithmonë duhet të keni mënyra për të mbrojtur informacionin tuaj + të diskutoni paraprakisht me ofruesin e përzgjedhur të sistemit CRM çështjet e sigurisë. Vetë fakti që tregoni interes për problemin do ta bëjë ofruesin të marrë përdorimin maksimal seriozisht (sidomos e rëndësishme është të veproni kështu, nëse keni të bëni me një partner të ofruesit, i cili është i interesuar të nënshkruajë një kontratë dhe të marrë komisionin, e jo me ato dy faktorët tuaj… e kuptoni).
Shenjë rreziku №3
Organizimi i punës me sigurinë në kompaninë tuaj. Një vit më parë ne zakonisht shkruanim për sigurinë në Habr dhe bëmë një anketim. Numri i përgjigjeve nuk ishte shumë i madh, por përgjigjet ishin treguese:
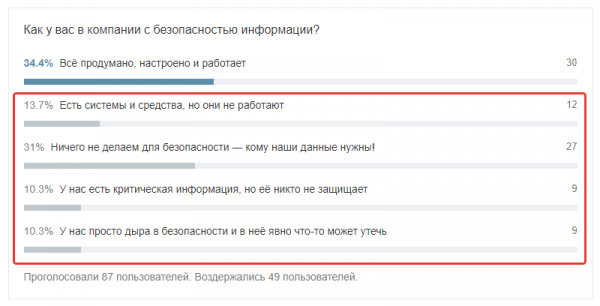
Në fund të artikullit do të japim lidhje me publikimet tona, ku ne kemi analizuar në detaje marrëdhëniet në sistemin 'kompani — punonjës — siguri', dhe këtu do të sjellim një listë pyetjesh, përgjigjet e të cilave do të duhet t'i kërkoni brenda kompanisë suaj (madje edhe nëse nuk keni nevojë për CRM).
- Ku i ruajnë punonjësit fjalëkalimet?
- Si organizo qasje në depozitat në serverët e kompanisë?
- Si është e mbrojtur software-i, i cili përmban informacion komercial dhe operativ?
- A kanë të gjithë punonjësit antivirus aktiv?
- Sa punonjës kanë qasje në të dhënat e klientëve, cilësia e kësaj qasje?
- Sa newbie ka dhe sa punonjës janë në proces të shkarkimit?
- A keni biseduar kohët e fundit me punonjësit kyç dhe i keni dëgjuar kërkesat dhe ankesat e tyre?
- A kontrollohen printerët?
- Si është organizuar politika e lidhjes së pajisjeve personale me PC-të, si dhe përdorimi i Wi-Fi-të të punës?
Në të vërtetë, këto janë pyetje bazike - në komentet sigurisht do të shtojnë më shumë detaje, por kjo është baza, themeli që duhet të diçka edhe një ndërmarrës i vogël me dy punonjës.
Si të mbrohemi?
- Backup-et janë një gjë shumë e rëndësishme, për të cilën shpesh harrohet ose nuk kujdeset. Nëse keni një sistem desktop, konfiguroni sistemin e kopjimit të të dhënave me një frekuencë të caktuar (p.sh., për RegionSoft CRM, kjo mund të realizohet me ) dhe organizoni një ruajtje të duhur të kopjeve. Nëse keni një CRM në cloud, sigurohuni që para nënshkrimit të kontratës të dini si është organizuar puna me backup-et: ju duhet informacion mbi thellësinë dhe frekuencën, mbi vendin e ruajtjes, mbi kostot e backup-it (shpesh backup-et e
- Ndërveprimi i të drejtave të aksesit në nivelin e funksioneve dhe të dhënave.
- Siguria në nivelin e rrjetit - duhet të lejohet përdorimi i CRM vetëm brenda nënrrjetit të zyrës, të kufizohet aksesin për pajisjet mobile, të ndalohet puna me sistemin CRM nga shtëpia ose, çfarë është më keq, nga rrjetet publike (coworking, kafet, zyrat e klientëve etj.). Sidomos qëndroni të kujdesshëm me versionin mobile - lejoni që ai të jetë vetëm një version shumë të shkurtuar për punë.
- Antivirus me skanimin në kohë reale është i nevojshëm në çdo rast, por në rastin e sigurisë të të dhënave të korporatës - sidomos. Ndaloni në nivelin e politikave që të ndërpritet ai vetë.
- Trajnimi i punonjësve për higjienën e cyberspacit nuk është një humbje kohe, por një nevojë urgjente. Duhet t'u bëhet e qartë të gjithë kolegëve se është e rëndësishme jo vetëm të parandalosh, por edhe të reagosh siç duhet ndaj kërcënimeve që shfaqen. Të ndalosh përdorimin e internetit ose të postës së tyre në zyrë është një praktikë e vjetër dhe shkak i negativitetit të fortë, prandaj duhet të punohet pikërisht me parandalimin.
Sigurisht, duke përdorur një sistem cloud, është e mundur të arrihet një nivel i mjaftueshëm sigurie: të përdoren serverë të dedikuar, të konfigurohen ruterët dhe të ndahet trafiku në nivel aplikacioni dhe në nivel baze të dhënash, të përdoren subnetet private, të vendosen rregulla të rrepta sigurie për administratorët, të sigurohet vazhdimësia përmes backup-it me frekuencën dhe përmbajtjen e nevojshme maksimale, të bëhet monitorim 24/7 të rrjetit... Nëse mendon thellë, nuk është aq e ndërlikuar, por më tepër e shtrenjtë. Megjithatë, siç tregon praktika, këto masa ndërmerren vetëm nga disa kompani, kryesisht të mëdha. Prandaj, mos hezitoni të thoni përsëri: si cloud-i ashtu edhe desktop-i nuk duhet të jetojnë në mënyrë të pavarur, mbrojini të dhënat tuaja.
Disa këshilla të vogla, por të rëndësishme për çdo rast të implementimit të sistemit CRM
- Kontrolloni ofruesin për të gjetur dobësi - kërkoni informacion në lidhje me fjalët kyçe 'dobësi Emri i Ofruesit', 'hakuar Emri i Ofruesit', 'shkarkim të dhënash Emri i Ofruesit'. Kjo nuk duhet të jetë parametri i vetëm për të kërkuar një sistem të ri CRM, por është thelbësore të kesh një shënim në mendje dhe veçanërisht të kuptosh arsyet e incidenteve të ndodhur.
- Pyesni ofruesin për qendrën e të dhënave: disponueshmëria, numri i tyre, si është organizuar ndërlikimi në rast emergjence.
- Konfiguroni treguesit e sigurisë në CRM, ndjekni aktivitetin brenda sistemit dhe shpërthimet e pazakonta.
- Çaktivizoni eksportin e raporteve, qasjen përmes API për punonjësit e paqasshëm - domethënë ata të cilët nuk kanë nevojë për këto funksione në aktivitetin e tyre të përditshëm.
- Sigurohuni që në sistemin tuaj CRM të jetë vendosur regjistrimi i proceseve dhe regjistrimi i veprimeve të përdoruesve.
Këto janë detaje të vogla, por ato plotësojnë shumë mirë pamjen e përgjithshme. Në të vërtetë, nuk ka detaje të vogla në siguri.
Duke CRM-së, ju siguroni sigurinë e të dhënave tuaja — por vetëm nëse implementimi bëhet në mënyrë të shëndetshme, dhe çështjet e sigurisë informative nuk janë lënë pas dore. Pajtohuni, është e pafalshme të blini një makinë dhe të mos kontrolloni frenat, ABS-in, praninë e ajrit të ndihmës, rripat e sigurisë, EDS. Sepse e rëndësishme nuk është thjesht të ecni, por të ecni në siguri dhe të arrini pa dëmtime. Me biznesin është e njëjta gjë.
Dhe kini parasysh: nëse rregullat e sigurisë në punë shkruhen me gjak, rregullat e sigurisë kibernetike për biznesin shkruhen me para.
Për temën e sigurisë kibernetike dhe vendin e CRM-së në të, mund të lexoni artikujt tanë të detajuar:
- — një pasqyrë e rreziqeve të mundshme të sigurisë në sferën korporative dhe një skemë e përafërt për zbulimin e tyre.
- — një analizë e detajuar sesi punonjësit mund të dëmtojnë biznesin tuaj dhe si e realizojnë këtë në sferën tregtare.
Nëse po kërkoni një CRM, atëherë në . Nëse ju nevojitet një CRM ose ERP — shqyrtoni me kujdes produktet tona dhe krahasoni mundësitë e tyre me synimet dhe detyrat tuaja. Nëse keni pyetje ose vështirësi — shkruani, telefononi, ne do t'ju organizojmë një prezantim të veçantë online — pa renditje dhe matje të paarsyeshme.
 , ku pa reklama shkruajmë gjëra jo krejt formale rreth CRM dhe biznesit.
Burimi: habr.com
