

Kur flitet për MDM, që është Menaxhimi i Pajisjeve Mobile, të gjithë ndonjëherë menjëherë përfytyrojnë një kill-switch që shkatërron në distancë telefonin e humbur me urdhër të punonjësit të sigurisë. Jo, në thelb kjo është e vërtetë, por pa efekte piroteknike. Por ka ende një mori detyrash rutinë të tjera, të cilat me MDM kryhen shumë më lehtë dhe pa dhimbje.
Biznesi i drejtohet optimizimit dhe unifikimit të proceseve. Dhe nëse më parë punonjësi i ri duhej të shkonte në bodrumin misterioz me kablloja dhe llamba, ku pleqtë me sy të kuq e ndihmonin të konfigurojë postën e korporatës në Blackberry-n e tij, tani MDM është rritur në një ekosistem të tërë që lejon kryerjen e këtyre detyrave me dy klikime. Do të flasim për sigurinë, "Koka-Kola" me përbërës me kimikate të gjelbër dhe diferencat midis MDM, MAM, EMM dhe UEM. Dhe gjithashtu — për atë se si të punësohesh në distancë për të shitur peta.
E premte në bar
Edhe njerëzit më të përgjegjshëm ndonjëherë argëtohen. Dhe, siç ndodh shpesh, ata harrojnë çantat e shpinës, laptopët dhe telefonët mobilë në kafene dhe bare. Problemi më i madh është se humbja e këtyre pajisjeve mund të kthehet në një dhimbje të madhe koke për departamentin e sigurisë, nëse ato përmbajnë informacion të ndjeshëm për kompaninë. Punonjësit e Apple arritën të regjistrohen të paktën dy herë, duke humbur fillimisht , dhe pastaj — . Po, tani shumica e telefonëve mobilë vijnë me enkriptim nga fabrika, por laptopët korporatë nuk konfigurohen gjithmonë automatikisht me enkriptimin e hard disku si standard.
Plus, kanë filluar të shfaqen kërcënime të tilla si vjedhja e qëllimshme e pajisjeve korporatë me qëllim marrjen e të dhënave të çmuara. Telefoni është i enkriptuar, gjithçka është sa më e sigurt dhe e tillë. Por a keni vënë re kamerën e sigurisë, nën të cilën e çelët telefonin përpara se ta vidhte? Duke pasur parasysh vlerën e potencialshme të të dhënave në pajisjen korporatë, këto modele kërcënimi janë bërë krejtësisht të vërteta.
Në përgjithësi njerëzit janë të tillë sklerotikë. Shumë kompani në Shtetet e Bashkuara janë detyruar të trajtojnë laptopët si konsumues, që do të harrohen patjetër në bar, hotel ose aeroport. Ka të dhëna se në aeroportet e Shteteve të Bashkuara çdo javë, nga të cilat të paktën gjysma përmban informacion të ndjeshëm pa ndonjë mbrojtje.
E gjitha kjo ka kontribuar ndjeshëm në rritjen e flokëve të bardhë të siguruesve dhe ka çuar në zhvillimin fillestar të MDM (Menaxhimi i Pajisjeve Mobile). Pastaj, u shfaq nevoja për menaxhimin e ciklit të jetës së aplikacioneve mobile në pajisjet e kontrolluara, dhe zgjidhjet MAM (Menaxhimi i Aplikacioneve Mobile) u shfaqën. Disa vjet më parë, ato filluan të bashkohen nën emrin e përbashkët EMM (Menaxhimi i Lëvizshmërisë në Ndërmarrje) — një sistem i vetëm për menaxhimin e pajisjeve mobile. Apogeu i gjithë kësaj centralizimi janë zgjidhjet UEM (Menaxhimi i Pikave të Bashkuara).
E dashur, ne blejmë një kopsht zoologjik
Vendorët e parë që ofronin zgjidhje për menaxhimin e centralizuar të pajisjeve mobile filluan të shfaqen. Një nga kompanitë më të njohura — Blackberry — është ende aktive dhe po i shkon mirë. Edhe në Rusi është e pranishme dhe shet produktet e saj, kryesisht për sektorin bankar. Në këtë treg hynë gjithashtu SAP dhe kompani të tjera më të vogla si Good Technology, që më vonë u ble nga Blackberry e njëjta. Në të njëjtën kohë filloi të popullarizohej koncepti BYOD, kur kompanitë përpiqeshin të kursenin duke lejuar punonjësit të sillnin pajisjet e tyre personale në punë.
Megjithatë, shumë shpejt doli në pah se mbështetjes teknike dhe sigurisë i shqetësoheshin nga kërkesat si "Si ta konfiguroni MS Exchange në Arch Linux tim" dhe "Më duhet një VPN e drejtpërdrejtë në një depo private Git dhe në një bazë të dhënash produkti nga MacBook im". Pa zgjidhje të centralizuara, të gjitha kursimet nga BYOD shndërroheshin në një tmerr në drejtim të mbështetjes së gjithë kopshtit zoologjik. Kompanitë kishin nevojë për një menaxhim automatik, fleksibël dhe të sigurt.
Në shpërndarjen me pakicë, historia u zhvillua pak ndryshe. Rreth 10 vjet më parë, kompanitë papritur e kuptuan se ishin shfaqur pajisjet mobile. Më parë, punonjësit ishin ulur para monitoreve të ngrohta me llampë, ndërsa diku pranë ishte pa zhurmë zotëria me mjekër, që bënte që gjithçka të funksiononte. Me shfaqjen e smartphone-ve të plota, funksionet e disa PDA-ve të specializuara tani mund të ngarkohet në një pajisje seriale të zakonshme dhe të lirë. Po ashtu, erdhi kuptimi se ky zoo duhej menaxhuar ndonjëherë, pasi kishte shumë platforma dhe të gjitha ishin të ndryshme: Blackberry, iOS, Android, pastaj — Windows Phone. Në masat e një kompanie të madhe, çdo lëvizje manuale është një plumb në këmbë. Ky proces do të hante orë të vlefshme të njerëzve në IT dhe mbështetje.
Furnizuesit në fillim ofronin produkte të veçanta MDM për secilën platformë. Një situatë krejt normale ishte kur menaxhoheshin vetëm smartphone-t në iOS ose në Android. Pasi u zgjidhën mjaft çështjet me smartphone-t, doli në pah se duhej menaxhuar gjithashtu terminalet e mbledhjes së të dhënave në magazinë. Gjithashtu, ju nevojitet shumë të dërgoni një punonjës të ri në magazinë, që ai thjesht të skanojë kodet me bare në kutitë e nevojshme dhe të futë këto të dhëna në bazë. Nëse keni magazina në gjithë vendin, mbështetja bëhej mjaft e komplikuar. Duhet të lidhni çdo pajisje me Wi-Fi, të instaloni aplikacionin dhe të siguroheni për qasje në bazën e të dhënave. Me MDM të sotme, dhe më saktësisht, EMM, merrni një administrator, i jepni një konsol menaxhimi dhe konfiguroni mijëra pajisje me skenarë të formave nga një vend.
Terminalet në McDonald’s
Tregu po shqetëson një tendencë interesante — largimi nga kasat tradicionale dhe pikat e shitjes. Nëse më parë në M.Video, nëse ju pëlqente një kandil, duhej të thërrisnit një shitës dhe të ecnit me të nëpër sallën për të arritur terminalin e fikur. Në rrugë, klienti e kishte të lehtë të harronte pse po shkonte dhe të ndryshonte mendim. Ky ishte efekt i humbur i blerjes impulsive. Tani zgjidhjet MDM i lejojnë shitësit të afrohen menjëherë me një terminal POS dhe të kryejnë pagesën. Sistemi bashkon dhe konfiguroni terminalet e magazinës dhe shitësve nga një konsolë të vetme menaxhimi. Një nga kompanitë e para që filloi të ndryshonte modelin tradicional të kasave ishte McDonald’s, me panelët e saj interaktive për vetë-shërbimin dhe vajzat me terminale mobile që merrnin porositë përmes radhës.
Burger King gjithashtu filloi të zhvillonte ekosistemin e saj, duke shtuar një aplikacion që lejonte porositë nga distanca, për t'i përgatitur ato më parë. Të gjitha këto ishin të lidhura në një rrjet harmonik me stenda interaktive të menaxhuara dhe terminale mobile për punonjësit.
Vetë kassier
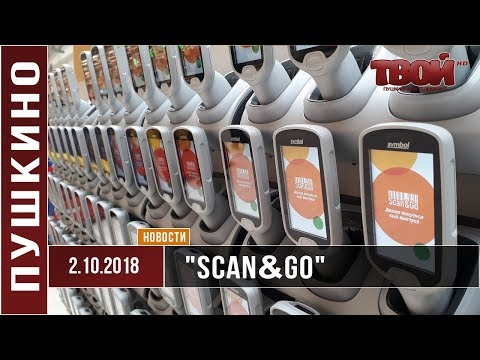
Shumë hipermarkete ushqimore po zvogëlojnë ngarkesën te kassierët duke instaluar kasa vetë-shërbimi. «Globus» shkoi më tej. Ata në hyrje ofrojnë të marrin një terminal Scan&Go me një skaner të integruar, me të cilin thjesht skanoni të gjithë produktet përpara, i paketoni dhe dalin duke paguar. Nuk është e nevojshme të zbrazni produket që janë të paketuara në arkë. Të gjitha terminalet gjithashtu menaxhohen qendrorisht dhe integrohen si me magazinat, ashtu edhe me sisteme të tjera. Disa kompani po provojnë zgjidhje të ngjashme, të integruara në karrocë.
Mijëra shije
Një këngë tjetër janë automatet e shitjes. Po ashtu duhet të përditësohet firmware, të monitorohen rezervat e kafesë të djegur dhe qumështit pluhur. Kjo duhet të sinkronizohet me terminalet e personelit mbështetës. Nga kompanitë e mëdha, Coca-Cola ka dalë në këtë aspekt, e cila shpalli një shpërblim prej $10,000 për recetën më origjinale të pijes. Do të thotë lejonte përdoruesit të përzgjidhnin kombinimet më të çuditshme në automatet e saj. Si rezultat, u shfaqën kombinime si kola me xhenxhefil dhe limon pa sheqer dhe „Sprite“ me vanilje dhe peshk. Nuk kanë arritur ende në shpërblimin e shijes së dyllit të veshit, si në kandilat Bertie Bott’s Every Flavour Beans, por janë të vendosur shumë. Të gjitha telemetritë dhe popullariteti i secilës kombinim monitorohen me kujdes. Të gjitha këto gjithashtu integrohen me aplikacionet mobile të përdoruesve.
Po presim shije të reja.
Shesim pie
Bukuria e sistemit MDM/UEM qëndron në faktin se mund t'i shkallëzoni shpejt biznesin tuaj, duke regjistruar punonjës të rinj nga distanca. Ju mund të organizoni shitjen e pieve ndonjë qytet tjetër me një integrim të plotë me sistemet tuaja me dy klikime. Kjo do të dukej më përafërsisht kështu.
Për punonjësin sjellin një pajisje të re. Në kutinë qëndron një copë letre me një barkod. E skanojmë - pajisja aktivizohet, regjistrohet në MDM, merr firmware-in, e aplikon dhe rivendoset. Përdoruesi fut të dhënat e tij ose një token të përkohshëm. Kjo është gjithçka. Tani keni një punonjës të ri që ka qasje në postën korporative, të dhënat për rezervat në magazinë, aplikacionet e nevojshme dhe integrimin me terminalin e pagesave mobile. Njeriu shkon në magazinë, merr mallin dhe e dërgon atë te klientët e drejtpërdrejt, duke pranuar pagesën me këtë pajisje. Praktikisht si në strategjitë për të rekrutuar disa njësi të reja.
Si duket kjo
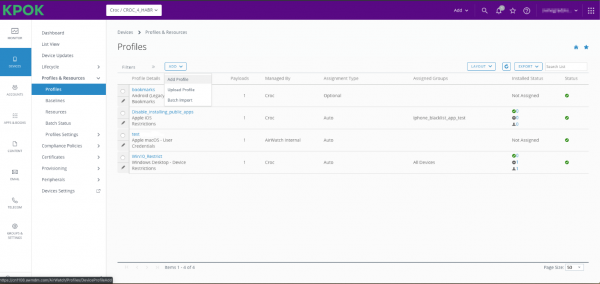
Një nga sistemet më funksionale UEM në treg është VMware Workspace ONE UEM (ish AirWatch). Ajo lejon integrimin me dhe me ChromeOS. Edhe Symbian ka qenë deri vonë. Po ashtu, Workspace ONE mbështet Apple TV.
Një tjetër avantazh i rëndësishëm. Apple lejon vetëm dy MDM, përfshirë Workspace ONE, të kërkojnë në API para lansimit të versionit të ri të iOS. Të tjerët, në më të mirën e rastit - një muaj përpara, dhe atyre - dy.
Thjesht vendosni skenarët e nevojshëm të përdorimit, lidhni pajisjen dhe pastaj ajo punon, siç quhet, automatikisht. Politikat mbërrijnë, vendosen kufizime, dhe jepen akseset e nevojshme në burimet e brendshme rrjetore, çelësat shkarkohen dhe certifikatat vendosen. Pas disa minutash, punonjësi i ri ka një pajisje të plotë për punë, nga e cila rrjedh vazhdimisht telemetria e nevojshme. Numri i skenarëve është gjigand, nga bllokimi i kamerës së telefonit në një gjeolokacion të caktuar deri te SSO përmes gishtit ose fytyrës.
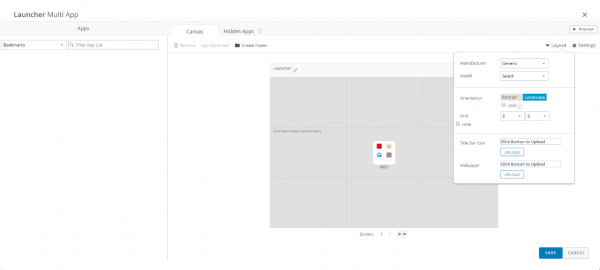
Administratori konfiguron lançerin me të gjitha aplikacionet që do t’i mbërrijnë përdoruesit.
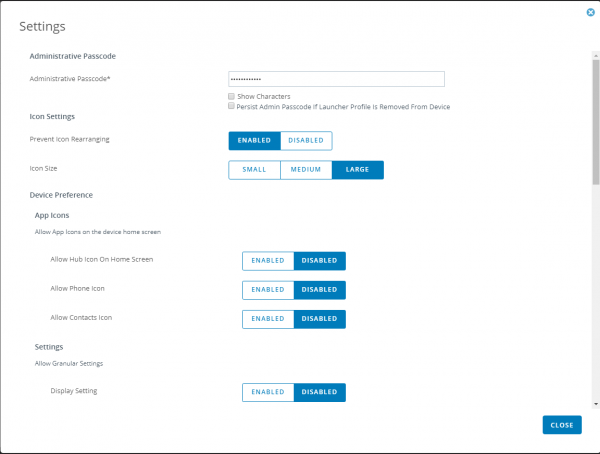
Të gjitha parametrat e mundshme dhe të pamundshme, si madhësia e ikonkave, ndalimi i lëvizjes së tyre, dhe ndalimi i ikonës së thirrjeve dhe kontakteve, po ashtu janë fleksibël për t'u konfigurur. Ky funksionalitet është i dobishëm kur përdoret platforma Android si një menu interaktive në restorante dhe për detyrat e tjera të ngjashme.
Nga ana e përdoruesit, kjo duket ndryshe. 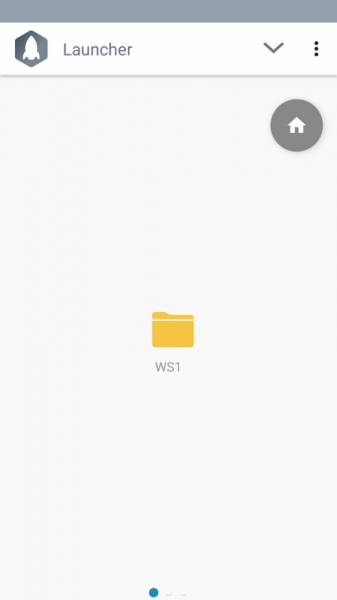
Zgjidhje interesante ka edhe nga ofrues të tjerë. Për shembull, EMM SafePhone nga Instituti i Kërkimeve mbi Sigurinë OJQ ofron zgjidhje të certifikuara për transferimin e sigurt të zërit dhe mesazheve me kriptim dhe mundësinë e regjistrimit.
Telefona të rrënjosur
Një dhimbje koke për sigurinë e informacionit janë telefonat e rrënjosur, ku përdoruesi ka të drejtat maksimale. Jo, subjekti subjektivisht është mënyra ideale. Pajisja juaj duhet t'ju japë të drejta të plota për menaxhim. Fatkeqësisht, kjo është në kundërshtim me detyrat korporative, të cilat kërkojnë që përdoruesi të mos ketë mundësi të ndikojë në programet korporative. Për shembull, ai nuk duhet të ketë mundësi të hyjë në një pjesë të mbrojtur të memories me skedarë ose të fusë GPS të rremë.
Prandaj, të gjithë ofruesit përpiqen në një mënyrë ose tjetrën të zbulojnë çdo aktivitet të dyshimtë në pajisjen e menaxhuar dhe të bllokojnë aksesin nëse zbulojnë të drejtat e rrënjosura ose firmware të pazakontë.
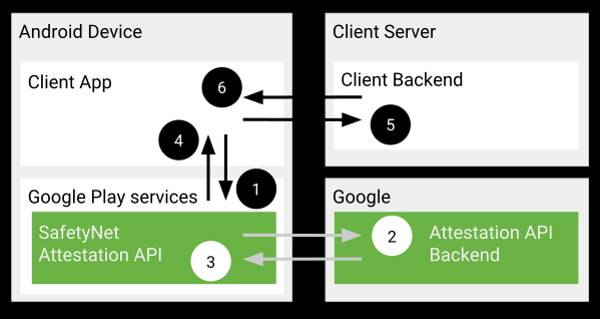
Në Android zakonisht mbështeten në . Nga herë pas here, e njëjta Magisk lejon të anashkalohet verifikimi i tij, por, si rregull, Google e zgjidh këtë shumë shpejt. Sa di unë, Google Pay as nuk ka funksionuar përsëri në pajisje të rrënjosur pas përditësimit të pranverës.
Në vend të daljes
Nëse jeni një kompani e madhe, duhet të mendoni për implementimin e UEM/EMM/MDM. Tendencat moderne tregojnë se këto sisteme po gjejnë përdorim gjithnjë e më të gjerë - nga iPad-et e bllokuara si terminale në një dyqan konfiture deri te integrimet e mëdha me bazat e magazinimit dhe terminalet e kurierëve. Një pikë e vetme menaxhimi dhe integrimi i shpejtë ose ndërrimi i rolit të punonjësve ofrojnë avantazhe shumë të mëdha.
Adresa ime e postës është SVinogradskiy@croc.ru
Burimi: habr.com
