

«Rrezi – emri im i dytë», thoshte Austin Powers, njeriu-i mistershëm i nivelit ndërkombëtar. Por ajo që është e vlerësuar nga superagjentët dhe shërbimet sekrete, nuk është aspak e përshtatshme për shërbimet kompjuterike, ku mërzia është shumë më e mirë se rreziku.
Dhe Istio së bashku me OpenShift dhe Kubernetes e kthejnë implementimin e mikroshërbimeve në një proces në të vërtetë të mërzitshëm dhe parashikues – dhe kjo është e shkëlqyer. Për këtë dhe shumë të tjera do të flasim në postin e katërt dhe të fundit të serisë për Istio.
Kur mërzia është e drejtë
Në rastin tonë, mërzia ndodh vetëm në fazën përfundimtare, kur mbetet vetëm të ulesh dhe të vëshzhgosh procesin. Por për këtë është e nevojshme të paraprihen të gjitha konfigurimet, dhe këtu ju pret shumë interesante.
Gjatë implementimit të një versioni të ri të softuerit tuaj, duhet të shqyrtoni të gjitha mundësitë për të minimizuar rreziqet. Puna në mënyrë paralel është një mënyrë shumë e fuqishme dhe e provuar për testim, dhe Istio lejon përdorimin e një «agjencie sekrete» (një version të fshehtë të mikroshërbimit tuaj) pa ndërhyrë në funksionimin e sistemit të prodhimit. Për këtë ka madje një term të veçantë – «Lëshimi i fshehtë» (Dark Launch), i cili aktivizohet nga një funksion me një emër po aq spiun si «mirrorimi i trafikut».
Vëreni se në propozimin e parë të paragrafit të mëparshëm përdoret termi «implementim» (deploy), dhe jo «lëshim» (release). Ju vërtet duhet të keni mundësinë të implementoni – dhe, natyrisht, të përdorni – mikroshërbimin tuaj sa herë që dëshironi. Ky shërbim duhet të jetë i aftë të pranojë dhe të përpunojë trafik, të japë rezultate dhe gjithashtu të shkruajë në log dhe të monitorohet. Por ai vetë nuk është domosdoshmërisht i lëshuar në prodhim. Implementimi dhe lëshimi i softuerit nuk janë gjithmonë njësoj. Implementimin mund ta kryeni gjithmonë kur të dëshironi, por lëshimi vetëm atëherë kur të jeni plotësisht të gatshëm.
Organizimi i mërzisë është interesant
Shikoni rregullin e mëposhtëm të ruterit të Istio, i cili drejton të gjitha kërkesat HTTP në mikroshërbimin recommendation v1 (të gjitha shembujt janë marrë nga ), duke mirrored edhe ato në mikroshërbimin recommendation v2:
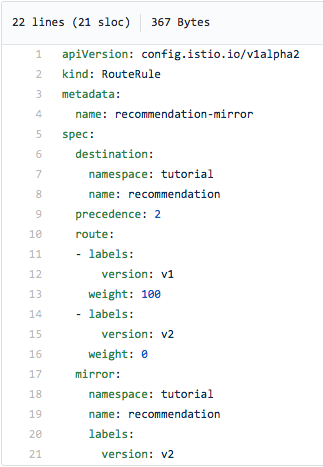
Vëreni etiketën mirror: në fund të ekranit – ajo përcakton mirrorimin e trafikut. Po, kaq e thjeshtë!
Rezultati i këtij rregulli do të jetë se sistemi juaj i prodhimit (v1) do të vazhdojë të përpunojë kërkesat e ardhura, por kërkesat vetë do të pasqyrohen asinkronisht në v2, që do të thotë se ato do të dërgohen si kopje të plota. Kështu, do të keni mundësi të testoni funksionimin e v2 në kushte reale – me të dhëna dhe trafik të vërtetë – pa ndërhyrë në punën e sistemit të prodhimit. A e bën kjo organizimin e testimit të mërzitshëm? Po, patjetër. Por po bëhet në një mënyrë interesante.
Shtojmë dramën
Kujdes, në kodin e v2 duhet të parashikoni situata kur kërkesat e ardhura mund të shkaktojnë ndryshimin e të dhënave. Kërkesat vetë pasqyrohen lehtësisht dhe në mënyrë transparente, por zgjedhja e mënyrës së përpunimit në testim mbetet në duar tuaja – kjo është pak më emocionuese.
Të përsërisim një moment të rëndësishëm
Lansimi i fshehtë me pasqyrimin e trafikut (Dark Launch/Request Mirroring) mund të realizohet pa prekur kodin.
Ushqim për mendimin
Por çfarë nëse, në vend të pasqyrimit të kërkesave, dërgoni një pjesë të tyre jo në v1, por në v2? Për shembull, një përqindje nga të gjitha kërkesat ose vetëm kërkesat nga një grup i caktuar përdoruesish. Dhe pastaj, duke parë si funksionon v2, gradualisht të transferoni të gjitha kërkesat në versionin e ri. Ose përndryshe, të kthehen të gjitha në v1, nëse diçka nuk shkon mirë me v2. Më duket se kjo quhet Canary Deployment ("implementim canary" – termi , dhe nëse do të kishte një origjinë ruse, do të përmbante padyshim një referencë për ), dhe tani do ta shqyrtojmë këtë më në detaje.
Canary Deployment në Istio: thjeshtojmë aktivizimin
Me kujdes dhe gradualisht
Thelbi i modelit të implementimit Canary Deployment është jashtëzakonisht i thjeshtë: kur lansoni një version të ri të softuerit tuaj (në rastin tonë – mikroshërbimi), së pari i jepni akses një grupi të vogël përdoruesish. Nëse gjithçka shkon mirë, ngadalë rritni këtë grup derisa versioni i ri të fillojë të ketë probleme, ose – nëse kjo nuk ndodh – përfundimisht ta transferoni të gjithë përdoruesit në të. Duke e futur versionin e ri në operim në mënyrë të menduar dhe duke kontrolluar kalimin në të, mund të zvogëloni rreziqet dhe të maksimizoni reagimet.
Natyrisht, Istio e thjeshtëson Canary Deployment, duke ofruar disa mundësi të mira për riorganizimin inteligjent të kërkesave. Po, të gjitha këto mund të bëhen pa prekur kodin tuaj të burimit.
Filtrimi i shfletuesit
Një nga kriteret më të thjeshta të riorganizimit është drejtimi në përputhje me shfletuesin. Le të themi se doni që në v2 të kalohen vetëm kërkesat nga shfletuesit Safari. Ja si bëhet kjo:
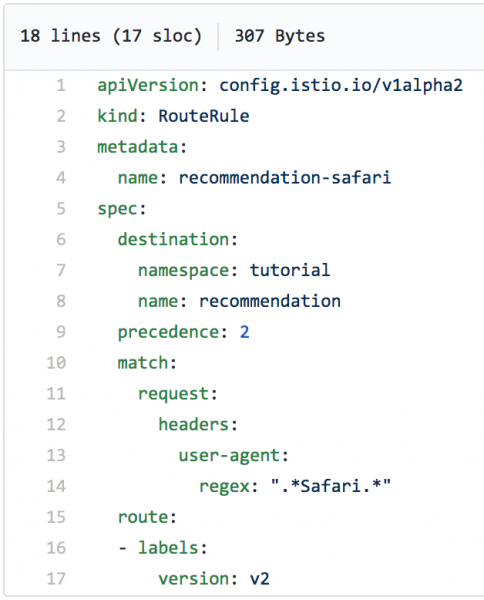
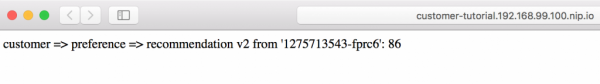
Të aplikohet ky rregull riorganizimi dhe pastaj me komandën curl do të simulonim në cikël kërkesa reale ndaj mikroshërbimit. Siç duket në screenshot, të gjitha ato kalojnë në v1:
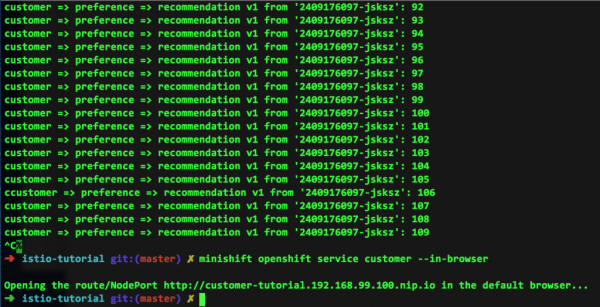
Por ku është trafiku në v2? Duke qenë se në shembullin tonë të gjitha kërkesat vinin vetëm nga linja jonë e komandës, thjesht nuk ka trafik. Por vini re rreshtat e fundit në screenshot-in më sipër: kjo është përgjigjja ndaj kërkesës nga shfletuesi Safari, i cili nga ana tjetër ka dhënë këtë:
Pushtet i pakufizuar
Ne kemi shkruar tashmë se shprehjet e rregullta ofrojnë mundësi shumë të fuqishme për riorganizimin e kërkesave. Shikoni shembullin e mëposhtëm (mendojmë se do ta kuptoni vetë se çfarë bën):
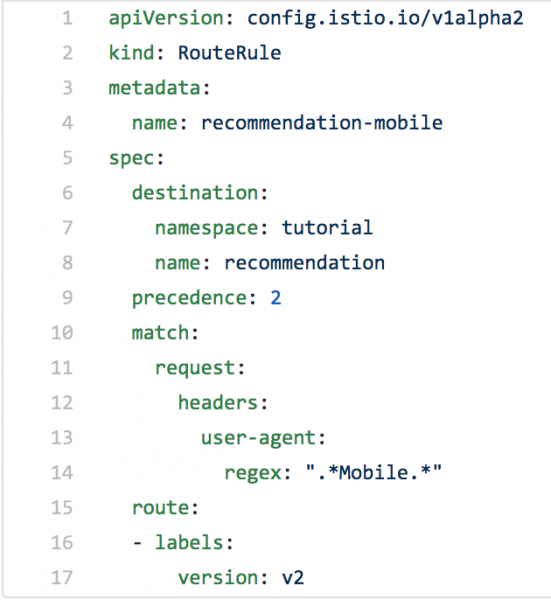
Tani, ndoshta e keni tashmë një ide për atë që janë të afta shprehjet e rregullta.
Veproni me mençuri
Riorganizimi i mençur, veçanërisht përpunimi i titujve të paketeve duke përdorur shprehjet e rregullta, ju lejon të udhëheqni trafikun ashtu si të doni. Dhe kjo e thjeshton ndjeshëm implementimin e kodit të ri – është thjesht, nuk kërkon ndryshimin e vetë kodit dhe, nëse është e nevojshme, gjithçka mund të kthehet shpejt siç ishte.
A jeni të interesuar?
A keni dëshirë të eksperimentoni me Istio, Kubernetes dhe OpenShift në kompjuterin tuaj? Ekipi ka përgatitur një shkëlqyer mbi këtë temë dhe e ka publikuar të gjitha skedarët përkatës. Pra, përpara, dhe mos e kufizoni veten.
Istio Egress: dalja përmes dyqanit të suvenireve
Duke aplikuar Istio së bashku me Red Hat OpenShift dhe Kubernetes, mund të lehtësoni shumë jetën tuaj me mikroshërbimet. Rrjeti i shërbimeve Istio është i fshehur brenda pod-ëve të Kubernetes-it, ndërsa kodi juaj ekzekutohet (në përgjithësi) në mënyrë të izoluar. Performanca, lehtësi e ndryshimit, gjurmimi dhe shumë të tjera – të gjitha këto janë të lehta për t'u përdorur falë përdorimit të kontejnerëve sidecar. Por çfarë të bëni nëse mikroshërbimi juaj duhet të komunikojë me shërbime tjera që ndodhen jashtë sistemit tuaj OpenShift-Kubernetes?
Këtu në ndihmë vjen Istio Egress. Në dy fjalë, ai thjesht lejon qasje në burimet (lexo: «shërbimet») që nuk janë brenda sistemit tuaj Kubernetes. Nëse nuk bëni konfigurime shtesë, atëherë në ambientin Istio Egress, trafiku rihyrë vetëm brenda klasthit të pod-ve dhe midis këtyre klashtave bazuar në tabelat e brendshme IP. Dhe ky izolim funksionon mjaft mirë derisa të keni nevojë për qasje në shërbime jashtë.
Egress lejon kalimin përtej tabelave të IP-ëve të përmendura më sipër, qoftë në bazë të rregullave Egress, ose për një gamë IP-sh.
Të supozojmë se kemi një program Java, i cili bën një kërkesë GET në httpbin.org/headers.
(httpbin.org është thjesht një burim i përshtatshëm për testimin e kërkesave shërbim-dërguese.)
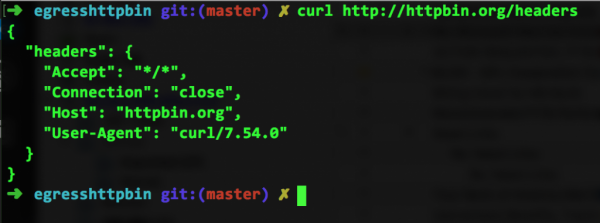
Nëse futni në komandën e linjës curl http://httpbin.org/headers, do të shohim këtë:
Ose mund ta hapni këtë adresë në shfletues:
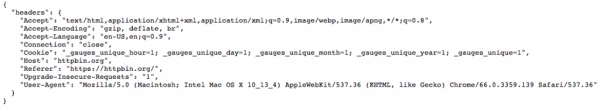
Siç e shohim, shërbimi aty thjesht kthen titujt e dërguar.
Zëvendësimi i importit në mënyrë direkte
Tani le të marrim kodin Java të këtij shërbimi të jashtëm në lidhje me sistemin tonë dhe ta ekzekutojmë atë në sistemin tonë, ku, kujtojmë, është vendosur Istio. (Mund ta bëni këtë vetë, duke iu referuar .) Pas ndërtimit të imazhit përkatës dhe ekzekutimit të tij në platformën OpenShift, do të thërrasim këtë shërbim me komandën curl egresshttpbin-istioegress.$(minishift ip).nip.io, dhe më pas do të shohim në ekran këtë:
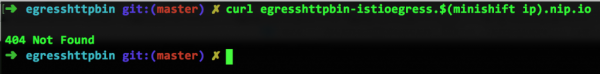
Oo, çfarë ndodhi? Ajo sapo punonte. Çfarë do të thotë Not Found? Ne sapo e bëmë për të curl.
Zgjerimi i tabelave IP për tërë internetin
Duhet ta fajësojmë (ose ta falenderojmë) Istio-n për këtë. Sepse Istio është thjesht kontejnerë sidecar, të cilët janë përgjegjës për zbulimin dhe rihyrjen (dhe për shumë gjëra të tjera, për të cilat kemi folur më parë). Për këtë arsye, tabelat IP dinë vetëm atë që ndodhet brenda sistemit tuaj të klashtave. Dhe httpbin.org ndodhet jashtë dhe, si rezultat, është i paarritshëm. Dhe këtu në ndihmë vjen Istio Egress - pa asnjë ndryshim në kodin tuaj të burimit.
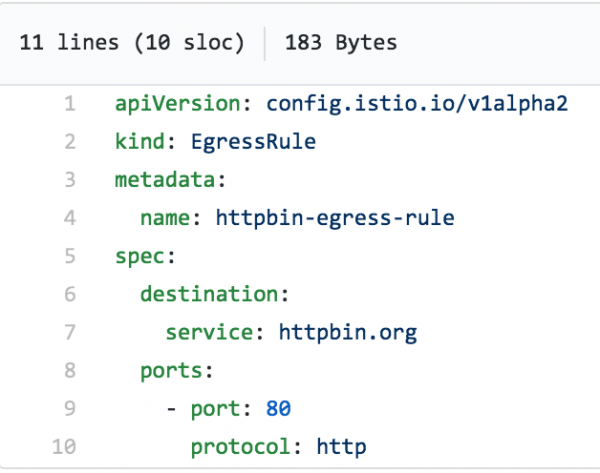
Rregulli i Egress më poshtë e detyron Istio-n të kërkojë (nëse është e nevojshme, edhe në të gjithë internetin) shërbimin e nevojshëm, në këtë rast, httpbin.org. Siç duket nga ky skedar (egress_httpbin.yml), funksionaliteti këtu është mjaft i thjeshtë:
Mbetej vetëm të aplikoni këtë rregull:
istioctl create -f egress_httpbin.yml -n istioegress
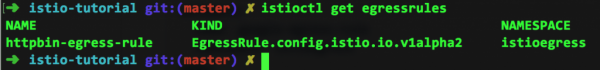
Të shihni rregullat e Egress mund të bëni me komandën istioctl get egressrules:
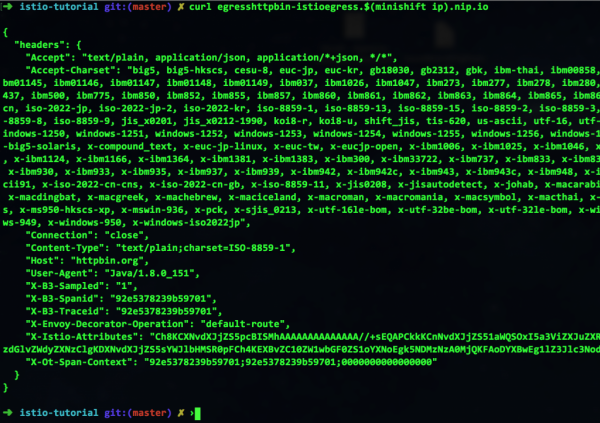
Dhe fund, përsëri e fillojmë komandën curl – dhe shohim se gjithçka funksionon:
Mendoni hapur
Ashtu siç e shihni, Istio lejon organizimin e interaksioneve edhe me botën jasht. Në fjalë të tjera, ju mund të krijoni shërbime OpenShift dhe t'i menaxhoni ato përmes Kubernetes, duke mbajtur gjithçka në pod'ë që shkallëzohen lart-poshtë sipas nevojës. Dhe në të njëjtën kohë, mund të lidheni pa ndonjë shqetësim me shërbime që janë jashtë mjedisit tuaj. Dhe po, le të përsërisim se e gjithë kjo mund të bëhet pa prekur kodin tuaj.
Ky ishte postimi i fundit në serinë për Istio. Qëndroni me ne – ka shumë gjëra interesante përpara!
Burimi: habr.com
