

Para disa vjetësh, agjencitë hulumtuese dhe ofruesit e shërbimeve të sigurisë informatike filluan të raportojnë për e numrit të sulmeve DDoS. Por, deri në tremujorin e parë të vitit 2019, të njëjtit hulumtues raportuan për një rritje të jashtëzakonshme Ne jemi të sigurt se koha e sulmeve DDoS të thjeshta dhe të lehta për t’u zbuluar (dhe mjeteve të thjeshta që mund t’i parandalojnë ato) ka kaluar. Kriminelët kibernetikë kanë mësuar të fshehin më mirë këto sulme dhe t’i kryejnë ato në mënyra gjithnjë e më sofistikuara. Industria e errët është shndërruar nga sulmet brute-forces në sulme në nivelin e aplikacioneve. Ajo merr porosi serioze për të shkatërruar proceset e biznesit, përfshirë ato që janë plotësisht offline. .
Duke depërtuar në realitet
Në vitin 2017, një seri sulmesh DDoS të drejtuara ndaj shërbimeve të transportit në Suedi shkaktuan vonesa të gjata
të trenave Danske Statsbaner Venezuelë .
Më të mençur dhe më të shtrenjtë
DDoS vazhdon të konsiderohet si një nga format më të zakonshme dhe në rritje të krimeve kibernetike. Sipas parashikimeve të ekspertëve, numri i tyre do të rritet vetëm që nga viti 2020. Kjo lidhet me disa arsye — si kalimi më i madh i bizneseve në internet për shkak të pandemisë, ashtu edhe zhvillimi i industri të errët të krimeve kibernetike, dhe madje edhe me
përhapjen e 5G .
DDoS-attacket "popullore" u bënë të njohura dikur për shkak të lehtësisë së implementimit dhe kostos së ulët: disa vite më parë mund të niste një sulm për 50 dollarë në ditë. Sot, si objektivat ashtu edhe metodat e sulmit kanë ndryshuar, duke çuar në rritjen e kompleksitetit dhe, si pasojë, të kostos. Jo, çmimet nga 5 dollarë në orë ende ekzistojnë në çmimet (po, kriminelët kibernetikë kanë çmime dhe tarifa), por për një faqe me mbrojtje kërkohet tashmë nga 400 dollarë në ditë, ndërsa çmimi i porosive "të personalizuara" për kompanitë e mëdha arrin deri në disa mijëra dollarë.
Aktualisht ekzistojnë dy lloje kryesore të sulmeve DDoS. I pari ka si qëllim t'i bëjë burimet online të paarritshme për një periudhë të caktuar kohe. Kriminelët kërkojnë pagesë për kohën e sulmit. Në këtë rast, operatori DDoS nuk e ka problem për ndonjë rezultat të caktuar, ndërsa klienti në thelb bën një parapagim për nisjen e sulmit. Këto metoda janë relativisht të lira.
Lloji i dytë është sulmet që paguhen vetëm kur arrihet një rezultat i caktuar. Këto janë më interesante. Ato janë shumë më të komplikuara për t'u realizuar dhe për këtë arsye janë shumë më të shtrenjta, pasi sulmuesit duhet të zgjedhin metodat më efikase për të arritur qëllimet. Ne në Variti shpesh zhvillojmë partitë e shahut me kriminelët kibernetikë, ku ata e ndërruan menjëherë taktikën dhe mjetet dhe provojnë të hyjnë njëherësh në disa dobësi në disa nivele. Këto janë qartazi sulme ekipore, ku hakera e dinë shumë mirë se si të reagojnë dhe të kundërshtojnë veprimet e mbrojtësve. Të luftosh me ta është jo vetëm e vështirë, por edhe shumë e shtrenjtë për kompanitë. Për shembull, një nga klientët tanë, një shitës me pakicë të madh, mbajti për gati tri vjet një ekip prej 30 njerëzish, të cilët ishin të ngarkuar për të luftuar kundër sulmeve DDoS.
Sipas të dhënave nga Variti, sulmet e thjeshta DDoS, të kryera për arsye si boredom, trolling apo pakënaqësi me një kompani të caktuar, tani përbëjnë më pak se 10% të gjithë sulmeve DDoS (sigurisht, burimet e pambrojtura mund të kenë statistikë tjetër, ne shohim të dhënat e klientëve tanë). Të gjitha të tjerat janë punë e ekipeve profesioniste. Në të njëjtën kohë, tre të katërtat e të gjithë “bots”-eve të këqija janë bots të komplikuara, të cilat janë të vështira për tu identifikuar me shumicën e zgjidhjeve të tregut aktuale. Ato imitojnë sjelljen e përdoruesve ose shfletuesve të vërtetë dhe inkorporojnë modele, të cilat e vështirësojnë dallimin mes kërkesave “të mira” dhe “të këqija”. Kjo e bën sulmin më të padukshëm dhe, për rrjedhojë, më efektiv.
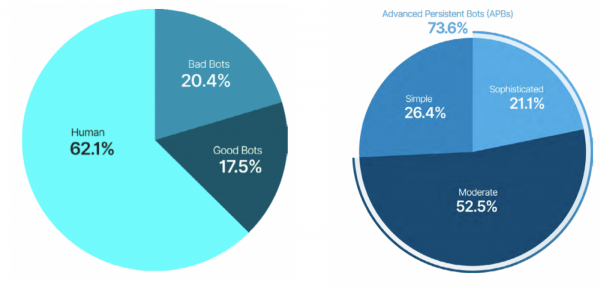
Të dhënat nga GlobalDots
Objektivat e reja DDoS
Raporti nga analistët e GlobalDots tregon se bots tani gjenerojnë 50% të gjithë trafikut të uebit, nga të cilat 17.5% janë pikërisht bots të dëmshëm.
Bots kanë mënyra të ndryshme për të prishur jetën e kompanive: plus faktit që ato ‘shkulin’ faqet, ato tani janë gjithashtu të angazhuar në rritjen e shpenzimeve për reklamim, klikimet në reklama, për të përpunuar çmimet, që t'i bëjnë ato të pakëqij dhe të tërheqin blerësit, dhe vjedhin përmbajtje për qëllime të ndryshme të këqija (për shembull, ne së fundmi për faqet me përmbajtje të vjedhur që detyrojnë përdoruesit të zgjidhin captcha të huaja). Bots rëndë distortojnë statistikën e ndryshme të biznesit, dhe në fund, vendimet merren në bazë të të dhënave të gabuara. Një sulm DDoS shpesh është një mjegull e dëmshme për krime edhe më serioze si hackimi dhe vjedhja e të dhënave. Tani ne shohim se ka dalë një klasë e re e kërcënimeve kibernetike — kjo është ndërprerja e funksionimit të proceseve të caktuara të biznesit të kompanisë, shpesh — offline (pasi në ditët tona asgjë nuk mund të jetë krejtësisht 'jashtë rrjetit'). Veçanërisht shpesh ne shohim se prishen proceset logjistike dhe komunikimet me klientët.
‘Nuk është dorëzuar’
Proceset e biznesit logjistik janë thelbësore për shumicën e kompanive, kështu që ato shpesh janë objekt sulmesh. Këtu janë disa skenare sulmesh që mund të ndodhin.
Nuk është në dispozit
Nëse punoni në fushën e tregtisë online, tashmë jeni sigurisht të njohur me problemin e porosive të falsifikuara. Në rastin e sulmeve, robotët mbingarkojnë burimet logjistike dhe i bëjnë produktet të paaksesueshme për blerësit e tjerë. Për këtë qëllim, ata vendosin një numër të madh porosish të falsifikuara, të barabartë me numrin maksimal të produkteve në dispozicion. Këto produkte më pas nuk paguhen dhe pas një kohe kthehen në faqen e internetit. Por puna tashmë është bërë: ato janë etiketuar si "të papërfshira", dhe një pjesë e blerësve tashmë kanë shkuar te konkurrentët. Kjo taktikë është e njohur mirë në industrinë e biletave ajrore, ku ndonjëherë robotët blenë menjëherë "shkëputjet" e të gjitha biletave pothuajse menjëherë pas shfaqjes së tyre. Për shembull, një nga klientët tanë — një kompaninë e madhe ajrore — u godit nga një sulm i tillë, i organizuar nga konkurrentë kinezë. Në vetëm dy orë, robotët e tyre porositur 100% të biletave për trajektore të caktuara.
Robotët e këpucëve
Skenari tjetër i njohur: robotët blejnë menjëherë të gjithë gamën e produkteve, dhe pronarët e tyre i shesin ato më vonë me një çmim të inflacionuar (në mesatarisht, çmimi rritet 200%). Këta robotë quhen robotë të këpucëve, sepse kjo problematikë është e njohur mirë në industrinë e këpucëve modeste, veçanërisht për koleksionet e limituara. Robotët blenë menjëherë modelet e reja që sapo u shfaqën, duke bllokuar burimin në mënyrë që përdoruesit realë të mos mund të hyjnë. Ky është një rast i rrallë kur për robotët është shkruar në revista modeste. Edhe pse në përgjithësi, ata që riprodhojnë bileta për ngjarje të njohura si ndeshjet e futbollit e ndjekin të njëjtin skenar.
Skenarë të tjerë
Por edhe kjo nuk është e gjitha. Ka një variant edhe më të komplikuar të sulmeve ndaj logisticës, i cili rrezikon humbje të mëdha. Kjo mund të bëhet, nëse shërbimi ka opsionin "Pagesa kur merret produkti". Robotët lënë porosi të falsifikuara për këto produkte, duke treguar adresat e falsifikuara, madje edhe reale të njerëzve që nuk dyshojnë. Ndërsa kompanitë përballen me shpenzime të mëdha për transport, ruajtje dhe sqarimin e detajeve. Në atë kohë, produktet janë të paaksesueshme për klientët e tjerë dhe madje zënë hapësirë në depo.
Çfarë tjetër? Robotët lënë komente masive të rreme negative për produktet, mbushin funksionin e “kthimit të pagesës”, bllokojnë transaksionet, vjedhin të dhënat e klientëve, shqetësojnë blerësit e vërtetë – ka shumë mundësi. Një shembull i mirë është sulmi i fundit ndaj DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hakerët , se po "testonin sistemet mbrojtëse nga DDoS", dhe përfundimisht bllokuan portalin e klientëve të biznesit të kompanisë dhe të gjitha API-të. Si pasojë, ndodhi një ndërprerje e madhe në dorëzimin e produkteve për blerësit.
Telefononi nesër
Në vitin e kaluar, Komisioni Federal i Tregtisë (FTC) raportoi për një rritje të dyfishtë të ankesave nga bizneset dhe përdoruesit për telefonatat spamer dhe mashtruese nga robotët. Sipas disa vlerësimeve, ato përbëjnë të gjitha telefonatave.
Si në rastet e DDoS, objektivat e TDoS – sulme masive nga robotët ndaj telefonave – variojnë nga “lojërat” deri te konkurrenca e papastërt. Robotët janë të aftë të mbingarkojnë qendrat e kontaktit dhe të mos lejojnë klientë të vërtetë. Kjo metodë është efektive jo vetëm për qendrat e thirrjeve me operatorë “të gjallë”, por edhe atje ku përdoren sistemet AVR. Robotët gjithashtu mund të sulmojnë masivisht kanale të tjera komunikimi me klientët (biseda, email), të dëmtojnë funksionimin e sistemeve CRM dhe madje të kenë ndikim të butë në menaxhimin e stafit, pasi operatorët janë të mbingarkuar duke u përpjekur të përballen me krizën. Sulmet gjithashtu mund të sinkronizohen me një sulm tradicional DDoS ndaj burimeve online të viktimës.
Së fundmi, një sulm i tillë shpërndau funksionimin e shërbimit të shpëtimit në SHBA – njerëzit e zakonshëm, të cilët kishin nevojë urgjente për ndihmë, thjesht nuk mund të telefononin. Në të njëjtën kohë, ZOO-në e Dublinit e pësoi të njëjtën fat: të paktën 5000 njerëz morën spame në formën e mesazheve SMS, duke i nxitur ata të telefononin urgjentisht në numrin e telefonit të ZOO-s dhe të kërkonin një person të imagjinuar.
Wi-Fi nuk do të ketë
Kriminelët kibernetikë gjithashtu mund të bllokojnë lehtësisht të gjithë rrjetin korporativ. Shpesh, bllokimi i IP-ve përdoret si një mjet për të luftuar DDoS. Por kjo jo vetëm që nuk është e efektshme, por është edhe një praktikë shumë e rrezikshme. Adresa IP mund të gjendet lehtësisht (për shembull, me ndihmën e monitorimit të burimeve) dhe gjithashtu mund të zëvendësohet (ose falsifikohet). Klientët tanë para se të vinin në Variti patën raste kur bllokimi i një IP-je të caktuar thjesht ndaloi Wi-Fi-në në zyrat e tyre. Kishte një rast kur një klienti iu dha një IP e caktuar dhe ai bllokoi aksesin në burimin e tij për përdoruesit nga një tërë rajon, dhe ai nuk e vuri re për një kohë të gjatë, sepse përndryshe gjithë burimi funksiononte mirë.
Çfarë është e re?
Kërcënimet e reja kërkojnë zgjidhje të reja për mbrojtje. Sidoqoftë, kjo nişë e re në treg po fillon vetëm të formohet. Zgjidhjet për të refuzuar sulmet e thjeshta nga robotët janë të shumta, por për ato të komplikuara, situata nuk është aq e lehtë. Shumë zgjidhje akoma praktikojnë metoda bllokimi IP. Të tjerët kanë nevojë për kohë për të mbledhur të dhëna fillestare për të filluar punën, dhe këto 10-15 minuta mund të shndërrohen në një dobësi. Ka zgjidhje të bazuara në mësimin makinerik që lejojnë identifikimin e robotëve nga sjellja e tyre. Dhe njëkohësisht ekipet nga "ajo" anë krenohen se kanë robotë që mund të imitojnë modelet reale, të pandashme nga ato njerëzore. Kush është këtu në avantazh — mbetet ende e paqartë.
Çfarë të bëjmë nëse duhet të luftojmë me ekipe profesionale të robotëve dhe sulme të komplikuara, shumëfazore në disa nivele njëkohësisht?
Eksperienca jonë tregon se duhet të fokusohemi në filtrimin e kërkesave të paligjshme pa bllokuar adresat IP. Për sulmet e komplikuara DDoS, nevojitet filtrimi në disa nivele menjëherë, duke përfshirë nivelin e transportit, nivelin e aplikacioneve dhe ndërfaqet API. Falë kësaj, është e mundur të refuzohen madje edhe sulmet me frekuencë të ulët, të cilat zakonisht janë të padukshme dhe për këtë arsye shpesh kalojnë më tej. Së fundi, është e nevojshme të lejohet kalimi i të gjithë përdoruesve realë, madje edhe kur është në fazën aktive të sulmit.
E dyta, kompanitë kanë nevojë për mundësinë për të ndërtuar sistemet e tyre të mbrojtjes shumëfazore, ku përveç mjeteve për gjithashtu mbrojtjen nga sulmet DDoS, do të integrohen sistemet kundër mashtrimit, vjedhjes së të dhënave, mbrojtjes së përmbajtjes dhe kështu me radhë.
Së fundmi, ata duhet të punojnë në kohë reale nga kërkesa e parë — aftësia për t'u përgjigjur menjëherë ndaj incidenteve të sigurisë rrit ndjeshëm mundësitë për të parandaluar një sulm ose për të reduktuar fuqinë e tij shkatërruese.
E ardhmja e afërt: menaxhimi i reputacionit dhe grumbullimi i të dhënave të mëdha me ndihmën e botëve
Historia e DDoS ka evoluar nga thjeshti në kompleks. Në fillim, objekti i sulmuesve ishte të ndalonin funksionimin e faqes. Tani ata e konsiderojnë më efektive të synojnë proceset kryesore të biznesit.
Kompleksiteti i sulmeve do të vazhdojë të rritet, kjo është e pashmangshme. Përveç asaj që bota e këqija bën tani — vjedhja e të dhënave dhe falsifikimi, shantazhi, spam — botët do të grumbullojnë të dhëna nga një numër të madh burimesh (Big Data) dhe do të krijojnë llogari "të besueshme" false për të menaxhuar ndikimin, reputacionin ose peshimin masiv.
Në këtë moment, vetëm kompanitë e mëdha mund të përballojnë investimet në mbrojtjen nga DDoS dhe botët, por edhe ato shpesh nuk mund të monitorojnë dhe filtrojnë plotësisht trafikun e gjeneruar nga botët. E vetmja pozitive nga përkeqësimi i sulmeve të botëve është se kjo stimulon tregun të krijojë zgjidhje "inteligjente" dhe më të avancuara për mbrojtje.
Çfarë mendoni ju — si do të evoluojë industria e mbrojtjes nga botët dhe cilat zgjidhje janë të nevojshme në treg tani?
Burimi: habr.com
