

Në organizatën ku punoj, puna nga distanca është ndaluar në parim. Ishte. Deri javën e kaluar. Tani ishte e nevojshme të implementonim me ngut një zgjidhje. Nga biznesi — adaptimi i proceseve në formatin e ri të punës, nga ne — PKI me PIN dhe toka, VPN, regjistrim i hollësishëm dhe shumë gjëra të tjera.
Përveç të gjithave, kam qenë duke u marrë me konfigurimin e infrastrukturës së tavolinave të distancës aka shërbimin e terminaleve. Ne kemi disa shpërndarje RDS në dataqendrat e ndryshme. Një nga detyrat ishte të ofronim mundësinë që kolegët nga njësite të tjera IT të lidheshin me seancat e përdoruesve në mënyrë interaktive. Siç dihet, për këtë ekziston mekanizmi standard RDS Shadow dhe mënyra më e thjeshtë për ta deleguar atë — të japësh të drejtat e administratorit lokal në serverat RDS.
I respektoj dhe i vlerësoj kolegët e mi, por jam shumë koprrac në ndarjen e të drejtave të administratorit. 🙂 Atëherë, ata që janë në një mendje me mua, ju lutem, klikoni më poshtë.
Pra, detyra është e qartë, tani — në punë.
Hapi 1
Do të krijojmë një grup sigurie në Active Directory RDP_Operators dhe do të përfshijmë në të llogaritë e atyre përdoruesve, të cilëve duam t'u delegojmë të drejtat:
$Users = @(
    "UserLogin1",
    "UserLogin2",
    "UserLogin3"
)
$Group = "RDP_Operators"
New-ADGroup -Name $Group -GroupCategory Security -GroupScope DomainLocal
Add-ADGroupMember -Identity $Group -Members $Users
Nëse keni disa site AD, para se të kaloni në hapat e ardhshëm, duhet të prisni që të riprodhohet në të gjithë kontrollorët e domainit. Zakonisht, kjo merr jo më shumë se 15 minuta.
Hapi 2
Do t'i japim grupit të drejtat për menaxhimin e seancave terminale në secilën nga serverët RDSH:
Set-RDSPermissions.ps1
$Group = "RDP_Operators"
$Servers = @(
    "RDSHost01",
    "RDSHost02",
    "RDSHost03"
)
ForEach ($Server in $Servers) {
    #Delegojmë të drejtën për seancat hijekopje
    $WMIHandles = Get-WmiObject `
        -Class "Win32_TSPermissionsSetting" `
        -Namespace "rootCIMV2terminalservices" `
        -ComputerName $Server `
        -Authentication PacketPrivacy `
        -Impersonation Impersonate
    ForEach($WMIHandle in $WMIHandles)
    {
        If ($WMIHandle.TerminalName -eq "RDP-Tcp")
        {
        $retVal = $WMIHandle.AddAccount($Group, 2)
        $opstatus = "sukses"
        If ($retVal.ReturnValue -ne 0) {
            $opstatus = "gabim"
        }
        Write-Host ("Delegimi i të drejtave për lidhjen hijekopje grupit " +
            $Group + " në serverin " + $Server + ": " + $opstatus + "`r`n")
        }
    }
}
Hapi 3
Do të shtojmë grupin në grupin lokal Përdoruesit e tavolinave të distancës në secilën nga serverët RDSH. Nëse keni serverë të bashkuar në koleksionet e seancave, atëherë këtë e bëjmë në nivel koleksioni:
$Group = "RDP_Operators"
$CollectionName = "MyRDSCollection"
[String[]]$CurrentCollectionGroups = @(Get-RDSessionCollectionConfiguration -CollectionName $CollectionName -UserGroup).UserGroup
Set-RDSessionCollectionConfiguration -CollectionName $CollectionName -UserGroup ($CurrentCollectionGroups + $Group)
Për serverët e vetëm përdorim , duke pritur që ato të aplicohen në servera. Ata që nuk dëshirojnë të presin mund ta përshpejtojnë procesin me ndihmën e gpupdate-it të njohur, sa më mirë .
Hapi 4
Do të përgatisim një skenar PS për "menaxherët":
RDSManagement.ps1
$Servers = @(
    "RDSHost01",
    "RDSHost02",
    "RDSHost03"
)

function Invoke-RDPSessionLogoff {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName,
        [parameter(Mandatory=$true, Position=1)][String]$SessionID
    )
    $ErrorActionPreference = "Stop"
    logoff $SessionID /server:$ComputerName /v 2>&1
}

function Invoke-RDPShadowSession {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName,
        [parameter(Mandatory=$true, Position=1)][String]$SessionID
    )
    $ErrorActionPreference = "Stop"
    mstsc /shadow:$SessionID /v:$ComputerName /control 2>&1
}

Function Get-LoggedOnUser {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName="localhost"
    )
    $ErrorActionPreference = "Stop"
    Test-Connection $ComputerName -Count 1 | Out-Null
    quser /server:$ComputerName 2>&1 | Select-Object -Skip 1 | ForEach-Object {
        $CurrentLine = $_.Trim() -Replace "s+"," " -Split "s"
        $HashProps = @{
            UserName = $CurrentLine[0]
            ComputerName = $ComputerName
        }
        If ($CurrentLine[2] -eq "Disc") {
            $HashProps.SessionName = $null
            $HashProps.Id = $CurrentLine[1]
            $HashProps.State = $CurrentLine[2]
            $HashProps.IdleTime = $CurrentLine[3]
            $HashProps.LogonTime = $CurrentLine[4..6] -join " "
            $HashProps.LogonTime = $CurrentLine[4..($CurrentLine.GetUpperBound(0))] -join " "
        }
        else {
            $HashProps.SessionName = $CurrentLine[1]
            $HashProps.Id = $CurrentLine[2]
            $HashProps.State = $CurrentLine[3]
            $HashProps.IdleTime = $CurrentLine[4]
            $HashProps.LogonTime = $CurrentLine[5..($CurrentLine.GetUpperBound(0))] -join " "
        }
        New-Object -TypeName PSCustomObject -Property $HashProps |
        Select-Object -Property UserName, ComputerName, SessionName, Id, State, IdleTime, LogonTime
    }
}

$UserLogin = Read-Host -Prompt "Shkruani emrin e përdoruesit"
Write-Host "Po kërkohen RDP-sesionet e përdoruesit në servera..."
$SessionList = @()
ForEach ($Server in $Servers) {
    $TargetSession = $null
    Write-Host "  Duke anketuar serverin $Server"
    Try {
        $TargetSession = Get-LoggedOnUser -ComputerName $Server | Where-Object {$_.UserName -eq $UserLogin}
    }
    Catch {
        Write-Host "Gabim: " $Error[0].Exception.Message -ForegroundColor Red
        Continue
    }
    If ($TargetSession) {
        Write-Host "    Gjetur sesioni me ID $($TargetSession.ID) në serverin $Server" -ForegroundColor Yellow
        Write-Host "    Çfarë do të bëjmë?"
        Write-Host "      1 - lidhu me sesionin"
        Write-Host "      2 - mbyll sesionin"
        Write-Host "      0 - asgjë"
        $Action = Read-Host -Prompt "Shkruani veprimin"
        If ($Action -eq "1") {
            Invoke-RDPShadowSession -ComputerName $Server -SessionID $TargetSession.ID
        }
        ElseIf ($Action -eq "2") {
            Invoke-RDPSessionLogoff -ComputerName $Server -SessionID $TargetSession.ID
        }
        Break
    }
    Else {
        Write-Host "    Nuk u gjetën sesione"
    }
}
Për të bërë që skenari PS të jetë i lehtë për ta ekzekutuar, do të bëjmë një shell për të në formën e një skedari cmd me të njëjtin emër si skenari PS:
RDSManagement.cmd
@ECHO OFF
powershell -NoLogo -ExecutionPolicy Bypass -File "%~d0%~p0%~n0.ps1" %*
Vëmë të dy skedarët në një dosje, e cila do të jetë e aksesueshme për "menaxherët" dhe kërkojmë që ata të regjistrohen përsëri. Tani, duke nisur skedarin cmd, ata do të mund të lidhen me sesionet e përdoruesve të tjerë në modalitetin RDS Shadow dhe t'i bëjnë të detyrueshëm të regjistrohen jashtë (kjo është e dobishme kur përdoruesi nuk mund ta përfundojë vetë një sesion "të ngrirë").
Kjo duket më pak si kjo:
Për "menaxherin"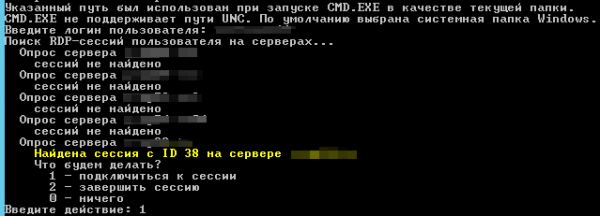
Për përdoruesin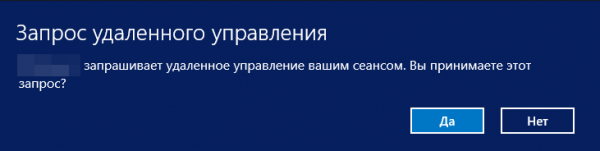
Disa vërejtje në fund
Nuanca 1. Nëse sesioni i përdoruesit, të cilit po mundohemi t'i qasemi, është nisur përpara se skripti Set-RDSPermissions.ps1 të ekzekutohet në server, atëherë "menaxheri" do të marrë një gabim akses. Zgjidhja këtu është e qartë: të presim derisa përdoruesi i menaxhuar të regjistrohet përsëri.
Nuanca 2. Pas disa ditësh punë me RDP Shadow, vërejtëm një të çuditshme, ndoshta një bug, ndoshta një tipar: pas përfundimit të sesionit të hijezimit te përdoruesi, të cilit u lidhëm, barra gjuhësore zhduket në sistemin e njoftimeve dhe për ta kthyer, përdoruesi duhet të regjistrohet përsëri. Siç rezultoi, nuk jemi të vetmit: , , .
Kaq është. Uroj shëndet për ju dhe serverët tuaj. Si gjithmonë, pres feedback në komentet dhe kërkoj të plotësoni një anketë të vogël më poshtë.
Burimet
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
Çfarë përdorni?
8,1%AMMYY Admin5
17,7%AnyDesk11
9,7%DameWare6
24,2%Radmin15
14,5%RDS Shadow9
1,6%Quick Assist / Ndihma Remote e Windows1
38,7%TeamViewer24
32,3%VNC20
32,3%tjetër20
3,2%LiteManager2
62 përdorues kanë votuar. 22 përdorues janë abstenuar.
Burimi: habr.com
