

Zgjidhja e besueshmërisë. CC BY-SA 4.0
Inspektimi i trafikut SSL (dekriptim SSL/TLS, analiza SSL ose DPI) po bëhet gjithnjë e più një temë e nxehtë diskutimi në sektorin korporativ. Ideja e dekriptimit të trafikut duket se është në kundërshtim me konceptin e kriptografisë. Sidoqoftë, fakti është se gjithnjë e më shumë kompani po përdorin teknologjitë DPI, duke e shpjeguar këtë si një nevojë për të kontrolluar përmbajtjen për malware, shpërndarje të të dhënave, etj.
Nëse pranojmë si fakt se është e nevojshme të implementohet një teknologji të tillë, duhet së paku të shqyrtojmë mënyrat për ta bërë këtë në një mënyrë sa më të sigurt dhe të menaxhueshme. Së paku, mos u mbështetni në ato certifikata, për shembull, që ju jep furnizuesi i sistemit DPI.
Ka një aspekt të implementimit, për të cilin nuk e dinë të gjithë. Në të vërtetë, shumë e gjejnë befasuese kur e dëgjojnë këtë. Ky është një qendër e specializuar e certifikimit (QSC). Ajo gjeneron certifikata për dekriptimin dhe enkriptimin e përsëritur të trafikut.
Përveç se të mbështeteni në certifikata të vetë-nënshkruara ose certifikata nga pajisjet DPI, mund të përdorni një QSC të dedikuar nga një qendër e jashtme certifikimi, si GlobalSign. Por së pari, le të bëjmë një shqyrtim të vogël të vetë problemit.
Çfarë është inspektimi SSL dhe pse përdoret ai?
Gjithnjë e më shumë faqet publike po kalojnë në HTTPS. Për shembull, sipas , në fillim të shtatorit 2019, pjesa e trafikut të enkriptuar në Rusi arriti në 83%.
Fatkeqësisht, kriptimi i trafikut po përdoret gjithnjë e më shumë edhe nga kriminelët, veçanërisht sepse Let’s Encrypt po ndan me mijëra certifikata SSL falas në mënyrë automatike. Kështu, HTTPS përdoret kudo — dhe ikona e bllokuesit në shiritin e adresës së shfletuesit ka ndaluar së qeni një indikator të besueshëm të sigurisë.
Nga këto pozita, prodhuesit e zgjidhjeve DPI promovojnë produktet e tyre. Ato implementohen midis përdoruesve përfundimtarë (dmth punonjësit tuaj që shfletojnë faqet e internetit) dhe Internetit, duke filtruar trafikun e dëmshëm. Deri më sot, në treg ekzistojnë disa të tilla produkte, por proceset në thelb janë të njëjta. Trafiku HTTPS kalon përmes një pajisjeje kontrolli, ku dekriptohet dhe kontrollohet për praninë e malware.
Pasi përfundimit të kontrolleve, pajisja krijon një SSL-session të ri me klientin për të dekoduar dhe rikoduar përmbajtjen.
Si funksionon procesi i dekodimit/rikodimit
Për të dekoduar dhe rikoduar paketat përpara se t'i dërgojë te përdoruesit e fundit, pajisja e inspektimit SSL duhet të jetë e aftë të lëshojë certifikata SSL në flutur. Kjo do të thotë se duhet të ketë një certifikatë CA të instaluar.
Për kompaninë (ose ndonjë person në mes) është e rëndësishme që këto certifikata SSL të jenë të besueshme në shfletuesit (dmth. të mos shkaktojnë mesazhe të frikshme paralajmëruese si ai i mëposhtëm). Prandaj, zinxhiri CA (ose hierarkia) duhet të jetë në magazinën e besueshmërisë së shfletuesit. Pasiqë këto certifikata nuk lëshohen nga qendrat e certifikimit të besueshme publike, është e nevojshme të transmetohet manualisht hierarkitë CA te të gjithë klientët e fundit.
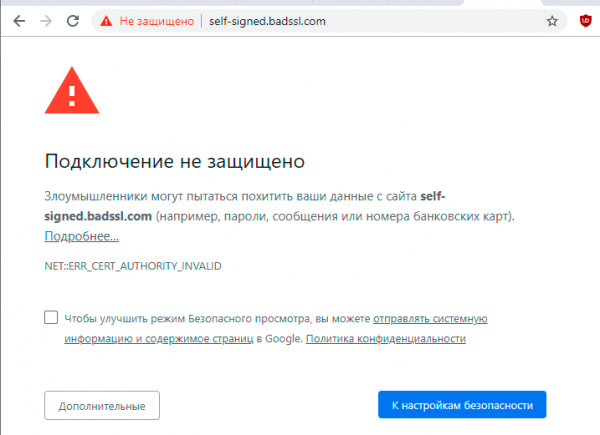
Mesazhi paralajmërues për një certifikatë me nënshkrim të vetë-krijuar në Chrome. Burimi:
Në kompjuterët me Windows, mund të përfshihet Active Directory dhe politikat grupore, por për pajisjet mobile procedura është më e komplikuar.
Situata bëhet edhe më e komplikuar kur duhet të mbështeten edhe certifikatat thelbësore të tjera në mjedisin e korporatës, për shembull, nga Microsoft ose bazuar në OpenSSL. Përveç kësaj, duhet mbrojtja dhe menaxhimi i çelësit sekret, në mënyrë që asnjë nga çelësat të mos skadojë papritur.
Zgjidhja më e mirë: një certifikatë thelbësore private dhe e dedikuar nga një CA e tretë
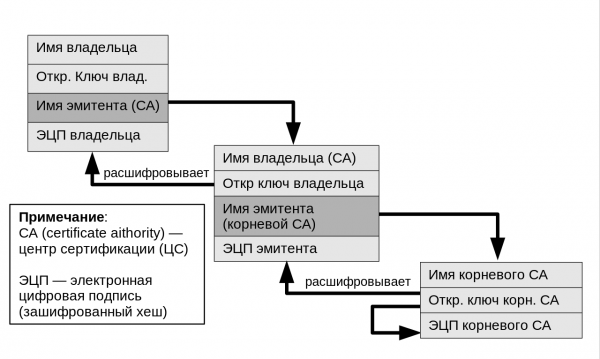
Nëse menaxhimi i disa çelësave ose certifikatat e nënshkruara vetë nuk janë tërheqëse, ka një opsion tjetër: mund të mbështeteni në një CA të tretë. Në këtë rast, certifikatat lëshohen nga një qendër besimi private, e cila është e lidhur në zinxhirin e besueshmërisë me një CA të dedikuar dhe private të krijuar posaçërisht për kompaninë.
Arkitektura e thjeshtuar për certifikatat e thelbësoreve të klientëve të dedikuar
Ky kyçje eliminon disa nga problemet e përmendura më parë: së paku zvogëlon numrin e rrënjëve që duhet të menaxhohen. Këtu mund të përdoret vetëm një qendër rrënjë private për të gjitha nevojat e brendshme të PKI me çdo numër të qendrave të mesme të certifikimit. Për shembull, në diagramin e mësipërm tregohet një hierarki me shumë nivele, në të cilën njëra nga qendrat e mesme të certifikimit përdoret për verifikimin/dekriptimin e SSL, ndërsa tjetra për kompjuterët e brendshëm (laptopët, serverët, kompjuterët desktop, etj.).
Në këtë skemë nuk është e nevojshme të vendosni CA në të gjithë klientët, sepse CA e nivelit të lartë vendoset te GlobalSign, që zgjidh problemet me mbrojtjen e çelësit të mbyllur dhe me afatin e skadimit.
Një tjetër avantazh i këtij qasje është mundësia për të revokuar qendrën e certifikimit SSL për çdo arsye. Në vend të saj, thjesht krijohet një e re, që lidhet me rrënjën tuaj private origjinale, dhe mund të përdoret menjëherë.
Pavarësisht të gjitha kundërshtimeve, bizneset gjithnjë e më shumë po implementojnë inspektimin e SSL të trafikut si një pjesë e infrastrukturës së brendshme ose private PKI. Opsione të tjera për përdorimin e PKI private janë lëshimi i certifikatave për autentifikimin e pajisjeve apo përdoruesve, SSL për serverët e brendshëm, si dhe konfigurime të ndryshme që nuk lejohet në certifikatat e besuara publike në përputhje me kërkesat e CA/Browser Forum.
Shfletuesit janë duke u kundërvënë
Duhet të theksohet se zhvilluesit e shfletuesve po përpiqen të kundërshtojnë këtë tendencë dhe të mbrojnë përdoruesit përfundimtarë nga MiTM. Për shembull, disa ditë më parë Mozilla do të përfshijë si parazgjedhje protokollin DoH (DNS-over-HTTPS) në një nga versionet e ardhshme të shfletuesit Firefox. Protokolli DoH fsheh kërkesat DNS nga sistemi DPI, duke e bërë më të vështirë inspektimin e SSL.
Për planet e ngjashme më 10 Shtator 2019, kompania Google për shfletuesin Chrome.
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
A mendoni se kompania ka të drejtë të inspektojë trafikun SSL të punonjësve të saj?
Po, me miratimin e tyre
Jo, kërkimi i një miratimi të tillë është i paligjshëm dhe/ose joetik.
122 përdorues votuan. 15 përdorues abstenuan.
Burimi: habr.com
