

( faleminderit për idenë e titullit Sergey G. Brester )
Të dashur kolegë, qëllimi i këtij artikulli është të ndaj përvojën e një viti të përdorimit testues të një klase të re të zgjidhjeve IDS bazuar në teknologjitë Deception.
Për të ruajtur koherencën logjike të materialit, mendoj se është e nevojshme të fillojmë me parakushte. Ja, problemi:
- Sulmet e drejtuara janë lloji më i rrezikshëm i sulmeve, megjithëse peshë e tyre në numrin e përgjithshëm të kërcënimeve nuk është e madhe.
- Një mjet efektiv të garantuar për mbrojtjen e perimetrave (ose një grup i tillë) ende nuk është shpikur.
- Si rregull, sulmet e drejtuara kalojnë në disa faza. Kalimi i perimetrave është vetëm një nga fazat fillestare, e cila (mund të më goditni me gurë) nuk ka shumë dëme për 'viktimën' nëse nuk është një sulm DEoS (Destruction of service) (kriptuesit, etj.). E vërteta fillon më vonë, kur asetet e kapura fillojnë të përdoren për pivotim dhe zhvillimin e sulmit 'në thellësi', dhe ne nuk e kemi vënë re këtë.
- Duke qenë se fillojmë të përjetojmë humbje të vërteta kur kriminelët arrijnë të qëllimet e sulmit (serverat e aplikacioneve, DBMS, depozat e të dhënave, repositorët, elementë të infrastrukturës së kritike), është logjike që një nga detyrat e shërbimit të sigurisë është ndërprerja e sulmeve para se të ndodhin këto ngjarje të trishtueshme. Por për të ndërprerë diçka, së pari duhet të jemi në dijeni. Dhe sa më parë – aq më mirë.
- Kështu, për menaxhimin e suksesshëm të rreziqeve (domethënë, për të reduktuar dëmin nga sulmet e drejtuara) është kritike të kemi mjete që sigurojnë një TTD minimal (kohë deri në zbulim – koha nga momenti i ndërhyrjes deri në momentin e zbulimit të sulmit). Në varësi të industrisë dhe rajonit, kjo periudhë mesatarisht është 99 ditë në SHBA, 106 ditë në rajonin EMEA, 172 ditë në rajonin APAC (M-Trends 2017, A View From the Front Lines, Mandiant).
- Çfarë ofron tregu?
- "Kuti rënie". Një tjetër kontroll parandalues, i cili është larg nga perfekti. Ekzistojnë një mori teknikash efektive për zbulimin dhe anashkalimin e kuti rënie ose zgjidhjeve të whitelisting. Djemtë nga "ana e errët" këtu janë ende një hap përpara.
- UEBA (sistemat e profilizimit të sjelljes dhe identifikimit të devijimeve) – në teori mund të jetë shumë efektiv. Por, sipas mendimit tim, kjo është diçka që ndodhi në një të ardhme të largët. Në praktikë – kjo është akoma shumë e shtrenjtë, e pasigurt dhe kërkon një infrastrukturë IT dhe sigurie shumë të zhvilluar dhe të qëndrueshme, ku tashmë ka të gjitha mjetet që do të gjenerojnë të dhëna për analizën e sjelljes.
- SIEM – është një mjet i mirë për hetime, por nuk është në gjendje të shohë dhe të tregojë diçka të re, origjinale, për shkak se rregullat e korrelacionit janë në thelb të njëjtat nënshkrime.
- Si rezultat, ka ardhur koha për një mjet të tillë, i cili:
- të funksionojë me sukses në kushte të një perimetri tashmë të komprometuar,
- të zbulojë sulme të suksesshme në një periudhë shumë afër të vërtetës, pavarësisht nga mjetet dhe luhatjet që përdoren,
- të mos varet nga nënshkrimet/rregullat/skenarët/politikat/profilet dhe gjërat e tjera statike,
- të mos kërkojë ekzistencën e sasisë së mëdha të dhënash dhe burimeve të tyre për analizim,
- të lejojë që sulmet të përcaktohen jo si një lloj risku në rezultatet e "matematikës më të mirë në botë, e patentuar dhe prandaj e mbyllur", e cila kërkon hetim të mëtejshëm, por praktikisht si një ngjarje binare – "Po, po na sulmojnë" ose "Jo, gjithçka është OK",
- të ishte një universale, efikase në shkallëzim dhe realisht e zbatueshme në çdo mjedis heterogjen, pavarësisht nga topologjia fizike dhe logjike e rrjetit që përdoret.
Aktualisht, për rolin e një mjeti të tillë, pretendojnë, të ashtuquajturat, zgjidhjet e mashtrimit. Këto janë zgjidhje që bazohen në konceptin e njohur të honeypots, por me një nivel realizimi krejt të ndryshëm. Ky temë është padyshim në rritje tani.
Sipas rezultateve Zgjidhjet e mashtrimit janë në TOP-3 strategjive dhe mjeteve që rekomandohet të përdoren.
Sipas raportit Mashtrimi është një nga drejtimet kryesore të zhvillimit të zgjidhjeve IDS (Sistemet e Zbulimit të Infiltrimit).
Një seksion i të fundit , i kushtohet SCADA, është ndërtuar mbi të dhënat e një prej liderëve të këtij tregu, TrapX Security (Izrael), zgjidhja e të cilit tashmë një vit funksionon në zonën tonë të testimit.
TrapX Deception Grid lejonë të ndërtosh dhe të menaxhosh IDS të shpërndara masivisht në mënyrë qendrore, pa rritur ngarkesën e licencave dhe kërkesat për burimet harduerike. Në fakt, TrapX është një ndërtues që lejon krijimin e një mekanizmi të madh për zbulojnë sulmet në nivelin e gjithanshëm të ndërmarrjes, një lloj "alarm" rrjetor të shpërndarë.
Struktura e Zgjidhjes
Në laboratorin tonë, ne vazhdimisht studiojmë dhe testojmë novitete të ndryshme në fushën e sigurisë IT. Aktualisht janë të vendosura rreth 50 serverë virtualë të ndryshëm, duke përfshirë komponentët e TrapX Deception Grid.
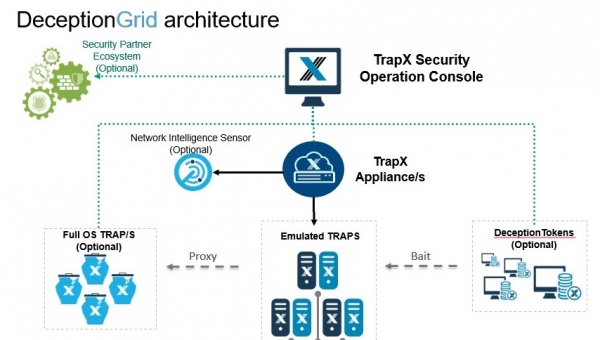
Pra, nga lart poshtë:
- TSOC (TrapX Security Operation Console) është truri i sistemit. Kjo është konsola qendrore e menaxhimit, përmes së cilës bëhet konfigurimi, shpërndarja e zgjidhjes dhe e gjithë puna ditore. Siç është një shërbim në web, mund të vendoset kudo - në perimeter, në cloud ose tek ofruesi MSSP.
- TrapX Appliance (TSA) është një server virtual, në të cilin lidhim me portin trunk subnetet që duam të mbikqyrim. Gjithashtu, këtu në fakt "jetojnë" të gjitha sensorët tanë rrjetorë.
Në laboratorin tonë është vendosur një TSA (mwsapp1), por në të vërtetë mund të ketë shumë. Kjo mund të jetë e nevojshme në rrjeta të mëdha, ku nuk ka lidhshmëri L2 mes segmenteve (një shembull tipik - "Holding dhe nënndërmarrjet" ose "Selia e bankës dhe degët") ose nëse ka segmente të izoluar në rrjet, për shembull, ASUTP. Në secilin filiale/segment të tillë mund të vendoset TSA e vet dhe ta lidhim me një TSOC të vetëm, ku të gjithë informacioni do të trajtohet qendrorisht. Kjo arkitekturë lejon ndërtimin e sistemeve të shpërndara të mbikqyrjes pa nevojën për ristrukturim të thellë të rrjetit ose ndërlikimin e segmentimit ekzistues.
Gjithashtu, në TSA ne mund të dërgojmë një kopje të trafikut që del përmes TAP/SPAN. Në rast se zbulojmë lidhje me botnetet e njohura, serverat e komandës, sesionet TOR, ne gjithashtu do të marrim rezultatet në konsolë. Këtë e menaxhon Sensor-i i Inteligjencës Rrjetore (NIS). Në ambientin tonë, ky funksionalitet është realizuar në firewall, prandaj këtu nuk e kemi përdorur.
- Aplikacionet Traps (Sistem të Plotë) – honeypot tradicional mbi servera Windows. Nuk janë të nevojshme shumë, sepse detyra kryesore e këtyre serverave është të ofrojnë shërbime IT për nivele të tjera sensorësh ose të zbulojnë sulme në aplikacione biznesi që mund të vendosen në mjedisin Windows. Në laboratorin tonë kemi instaluar një server të tillë (FOS01)

- Traps të emuluara – komponenti kryesor i zgjidhjes, i cili na lejon që me një makinë virtuale të vetme të krijojmë një "minë" shumë të dendur për sulmuesit dhe të mbushim rrjetin e ndërmarrjes, të gjitha vlan-et e saj, me sensorët tanë. Sulmuesi e sheh një sensor të tillë, ose host fantazmë, si një PC ose server Windows të vërtetë, një server Linux ose një pajisje tjetër që ne vendosim t'i tregojmë.

Për të përfituar dhe për kuriozitet, ne kemi vendosur "nga çdo lloj dy" — PC dhe servera Windows të versioneve të ndryshme, servera Linux, një ATM me Windows embedded, SWIFT Web Access, printues rrjet, switch Cisco, kamera IP Axis, MacBook, pajisje PLC dhe madje edhe një llambë të mençur. Në total — 13 host. Në përgjithësi, furnizuesi rekomandon që të vendosen të tillë sensorë në një numër minimal prej 10% të numrit të hosteve reale. Kufiri i sipërm është hapësira e adresave të disponueshme.Një pikë shumë e rëndësishme është se çdo host i tillë – nuk është një makinë virtuale e plotë, e cila kërkon burime dhe licenca. Kjo është një "mashtim", një emulim, një proces në TSA, i cili ka një grup parametrash dhe një adresë IP. Prandaj, me një TSA të vetëm mund të mbushim rrjetin me qindra të tillë hostesh fantazmë, të cilët do të funksionojnë si sensorë në sistemin e alarmit. Kjo teknologji e bën të mundur zgjerimin ekonomikisht efikas të konceptit të "honeypots" në shkallën e çdo ndërmarrjeje të madhe dhe të shpërndarë.
Këta hostë në sytë e sulmuesit janë tërheqës, sepse përmbajnë vulnerabilitete dhe duken si qëllime relativisht të lehta. Sulmuesi sheh shërbimet në këta hostë dhe mund të interaktojë me to, t'i sulmojë ato duke përdorur mjete dhe protokolle standarde (smb/wmi/ssh/telnet/web/dnp/bonjour/Modbus etj.). Por të përdorim këta hostë për të zhvilluar një sulm ose për të nisur kodin e vet nuk është e mundur.
- Kombinimi i këtyre dy teknologjive (FullOS dhe grackat e emuluara) lejon të arrihet një probabilitet i lartë statistikor që një sulmues do të përballet me ndonjë element të rrjetit tonë të sinjalizimit sooner ose later. Por si mund ta bëjmë që kjo probabilitet të jetë sa më afër 100%?
Në betejë hyjnë të ashtuquajturat tokene (Deception tokens). Falë tyre, ne mund të përfshijmë në IDS tonë të shpërndarë të gjitha PC-të dhe serverët e ndërmarrjes. Tokene vendosen në PC-të reale të përdoruesve. Është e rëndësishme të kuptohet se tokenet nuk janë agjentë që konsumojnë burime dhe mund të shkaktojnë konflikte. Tokene janë elementë informativë pasivë, një lloj 'bukë rrugore' për anën sulmuese, që i çojnë ata në grackë. Për shembull, disqet rrjetë që janë të lidhura, shënimet për admin të falsifikuara në shfletues dhe fjalëkalimet e ruajtura për to, sesionet e ruajtura ssh/rdp/winscp, grackat tona me komente në skedarët hosts, fjalëkalimet e ruajtura në kujtesë, kredencialet e përdoruesve që nuk ekzistojnë, skedarët e zyrës, hapja e të cilëve do të shkaktonte aktivizimin e sistemit, dhe shumë më tepër. Në këtë mënyrë, ne e vendosim sulmuesin në një ambient të deformuar, të mbushur me ata vektorë sulmi që në të vërtetë nuk paraqesin kërcënim për ne, përkundrazi. Dhe ata nuk kanë mundësi të identifikojnë se ku është informacioni i vërtetë dhe ku është i rreme. Kështu, ne jo vetëm që sigurojmë identifikimin e shpejtë të sulmit, por gjithashtu e ngadalësojmë ndjeshëm atë.
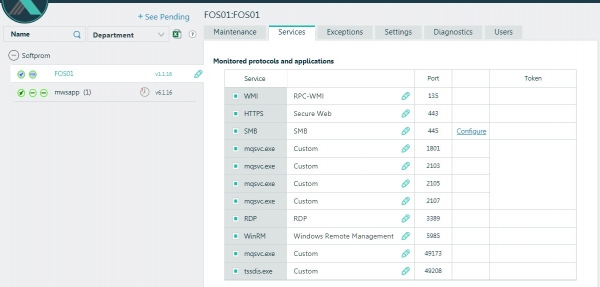
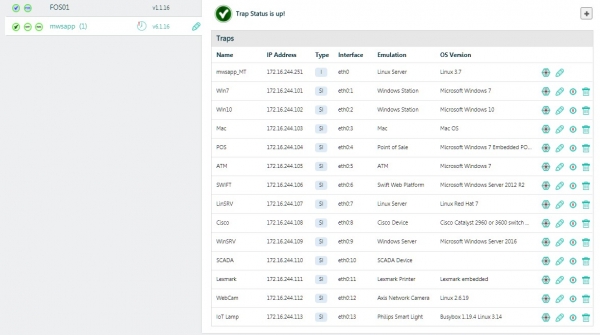
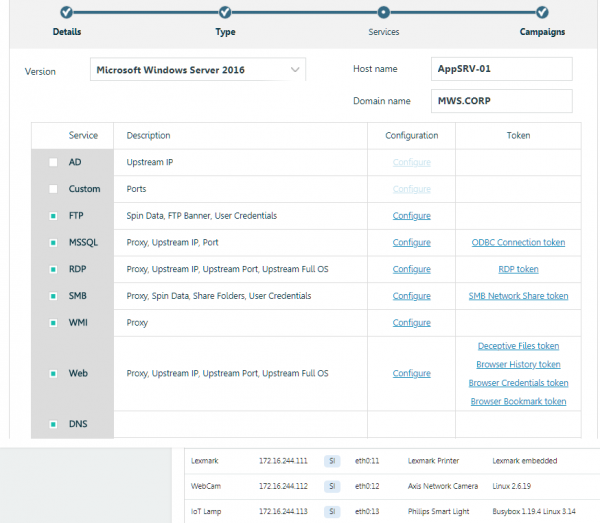
Shembulli i krijimit të një gracke rrjeti dhe konfigurimit të tokeneve. Një ndërfaqe miqësore dhe asnjë redaktim manual të konfigurimeve, skenarëve etj.
Në ambientin tonë kemi konfiguruar dhe vendosur një sërë tokene në FOS01 nën menaxhimin e Windows Server 2012R2 dhe PC-së testuese nën Windows 7. Në këto makina është aktivizuar RDP dhe ne herë pas here i 'dhejmë' ata në DMZ, ku po ashtu janë vendosur disa prej sensorëve tanë (grackat e emuluara). Kështu, ne sigurojmë një flux të vazhdueshëm incidentesh, për të thënë ashtu natyrshëm.
Kështu, një statistikë e shkurtër për vitin:
56 208 – incidente janë regjistruar,
2 912 – burime sulmuesish janë identifikuar.
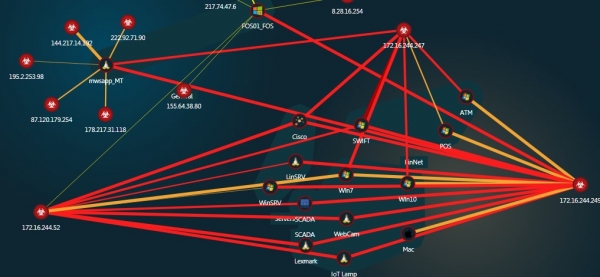
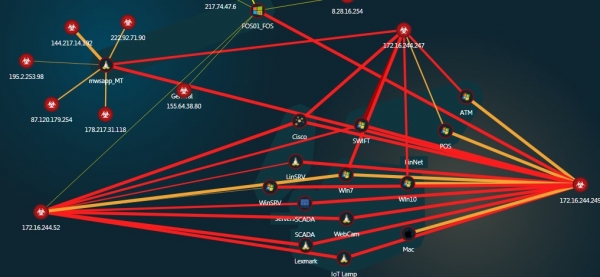
Një hartë interaktive, klikueshme e sulmeve
Megjithatë, zgjidhja nuk gjeneron një mega-log ose një rrjedhë ngjarjesh ku duhet të merremi me të për një kohë të gjatë. Në vend të kësaj, zgjidhja vetë klasifikon ngjarjet sipas llojeve të tyre dhe lejon ekipin e sigurisë të fokusojë së pari në ato më të rrezikshmet – kur pala sulmuese përpiqet të ngrejë seanca të menaxhimit (interaction) ose kur në trafikun tonë shfaqen payload binarë (infection).
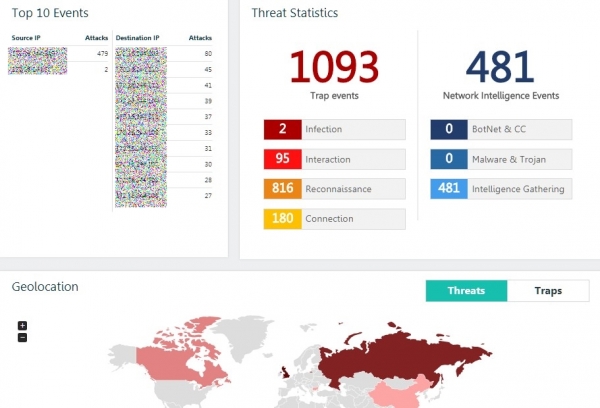
Të gjitha informacionet mbi ngjarjet janë të lexueshme dhe, sipas mendimit tim, paraqiten në një format të lehtë për t'u kuptuar edhe për përdoruesin me njohuri bazike në fushën e sigurisë informative.
Shumica e incidenteve të regjistruara janë përpjekje për skanimin e hosteve tanë ose lidhje të izoluara.
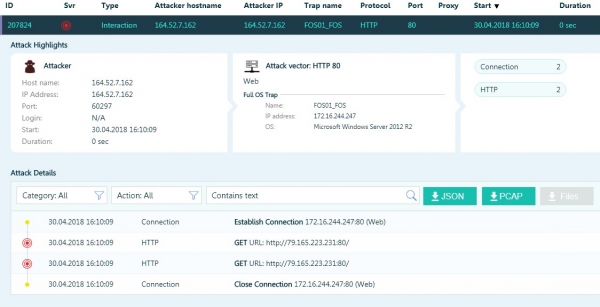
Ose përpjekje për të ndërruar fjalëkalimet për RDP.
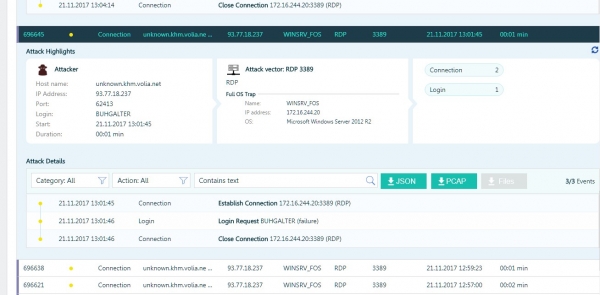
Por kanë pasur edhe raste më interesante, sidomos kur agresorët ia kanë dalë të gjejnë fjalëkalimin për RDP dhe të fitojnë qasje në rrjetin lokal.
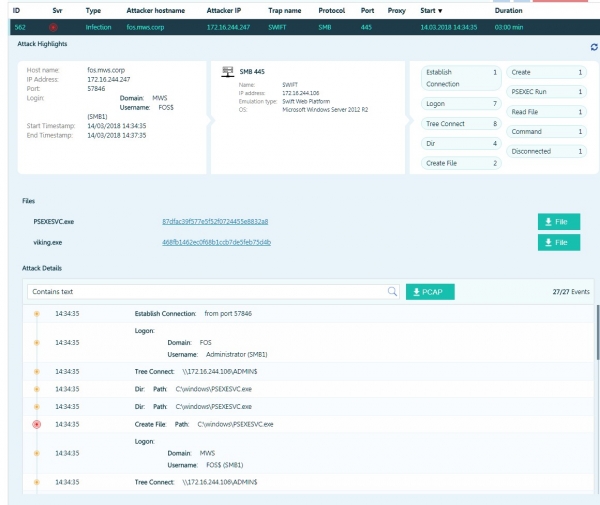
Aggresori përpiqet të ekzekutojë kodin duke përdorur psexec.
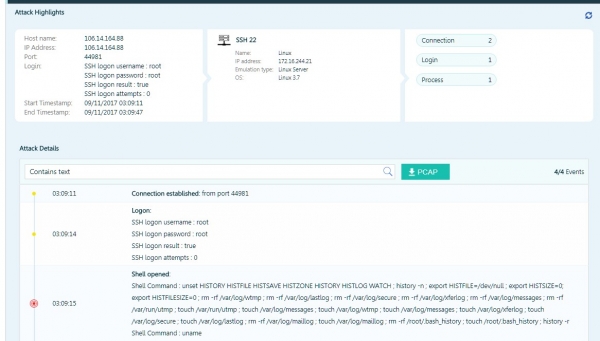
Aggresori ka gjetur një sesion të ruajtur, i cili e çoi atë në një kurth si një server Linux. Menjëherë pas lidhjes, me një grup të paracaktuar komandash, ai përpiqet të shkatërrojë të gjithë skedarët e regjistrave dhe variablat përkatës sistemor.
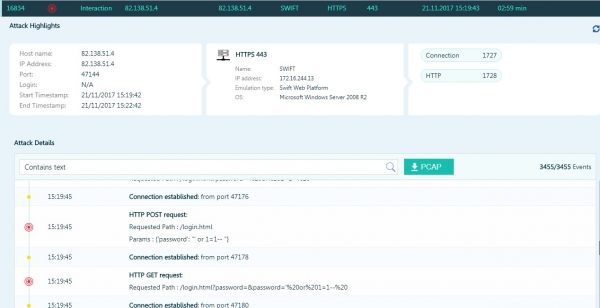
Aggresori përpiqet të kryejë një sulm SQL-injection në kurthin, i cili imiton SWIFT Web Access.
Përveç këtyre sulmeve "natyrale", ne kemi kryer edhe disa teste tona. Një nga testet më demonstrative është testi i kohës për zbulimin e një krimbi në rrjet. Për këtë, ne përdorëm një mjet nga GuardiCore të quajtur . Ky është një krimb rrjeti, i cili mund të kapë Windows dhe Linux, por pa ndonjë "ngarkesë" të dobishme.
Ne kemi ngritur një qendër komandimi lokale, në një nga makina kemi nisur exemplarin e parë të krimbit dhe morëm njoftimin e parë në konsolën TrapX për më pak se një minutë e gjysmë. TTD 90 sekonda përballë 106 ditëve në mes…
Falë mundësisë për t'u integruar me klasat e tjera të zgjidhjeve, ne mund të kalojmë nga zbulimi i shpejtë të kërcënimeve në përgjigje automatike ndaj tyre.
Për shembull, integrimi me sistemet NAC (Kontrolli i Qasjes në Rrjet) ose me CarbonBlack do të lejojë automatikisht shkëputjen e kompjuterëve të komprometuar nga rrjeti.
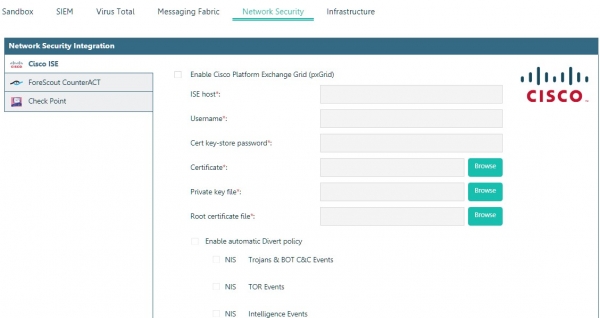
Integrimi me sandboxes lejon automatikisht dërgimin për analizë të skedarëve të përfshirë në sulm.
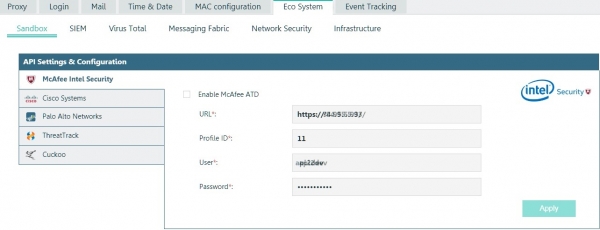
Integrimi me McAfee
Zgjidhja gjithashtu ka sistemin e saj të integruar për korrelacionin e ngjarjeve.
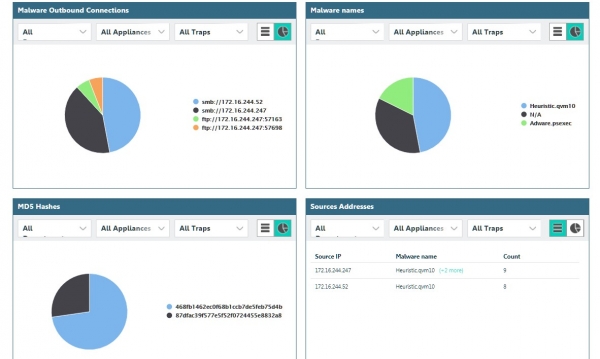
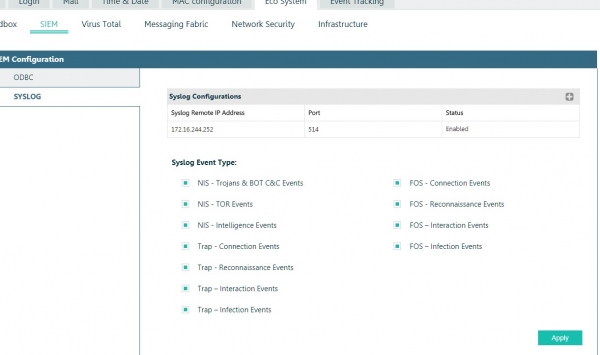
Por ne nuk ishim të kënaqur me mundësitë e saj, prandaj e integrojmë me HP ArcSight.
Një sistem i integruar i biletave ndihmon në përballimin e kërcënimeve të zbuluara "me gjithë botën".
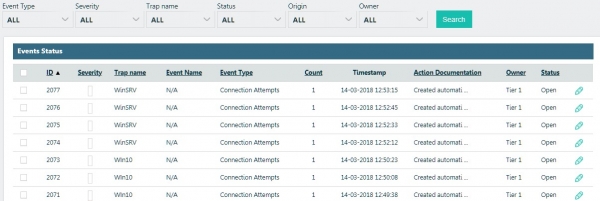
Duke qenë se zgjidhja "nga fillimi" u zhvillua për nevojat e institucioneve shtetërore dhe segmentit të madh të korporatave, natyrisht është implementuar një model i rolit të aksesit, integrimi me AD, një sistem i zhvilluar raportoresh dhe ngjarjesh (njoftime të ngjarjeve), orkestrimi për strukturat e mëdha të mbajtjes ose ofruesit MSSP.
Në vend të përmbledhjes
Nëse ekziston një sistem i tillë monitorimi, i cili, figurativisht, na mbulon prapa, atëherë kompromisi i perimetrin vetëm fillon. E rëndësishmja është se krijohet mundësia reale për të luftuar kundër incidenteve të sigurisë, dhe jo thjesht për të pastruar pasojat e tyre.
Burimi: habr.com
