

Censura në internet po bëhet një problem gjithnjë e më i rëndësishëm në të gjithë botën. Kjo çon në intensifikimin e "garës së armëve" – autoritetet shtetërore dhe korporatat private në vende të ndryshme përpiqen të bllokojnë përmbajtje të ndryshme dhe luftojnë me mjetet për të anashkaluar këto kufizime, ndërsa zhvilluesit dhe studiuesit përpiqen të krijojnë mjete efektive për luftimin e censurës.
Shkencëtarët nga universitetet Carnegie Mellon, Universiteti i Stanfordit dhe SRI International zhvilluan , gjatë të cilit krijuan një shërbim të veçantë për të mashtruar përdorimin e Tor – një nga mjetet më të njohura për anashkalimin e bllokimeve. Po ju paraqesim një tregim mbi punën e bërë nga studiuesit.
Tor kundra bllokimeve
Tor siguron anonimatin e përdoruesve me anë të përdorimit të relatorëve të veçantë – domethënë serverëve ndërmjetës midis përdoruesit dhe faqes së dëshiruar. Zakonisht, mes përdoruesit dhe faqes ndodhen disa relatorë, secili prej të cilëve mund të dekriptojë vetëm një sasi të vogël të të dhënave në paketin që dërgohet – sa për të mësuar pikën tjetër në zinxhir dhe për ta dërguar atje. Si rezultat, edhe nëse në zinxhirin shtohet një relator të kontrolluar nga keqbërësit ose censuratorët, ata nuk do të mund të dinë as adresat e përdoruesve as pikën e destinacionit të trafikimit.
Si një mjet për të luftuar censurën, Tor funksionon efektivisht, megjithatë censuratorët e kanë mundësinë të bllokojnë atë plotësisht. Irani dhe Kina kanë realizuar fushata të suksesshme për bllokimin e tij. Ata kanë arritur të identifikojnë trafikimin e Tor-it duke skanuar TLS handshakes dhe karakteristika të tjera dalluese të Tor.
Më vonë, zhvilluesve iu arrit të adaptojnë sistemin për të anashkaluar bllokimet. Censuratorët u përgjigjën me bllokime të lidhjeve HTTPS për shumë vende, duke përfshirë Tor. Zhvilluesit e projektit krijuan programin obfsproxy, i cili shton një përmasë të re të enkriptimit të trafikimit. Kjo garë vazhdon vazhdimisht.
Të dhënat fillestare të eksperimenteve
Studiuesit vendosën të zhvillojnë një instrument që do t'u lejonte për të maskuar përdorimin e Tor, për ta bërë përdorimin e tij të mundshëm edhe në regione ku sistemi është bllokuar plotësisht.
- Si supozime fillestare, shkencëtarët paraqitën këto:
- Cenzori kontrollon një segment të izoluar të brendshëm të rrjetit, i cili lidh me internetin e pa censuruar.
- Organet që merren me bllokimet kontrollojnë të gjithë infrastrukturën e rrjetit brenda segmentit të censuruar, por jo softuerin në kompjuterët e përdoruesve përfundimtar.
- Cenzori përpiqet të parandalojë aksesin e përdoruesve në materiale të padëshirueshme sipas pikëpamjes së tij, dhe supozohet se të gjitha këto materiale ndodhen në serverat jashtë segmentit të kontrolluar të rrjetit.
- Routerët në perimeterin e këtij segmenti analizojnë të dhënat e pakriptuar të të gjithave paketave, për të bllokuar përmbajtjen e padëshirueshme dhe për të parandaluar që paketat e përshtatshme të depërtojnë brenda perimeterit.
- Të gjitha relé Tor ndodhen jashtë perimeterit.
Si funksionon kjo
Për të maskuar përdorimin e Tor, hulumtuesit krijuan instrumentin StegoTorus. Qëllimi i saj kryesor është përmirësimi i aftësive të Tor për t'u rezistuar analizës automatizuar të protokollit. Instrumenti ndodhet ndërmjet klientit dhe relait të parë në zinxhir, përdor një protokoll të vetin të enkriptimit dhe modulet e steganografisë, për të vështirësuar identifikimin e trafikut Tor.
Në hapin e parë, aktivizohet moduli i quajtur chopper – ai transformon trafikun në një renditje blokesh të ndryshme gjatësi, të cilat dërgohen më tej jo në rend.
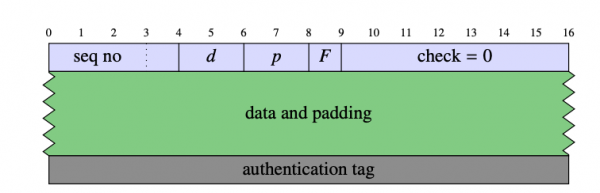
Të dhënat shifrohen duke përdorur AES në modalitetin GCM. Kreu i bllokut përmban një numër 32-bitësh të rendit, dy fusha gjatësi (d dhe p) – ato tregojnë volumin e të dhënave, një fushë speciale F dhe një fushë kontrolli 56-bitësh, vlera e të cilës duhet të jetë zero. Gjatësia minimale e bllokut është 32 byte, ndërsa maksimale 217+32 byte. Gjatësia kontrollohet nga modulet e steganografisë.
Në vendosjen e lidhjes, disa bajta të parë të informacionit janë një mesazh handshake, me të cilin serveri kupton nëse ka të bëjë me një lidhje ekzistuese ose të re. Nëse lidhja i përket një lidhje të re, serveri përgjigjet me një handshake, dhe secili nga pjesëmarrësit e shkëmbimit nxjerr nga ai çelësat e sesionit. Përveç kësaj, në sistem është realizuar një mekanizëm rikejing (rekeying) – ai është i ngjashëm me ndarjen e çelësave të sesionit, por në vend të mesazheve handshake përdoren blloqe. Ky mekanizëm ndryshon numrin e rendit, por nuk e prek ID-në e lidhjes.
Pasi që të dy pjesëmarrësit e shkëmbimit të të dhënave të dërgojnë dhe të marrin bllokun fin, lidhja mbyllet. Për mbrojtje ndaj sulmeve të ripërsëritura ose vonesave në dorëzimin e blloqeve, të dy pjesëmarrësit duhet të mbajnë mend ID-në për një periudhë pas mbylljes.
Moduli i integruar i steganografisë fsheh trafikun Tor brenda protokollit p2p – në përputhje me funksionimin e Skype gjatë komunikimeve të mbrojtura VoIP. Moduli i HTTP-steganografisë simulon trafik HTTP jo të enkriptuar. Sistemi imiton një përdorues real me një shfletues të zakonshëm.
Qëndrueshmëria ndaj sulmeve
Për të kontrolluar sa efektiv është metoda e propozuar në përmirësimin e efikasitetit të Tor, studiuesit zhvilluan sulme të dy llojeve.
E para konsiston në ndarjen e rrjedhave Tor nga rrjedhat TCP në bazë të karakteristikave themelore të protokollit Tor – ky metodë u përdor për të bllokuar sistemin e pushtetit në Kinë. Sulmi i dytë përfshin studimin e rrjedhave Tor tashmë të njohura për të nxjerrë informacione mbi cilat faqe viziton përdoruesi.
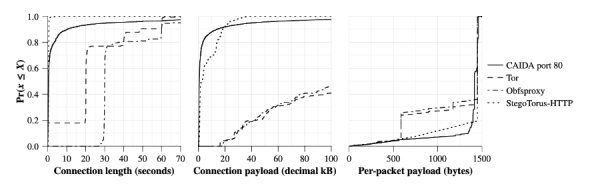
Studiuesit konfirmuan efektivitetin e sulmit të parë ndaj 'Tor të zakonshëm' – për këtë ata grumbulluan gjurmët e vizitave të faqeve nga 10-të më të mëdha në Alexa.com njëzet herë përmes Tor-it të zakonshëm, obfsproxy dhe StegoTorus me modulin e HTTP-steganografisë. Si referencë për krahasim ishte përdorur dataset-i CAIDA me të dhënat për portin 80 – pothuajse me siguri të gjitha ishin lidhje HTTP.
Eksperimenti tregoi se llogaritja e Tor-it të zakonshëm është mjaft e lehtë. Protokolli Tor është shumë specifik dhe ka disa karakteristika që është lehtë të identifikohen – për shembull, kur përdoret, lidhjet TCP zgjasin 20-30 sekonda. Vegla Obfsproxy gjithashtu nuk e fsheh pothuajse fare këto momente të dukshme. StegoTorus, nga ana e tij, gjeneron trafik që është shumë më afër referencës CAIDA.
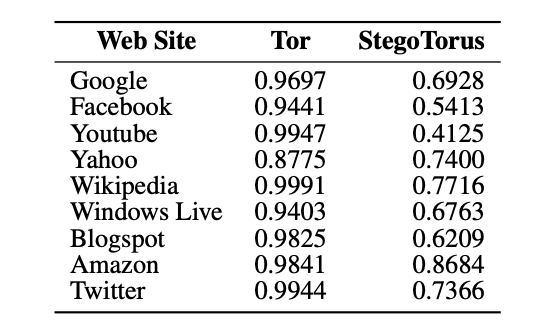
Në rastin e sulmit me llogaritjen e faqeve të vizituara, studiuesit krahasuan probabilitetin e një zbulimi të tillë në rastin e 'Tor të zakonshëm' dhe zgjidhjes së tyre StegoTorus. Për vlerësim u përdor shkalla (Area Under Curve). Sipas rezultateve të analizës, rezultoi se në rastin e Tor të zakonshëm pa mbrojtje shtesë, probabiliteti i zbulimit të të dhënave mbi faqet e vizituara ishte dukshëm më i lartë.
Përfundim
Historia e përballjes midis autoriteteve të vendeve që vendosin censurë në internet dhe zhvilluesve të sistemeve për shmangien e bllokimeve tregon se masat e mbrojtjes vetëm në mënyrë komplekse mund të jenë efektive. Përdorimi i vetëm një instrumenti nuk mund të garantojë qasjen në informacionin e nevojshëm dhe se informacioni mbi shmangien e bllokimeve nuk do të bëhet i njohur për censuruesit.
Prandaj, gjatë përdorimit të çdo instrumenti për të siguruar privatësinë dhe qasjen në përmbajtje, është e rëndësishme të mos harrohen se nuk ka zgjidhje perfekte dhe, kur është e mundur, të kombinohen metoda të ndryshme për të arritur sa më shumë efikasitet.
Linqe dhe materiale të dobishme nga :
Burimi: habr.com
