

Në këtë postim do të flasim se si grupi kibernetik OceanLotus (APT32 dhe APT-C-00) së fundmi përdori një nga exploitët e hapura për , një vulnerabilitet i dëmshmërisë së memories në Microsoft Office, dhe si malware-i i grupit siguron qëndrushmëri në sistemet e kompromituara, pa lënë gjurmë. Pas kësaj, do të përshkruajmë se si, që nga fillimi i vitit 2019, grupi ka përdorur arkiva që vetë-zhvillohen për të ekzekutuar kod.
OceanLotus specializohet në spiunazhin kibernetik, objektivat kryesore janë vendet e Azisë Juglindore. Sulmuesit falsifikojnë dokumente që tërheqin vëmendjen e viktimave të mundshme, për t'i bindur ata të ekzekutojnë backdoor, si dhe punojnë në zhvillimin e mjeteve. Metodat e përdorura për krijimin e kurtheve ndryshojnë në sulme të ndryshme – nga skedarët me "zgjerim të dyfishtë", arkivat që vetë-zhvillohen, dokumentet me makros deri te exploitët e njohur.
Përdorimi i exploit-it në Microsoft Equation Editor
Në mes të vitit 2018, OceanLotus zhvilloi një fushatë duke përdorur vulnerabilitetin CVE-2017-11882. Një nga dokumentet malware të grupit kibernetik u analizuа nga specialistët e 360 Threat Intelligence Center (), duke përfshirë një përshkrim të detajuar të exploit-it. Në postin e mëposhtëm – një rishikim i një dokumenti të tillë malware.
E para etapë
Dokumenti FW Report on demonstration of former CNRP in Republic of Korea.doc (SHA-1: D1357B284C951470066AAA7A8228190B88A5C7C3) është i ngjashëm me atë të përmendur në studimin e mësipërm. Ai është interesant sepse ka synim përdoruesit që janë të interesuar në politikën kamboxhiane (CNRP – Partia e Shpëtimit Kombëtar të Kamboxhisë, e shpërndarë në fund të vitit 2017). Megjithëse ka zgjerimin .doc, dokumenti ka format RTF (shih figurën më poshtë), përmban kod mbeturinë, si dhe është dëmtuar.
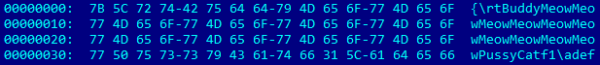
Figura 1. "Mbeturinat" në RTF
Megjithëse ka elementë të dëmtuar, Word hap me sukses këtë skedar RTF. Siç shihet nga figura 2, këtu është struktura EQNOLEFILEHDR me zhvendosje 0xC00, e ndjekur nga titulli MTEF, dhe më pas shënon MTEF (figura 3) për fontin.
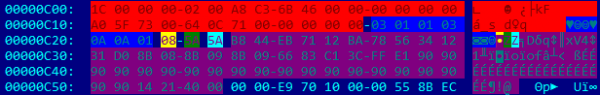
Figura 2. Vlerat e shënimit FONT
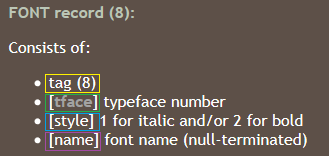
Figura 3.
Mund të ketë mbingarkesë në fushën emri, ndoshta për shkak se madhësia e tij nuk kontrollohet para se të kopjohet. Një emër shumë i gjatë aktivizon vulnerabilitetin. Siç shihet nga përmbajtja e skedarit RTF (zhvendosja 0xC26 në figurën 2), buferi mbushet me shell-code, pasuar nga një komandë e rreme (0x90) dhe adresa e kthimit 0x402114. Adresa është një element dialogu në EQNEDT32.exe, që tregon udhëzimin RET. Kjo çon në atë që EIP tregon fillimin e fushës emri, që përmban kodin e shell-it.
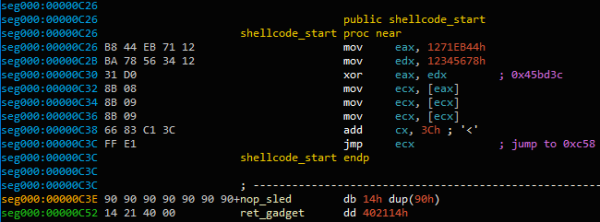
Figura 4. Fillimi i kodit të shell-it të shfrytëzimit
Adresa 0x45BD3C mban një variabël që de-referencohet derisa të arrijë treguesin e strukturës aktuale të ngarkuar MTEFData. Këtu ndodhet pjesa e mbetur e kodit të shell-it.
Qëllimi i kodit të shell-it është ekzekutimi i fragmentit të dytë të kodit të shell-it, i integruar në dokumentin e hapur. Fillimisht, kodi origjinal i shell-it përpiqet të gjejë descriptorin e skedarit të dokumentit të hapur duke e kaluar nëpër të gjitha descriptorët e sistemit (NtQuerySystemInformation me argumentin SystemExtendedHandleInformation) dhe kontrollon nëse përputhen PID descriptorët dhe PID të krijimit të ilustrimeve. Për shembull, në FunCorp disa ilustrime janë bërë krejtësisht me të përdorur Apple Pencil. WinWord dhe nëse dokumenti është hapur me maskën e aksesit – 0x12019F.
Për të konfirmuar identifikimin e descriptorit të duhur (dhe jo të një dokumenti tjetër të hapur), përmbajtja e skedarit shfaqet me anë të funksionit CreateFileMapping, dhe kodi i shell-it kontrollon nëse katër bajt të fundit të dokumentit janë “yyyy» (metoda Egg Hunting). Sapo të zbulohet një përputhje, dokumenti kopjohet në një dosje të përkohshme (GetTempPath) as ole.dll. Atëherë lexohen katër bajtët e fundit të dokumentit.

Figura 5. Markers e fundit të dokumentit
Vlera 32-bit midis markezave AABBCCDD dhe yyyy – është offseti i kodit të ardhshëm të shell-it. Ai thirret me anë të funksionit CreateThread. Kodi i njëjtë i shell-it, i përdorur më parë nga grupi OceanLotus, është nxjerrë. , i cili u publikua në mars 2018, ende funksionon për dump-in e fazës së dytë.
Etapa e dytë
Nxjerrja e komponentëve
Emrat e skedarëve dhe dosjeve zgjidhen dinamikisht. Kodi zgjedh rastësisht një emër të skedarit ekzekutues ose DLL në C:Windowssystem32. Atëherë ai bën një kërkesë për burimet e tij dhe nxjerr fushën FileDescription për ta përdorur si emrin e dosjes. Nëse kjo nuk funksionon, kodi zgjedh rastësisht një emër dosjeje nga dosjet %ProgramFiles% ose C:Windows (nga GetWindowsDirectoryW). Ai shmang përdorimin e emrave që mund të krijojnë konflikte me skedarë ekzistues dhe siguron që të mos përmbajë fjalët e mëposhtme: windows, Microsoft, desktop, sistem., system32. ose syswow64. Nëse katalogu ekziston tashmë, emrit i shtohet “NLS_{6 shifra}.”
Burimi 0x102 analizohet dhe skedarët hedhen në %ProgramFiles% ose %AppData%, në dosjen e zgjedhur rastësisht. Koha e krijimit ndryshohet për të pasur të njëjtat vlera si kernel32.dll.
Për shembull, këtu është dosja dhe lista e skedarëve, të krijuara duke zgjedhur skedarin ekzekutues C:Windowssystem32TCPSVCS.exe si burim të dhënash.
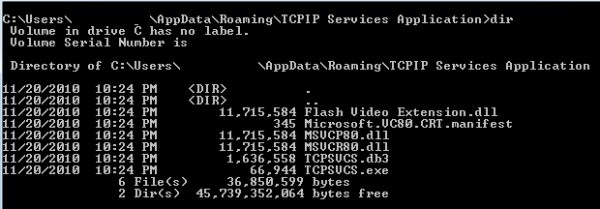
Figura 6. Ekstraktimi i komponentëve të ndryshëm
Struktura e burimit 0x102 në dropper është mjaft e ndërlikuar. Në dy fjalë, ai përmban:
— Emrat e skedarëve
— Madhësia dhe përmbajtja e skedarëve
— Formati i kompresimit (COMPRESSION_FORMAT_LZNT1, i përdorur nga funksioni RtlDecompressBuffer)
Skedari i parë ritheket si TCPSVCS.exe, i cili është legjitim AcroTranscoder.exe (sipas FileDescription, SHA-1: 2896738693A8F36CC7AD83EF1FA46F82F32BE5A3).
Ndoshta keni vënë re se madhësia e disa skedarëve DLL tejkalon 11 MB. Kjo është për shkak se një buffer i madh i rastësishëm vendoset brenda skedarit ekzekutues. Nuk përjashtohet që kjo të jetë një mënyrë për të shmangur zbulimin nga disa produkte të sigurisë.
Sigurimi i përhershmërisë
Burimi 0x101 në dropper përmban dy numra të plotë 32-bit që përcaktojnë si duhet të sigurohet përhershmëria. Vlera e parë tregon se si do të ruajë malware përhershmërinë pa të drejta administrator.
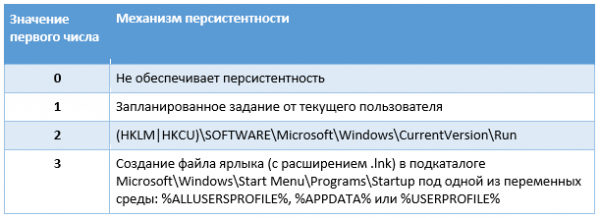
Tabela 1. Mekanizmi i përhershmërisë pa të drejta administrator
Vlera e dytë e numrit të plotë tregon se si malware duhet të sigurojë përhershmërinë duke punuar me të drejta administrator.
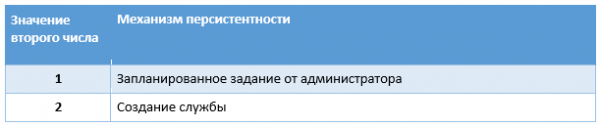
Tabela 2. Mekanizmi i përhershmërisë me të drejta administrator
Emri i shërbimit është emri i skedarit pa zgjatjen; emri i dukshëm është emri i dosjes, por nëse ai tashmë ekziston, i shtohet një varg “Revision 1” (në numrin rritet derisa të gjendet një emër i papërdorur). Operatorët u kujdesën që përhershmëria përmes shërbimit të ishte e qëndrueshme – në rast dështimi, shërbimi duhet të ri-startohet pas 1 sekonde. Pastaj vlera e WOW64 çelësit të ri të regjistrit të shërbimit i caktohet vlera 4, e cila tregon se ky është një shërbim 32-bit.
Një detyrë e planifikuar krijohet përmes disa ndërfaqeve COM: ITaskScheduler, ITask, ITaskTrigger, IPersistFile dhe ITaskScheduler. Në thelb, malware krijon një detyrë të fshehtë, vendos informacionin e llogarisë së bashku me informacionin e përdoruesit aktual ose administratorit dhe më pas përcakton një aktivizues.
Ky është një detyrë çdo ditë me një zgjatje 24-orëshe dhe intervale midis dy ekzekutimeve në 10 minuta, që do të thotë se do të ekzekutohet vazhdimisht.
Bitin e keq
Në shembullin tonë skedari ekzekutiv TCPSVCS.exe (AcroTranscoder.exe) është një softuer legjitim që e ngarkon DLL-të, të cilat shkarkohen bashkë me të. Në këtë rast, interesi qëndron Flash Video Extension.dll.
Funksioni i tij DLLMain thjesht thërret një funksion tjetër. Janë të pranishëm disa predikate të pasigurt:
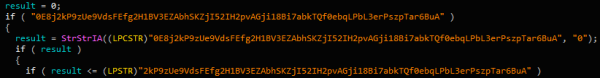
Figurë 7. Predikate të pasigurta
Pas këtyre kontrollimeve mashtruese, kodi merr seksionin .text skedare TCPSVCS.exe, e ndërron mbrojtjen e tij në PAGE_EXECUTE_READWRITE dhe e rishkruan atë, duke shtuar instruksione të rreme:
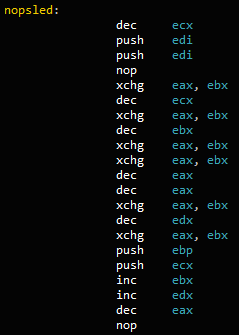
Figurë 8. Shtjellimi i instrukcioneve
Në fund, një instrukcion FLVCore::Uninitialize(void), i eksportuar Flash Video Extension.dll, shtohet në adresën e funksionit me një instrukcion CALL. Kjo do të thotë se pas ngarkimit të DLL-së së dëmshme, kur mjedisi i ekzekutimit thërret WinMain në TCPSVCS.exe, treguesi i instrukcioneve do të drejtohet në NOP, duke shkaktuar kështu FLVCore::Uninitialize(void), fazën tjetër.
Funksioni thjesht krijon një mutex që fillon me {181C8480-A975-411C-AB0A-630DB8B0A221}, pas së cilës ndjek emri aktual i përdoruesit. Më pas lexon skedarin e hequr me shkronjën *.db3, që përmban kodin e pavarur nga pozita, dhe e përdor CreateThread për të ekzekutuar përmbajtjen.
Përmbajtja e skedarit *.db3 paraqet kod shell që zakonisht përdoret nga grupi OceanLotus. Ne sërish e kemi ç’arhivuar me sukses ngarkesën e tij, duke përdorur një skenar emulator, të cilin e kemi publikuar .
Skenari nxjerr fazën përfundimtare. Ky komponent është një backdoor, të cilin e kemi analizuar tashmë në . Kjo mund të përcaktohet nga GUID {A96B020F-0000-466F-A96D-A91BBF8EAC96} i skedarit binar. Konfigurimi i malware-it është ende i koduar në burimin PE. Ai ka një konfigurim përafërsisht të njëjtë, por serverët C&C ndryshojnë nga të mëparshmit:
- andreagahuvrauvin[.]com
 - byronorenstein[.]com
 - stienollmache[.]xyz
Grupi OceanLotus përsëri tregon një kombinim të teknikave të ndryshme për të shmangur zbulesën. Ata janë rikthyer me një skemë "të përmirësuar" të procesit të infektimit. Duke zgjedhur emra të rastit dhe duke mbushur skedare ekzekutivë me të dhëna të rastit, ata pakësojnë numrin e IoC-ve të besueshme (të bazuar në hash dhe emrat e skedarëve). Për më tepër, për shkak të përdorimit të shkarkimit të jashtëm të DLL-së, sulmuesit vetëm duhet të fshijnë skedarin binar legjitim AcroTranscoder.
Arkivat e vetë-zbuluar
Pas skedarëve RTF, grupi kaloi në arkivat vetë-zbuluese (SFX) me ikona dokumentesh të zakonshme, për të bërë përdoruesin edhe më të paqartë. Kështu është shkruar nga Threatbook (). Pas startimit, shfryhen skedarët vetëshkarkues RAR dhe ekzekutohen DLL me zgjerimin .ocx, ngarkesa përfundimtare e së cilës është dokumentuar më parë. {A96B020F-0000-466F-A96D-A91BBF8EAC96}.dll. Që nga mesi i janarit 2019, OceanLotus po përdor përsëri këtë teknikë, por me kalimin e kohës po ndryshojnë disa konfiguracione. Në këtë seksion do të flasim për teknikat dhe ndryshimet.
Krijimi i ngritëses
Dokumenti THICH-THONG-LAC-HANH-THAP-THIEN-VIET-NAM (1).EXE (SHA-1: AC10F5B1D5ECAB22B7B418D6E98FA18E32BBDEAB) për herë të parë u gjet në vitin 2018. Ky skedar SFX është krijuar me kujdes – në përshkrim (Version Info) thuhet se kjo është një imazh JPEG. Skripti SFX duket si më poshtë:
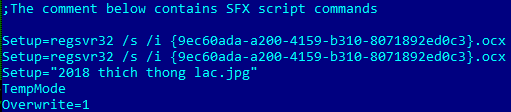
Figura 9. Komandat SFX
Programi i dëmshëm shfryn {9ec60ada-a200-4159-b310-8071892ed0c3}.ocx (SHA-1: EFAC23B0E6395B1178BCF7086F72344B24C04DCC), si dhe imazhin 2018 thich thong lac.jpg.
Imazhi-ngritës duket si më poshtë:
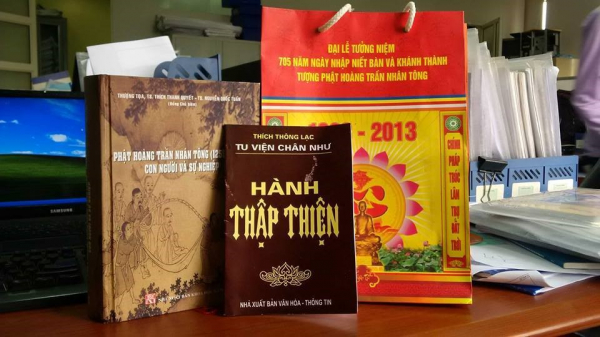
Figura 10. Imazhi-ngritës
Mund të keni vënë re se dy rreshtat e parë në skriptin SFX e thërrasin dy herë skedarin OCX, por kjo nuk është një gabim.
{9ec60ada-a200-4159-b310-8071892ed0c3}.ocx (ShLd.dll)
Fluksi i kontrollit të skedarit OCX është shumë i ngjashëm me komponentët e tjerë të OceanLotus – shumë sekuenca komandash JZ/JNZ dhe PUSH/RET, të alternuara me kodin e mbetur.
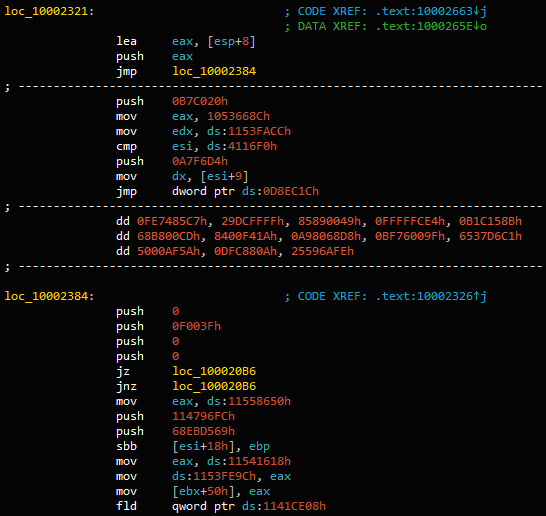
Figura 11. Kodi i obfuzionuar
Pas filtrimit të kodit të mbetur, eksporti DllRegisterServer, i thirrur regsvr32.exe, duket si më poshtë:
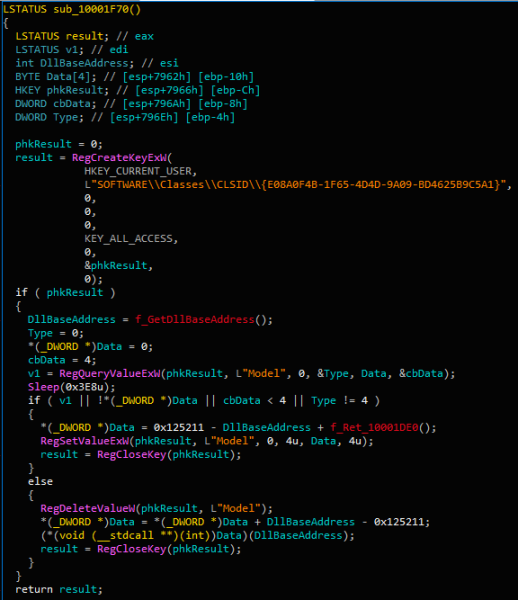
Figura 12. Kodi kryesor i instaluese
Në thelb, në thirrjen e parë DllRegisterServer eksporti vendos vlerën e regjistrit HKCUSOFTWAREClassesCLSID{E08A0F4B-1F65-4D4D-9A09-BD4625B9C5A1}Model për offsetin e enkriptuar në DLL (0x10001DE0).
Kur funksioni thirret për herë të dytë, ai lexon të njëjtën vlerë dhe ekzekutohet në këtë adresë. Këtu lexohen dhe ekzekutohen burimet dhe shumë veprime në kujtesë.
Shell-kodi – është i njëjtë me ngarkuesin PE, i përdorur në kampanje të kaluara OceanLotus. Ai mund të emulohet duke përdorur . Në përfundim, ai shfryn db293b825dcc419ba7dc2c49fa2757ee.dll, e ngarkon atë në kujtesë dhe ekzekuton DllEntry.
DLL nxjerr përmbajtjen e burimit të tij, e dekripton (AES-256-CBC) dhe e shpërndan (LZMA). Burimi ka një format specifik, që është e lehtë për t'u dekompiluara.
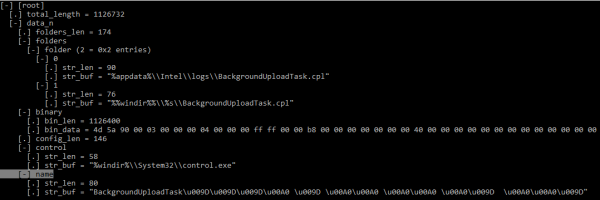
Figura 13. Struktura e konfigurimit të instaluese (KaitaiStruct Visualizer)
Konfigurimi është përcaktuar qartë – në varësi të nivelit të privilegjeve, të dhënat binarë do të shkruhen në %appdata%IntellogsBackgroundUploadTask.cpl ose %windir%System32BackgroundUploadTask.cpl (ose SysWOW64 për sistemet 64-bit).
Më pas, qëndrueshmëria sigurohet përmes krijimit të një detyre me emrin BackgroundUploadTask[junk].jobindex [junk] përfaqëson një grup byte-esh 0x9D dhe 0xA0.
Emri i aplikacionit të detyrës %windir%System32control.exe, dhe vlera e parametrave është rruga për skedarin binar të shkarkuar. Detyra e fshehtë aktivizohet çdo ditë.
Struktivisht, skedari CPL përbën një DLL me një emër të brendshëm ac8e06de0a6c4483af9837d96504127e.dll, e cila eksporton funksionin CPlApplet. Ky skedar deshifron burimin e tij të vetëm {A96B020F-0000-466F-A96D-A91BBF8EAC96}.dll, pastaj ngarkon këtë DLL dhe thërret eksportin e saj të vetëm DllEntry.
Skedari i konfigurimit të backdoor
Konfigurimi i backdoor është i enkriptuar dhe i integruar në burimet e tij. Struktura e skedarit të konfigurimit është shumë e ngjashme me të kaluarën.
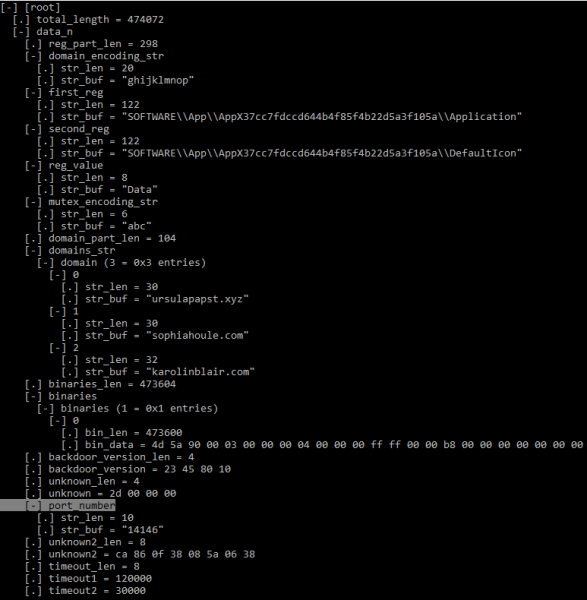
Figurë 14. Struktura e konfigurimit të backdoor (KaitaiStruct Visualizer)
Pavarësisht nga struktura e ngjashme, vlerat e shumë fushave janë përditësuar në krahasim me të dhënat e dhëna në .
Elementi i parë i array-t binar përmban DLL (HttpProv.dll MD5: 2559738D1BD4A999126F900C7357B759), . Por, përderisa emri i eksportit u fshi nga skedari binar, hash-të nuk përputhen.
Hulumtime shtesë
Duke mbledhur mostra, vëmë re disa karakteristika. Mostra e saposhkruar u shfaq rreth korrikut 2018, ndërsa të tjera të ngjashme me të – së fundmi, në mes të janarit dhe fillimit të shkurtit 2019. Si një vektor infektimi, u përdor një arkiv SFX që heq një dokument legjitim si ngacmim dhe skedarin e dëmshëm OCX.
Pavarësisht nga përdorimi i vulave të falsifikuara nga OceanLotus, we noticed that the timestamps of SFX and OCX files are always the same (0x57B0C36A (08/14/2016 @ 7:15pm UTC) dhe 0x498BE80F (02/06/2009 @ 7:34am UTC) përkatësisht). Është e mundshme që kjo tregon se autorët kanë një lloj 'ndërtuesi' që përdor të njëjtat shabllone dhe thjesht ndryshon disa karakteristika.
Ndër dokumentet që kemi shqyrtuar nga fillimi i vitit 2018, hasen disa emra që tregojnë për vendet e interesit për sulmuesit:
— The New Contact Information Of Cambodia Media(New).xls.exe
— 李建香 (个人简历).exe (dokumenti i rreme PDF i një CV)
— feedback, Rally in USA from July 28-29, 2018.exe
Që nga zbulimi i backdoor {A96B020F-0000-466F-A96D-A91BBF8EAC96}.dll dhe publikimi i analizës së saj nga disa studiues, kemi vërejtur disa ndryshime në të dhënat e konfigurimit të softuerit të dëmshëm.
Së pari, autorët filluan të fshijnë emrat nga DLL-të ndihmëse (DNSprov.dll dhe dy versione HttpProv.dll). Pastaj operatoret ndaluan të paketojnë DLL-në e tretë (versioni i dytë HttpProv.dll), duke zgjedhur të integrojnë vetëm një.
Së dyti, shumë fushat e konfigurimit të backdoor-it janë ndryshuar, ndoshta për të evituar zbulesën, pasi shumë IoCs janë bërë të disponueshme. Në radhë të rëndësishme, fushat e mëposhtme janë modifikuar nga autorët:
- ndryshimi i seksionit të regjistrit AppX (shih IoCs)
- stringu i kodimit të mutex-it („def“, „abc“, „ghi“)
- numri i portit
Përfundimisht, në të gjitha versionet e reja të analizuar janë shfaqur C&C të reja, të renditura në seksionin IoCs.
Përfundimet
OceanLotus vazhdon të evoluojë. Grupi kibernetik është i fokusuar në përmirësimin dhe zgjerimin e instrumenteve dhe lureve. Autorët maskojnë ngarkesat e dëmshme me dokumente tërheqëse për vëmendje, tema e të cilave është relevante për viktimat e supozuara. Ata po zhvillojnë skema të reja, si dhe përdorin mjete të aksesueshme, si exploit-i i Equation Editor. Për më tepër, ata po përmirësojnë mjetet për të zvogëluar numrin e artefakteve që mbeten në makinat e viktimave, duke reduktuar kështu shanset e zbulesës nga softueri antivirus.
Të dhëna të komprometimit
Indikatorët e komprometimit, si dhe atributet MITRE ATT&CK janë të disponueshme dhe .
Burimi: habr.com
