

Në vitin 2019, kompania e konsultimit Miercom kreu një vlerësim të pavarur teknologjik të kontrollorëve Wi-Fi 6 të serisë Cisco Catalyst 9800. Për këtë studim, u krijua një platformë testimi me kontrollorë dhe piketa Wi-Fi 6 nga Cisco, dhe u krye një vlerësim i zgjidhjes teknike në kategoritë e mëposhtme:
- Disponueshmëria;
- Siguria;
- Automatizimi.
Rezultatet e studimit janë të paraqitura më poshtë. Që nga viti 2019, funksionaliteti i kontrollorëve Cisco Catalyst të serisë 9800 është përmirësuar ndjeshëm – këto aspekte janë reflektuar gjithashtu në këtë artikull.
Për avantazhet e tjera të teknologjisë Wi-Fi 6, shembuj të implementimit dhe fusha të aplikimit mund të lexoni.
Përmbledhje e zgjidhjes
Kontrollorët Wi-Fi 6 Cisco Catalyst të serisë 9800
Seria e kontrollorëve pa tel Cisco Catalyst të serisë 9800 mbi sistemin operativ IOS-XE (i cili përdoret gjithashtu për switch-e dhe router-a Cisco) ofrohet në varianta të ndryshme.
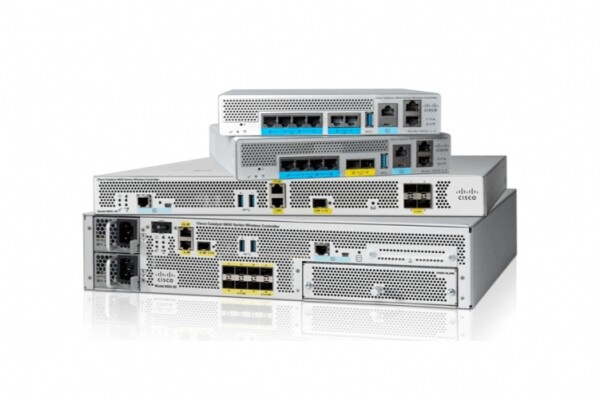
Modeli më i avancuar i kontrollorit 9800-80 mbështet kapacitetin e rrjetit pa tel deri në 80 Gbit/s. Një kontrollor 9800-80 mbështet deri në 6000 piketa dhe deri në 64 000 klientë pa tel.
Modeli i mesëm – kontrollori 9800-40 – mbështet kapacitetin deri në 40 Gbit/s, deri në 2000 piketa dhe deri në 32 000 klientë pa tel.
Përveç këtyre modeleve, analiza konkurruese përfshiu gjithashtu kontrollorin pa tel 9800-CL (CL do të thotë Cloud). Modeli 9800-CL funksionon në mjedise virtuale në hipervizorët VMWare ESXI dhe KVM, dhe karakteristikat e tij varen nga burimet e dedikuara të hardware për makinën virtuale të kontrollorit. Në konfigurimin maksimal, kontrollori Cisco 9800-CL gjithashtu mbështet shkallëzueshmërinë deri në 6000 piketa dhe deri në 64 000 klientë pa tel, ashtu si modeli më i avancuar 9800-80.
Gjatë studimit, kontrollorët përdorën piketat Cisco Aironet AP të serisë 4800, që mbështesin operimin në frekuencat 2.4 dhe 5 GHz me mundësinë e kalimit dinamik në modin dual 5-GHz.
Standi i testimit
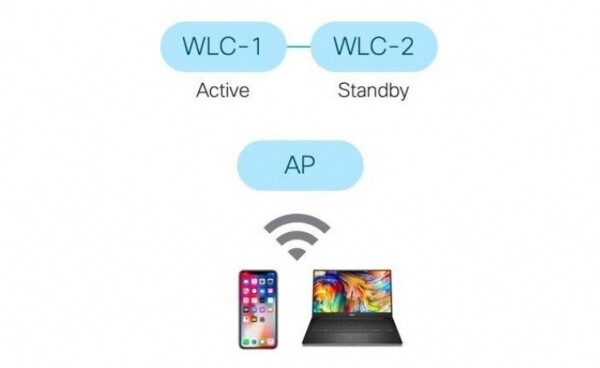
Në kuadër të testimit, u krijua një platformë me dy kontrollorë pa tel Cisco Catalyst 9800-CL që funksiononin në një klasër dhe piketat Cisco Aironet AP të serisë 4800.
Si pajisje klienti u përdorën laptopët e kompanive Dell dhe Apple, si dhe smartfoni Apple iPhone.
Testimi i disponueshmërisë
Disponueshmëria përcaktohet si aftësia e përdoruesve për të aksesuar sistemin ose shërbimin dhe për ta përdorur atë. Disponueshmëria e lartë nënkupton akses të vazhdueshëm në sistemin ose shërbimin, i cili nuk varet nga ndonjë ngjarje.
Disponueshmëria e lartë është testuar në katër skenarë, tre të parët janë ngjarje të parashikueshme ose të planifikuara, të cilat mund të zhvillohen në kohë pune ose jashtë saj. Skenari i pestë është një dështim klasik, i cili është një ngjarje e paparashikueshme.
Përshkrimi i skenarëve:
- Rregullimi i gabimeve – mikro-diturim i sistemit (bugfix ose security patch), që lejon rregullimin e një gabimi ose një dobësie pa përditësimin e plotë të softuerit sistemor;
- Përditësimi funksional – shtim ose zgjerim i funksionalitetit aktual të sistemit përmes instalimit të përditësimeve funksionale;
- Përditësimi i plotë – përditësimi i imazhit të softuerit të kontrollorit;
- Shtimi i një pikë akses – shtimi i një modeli të ri të pikës së aksesit në rrjetin pa tela pa nevojën për rikonfigurim ose përditësim të softuerit të kontrollorit pa tela;
- Dështimi – dështimi i kontrollorit pa tela.
Rregullimi i gabimeve dhe dobësive
Shpesh, në shumë zgjidhje konkurruese, instalimi i patches kërkon një përditësim të plotë të softuerit të sistemit të kontrollorit pa tela, gjë që mund të çojë në ndalime të pa-parashikuara. Në rastin e zgjidhjes nga Cisco, instalimi i patches kryhet pa ndërprerje të produktivitetit. Rregullimet mund të instalohen në cilindo nga komponentët, ndërsa infrastruktura pa tela vazhdon të funksionojë.
Procedura vetë është mjaft e thjeshtë. Skedari i patches kopjohet në dosjen e ngarkesës fillestare në një nga kontrollorët pa tela Cisco, dhe më pas konfirmohet operacioni përmes ndërfaqes grafike ose linjës së komandave. Për më tepër, përmes ndërfaqes grafike ose linjës së komandave mund të anullohet dhe fshihet patchi, gjithashtu pa ndërprerje të funksionimit të sistemit.
Përditësimi funksional
Përditësimet funksionale të softuerit aplikohen për aktivizimin e funksioneve të reja. Një nga këto përmirësime është përditësimi i bazës së të dhënave të nënshkrimeve të aplikacioneve. Ky paketë u instalua në kontrollet Cisco si një test. Njësoj si në rastin e riparimeve, përditësimi i funksioneve aplikohet, instalohet ose hiqet pa ndërprerje ose ndërprerje të punës së sistemit.
Përditësim i plotë
Aktualisht, përditësimi i plotë i imazhit të softuerit të kontrollit realizohet ashtu si dhe përditësimi funksional, pra, pa ndërprerje. Megjithatë, kjo mundësi është e disponueshme vetëm në konfigurim klasteri, kur ka më shumë se një kontrollues. Përditësimi i plotë kryhet një nga një: fillimisht në një kontrollues, pastaj në tjetrin.
Shtimi i modelit të ri të pikës së qasjes
Konektimi i pikave të reja të qasjes, të cilat nuk janë përdorur më parë me imazhin e softuerit të kontrollit të përdorur, në rrjetin wireless është një operacion mjaft i zakonshëm, veçanërisht në rrjetet e mëdha (aeroportet, hotellet, prodhimet). Shpesh, në zgjidhjet e konkurrencës, ky operacion kërkon përditësimin e softuerit sistemik ose ri-ngritjen e kontrolluesve.
Gjatë lidhjes së pikave të qasjes Wi-Fi 6 me grupe kontrolluesish Cisco Catalyst të serisë 9800, nuk vërehen probleme të ngjashme. Lidhja e pikave të reja me kontrolluesin kryhet pa përditësime të softuerit të kontrolluesit, dhe ky proces nuk kërkon ri-ngritje, duke mos ndikuar aspak në rrjetin wireless.
Dështimi i kontrolluesit
Në ambientin testues përdoren dy kontrollues (Aktiv / StandBy) Wi-Fi 6 dhe pikë aksesit ka lidhje të drejtpërdrejtë me të dy kontrolluesit.
Një kontrollues wireless është aktiv, dërsa tjetri, përkatësisht, rezervë. Në rast të dështimit të kontrolluesit aktiv, menaxhimi merr kontrollin në kontrolluesin rezervë, dhe statusi i tij ndryshon në aktiv. Kjo procedurë ndodh pa ndërprerje për pikën e qasjes dhe Wi-Fi për klientët.
Siguria
Në këtë seksion shqyrtohen aspektet e sigurimit, që në rrjetet wireless përbën një detyrë jashtëzakonisht aktuale. Siguria e zgjidhjes vlerësohet sipas karakteristikave të mëposhtme:
- Identifikimi i aplikacioneve;
- Gjobitja e rrjedhës së trafikut (Flow tracking);
- Analiza e trafikut të kriptuar;
- Zbulimi dhe parandaloja e sulmeve;
- Mjetet e autentifikimit;
- Mjetet mbrojtëse për pajisjet e klientëve.
Identifikimi i aplikacioneve
Mes produkteve të ndryshme në tregun e Wi-Fi të korporatave dhe industri, ekzistojnë dallime në mënyrën se sa mirë produktet identifikojnë trafikun sipas aplikacioneve. Produkte të prodhuesve të ndryshëm mund të identifikojnë një numër të ndryshëm aplikimesh. Megjithatë, shumë nga aplikacionet që përmenden në zgjidhjet konkurrente si të mundshme për t'u identifikuar, në të vërtetë janë website dhe jo aplikacione unike.
Ka një veçori tjetër interesante që lidhet me identifikimin e aplikacioneve: zgjidhjet ndryshojnë ndjeshëm në saktësinë e identifikimit.
Duke marrë parasysh të gjitha testet e kryera, mund të deklarohet me përgjegjësi se zgjidhja Wi-Fi-6 e Cisco për identifikimin e aplikacioneve realizon këtë me shumë saktësi: janë identifikuar saktësisht Jabber, Netflix, Dropbox, YouTube dhe aplikacione të tjera të njohura, si dhe shërbime web. Gjithashtu, zgjidhjet Cisco mund të thellohen më thellë në paketat e të dhënave përmes DPI (Deep Packet Inspection).
Gjatë monitorimit të flukseve të trafikut
Është kryer një test tjetër për të përcaktuar nëse sistemi mund të ndjekë dhe të raportojë në mënyrë të saktë flukse të të dhënave (p.sh., për lëvizjet e skedarëve të mëdhenj). Për ta testuar këtë, një skedar prej 6.5 megabajtësh është dërguar në rrjet përmes protokollit të transferimit të skedarëve (FTP).
Zgjidhja Cisco e përfundoi plotësisht detyrën dhe ishte në gjendje të ndjekë këtë trafik përmes NetFlow dhe kapaciteteve të saj harduerike. Trafiku u zbulua dhe u identifikua menjëherë me saktësi të plotë të sasive të të dhënave të transferuara.
Analiza e trafikëve të enkriptuar
Trafiku i të dhënave të përdoruesve po enkriptohet gjithnjë e më shumë. Kjo bëhet për të mbrojtur të dhënat nga ndjekja ose kapja nga keqbërësit. Por përveç kësaj, hakerët gjithashtu po përdorin gjithnjë e më shumë enkriptimin për të fshehur programet e tyre të dëmshme dhe për të kryer operacione të tjera dyshimtarë si Man-in-the-Middle (MiTM) ose, për shembull, sulme duke përdorur keylogging.
Shumica e ndërmarrjeve kontrollojnë një pjesë të trafikëve të enkriptuar, duke e deshifruar atë fillimisht përmes firewalleve ose sistemeve të parandalimit të infiltrimeve. Por ky proces kërkon shumë kohë dhe nuk ndihmon në performancën e përgjithshme të rrjetit. Përveç kësaj, pas deshifrimit, këto të dhëna bëhen të prekshme për syrin e kuriozitetit.
Kontrollerët Cisco Catalyst të serisë 9800 zgjidhin me sukses problemin e analizës së trafikut të enkriptuar duke përdorur mjete të tjera. Zgjidhja quhet Analiza e Trafikut të Enkriptuar (ETA). ETA është një teknologji për të cilën nuk ka analogë në zgjidhjet konkuruese aktualisht dhe që zbulon malware në trafikun e enkriptuar pa nevojën për dekriptim. ETA është një funksionalitet i bazës IOS-XE, i cili përfshin NetFlow të avancuar dhe përdor algoritme të sjelljes të avancuara për të identifikuar modelet e dëmshme të trafikut që fshihen në trafikun e enkriptuar.
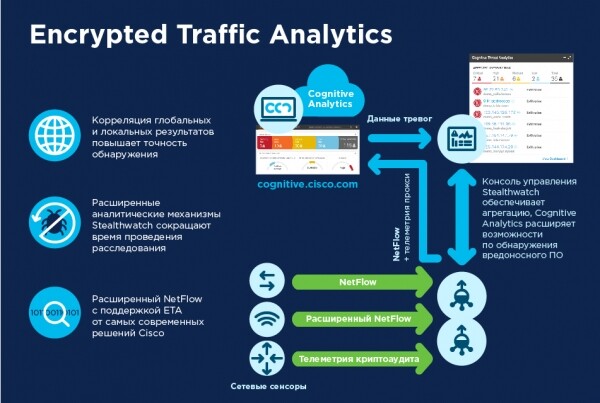
ETA nuk dekripton mesazhet, por mbledh profile të metadatat e rrjedhave të trafikut të enkriptuar - madhësinë e pakove, intervalet e kohës midis pakove dhe shumë më tepër. Më pas, metadat eksportohen në regjistrat NetFlow v9 në Cisco Stealthwatch.
Një funksion kyç i Stealthwatch është monitorimi i vazhdueshëm të trafikut, si dhe krijimi i parametrave bazë të aktivitetit normal të rrjetit. Duke përdorur metadat e rrjedhës së enkriptuar që i dërgon ETA, Stealthwatch aplikon mësim të thellë në shumë nivele për të identifikuar anomali të sjelljes së trafikut që mund të tregojnë ngjarje të dyshimta.
Vitin e kaluar, Cisco tërheq Miercom për një vlerësim të pavarur të zgjidhjes Cisco Encrypted Traffic Analytics. Gjatë këtij vlerësimi, Miercom dërgoi veçmas kërcënime të njohura dhe të panjohura (virusë, trojane, ransomware) në trafikun e enkriptuar dhe të dekriptuar përmes rrjeteve të mëdha ETA dhe jo-ETA, për të identifikuar kërcënimet.
Për testimin, u aktivizua një kode dëmshme në të dyja rrjetet. Në të dy rastet, aktiviteti i dyshimtë u zbulua gradualisht. Në rrjetin ETA, në fillim, kërcënimet u zbuluan 36% më shpejt se në rrjetin jo-ETA. Gjithashtu, gjatë kohës, produktiviteti i zbulimit në rrjetin ETA filloi të rritet. Në fund të disa orëve pune në rrjetin ETA, dy të tretat e kërcënimeve aktive u zbuluan me sukses, dyfish më shumë se numri i ngjashëm në rrjetin jo-ETA.
Funksionaliteti i ETA është mirë i integruar me Stealthwatch. Kërcënimet renditen sipas gravitetit, shfaqen me informacion të detajuar dhe gjithashtu me mundësi veprimi për rregullim pas konfirmimit. Përfundimi - ETA funksionon!
Zbulimi dhe parandalimi i infiltrimeve
Tani, Cisco ka një tjetër mjet efikas për sigurinë — Cisco Advanced Wireless Intrusion Prevention System (aWIPS): një mekanizëm për zbulimin dhe parandalimin e kërcënimeve për rrjetet pa tel. Zgjidhja aWIPS funksionon në nivelin e kontrolleve, pikave të qasjes dhe softuerit të menaxhimit Cisco DNA Center. Procesi i zbulimit, njoftimit dhe parandalimit të kërcënimeve përfshin analizën e trafikut të rrjetit, informacionin rreth pajisjeve rrjet dhe topologjinë e rrjetit, metodat e bazuara në nënshkrime dhe zbulimin e anomalive, çka përfundimisht siguron saktësi të lartë dhe parandalim të kërcënimeve të rrjetit pa tel.
Integrimi i plotë i aWIPS në infrastrukturën rrjetore lejon monitoring të vazhdueshëm të trafikut pa tel si në rrjetet e kablluar ashtu edhe në ato pa tel dhe ta përdorë atë për analizën automatike të sulmeve të mundshme nga shumë burime, për të identifikuar dhe parandaluar sulmet në mënyrë sa më të plotë.
Mjetet e autentifikimit
Aktualisht, përveç mjeteve klasike të autentifikimit, zgjidhjet Cisco Catalyst serinë 9800 ofrojnë mbështetje për WPA3. WPA3 është versioni më i fundit i WPA, që përfaqëson një grup protokollesh dhe teknologjish që ofrojnë autentifikimin dhe enkriptimin për rrjetet Wi-Fi.
WPA3 përdor metodën e autentifikimit të përbashkët simultan (SAE — Simultaneous Authentication of Equals) për të siguruar mbrojtjen më të besueshme të përdoruesve nga përpjekjet për të gjetur fjalëkalimin nga palë të treta. Kur klienti lidhet me pikën e qasjes, ai kryen një shkëmbim SAE. Në rast suksesi, secili prej tyre do të krijojë një çelës kriptografikisht të sigurt, nga i cili do të merret çelësi i seancës, dhe më pas ata kalojnë në gjendjen e konfirmimit. Pas kësaj, klienti dhe pika e qasjes mund të kalojnë në gjendje konfirmimi sa herë që duhet të gjenerohet një çelës seance. Metoda përdor sekrecinë e drejtpërdrejtë, ku një sulmues mund të thyejë një çelës, por jo të gjitha çelësat e tjerë.
Kështu, SAE është ndërtuar në një mënyrë që sulmuesi, që kap trafik, ka vetëm një përpjekje për të gjetur fjalëkalimin, përpara se të dhënat e kapura të bëhen të pavlerë. Për të organizuar një përpjekje të gjatë për gjetjen e fjalëkalimit do të kërkohet akses fizik në pikën e qasjes.
Mjetet e mbrojtjes për pajisjet klient
Mjeti kryesor i mbrojtjes për klientët në zgjidhjet pa tel Cisco Catalyst të serisë 9800 aktualisht është Cisco Umbrella WLAN — një shërbim cloud të sigurisë në rrjet, që funksionon në nivelin DNS me zb discovery automatik të kërcënimeve si të njohura ashtu edhe të reja.
Cisco Umbrella WLAN ofron pajisjeve të klientëve një lidhje të sigurt me internetin. Kjo arrihet përmes filtreve të përmbajtjes, që do të thotë se bllokohet aksesimi në burime në internet në përputhje me politikën e kompanisë. Kështu, sigurohet mbrojtja e pajisjeve të klientëve në internet nga malware, ransomware, dhe phishing. Zbatimi i politikave bazohet në 60 kategori përmbajtjeje që përditësohen vazhdimisht.
Automatizimi
Rrjetet moderne pa tel janë shumë më fleksibile dhe më komplekse, prandaj metodat tradicionale të konfigurimit dhe nxjerrjes së informacionit nga kontrolluesit pa tel nuk janë të mjaftueshme. Administratoret e rrjetit dhe specialistët e sigurisë së informacionit kërkojnë mjete për automatizimin dhe analizën, që detyron prodhuesit e zgjidhjeve për rrjetet pa tel të ofrojnë këto mjete.
Për të zgjidhur këto çështje, në kontrolluesit pa tel Cisco Catalyst të serisë 9800, përveç API-së tradicionale, është parashikuar mbështetje për protokollin e konfigurimit të rrjetit RESTCONF / NETCONF me gjuhën e modelimit të të dhënave YANG (Yet Another Next Generation).
NETCONF është një protokoll i bazuar në XML, të cilin aplikacionet mund ta përdorin për të kërkuar informacion dhe për të ndryshuar konfigurimin e pajisjeve të rrjetit, siç janë kontrolluesit pa tel.
Përveç këtyre metodave, në kontrolluesit Cisco Catalyst të serisë 9800 është implementuar mundësia e marrjes, filtrimit dhe analizës së të dhënave mbi rrjedhën e informacionit përmes protokollit NetFlow dhe sFlow.
Për të siguruar sigurinë dhe për të modeluar trafikun, mundësia për të ndjekur rrjedha specifike është një mjet i çmuar. Për të zgjidhur këtë çështje, është realizuar protokolli sFlow, që lejon kapjen e dy paketave nga çdo njëqind. Megjithatë, ndonjëherë kjo mund të jetë e pamjaftueshme për analizën dhe shqyrtimin e duhur të rrjedhës. Prandaj, një alternativë është NetFlow, i realizuar nga Cisco, i cili lejon grumbullimin dhe eksportimin 100% të të gjitha paketa në rrjedhën përkatëse për analizë të mëvonshme.
Një veçori tjetër, megjithatë, e disponueshme vetëm në realizimin e harduerit të kontrolluesve, e cila lejon automatizimin e funksionimit të rrjetit wireless në kontrolluesit Cisco Catalyst të serisë 9800, është mbështetje e integruar për gjuhën Python si një zgjerim për përdorimin e skripteve direkt në kontrolluesin wireless.
Dhe, në fund, për operacionet e monitorimit dhe menaxhimit në kontrolluesit Cisco Catalyst të serisë 9800, mbështetet protokolli i njohur SNMP versione 1, 2 dhe 3.
Kështu, në kyçin e automatizimit, zgjidhjet Cisco Catalyst të serisë 9800 plotësojnë plotësisht kërkesat moderne të biznesit, duke ofruar si mjete të reja dhe unike ashtu edhe ato të provuara dhe të testuara për ekzekutimin automatizues të operacioneve dhe analitikës në rrjetet wireless të çdo madhësie dhe kompleksiteti.
Përfundim
Në zgjidhjet e bazuara në kontrolluesit Cisco Catalyst të serisë 9800, kompania Cisco ka demonstruar rezultate të shkëlqyera në kategoritë: disponueshmëri e lartë, siguri dhe automatizim.
Zgjidhja plotëson të gjitha kërkesat për disponueshmërinë e lartë, të tilla si kalimi i menjëhershëm për më pak se një sekondë gjatë ngjarjeve të paparashikuara dhe koha e zero koshit për ngjarje të planifikuara.
Në kontrolluesit Cisco Catalyst të serisë 9800 është realizuar një mbrojtje sipërfaqësore, që siguron kontroll të thellë të paketave për njohjen dhe menaxhimin e aplikacioneve, transparencën e plotë të flukseve të të dhënave dhe identifikimin e kërcënimeve të fshehura në trafikun e enkriptuar, si dhe aplikohen mekanizma të avancuar të autentikimit dhe mbrojtjes së pajisjeve klientike.
Për automatizimin e operacioneve dhe analitikës, zgjidhjet Cisco Catalyst të serisë 9800 kanë mundësi të gjera, duke përdorur modele standarde të njohura: YANG, NETCONF, RESTCONF, API tradicionale dhe skripte të integruara Python.
Kështu, kompania Cisco edhe një herë konfirmon statusin e saj si një prodhues kryesor global të zgjidhjeve të rrjetit, duke qenë në hap me kohën dhe duke marrë parasysh të gjitha sfidat e biznesit modern.
Mund të njihni më shumë informacion në lidhje me familjen e komutatorëve Catalyst në Cisco.
Burimi: habr.com
