

Më 26 korrik 2019, kompania Google për të zvogëluar periudhën maksimale të vlefshmërisë së certifikatave server SSL/TLS nga 825 ditë aktuale në 397 ditë (rreth 13 muaj), që do të thotë afërsisht gjysma e saj. Google beson se vetëm automatizimi i plotë i veprimeve me certifikata do të eliminojë problemet aktuale të sigurisë, të cilat shpesh shpjegohen nga faktorët njerëzorë. Prandaj, në ide, duhet të synohet lëshimi automatizues i certifikatave me jetëshkurtër.
Çështja u votua në organizatën CA/Browser Forum (CABF), e cila vendos kërkesat për certifikatat SSL/TLS, përfshirë periudhën maksimale të vlefshmërisë.
Dhe ja, më 10 shtator : anëtarët e konsorciumit votuan kundër propozimin.
Rezultatet
Votimi i shpërndarësve të certifikatave
Për (11 vota): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (ish Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Kundër (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (ish Trustwave)
Abstenim (2): HARICA, TurkTrust
Votimi i konsumatorëve të certifikatave
Për (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Kundër: 0
Abstenim: 0
Sipas rregullave të CA/Browser Forum, për të miratuar një vendim pozitiv, dy të tretat e shtypësve të certifikatave dhe 50% plus një votë nga konsumatorët duhet të votojnë gjithashtu pro.
Përfaqësuesit e Digicert për humbjen e votës, ku do të kishin dhënë votën e tyre për shkurtimin e vlefshmërisë së certifikatave. Ata theksojnë se për disa klientë, shkurtimi i periudhës së vlefshmërisë mund të paraqesë një problem, por në perspektivën afatgjatë ofron përfitime për sigurinë.
Sidoqoftë, industria ende nuk është e gatshme të shkurtësojë periudhat e vlefshmërisë së certifikatave dhe të kalojë plotësisht në zgjidhje automatizimi. Qendrat e certifikimit vetë mund të ofrojnë këto shërbime, por shumë klientë ende nuk kanë implementuar automatizimin. Prandaj, shkurtimi i periudhës në 397 ditë është shtyrë për momentin. Por çështja mbetet e hapur.
Tani Google mund të provojë të implementojë standardin "me detyrim", ashtu siç ndodhi me protokollin . Për më tepër, ajo mbështetet edhe nga zhvillues të tjerë: Apple, Microsoft, Mozilla dhe Opera.
Kujtojmë se automatizimi i plotë është një nga parimet mbi të cilat bazohet puna e qendrës jo-fitimprurëse të certifikimit Let’s Encrypt. Ajo lëshon certifikata falas për çdo dëshirues, por periudha maksimale e jetës së certifikatës është e kufizuar në 90 ditë. Kohëzgjatjet e shkurtra të jetës së certifikatave kanë :
- kufizimi i dëmit nga çelësat e komprometuar dhe certifikatat e lëshuara gabimisht, pasi ato përdoren për një kohë më të shkurtër;
- certifikatat me jetë të shkurtër mbështesin dhe inkurajojnë automatizimin, i cili është absolutisht i nevojshëm për thjeshtësinë e përdorimit të HTTPS. Nëse duam të migrojmë të gjithë Internetin në HTTPS, nuk mund të presim që çdo administrator i faqes ekzistuese të përditësojë certifikatat manualisht. Pasi lëshimi dhe përditësimi i certifikatave të bëhet plotësisht i automatizuar, kohët më të shkurtra të jetës së certifikatave do të bëhen përkundrazi më të dobishme dhe praktike.
tregoi se 73.7% e respondentëve "më shumë mbështesin" shkurtimin e afatit të vlefshmërisë së certifikatave.
Sa i përket fshehjes së logot EV për certifikatat SSL në shiritin e adresës, për këtë çështje konsorciumi nuk votoi, sepse çështja e UI për shfletuesit është plotësisht në kompetencën e zhvilluesve. Në shtator-tetor do të dalin versionet e reja Chrome 77 dhe Firefox 70, të cilat do t'i heqin certifikatat EV nga një vend i veçantë në shiritin e adresës. Kështu duket ndryshimi me shembuj në versionin desktop të Firefox 70:
Ishte:

Do të jetë:
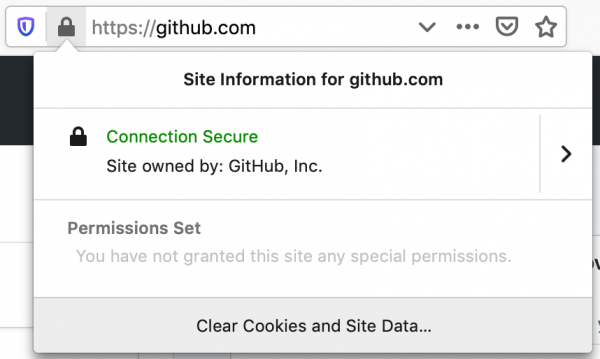
Sipas specialistit të sigurisë Troy Hunt, heqja e informacionit EV nga shiriti i adresës së shfletuesve .
Burimi: habr.com
