

Rikthim
Shkalla, përbërja dhe struktura e kërcënimeve kibernetike për aplikacionet po evolucionojnë shpejt. Për shumë vite, përdoruesit kanë marrë qasje në aplikacionet web përmes internetit duke përdorur shfletues popullorë. Në çdo moment, ishte e nevojshme të mbaheshin 2-5 shfletues web, dhe grupi i standardeve për zhvillimin dhe testimin e aplikacioneve web ishte mjaft i kufizuar. Për shembull, pothuajse të gjitha bazat e të dhënave ishin ndërtuar duke përdorur SQL. Fatkeqësisht, pak pas kësaj, hakerët mësuan të përdorin aplikacionet web për të vjedhur, fshirë ose modifikuar të dhëna. Ata fituan qasje të paligjshme dhe abuzuan me mundësitë e aplikacioneve duke përdorur teknika të ndryshme, duke përfshirë mashtrimin e përdoruesve të aplikacioneve, injektimin dhe ekzekutimin e kodit nga distanca. Shpejt, në treg u shfaqën mjete komerciale për mbrojtjen e aplikacioneve web, të quajtura Web Application Firewalls (WAF), dhe shoqëria reagoi duke krijuar një projekt të hapur për sigurimin e aplikacioneve web, Open Web Application Security Project (OWASP), me qëllim të përcaktimit dhe mbajtjes së standardeve dhe metodologjive për zhvillimin e aplikacioneve të sigurta.
Mbrojtje e Bazës së Aplikacioneve
është një pikënisje për sigurimin e aplikacioneve dhe përmban një listë të kërcënimeve më të rrezikshme dhe konfigurimeve të gabuara që mund të çojnë në dobësi të aplikacioneve, si dhe taktika për zbulesën dhe reflektimin e sulmeve. OWASP Top 10 është një pikëreference e njohur në industrinë e kibernetikës për aplikacione në mbarë botën dhe përcakton një listë bazë të aftësive që duhet të ketë një sistem mbrojtës të aplikacioneve web (WAF).
Për më tepër, funksionaliteti i WAF duhet të marrë parasysh sulmet e tjera të zakonshme ndaj aplikacioneve web, duke përfshirë falsifikimin e kërkesave ndërsite (CSRF), klikimin e mashtrimeve (Clickjacking), scrapingun e webit (web scraping) dhe përfshirjen e skedarëve (RFI/LFI).
Kërcënimet dhe sfidat e sigurimit të aplikacioneve moderne
Sot ditëve, jo të gjitha aplikacionet janë të zhvilluar në formën rrjetore. Ka aplikacione cloud, aplikacione mobile, API, dhe në arkitekturën e fundit, funksione programore individuale. Të gjitha këto lloje aplikacionesh duhet të sinkronizohen dhe kontrollohen, sepse ato krijojnë, ndryshojnë dhe procesojnë të dhënat tona. Me shfaqjen e teknologjive dhe paradigmat e reja, lindin sfida dhe detyra të reja në të gjitha fazat e ciklit të jetës së aplikacioneve. Kjo përfshin integrimin e zhvillimit dhe operacioneve (DevOps), konteinerët, Internetin e Gjërave (IoT), mjetet me burim të hapur, API dhe të tjera.
Vendosja e shpërndarë e aplikacioneve dhe larmia e teknologjive krijon detyra komplekse dhe të ndërlidhura jo vetëm për specialistët e sigurisë së informacionit, por edhe për prodhuesit e zgjidhjeve të sigurimeve, të cilët nuk mund të mbështeten më në një qasje të unifikuar. Mjetet e mbrojtjes së aplikacioneve duhet të marrin parasysh specifikat e biznesit të tyre për të parandaluar aktivizimet e gabuara dhe ndikimin në cilësinë e shërbimeve për përdoruesit.
Qëllimi final i hakerëve zakonisht është ose vjedhja e të dhënave, ose shkelja e disponueshmërisë së shërbimeve. Keqbërësit gjithashtu përfitojnë gjatë evolucionit teknologjik. Së pari, zhvillimi i teknologjive të reja krijon më shumë mundësi për vrima dhe dobësi. Në të dytë, në arsenalin e tyre ka më shumë mjete dhe njohuri për të anashkaluar mjetet tradicionale të mbrojtjes. Kjo rrit shumë të ashtuquajturën 'sipërfaqe sulmi' dhe ekspozimin e organizatave ndaj rreziqeve të reja. Politikat e sigurisë duhet të ndryshojnë vazhdimisht në përputhje me ndryshimet në teknologji dhe aplikacione.
Prandaj, aplikacionet duhet të mbrohen nga një larmi gjithnjë e më të madhe metodash dhe burimesh sulmi, dhe pasqyrimi i sulmeve automatike duhet të realizohet në kohë reale mbi baza të vendimeve të informuara. Si rezultat, rriten kostot operacionale dhe puna manuale përballë pozicioneve të dobësuara në siguri.
Detyra Nr. 1: Menaxhimi i botëve
Më shumë se 60% e trafikut në internet gjenerohet nga botët, gjysma e të cilit i përket trafikëve 'të keq' (sipas të dhënave ). Organizatat investojnë në rritjen e kapacitetit të rrjetit, duke shërbyer në thelb ngarkesën fiktive. Diferencimi i saktë midis trafikut real të përdoruesve dhe trafikut të robotëve, si dhe midis robotëve “të mirë” (p.sh., robotët e kërkimit dhe shërbimet e krahasimit të çmimeve) dhe robotëve “të këqij” mund të rezultojë në kursime të konsiderueshme dhe përmirësim të cilësisë së shërbimeve për përdoruesit.
Robotët nuk janë të gatshëm ta lehtësojnë këtë detyrë, dhe ata mund të imitojnë sjelljen e përdoruesve të vërtetë, duke kaluar CAPTCHA-në dhe pengesa të tjera. Më tej, në rastin e sulmeve që përdorin IP adresa dinamike, mbrojtja e bazuar në filtrimin e IP adrese bëhet e pamundur. Shpesh, mjetet për zhvillim me burim të hapur (p.sh., Phantom JS), të cilat mund të ekzekutojnë JavaScript-in e klientit, përdoren për të realizuar sulme brute force, sulme me akredito të mbushura (credential stuffing), sulme DDoS dhe sulme automatike me robotë.
Për një menaxhim të efektshëm të trafikut të robotëve nevojitet identifikimi unik i burimit të tij (si një gisht ndihmëse). Pasi në rastin e një sulmi me robotë ndodhin shumë regjistrime, ai gisht ndihmëse mund të përdoret për të zbuluar aktivitetin e dyshimtë dhe për të atribuar pikëzime të cilat aplikacioni i mbrojtjes do të përdorë për të marrë një vendim të informuar – të bllokojë/lejojë – me një normë minimale të rezultateve pozitive të falsifikuara.
Detyra Nr. 2: Mbrojtja e API
Shumë aplikacione mblidhen informacione dhe të dhëna nga shërbimet me të cilat bashkëveprojnë përmes API. Kur transmetojnë të dhëna të ndjeshme përmes API, më shumë se 50% e organizatave nuk realizojnë as verifikimin, as mbrojtjen e API-ve për të zbuluar sulmet kibernetike.
Shembuj të përdorimit të API:
- Integrimi i Internetit të Gjërave (IoT)
- Ndërveprimi midis makinave
- Mjediset pa server
- Aplikacionet mobile
- Aplikacione të menaxhuara nga ngjarjet
Vulnerabilitetet e API-ve janë të ngjashme me vulnerabilitetet e aplikacioneve dhe përfshijnë injeksione, sulme në protokolle, manipulim parametrash, ridrejtime dhe sulme nga bota e bllokimeve. Gateway-t e API-ve të dedikuar lejojnë të sigurohet përputhshmëria e shërbimeve të aplikacioneve që ndërveprojnë përmes API-ve. Megjithatë, ato nuk ofrojnë sigurinë e plotë të aplikacioneve, siç e bën WAF me mjetet e nevojshme të sigurisë, si përpunimi i headers HTTP, lista e kontrollit të aksesit Layer 7 (ACL), përpunimi dhe verifikimi i ngarkesës JSON/XML, si dhe mbrojtja nga të gjitha vulnerabilitetet nga lista OWASP Top 10. Kjo arrihet përmes inspektimit të çelzave të API-ve duke përdorur modele pozitive dhe negative.
Detyra Nr.3: Refuzimi i shërbimit
Vektori i vjetër i sulmeve — refuzimi i shërbimit (DoS) — vazhdon të provohet se është efektiv në sulmet ndaj aplikacioneve. Kriminelët kanë në dispozicion një grup të tërë teknikash të suksesshme për të ndërprerë operimin e shërbimeve të aplikacioneve, duke përfshirë përmbytjet HTTP ose HTTPS, sulmet me energji të ulët dhe të ngadalta (‘low-and-slow’, siç janë SlowLoris, LOIC, Torshammer), sulmet me adresa IP dinamikë, mbipopullimin e memorie, sulmet bruteforce dhe shumë të tjera. Me zhvillimin e Internetit të Gjërave dhe shfaqjen e botnetëve IoT, sulmet ndaj aplikacioneve janë bërë drejtimi kryesor i sulmeve DDoS. Shumica e WAF-eve me monitorim të gjendjes së lidhjeve mund të përballojnë vetëm një volum të kufizuar ngarkese. Sidoqoftë, ato mund të inspektojnë rrjedhat e trafikut HTTP/S dhe të eliminojnë trafikun e sulmit dhe lidhjet e dëmshme. Pasi të zbulohet një sulm, nuk ka asnjë kuptim të lejohet përsëri ky trafik. Duke qenë se kapaciteti i WAF për të reflektuar sulmet është i kufizuar, nevojitet një zgjidhje shtesë në perimetrin e rrjetit për të bllokuar automatikisht paketat e
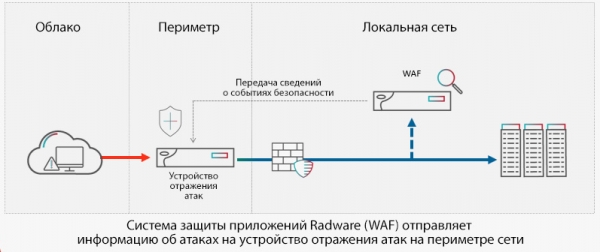
Fig 1. Organizimi i mbrojtjes komplekse të rrjetit dhe aplikacioneve në shembullin e zgjidhjeve Radware
Detyra Nr.4: Mbrojtja e vazhdueshme
Aplikacionet shpesh përballen me ndryshime. Metodologjitë e zhvillimit dhe zbatimit, si vazhdimësia e përditësimeve, do të thotë se modifikimet realizohen pa ndërhyrjen dhe kontrollin e njeriut. Në këto kushte dinamike, është e vështirë të mbahen politika sigurie funksionale pa pasur një numër të lartë rastesht të rremë. Aplikacionet mobile përditësohen shumë më shpesh se aplikacionet web. Aplikacionet e palëve të treta mund të ndryshojnë pa dijeninë tuaj. Disa organizata përpiqen të fitojnë më shumë kontroll dhe vizualizim për të qëndruar në dijeni të rreziqeve potenciale. Megjithatë, kjo nuk është gjithmonë e arritshme, dhe mbrojtja e besueshme e aplikacioneve duhet të shfrytëzojë mundësitë e mësimit të makinerive për të marrë dhe paraqitur vizualisht burimet e disponueshme, për të analizuar kërcënimet potenciale, si dhe për të krijuar dhe optimizuar politikat e sigurisë në rast modifikimi të aplikacioneve.
Përfundimet
Me kalimin e kohës, aplikacionet po luajnë një rol gjithnjë e më të rëndësishëm në jetën e përditshme, duke u bërë një objektiv kryesor për hakerat. Shansi potencial për sulmuesit dhe humbjet e mundshme për biznesin janë të mëdha. Kompleksiteti i detyrës për sigurimin e aplikacioneve nuk mund të mbivlerësohet, duke marrë parasysh numrin dhe variacionet e aplikacioneve dhe kërcënimeve.
Faleminderit, jemi në një moment kur inteligjenca artificiale mund të na ndihmojë. Algoritmet e bazuara në mësimin e makinerive ofrojnë mbrojtje adaptuese në kohë reale kundër kërcënimeve kibernetike më të avancuara që drejtohen ndaj aplikacioneve. Ato gjithashtu përditësojnë automatikisht politikat e sigurisë për të mbrojtur aplikacionet web, mobile dhe në cloud — si dhe API — pa rastesht të rremë.
Është e vështirë të parashikosh me saktësi se si do të duket brezi i ri i kërcënimeve kibernetike për aplikacionet (ndoshta gjithashtu të bazuara në mësimin e makinerive). Por organizatat me siguri mund të ndërmarrin hapa për të mbrojtur të dhënat e klientëve, pronën intelektuale dhe për të garantuar disponueshmërinë e shërbimeve me përfitime të mëdha për biznesin.
Praktikat dhe metodat efektive për sigurimin e aplikacioneve, llojet kryesore dhe vektorët e sulmeve, zonat e rrezikut dhe boshllëqet në mbrojtjen kibernetike të aplikacioneve në internet, si dhe përvoja dhe praktikat më të mira botërore janë paraqitur në studimin dhe raportin e Radware "”.
Burimi: habr.com
