

Pas duke kërkuar në internet për programe për ndërtimin e VPN-së suaj, vazhdoni të hasni shumë udhëzime që lidhen me OpenVPN, që është i vështirë për t'u konfigururar dhe përdorur, duke kërkuar një klient të pronarit si Wireguard. Nga e gjithë kjo cirk, vetëm SoftEther ka një implementim të arsyeshëm. Por ne do të flasim për implementimin natyror të VPN-së për Windows – Routing And Remote Access (RRAS).
Për arsye të çuditshme, askush në asnjë udhëzues nuk ka shkruar se si të instalohet dhe si të aktivizohet NAT, prandaj tani do t'i rregullojmë gjërat dhe do të tregojmë se si të krijoni VPN-në tuaj në Windows Server.
Dhe një VPN e gatshme dhe e parakonfiguruar mund të porositet nga , i cili punon direkt nga kutia.
1. Instaloni shërbimet
Së pari, kemi nevojë për Windows Server Desktop Experience. Instalimi Core nuk është i përshtatshëm, pasi i mungon komponenti NPA. Nëse kompjuteri është anëtar i domain-it, mund të ndalemi edhe në Server Core, dhe në këtë rast gjithë ky proces mund të realizohet në një gigabajt RAM.
Na nevojitet të instalojmë RRAS dhe NPA (Serveri i Politikave të Rrjetit). I pari na duhet për të krijuar tunelin, ndërsa i dyti është i nevojshëm në rast se serveri nuk është anëtar i domain-it.
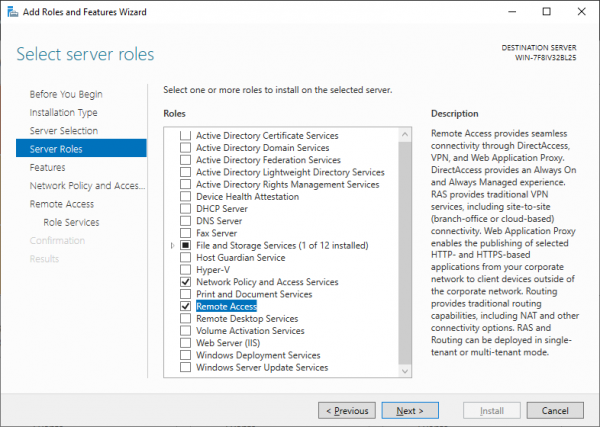
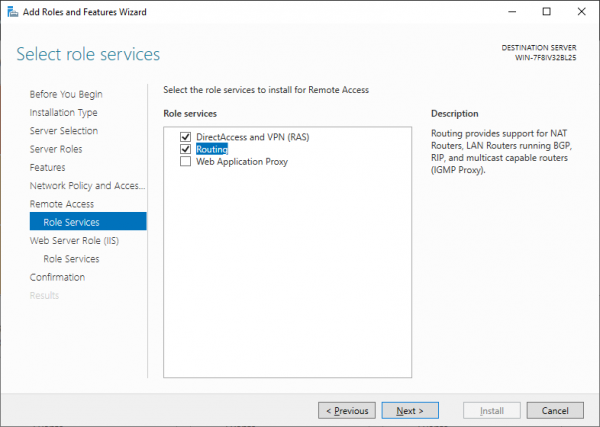
Në përzgjedhjen e komponentëve RRAS, zgjidhni Access të drejtpërdrejtë dhe VPN si dhe Routing.
2. Konfiguroni RRAS
Pas instalimit të të gjithë komponentëve dhe rinisjes së makinerisë, duhet të filloni konfigurimin. Siç tregohet në figurë, nga Start, gjeni menaxherin RRAS.
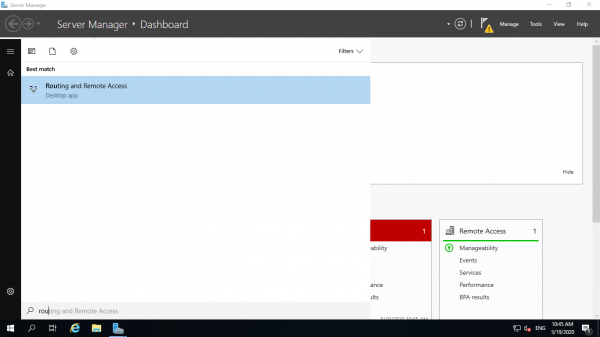
Përmes kësaj konsollë ne mund të menaxhojmë serverët me RRAS të instaluar. Klikoni me të djathtën, zgjidhni konfigurimin dhe kaloni përpara.
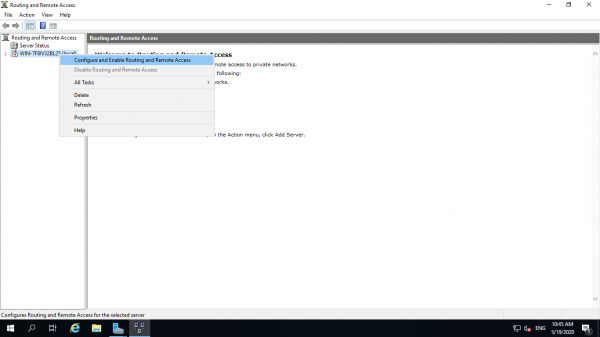
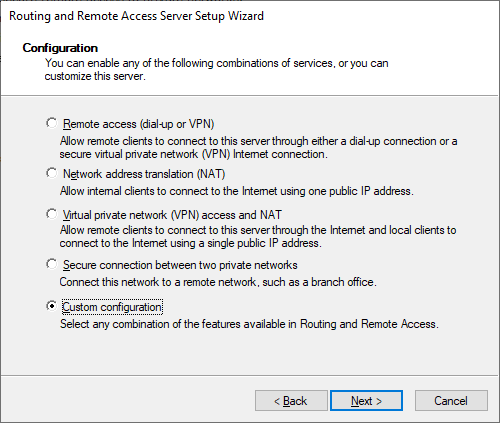
Pas kalimit të faqes së parë, kaloni në përzgjedhjen e konfigurimit, zgjidhni tuajin.
Në faqen tjetër na ofrohet të përzgjedhim komponentët, zgjidhni VPN dhe NAT.
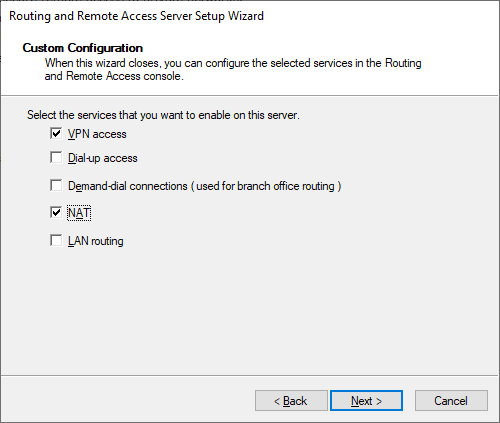
Më pas, vazhdoni. Gatshëm.
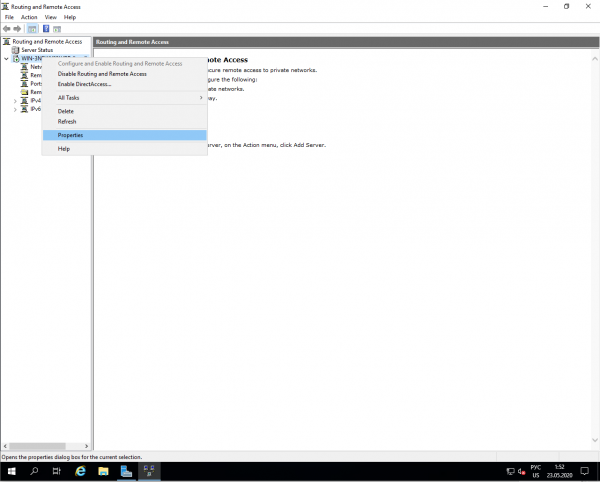
Tani duhet të aktivizoni ipsec dhe të caktoni një pool adresash që do të përdorë NAT-i ynë. Klikoni me të djathtën mbi serverin dhe kaloni në pronatë.
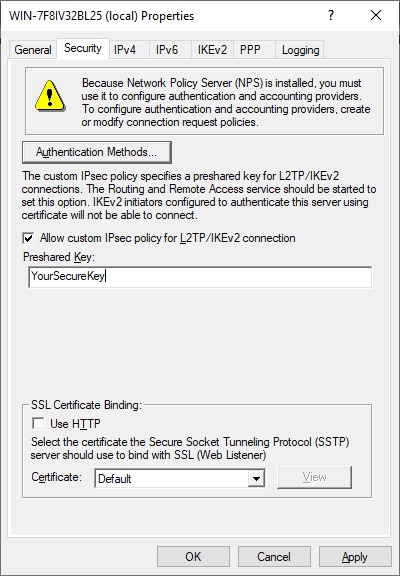
Së pari, shtoni fjalën e kalimit për l2TP ipsec.
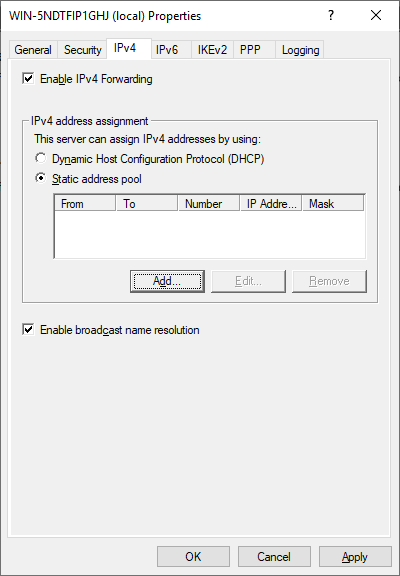
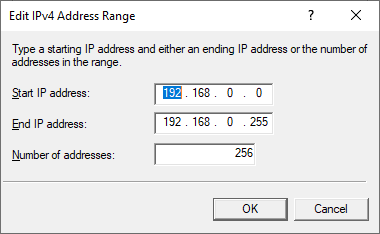
Në skedën IPv4, sigurohuni që të vendosni diapazonin e adresave IP që do t'u jepen klientëve. Pa këtë NAT nuk funksionon.
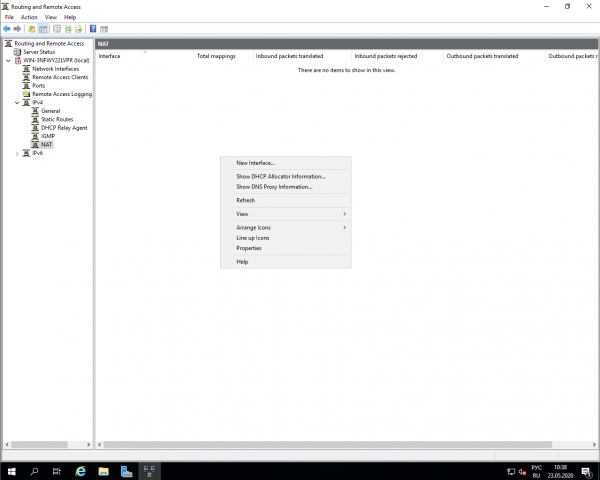
Tani mbetet të shtoni një ndërfaqe pas NAT-it. Kaloni në nënpikën IPv4, klikoni me të djathtën në vendin e zbrazët dhe shtoni një ndërfaqe të re.
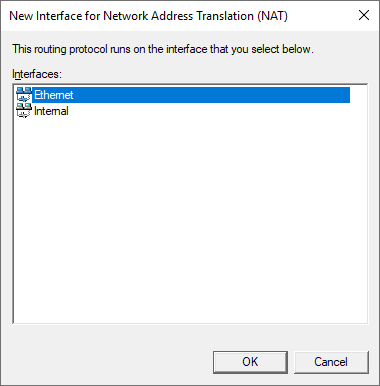
Në ndërfaqen (atë që nuk është Internal) aktivizoni NAT.
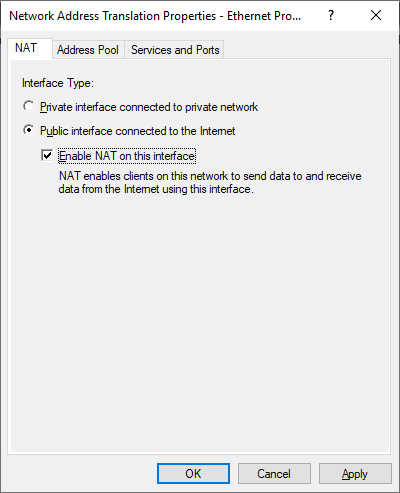
3. Lejoni rregullat në firewall
Këtu gjithçka është e thjeshtë. Duhet të gjeni grupin e rregullave Routing and Remote Access dhe t'i aktivizoni të gjitha.
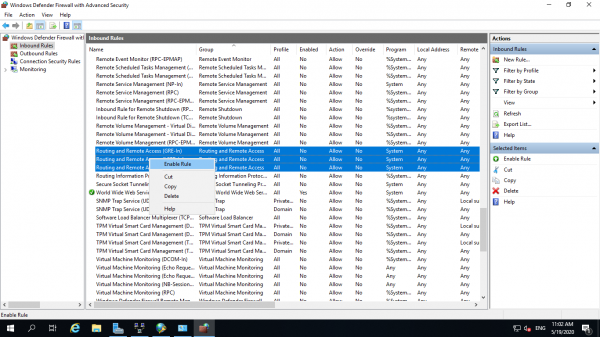
4. Konfiguroni NPS
Kërkojmë në start Network Policy Server.
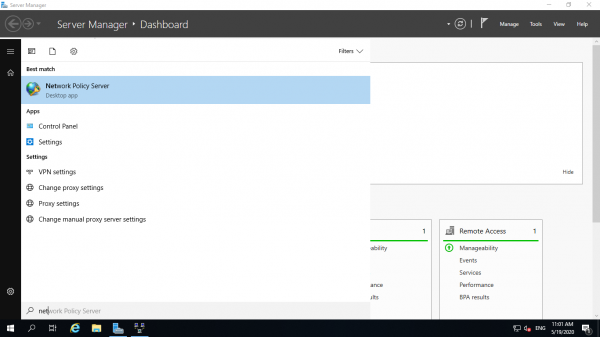
Në skedat, ku janë renditur të gjitha politikat, duhet të aktivizoni të dyja standardet. Kjo do të lejojë të gjithë përdoruesit lokalë të lidhen me VPN.
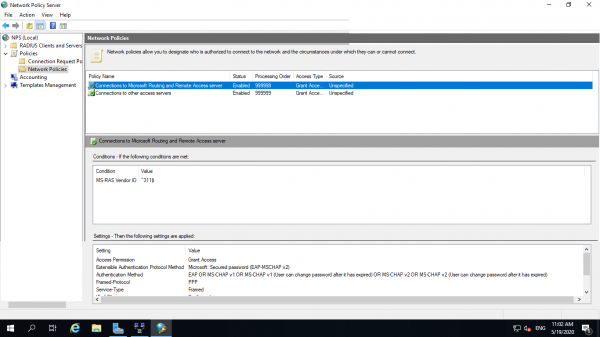
5. Lidhu me VPN
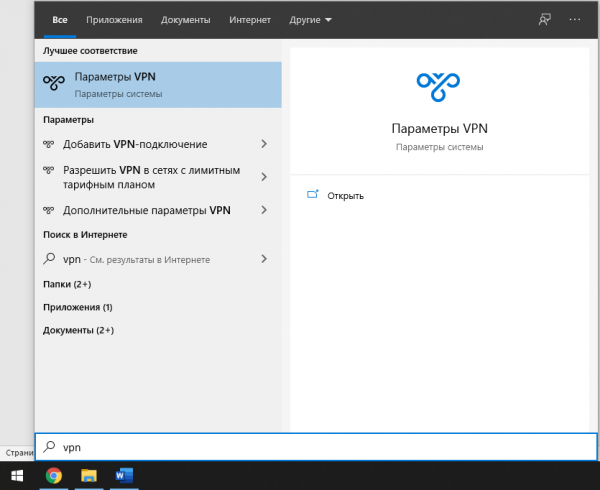
Për qëllime demonstruese, do të zgjedhim Windows 10. Në menunë e startit kërkojmë VPN.
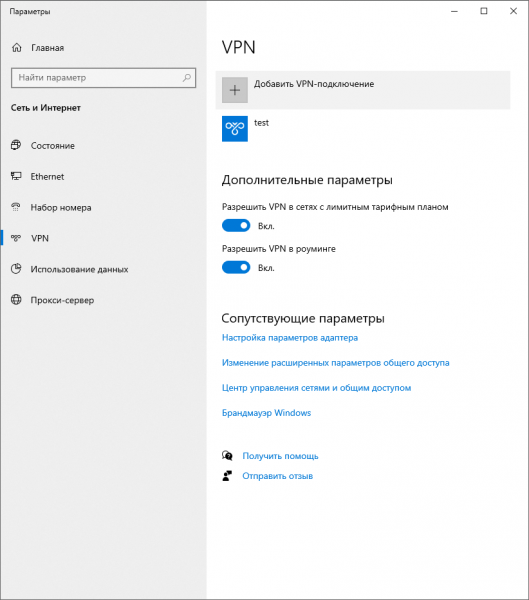
Shtypim butonin për të shtuar një lidhje dhe kalojmë në cilësime.
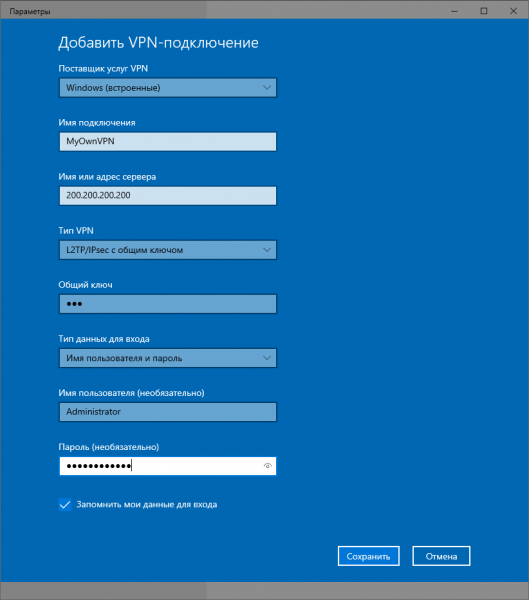
Emrin e lidhjes vendosni si të dëshironi.
Adresa IP – është adresa e serverit tuaj VPN.
Lloji i VPN – l2TP me çelës paraprak.
Çelësi i përbashkët – vpn (për modelin tonë në tregun e përgjigjeve.)
Dhe emri i përdoruesit dhe fjalëkalimi – janë emri i përdoruesit dhe fjalëkalimi nga përdoruesi lokal, pra nga administratori.
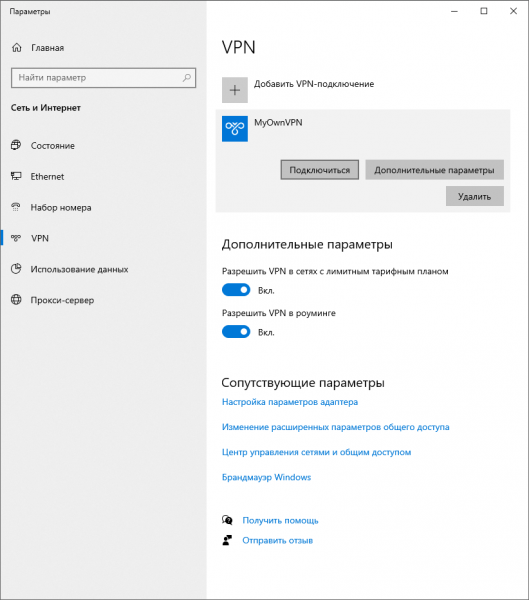
Shtypim mbi lidhjen dhe përfundojmë. Këtu është VPN juaj e vetme.
Shpresojmë që udhëzuesi ynë do të ofrojë një mundësi tjetër për ata që duan të krijojnë VPN të tyre pa u lidhur me Linux ose thjesht duan të shtojnë një portë në AD e tyre.
Burimi: habr.com
