

Ne në kompaninë Google besojmë se llogaritë cloud në të ardhmen do të kalojnë gjithnjë e më shumë drejt shërbimeve private të enkriptuara, që garantojnë përdoruesve sigurimin e plotë të kontrollit mbi fshehtësinë e të dhënave.
Google Cloud tashmë e enkripton të dhënat e klientëve të transferuara dhe të ruajtura, por për tu përpunuar ato ende duhet të deshifrohen. Llogaritë konfidenciale — një teknologji revolucionare, e përdorur për enkriptimin e të dhënave gjatë përpunimit. Mjediset e bazuara në llogaritë konfidenciale lejojnë ruajtjen e të dhënave të enkriptuara në memorien RAM dhe vende të tjera jashtë procesorit (CPU).
VM-të konfidenciale tani janë në fazën e testimit beta dhe janë produkti i parë në linjën e Google Cloud për Llogaritë Konfidenciale. Ne tashmë po përdorim mënyra të ndryshme për izolim dhe sandboxes në infrastrukturën tonë cloud për të siguruar sigurinë e arkitekturës multi-përdorues. VM-të konfidenciale e çojnë sigurinë në një nivel të ri, duke ofruar enkriptimin e memorjes RAM për një izolim shtesë të ngarkesave të punës në cloud, duke ndihmuar klientët tanë të mbrojnë të dhënat e ndjeshme. Ne mendojmë se kjo do të tërheqë veçanërisht ata që punojnë në industri të rregulluara (ndoshta kjo ka të bëjë me GDPR dhe gjëra të tjera të lidhura, shën. e përkthyesit).
Hapim mundësi të reja
Deri tani me Asylo, platformën me kod burim të hapur për llogaritë konfidenciale, kemi fokuar në thjeshtësinë e zbatimit dhe përdorimit të mjedisit për llogaritë konfidenciale, duke ofruar performancë të lartë dhe aplikime për çdo ngarkesë pune që zgjidhni për të kryer në cloud. Ne besojmë se nuk duhet të bëni kompromis në lidhje me lehtësinë e përdorimit, fleksibilitetin, performancën dhe sigurinë.
Me kalimin e VM-ve konfidenciale në fazën beta, ne u bëmë ofruesi i parë i madh i shërbimeve cloud që ofron një nivel të tillë sigurie dhe izolimi — duke ofruar klientëve një opsion të thjeshtë dhe të lehtë për tu përdorur, si për aplikacionet e reja ashtu edhe për ato "të portuara" (ndoshta këtu flitet për aplikacione që mund të ekzekutohen në cloud pa ndryshime domethënëse, shën. e përkthyesit). Ne sigurojmë:
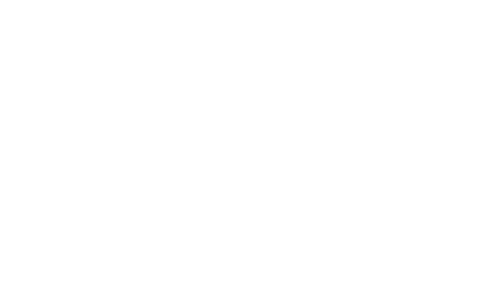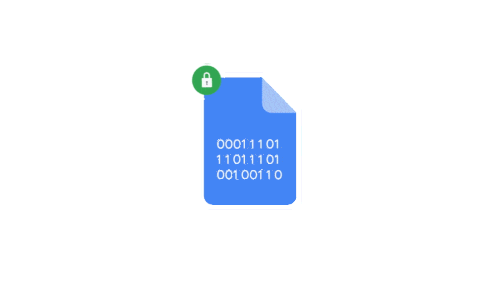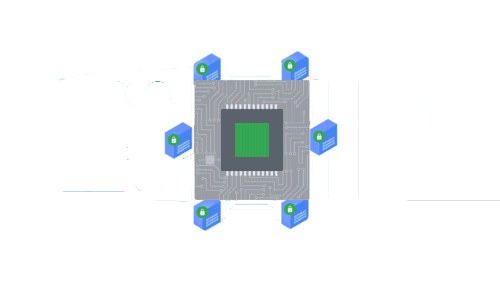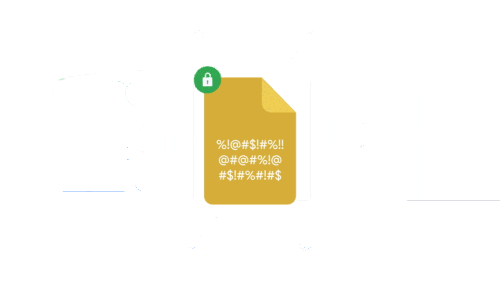
Privatësia e papërsosshme: klientët mund të mbrojnë privatësinë e të dhënave të tyre të ndjeshme në cloud edhe gjatë përpunimit të tyre. Makinat virtuale konfidenciale përdorin funksionin e Virtualizimit të Kriptuar të Sigurt (SEV) të gjeneratës së dytë të procesorëve AMD EPYC. Të dhënat tuaja mbeten të kriptuara gjatë përdorimit, indeksimit, kërkimit dhe mësimit. Çelësat e kriptimit krijohen në pajisje veçmas për çdo makinë virtuale dhe nuk e lënë kurrë pajisjen.
Inovacione të përmirësuara: kompjutimi konfidencial mund të hapë skenarë përpunimi që më parë ishin të pamundur. Tani kompanitë mund të ndajnë grupe të dhënash të sekretuara dhe të bashkëpunojnë në kërkime në cloud, duke ruajtur privatësinë.
Privatësia për ngarkesat e "portuara": qëllimi ynë është thjeshtimi i kompjuterisë konfidenciale. Kalimi në Makinat Virtuale Konfidenciale është pa probleme — të gjitha ngarkesat e punës në GCP, që drejtohen në makina virtuale, mund të kalojnë në Makinat Virtuale Konfidenciale. E gjithë kjo është e thjeshtë — mjafton të vendosni një "shenjë".
Mbrojtja nga kërcënimet e avancuara: kompjutimi konfidencial ndihmon në mbrojtjen e Makinave të Mbrojtura kundër rootkit-eve dhe bootkit-eve, duke ndihmuar në sigurimin e integritetit të sistemit operativ të zgjedhur për t'u drejtuar në një Makine Virtuale Konfidenciale.
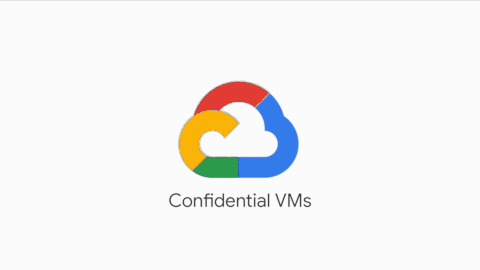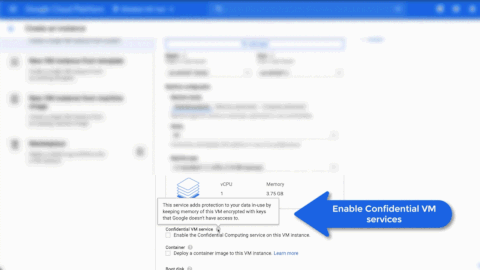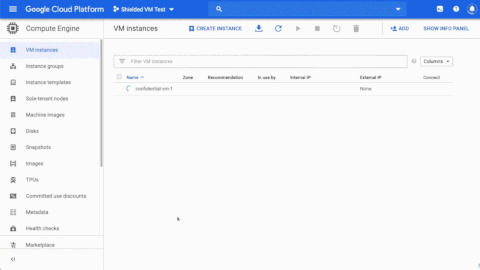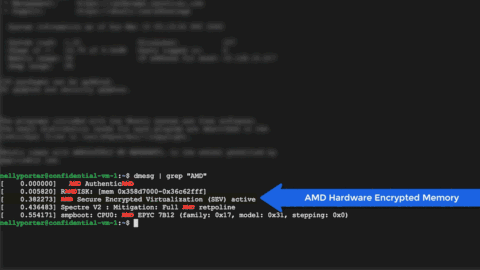
Bazat e Makinave Virtuale Konfidenciale
Makinat Virtuale Konfidenciale funksionojnë në makinat virtuale N2D, të cilat janë të drejtuara nga procesorët e gjeneratës së dytë AMD EPYC. Me funksionin AMD SEV, ofrohet performancë e lartë për shumicën e detyrave të kërkuara kompjuterike, ndërsa memória e përkohshme e makinës virtuale mbetet e kriptuar me një çelës veçmas për çdo makinë virtuale, i krijuar dhe i menaxhuar nga procesori EPYC. Çelësat krijohen nga Proçesori i Sigurt AMD gjatë krijimit të makinës virtuale, janë ekskluzivisht aty, duke i bërë ato të paqasshëm për Google dhe për makinat e tjera virtuale që operojnë në të njëjtin nod.
Përveç kriptimit të integruar të memorjes përkohshme, ne krijojmë Makinat Virtuale Konfidenciale mbi Makinat e Mbrojtura, për të siguruar qëndrueshmëri ndaj sulmeve të imazhit të sistemit operativ, verifikimin e integritetit të firmware-it, skedarëve binarë të bërthamës dhe shoferëve. Imazhet e ofruara nga Google përfshijnë Ubuntu 18.04, Ubuntu 20.04, Sistemi i Optimizuar për Kontejnerë (COS v81) dhe RHEL 8.2. Ne po punojmë për Centos, Debian dhe të tjera, për të ofruar imazhe të tjera të sistemeve operative.
Ne rëzojmë së bashku me ekipin e inxhinierëve të AMD Cloud Solution për të siguruar që enkriptimi i memories së makinë virtuale nuk do të ndikojë në performancë. Kemi shtuar mbështetje për shoferët e rinj OSS (nvme dhe gvnic) për të përpunuar kërkesat për nën-sistemin e ruajtjes dhe trafikun rrjetor me më shumë kapacitet se protokollet e vjetra. Kjo ka siguruar që treguesit e performancës të VM-ve Konfidenciale janë afër atyre për makinat virtuale normale.
Falë Secure Encrypted Virtualization, e integruar në gjeneratën e dytë të procesorëve AMD EPYC, ofrohet një funksion inovativ i sigurisë hardware, që mbron të dhënat në një mjedis virtualizimi. Për të mbështetur VM-të Konfidenciale GCE N2D, kemi punuar me Google për të ndihmuar klientët të mbrojnë të dhënat e tyre dhe të sigurojnë performancën e ngarkesave të tyre të punës. Jemi shumë të lumtur të shohim që VM-të Konfidenciale tregojnë një nivel të ngjashëm të lartë të performancës për ngarkesa të ndryshme, ashtu si makinat virtuale tipike N2D.
Raghu Nambiar, nënkryetar, Ekosistemi i Qendrës të të Dhënave, AMD
Teknologjia që ndryshon rregullat
Kompjutimi konfidencial mund të ndihmojë në ndryshimin e mënyrës se si kompanitë përpunojnë të dhënat në cloud, duke ruajtur sekretësinë dhe sigurinë. Përveç avantazheve të tjera, kompanitë do të kenë mundësinë të bashkëpunojnë pa dëmtuar sekretet e grupeve të dhënave. Ky bashkëpunim, nga ana tjetër, mund të çojë në zhvillimin e teknologjive dhe ideve edhe më transformuese, sikurse mundësia për të krijuar vaksina dhe për të kuruar sëmundjet si rezultat i një bashkëpunimi të tillë të sigurt.
Jemi të etur të shohim mundësitë që kjo teknologji ofron për kompaninë tuaj. Shikoni , për të mësuar më shumë.
P.S. Nuk është e para herë dhe shpresojmë që jo e fundit që Google nxjerr një teknologji që ndryshon botën. Siç ndodhi me Kubernetes së fundmi. Ne, sipas mundësive tona, mbështesim dhe promovim teknologjitë e Google - ne trajnojmë profesionistët e IT-së në Rusi. Kompania jonë është një nga 3 Kubernetes Certified Service Provider dhe e vetmja Kubernetes Training Partner në Rusi. Prandaj, çdo pranverë dhe vjeshtë organizojmë intensive për trajnimin e Kubernetes. Intensive më të afërta do të zhvillohen më 28-30 Shtator dhe 14-16 Tetor .
Burimi: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish