

Gjatë dy çerekëve të parë të vitit 2020, numri i sulmeve DDoS u rrit gati tre herë, ku 65% e tyre përkthehen në tentativa primitive "testimi të ngarkesës", të cilat lehtësisht "çaktivizojnë" faqet e pambrojtura të dyqaneve të vogla online, forumeve, blogeve dhe mediave.
Si të zgjidhni një hosting të mbrojtur nga sulmet DDoS? Çfarë duhet të keni parasysh dhe çfarë duhet të përgatitni për të mos u gjetur në një situatë të pakëndshme?
(Vaksina kundër marketingut "të errët" brenda)
Disponueshmëria dhe larmishmëria e mjeteve të realizimit të sulmeve DDoS detyron pronarët e shërbimeve online të marrin masa për t'u përballur me kërcënimin. Të mendosh për mbrojtje nga DDoS nuk është diçka që duhet bërë pas përvojës së parë të refuzimit, dhe as në një kompleks masash për rritjen e qëndrueshmërisë së infrastrukturës, por më herët gjatë fazës së zgjedhjes së platformës për vendosje (ofruesit e hostingut ose qendrës së të dhënave).
Sulmet DDoS klasifikohen në varësi të protokolleve nga të cilat shfrytëzohen dobësitë, në nivelet e modelit të ndërveprimit të sistemeve të hapura (OSI):
- kanali (L2),
- rrjeti (L3),
- transporti (L4),
- aplikacioni (L7).
Nga pikëpamja e sistemeve të mbrojtjes, ato mund të përmblidhen në dy grupe: sulmet në nivelin e infrastrukturës (L2-L4) dhe në nivelin e aplikacionit (L7). Kjo është e lidhur me të njëjtin rend të ekzekutimit të algoritmeve të analizës së trafikëve dhe kompleksitetin llogaritës: sa më thellë të shohim në paketën IP, aq më shumë fuqi llogaritëse kërkohet.
Në përgjithësi, detyra e optimizimit të llogaritjeve gjatë trajtimit të trafikëve në kohë reale është një temë për një cikël të veçantë artikujsh. Tani le të imagjinojmë thjesht se ekziston një ofrues cloud me burime llogaritëse që mund të ofrojë mbrojtje për faqet nga sulmet në nivelin e aplikacioneve (përfshirë ).
3 pyetje kryesore për të përcaktuar nivelin e mbrojtjes të hostingut nga sulmet DDoS
Le të shikojmë kushtet e ofrimit të shërbimeve të mbrojtjes nga sulmet DDoS dhe Marrëveshjen për Nivelin e Shërbimit (Service Level Agreement, SLA) të ofruesit të hostingut. A ndodhen aty përgjigjet për pyetjet në vazhdim:
- çfarë kufizimesh teknike deklaron ofruesi i shërbimit?
- çfarë ndodh kur klienti kalon përtej kufizimeve?
- si e organizon ofruesi i hostingut mbrojtjen nga sulmet DDoS (teknologjitë, zgjidhjet, ofruesit)?
Nëse nuk e keni gjetur këtë informacion, kjo është një shenjë ose për të menduar për seriozitetin e ofruesit të shërbimeve, ose për të organizuar një mbrojtje bazë kundër DDoS (L3-4) me forcat tuaja. Për shembull, porositni një lidhje fizike me rrjetin e një ofruesi special të mbrojtjes.
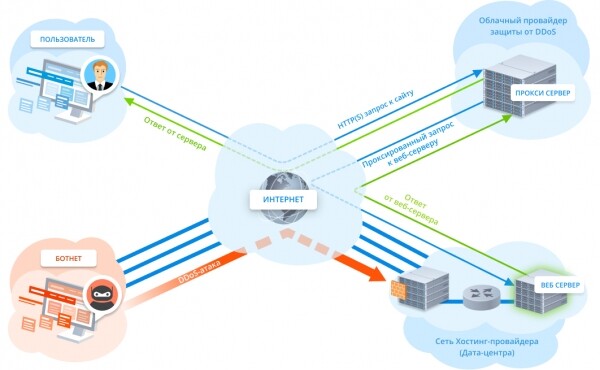
Ë rëndësishme! Nuk ka kuptim të sigurosh mbrojtje nga sulmet e nivelit të aplikacioneve përmes Reverse Proxy, nëse ofruesi yt i hostimit nuk është në gjendje të sigurojë mbrojtje nga sulmet e nivelit të infrastrukturës: pajisjet rrjetësore do të ngarkohet dhe do të bëhen të papërdorshme, duke përfshirë edhe serverët e proksimit të ofruesit të shërbimeve në cloud (figura 1).
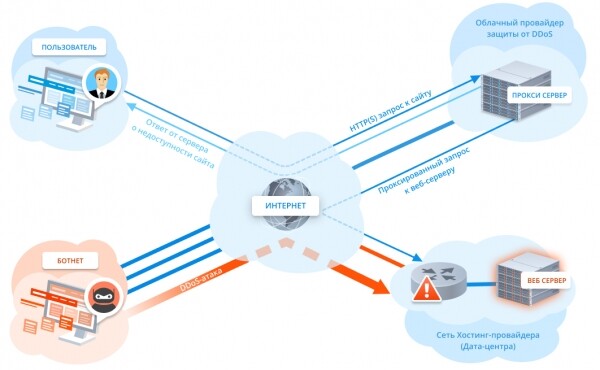
Figura 1. Sulmi direkt në rrjetin e ofruesit të hostimit
Dhe mos lejoni që t'ju tregojnë përralla që adresa reale IP e serverit është e fshehur pas një cloud të ofruesit të mbrojtjes, dhe kështu sulmi direkt - është e pamundur. Në nën nëntë raste nga dhjetë, sulmuesi do të ketë lehtësi për të gjetur adresën reale IP të serverit ose të paktën të rrjetit të ofruesit të hostimit, për të 'shkaktuar' një datacenter të tërë.
Si veprojnë hackerat në kërkim të adresës reale IP
Nën spolerët - disa metoda për të gjetur adresën reale IP (të dhëna për qëllime informative).
Metoda 1: Kërkimi në burime të hapura
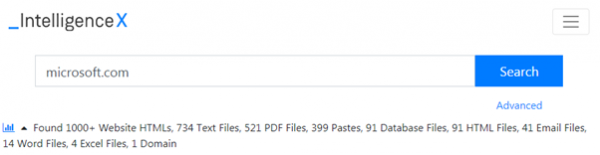
Kërkimin mund ta nisni me shërbimin online: ai kërkon informacion në dark web, në platforma për ndarjen e dokumenteve, përpunon të dhënat Whois, rrjedhjet e të dhënave të përgjithshme dhe burime të tjera të shumta.
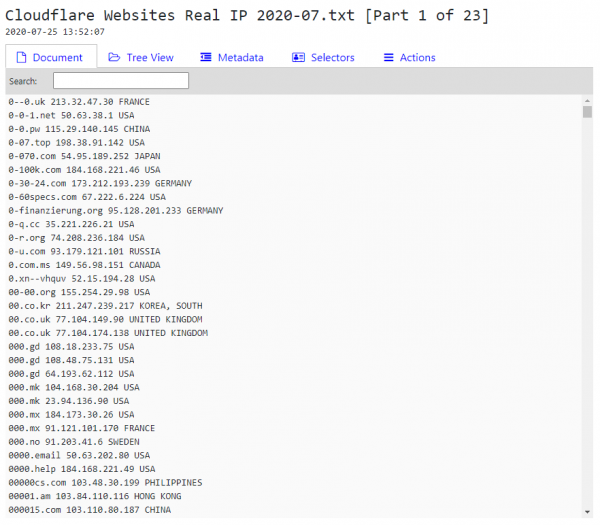
Nëse për shkak të disa treguesve (HTTP-headerat, të dhënat Whois etj.) është arritur të përcaktohet se mbrojtja e sitit është organizuar përmes Cloudflare, atëherë kërkimi i adresës reale IP mund të fillojë nga, e cila përmban rreth 3 milion adresa IP të faqeve të vendosura pas Cloudflare.
Me çertifikatën SSL dhe shërbimin mund të gjeni shumë të dhëna të dobishme, përfshirë edhe adresën reale IP të faqeve. Për të formuar kërkesën për burimin tuaj, kaloni në skedën Certificates dhe shkruani:
_parsed.names: emrii faqes AND tags.raw: trusted
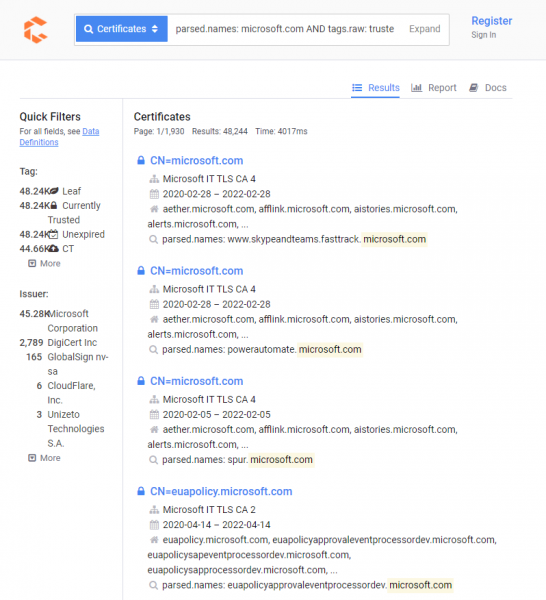
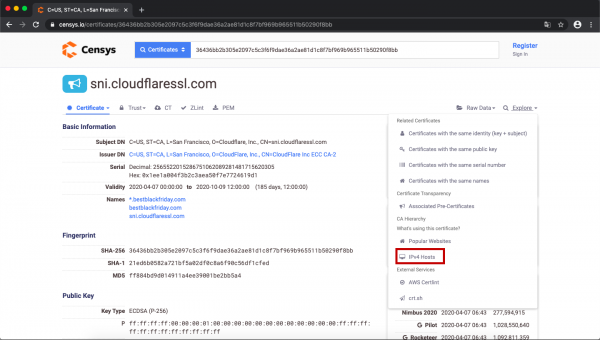
Për të kërkuar adresat IP të serverëve që përdorin çertifikatën SSL, lista e rënë do të duhet të kalojë manualisht me disa mjete (skeda "Explore", pastaj zgjedhim "IPv4 Hosts").
Metoda 2: DNS
Kërkimi sipas historisë së ndryshimeve të regjistrave DNS - një metodë e vjetër, e verifikuar. Adresa e mëparshme IP e faqes mund të japë një ide se në cilin host (ose në cilin datacenter) kishte qenë ajo. Ndër shërbimet online, për lehtësinë e përdorimit, spikasin dhe .
Kur ndryshoni cilësimet, faqja nuk do ta përdorë menjëherë adresën IP të ofruesit të mbrojtjes në cloud ose CDN, por për një kohë do të funksionojë drejtpërdrejt. Në këtë rast, ekziston mundësia që shërbimet online që ruajnë historinë e ndryshimeve të adresave IP të kanë informacion mbi adresën origjinale të faqes.
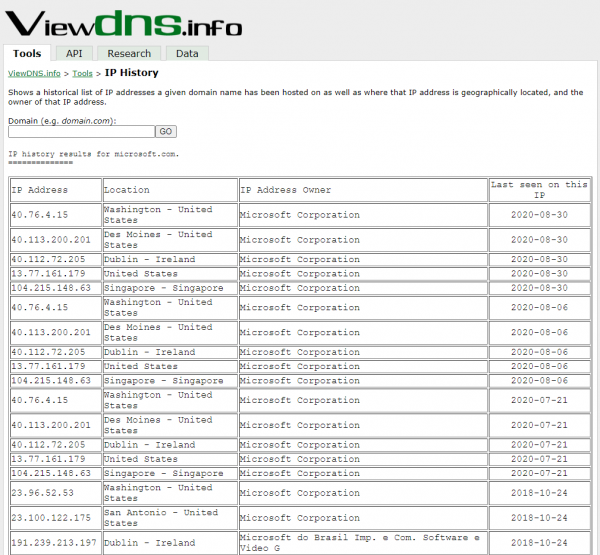
Nëse nuk ka asgjë përveç emrit të serverit të vjetër DNS, atëherë përmes mjeteve speciale (dig, host ose nslookup) mund të kërkoni adresën IP sipas emrit të domainit të faqes, për shembull:
_dig @emri_i_vjetër_dns_server emrithe site
Metoda 3: email
Ideja e metodës është që me anë të një forme kontakti / regjistrimi (ose me ndonjë mënyrë tjetër që lejon të iniciosh dërgimin e një emaili) të marrësh një email në adresën tuaj të postës elektronike dhe të kontrollosh kokat, veçanërisht fushën "Received."
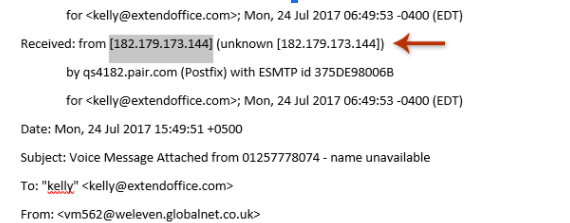
Në kokën e emailit shpesh ndodhet adresa reale IP e MX-record (serverit të shkëmbimit të postës elektronike), e cila mund të bëhet pika fillestare për gjetjen e serverëve të tjerë të cakut.
Mjete për automatizimin e kërkimit
Softi për gjetjen e IP-së pas mburojës Cloudflare zakonisht funksionon për tri detyra:
- skanimi i konfigurimit të gabuar DNS, duke përdorur DNSDumpster.com;
- skanimi në bazën e të dhënave Crimeflare.com;
- kërkimi i subdomain-eve përmes metodës së provës me fjalor.
Kërkimi i subdomain-eve shpesh rezulton të jetë opsioni më eficient nga tre — pronari i faqes mund ta ketë mbrojtur faqen kryesore, ndërsa subdomain-et i ka lënë të funksionojnë drejtpërdrejt. Për verifikim, më e lehtë është të përdorni .
Për më tepër, ekzistojnë mjete, të cilat janë të dizajnuara vetëm për gjetjen e subdomain-eve përmes provës me fjalor dhe kërkimit në burime të hapura, për shembull: ose .
Si ndodh kërkimi në praktikë
Për shembull, le të marrim faqen seo.com, e cila përdor Cloudflare, që do ta gjejmë me anë të shërbimit të njohur (lejon si të identifikosh teknologjitë / motorët / CMS që përdoren nga faqja, ashtu edhe anasjelltas – të kërkosh faqe sipas teknologjive të përdorura).
Kur kaloni në skedën "IPv4 Hosts", shërbimi do të tregojë një listë hostesh që përdorin certifikatën. Për të gjetur atë që dëshironi, kërkoni adresën IP me portin 443 të hapur. Nëse kjo drejton në faqen e nevojshme, atëherë detyra është e përfunduar, përndryshe duhet të shtoni në kokën e kërkesës HTTP emrin e domainit të faqes (për shembull, *curl -H "Host: emri_i_faqes" *).
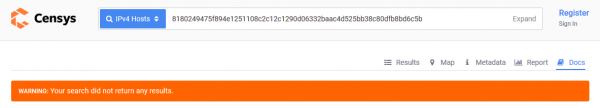
Në rastin tonë, kërkimi në bazën e të dhënave Censys nuk dha asnjë rezultat, vazhdojmë më tej.
Do të bëjmë kërkimin përmes DNS në shërbimin.
Duke shfletuar adresat të përmendura në listat e serverëve DNS me utilitarin CloudFail, gjejmë burime funksionale. Rezultati do të jetë gati brenda disa sekondash.
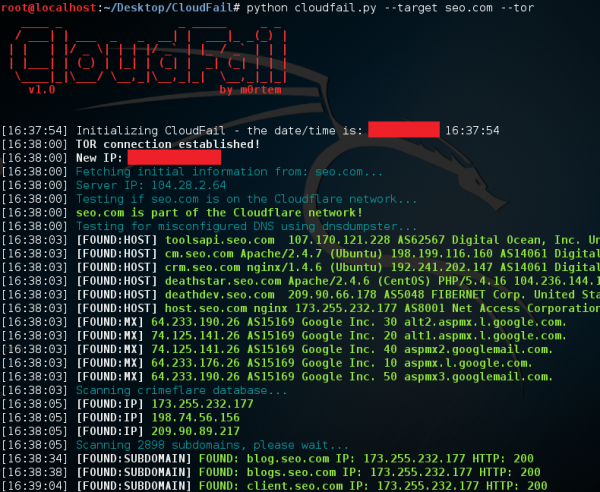
Duke përdorur vetëm të dhëna të hapura dhe mjete të thjeshta, ne e përcaktuam adresën reale IP të serverit të uebit. E gjithë pjesa tjetër për sulmuesin është çështje teknike.
Le të kthehemi te zgjedhja e ofruesit të hostimit. Për të vlerësuar përfitimin e shërbimit për klientin, do të shqyrtojmë mënyrat e mundshme të mbrojtjes kundër sulmeve DDoS.
Si e ndalon ofruesi i hostimit mbrojtjen e tij
- Sistemi i tij i mbrojtjes me pajisje filtrimi (figura 2).
Kërkon:
1.1. Pajisje për filtrimin e trafikëve dhe licencë për softuerin;
1.2. Specialistë të brendshëm për mbështetje dhe funksionim;
1.3. Kanale aksesuese në internet, të cilat do të jenë të mjaftueshme për të pranuar sulme;
1.4. Një gjërë të konsiderueshme të parapaguar për t'u marrë me trafik "mbetje".

Figura 2. Sistemi i mbrojtjes të ofruesit të hostimit
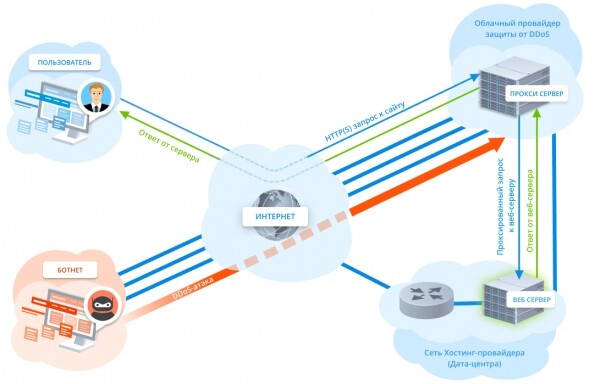
Nëse shqyrtojmë sistemin e përshkruar si një mjet mbrojtjeje kundër sulmeve DDoS moderne në qindra Gbps, atëherë ky sistem do të kushtojë shumë para. A ka ofruesi i hostimit një mbrojtje të tillë? A është ai i gatshëm të paguajë për trafik "mbetje"? Është e qartë se një model i tillë ekonomik për ofruesin është jofitimprurës, nëse tarifat nuk parashikojnë pagesa shtesë. - Reverse Proxy (vetëm për uebfaqet dhe disa aplikacione). Megjithëse ka disa , ofruesi nuk garanton mbrojtje nga sulmet DDoS të drejtpërdrejta (shih figurën 1). Ofruesit e hostimit shpesh ofrojnë një zgjidhje të tillë si panacë, duke e kaluar përgjegjësinë te ofruesi i mbrojtjes.
- Shërbimet e ofruesit të specializuar në cloud (përdorimi i rrjetit të tij të filtrimit) për mbrojtjen nga sulmet DDoS në të gjitha nivelet e OSI (figura 3).

Figura 3. Mbrojtje e gjithanshme nga sulmet DDoS me ndihmën e ofruesit të specializuar
parashikon një integrim të thellë dhe një nivel të lartë të kompetencës teknike të të dyja palëve. Delegimi i shërbimeve të filtrimit të trafikëve në outsourcë i lejon ofruesit të hostimit të ulë çmimin e shërbimeve shtesë për klientin.
Ë rëndësishme! Sa më shumë të detajohen karakteristikat teknike të shërbimit të ofruar, aq më shumë mundësi do të kemi për të kërkuar përmbushjen e tyre ose kompenzim në rast të ndalimit.
Përveç tre metodave kryesore, ekzistojnë shumë kombinime dhe bashkëngjitje. Kur zgjidhni hostingun, është e rëndësishme për klientin të mbajë parasysh se vendimi do të ndikojë jo vetëm në madhësinë e sulmeve të garantuara që blokohen dhe saktësinë e filtrimit, por edhe në shpejtësinë e reagimit dhe informativitetin (lista e sulmeve të bllokuara, statistika e përgjithshme etj.).
Mbani mend se vetëm disa ofrues të hostingut në botë janë në gjendje të sigurojnë një nivel të pranueshëm mbrojtjeje vetë, në rastet e tjera ndihmon kooperimi dhe njohuria teknike. Kështu, kuptimi i parimeve themelore të organizimit të mbrojtjes nga sulmet DDoS do t’i ndihmojë pronarët e faqeve të mos bien në mashtrimet e marketingut dhe të mos blejnë ‘macen në thes’.
Burimi: habr.com
