

Kur përballesh me një çështje dhe kalon një sasi të madhe dokumentacioni, përpiqu të sistematizosh dhe shkruash atë që ke mësuar, për ta mbajtur më mirë mend. Gjithashtu, krijo një udhëzim mbi këtë çështje, për të mos kaluar të gjithë rrugën përsëri.
Dokumentacioni fillestar gjendet në një sasi të madhe në
Formulimi i detyrës
Klienti dëshiron të bashkojë disa serverë të dhënë me qira në një rrjet, për të eliminuar nevojën për të paguar për disa nënrrjeta të tjera, për ta lidhur të gjithë biznesin e tij përmes një router-i, për t'u dhënë atyre adresa lokale brenda, dhe për t'u mbrojtur me një firewall. Në mënyrë që të gjithë trafiku shërbyes të kalojë brenda VLAN-it. Gjithashtu, të transferojë virtualet nga një server të vjetër në një të ri dhe të heqë dorë nga ai, të përmirësojë pajisjet e vjetra duke kaluar në Proxmox të freskët.
Fillimisht klienti ka 5 serverë, çdo një me një nënrrjet të veçantë, adresa e parë nga nënrrjeta e dhënë është caktuar për një urë shtesë në Proxmox
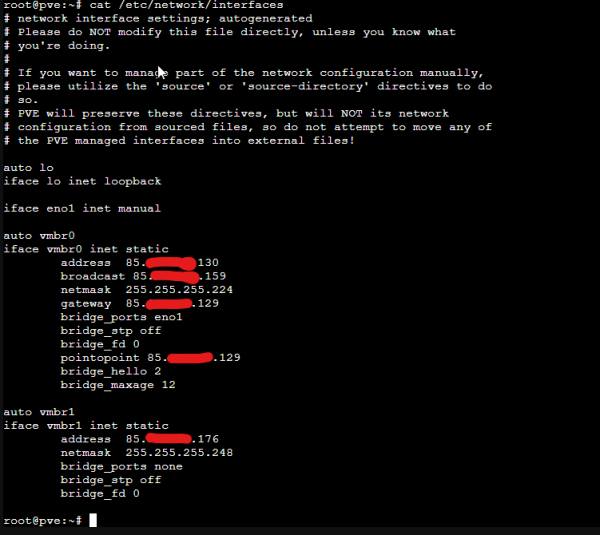
VM-të punojnë në Windows dhe kanë caktuar adresën 85.x.x.177/29 me gateway 85.x.x.176
Dhe të gjithë 5 serverët janë konfiguruar në një mënyrë të ngjashme me makinat e tyre virtuale.
Është e çuditshme se kjo konfigurim është e gabuar në konfigurimin e rrjetit, në përgjithësi, për të përdorur adresën e rrjetit për nyjën e parë dhe e njëjta për gateway. Nëse një konfigurim të tillë përpiqet të ndihmojë në një makinë virtuale në Ubuntu - rrjeti nuk funksionon.
Implementimi
- Krijojmë vSwitch në ndërfaqe, caktojmë VLAN ID-në, e shtojmë këtë vSwitch në të gjithë serverët që na duhen.
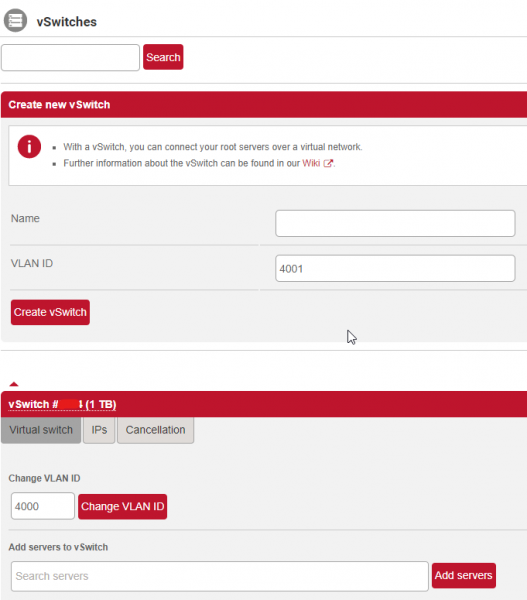
- Krijojmë një server testues, në mënyrë që të mund të konfigurojmë dhe kalojmë pa probleme.
Nisim makinë virtuale chr sipas .
Nëse përdorni skriptin e dhënë, vini re se në fillim kontrollohet ekzistenca e dosjes -d /root/temp, dhe nëse nuk ekziston, krijohet dosja /home/root/temp, megjithatë puna vazhdon në të njëjtën kohë me dosjen /root/temp. Skripti duhet të përmirësohet për të krijuar dosjen përkatëse.
- Konfigurojmë rrjetin për Proxmox.
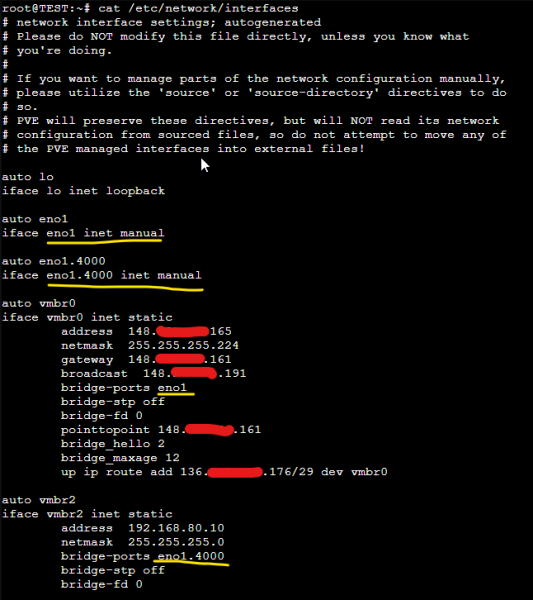
Shto një nën interfejs me numrin e VLAN-it, specifikoni se konfigurimi i adresave do të ndodhë në ura duke përdorur inet manual. E RËNDËSISHME. Nuk mund të konfigurohen IP-et në ndërfaqet që më pas do të lidhen në bridge, si do të funksionojë kjo dhe a do të funksionojë askush nuk e di.
Pastaj krijojmë bridge vmbr0 – dhe ndajmë në të adresën e parë të serverit tonë, e cila na është dhënë nga ofruesi Hetzner, tregojmë portin e bridge-it – ndërfaqja fizike e parë pa VLAN, si dhe tregojmë me një komandë shtesë shtimin e rrugës për rrjetin tonë të jashtëm, të porositur në Hetzner për këtë server përmes këtij bridge. Shtimi i rrugës do të funksionojë kur ndërfaqja të ngrihet.
Bridge-i i dytë do të jetë ndërfaqja për trafikun lokal, shtojmë një adresë për të siguruar lidhshmërinë midisserverëve të ndryshëm Proxmox në rrjetin lokal pa dalë në internet dhe tregojmë portin e nëninterfësit eno1.4000, i cili është ndarë për VlanID tonë.
Gjatë konfigurimit fillestar, ndodhen këshilla që mund të vendosim paketën ifupdown2 për Proxmox dhe mund të mos e rindezim serverin krejtësisht për ndryshimet në ndërfaqet rrjetit. Megjithatë, kjo është karakteristike vetëm për konfigurimin fillestar, dhe kur përdorni bridge-ë dhe konfiguroni tashmë makinën virtuale, përballeni me probleme në humbjen e rrjetit në virtuale. Ndërkohë që ju keni ndryshuar, për shembull, ndërfaqen vmbr2, dhe kur aplikoni konfigurimin, rrjeti humbet në të gjithë ndërfaqet e brendshme dhe nuk ngrihet derisa serveri të rindezhet plotësisht. ifdown&&ifup nuk ndihmojnë. Nëse dikush ka një zgjidhje – do të isha falenderues.
Ndërfaqja e parë e konfiguruar në server mbetet funksionale dhe e aksesueshme.
Rezervimi i një adrese për CHR për të mos humbur adresat nga pool-i.
Pool-i i adresave që jep Hetzner duket për një administrator rrjeti mjaft i çuditshëm, afërsisht kështu:
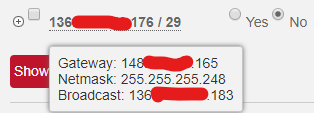
Çudia qëndron në faktin se porti i tij ofrohet të përdorë adresën fizike të vetë serverit.
Varianti klasik, i propozuar nga vetë Hetzner, është përcaktuar në kërkesë dhe është realizuar nga klienti në mënyrë autonome. Në këtë variant, klienti humb adresën e parë për adresën e rrjetit, adresën e dytë në bridge-in proxmox dhe ai do të jetë porti, dhe adresën e fundit për broadcast. Adresat IPv4 nuk janë kurrë të tepërta. Nëse përpiqeni drejtpërdrejt të regjistroni në CHR adresën IP 136.x.x.177/29 dhe portin për 0.0.0.0/0 148.x.x.165, atëherë do të mund ta bëni këtë, megjithatë porta nuk do të jetë e lidhur direkt dhe prandaj do të jetë e papërfshirë.
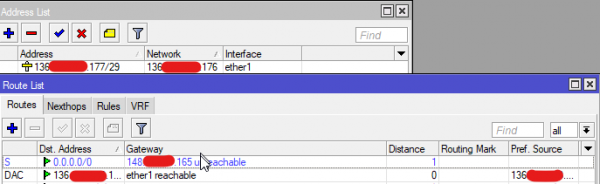
Problemi mund të zgjidhet nëse përdorni rrjetin 32 për çdo adresë dhe duke shpallur emrin e rrjetit adresën që na nevojitet, e cila mund të jetë çfarëdo. Kështu, krijohet një analogji e një lidhjeje point-to-point.
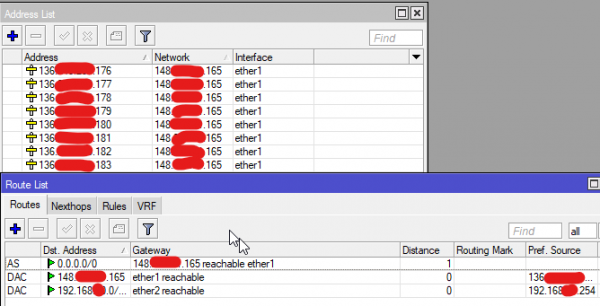
Në këtë rast, porti natyrisht do të jetë i disponueshëm, dhe gjithçka do të funksionojë ashtu siç na nevojitet.
Kujdes, sepse në një konfigurim të tillë nuk rekomandohet të përdoret rregulli SRC-NAT masquerade, pasi adresa dalëse do të jetë paqartësisht e ndryshme, dhe është më e saktë të tregoni veprimin: src-NAT dhe adresën specifike nga e cila do të lëshoni klientin.
- Dhe përfundimisht.
Për të bllokuar aksesin në vetë Proxmox nga interneti, përdorni mjetet e integruara: ka një firewall të shkëlqyer.
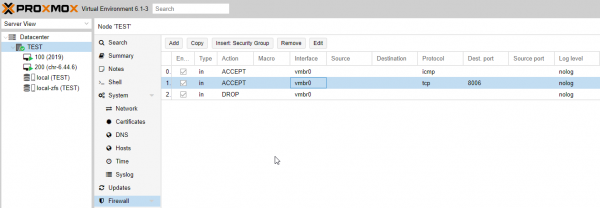
Nuk është e rekomandueshme të përdorni firewall-in që ofrohet nga hetzner, që të mos ngatërroheni në vendndodhjen e konfigurimeve. Po ashtu, hetzner do të veprojë në të gjitha rrjetet, përfshirë ato që janë krijuar në CHR, dhe për të hapur dhe kaluar portet do të jetë e nevojshme të hapni gjithashtu në ndërfaqen e uebit të ofruesit.
Burimi: habr.com
