

Konfigurimi i ruajtjes së të dhënave për aplikacionet që janë ekzekutuar në klasterin Kubernetes mund të bëhet në disa mënyra. Disa prej tyre janë të vjetra, të tjera janë shfaqur recently. Në këtë artikull do të shqyrtojmë konceptin e tre mundësive për lidhjen e ruajtjes, duke përfshirë më të fundit - lidhjen përmes Container Storage Interface.
Metoda 1. Caktimi i PV në manifestin e pod-it
Një manifest tipik, i cili përshkruan një pod në klasterin Kubernetes:
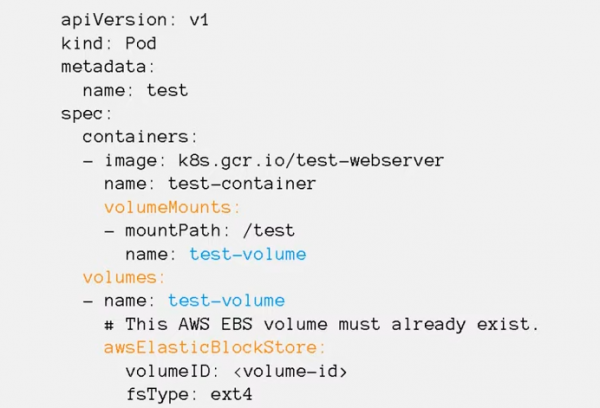
Me ngjyrë janë theksuar pjesët e manifestit ku përshkruhet se cili volume lidhet dhe ku.
Në seksionin volumeMounts përcaktojnë pikat e montimit (mountPath) - në cilin katalog brenda kontejnerit do të montohet volumi i qëndrueshëm, si dhe emri i volumit.
Në seksionin x listojnë të gjitha volumet që përdoren në pod. Përcaktojnë emrin e çdo volumi, si dhe tipin (në rastin tonë: awsElasticBlockStore) dhe parametrat e lidhjes. Çfarëdo parametrash specifikohen në manifest, varet nga tipi i volumit.
I njëjti volum mund të montohet njëkohësisht në disa kontejnerë të pod-it. kështu që procese të ndryshme të aplikacionit mund të aksesojnë të njëjtat të dhëna.
Kjo metodë lidhjeje u shpik në fillim, kur Kubernetes sapo kishte nisur, dhe sot është e vjetruar.
Kur përdoret ajo gjeneron disa probleme:
- të gjithë volumet duhet të krijohen manualisht, Kubernetes nuk do të mund të krijojë asgjë për ne;
- parametrat e aksesit për çdo volum janë unikë dhe duhet të specifikohen në manifestet e të gjitha pod-eve që përdorin volumët;
- për të ndryshuar sistemin e ruajtjes (për shembull, për të kaluar nga AWS në Google Cloud), duhet të ndryshoni konfigurimet dhe tipin e volumëve të lidhura në të gjithë manifestet.
Të gjitha këto janë shumë të pakëndshme, prandaj në realitet, kështu përdoret për të lidhur vetëm disa tipa specifikë volumesh: configMap, secret, emptyDir, hostPath:
configMap dhe secret - janë volumet shërbyese, lejojnë krijimin e një volumi në konteiner me skedarë nga manifestet e Kubernetes.
emptyDir - është një volum përkohësor, krijohet vetëm për kohën e jetës së pod-it. Është e dobishme për testimin ose për ruajtjen e të dhënave përkohësore. Kur podi fshihet, volumi i tipit emptyDir gjithashtu fshihet dhe të gjitha të dhënat humbasin.
hostPath — le позволяет të lidhni brenda konteinerit të aplikacionit çdo katalog të diskut lokal të serverit ku po funksionon aplikacioni, përfshirë /etc/kubernetes. Kjo është një mundësi e pasigurt, prandaj zakonisht politikave të sigurisë u ndalohet të përdorin volume të këtij lloji. Përndryshe, aplikacioni i një sulmuesi mund të lidhet brenda konteinerit të tij me katalogun HTC Kubernetes dhe të vjedhë të gjitha certifikatat e klasterit. Zakonisht, volume të hostPath lejohen të përdoren vetëm nga aplikacionet sistemore që ekzekutohen në hapësirën kube-system.
janë përmendur në dokumentacion.
Mënyra 2. Konektimi me pods SC/PVC/PV
Një mënyrë alternative e lidhjes është koncepti i Storage class, PersistentVolumeClaim, PersistentVolume.
Storage class ruan parametrat e lidhjes me sistemin e ruajtjes së të dhënave.
PersistentVolumeClaim përshkruan kërkesat për volumet që nevojiten nga aplikacioni.
PersistentVolume ruan parametrat e qasjes dhe statusin e volumit.
Krahasimi kryesor: në manifestin e podit shënohet volume tipi PersistentVolumeClaim dhe emri i këtij entiteti në parametrin claimName.
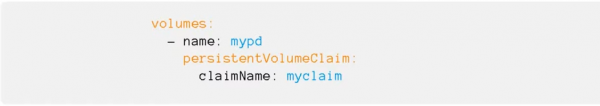
Në manifestin e PersistentVolumeClaim përshkruhen kërkesat për volumet e të dhënave që nevojiten nga aplikacioni. Përfshihet:
- mënyra e qasjes: ReadWriteOnce ose ReadWriteMany;
- referenca në Storage class — në cilin sistem ruajtjeje duam të krijojmë volum.
- Në manifestin e Storage class ruhen lloji dhe parametrat e lidhjes me sistemin e ruajtjes së të dhënave. Këto nevojiten për kubeletin që të lidhet me volum në nodin e tij.
Në manifestet e PersistentVolume shënohet Storage class dhe parametrat e qasjes në volumet specifike (ID e volumit, rruga, etj.).
Duke krijuar PVC, Kubernetes sheh se çfarë forme dhe se cilin Storage class do të nevojitet, dhe zgjidh një PersistentVolume të lirë.
Nëse nuk ka PV të tillë në dispozicion, Kubernetes mund të aktivizojë një program special — Provisioner (emri i saj shënohet në Storage class). Ky program lidhet me SHT, krijon volum të nevojshmë të madhësisë së duhur, merr identifikuesin dhe krijon në klasterin e Kubernetes manifestin PersistentVolume, i cili lidhet me PersistentVolumeClaim.
Kjo shumëllojshmëri abstraksionesh lejon që informatat rreth sistemit me të cilin punon aplikacioni, të hiqen nga niveli i manifestit të aplikacioneve në nivelin e administratës.
Të gjitha këto abstraksione lejojnë që informacioni mbi sistemin e ruajtjes me të cilin punon aplikacioni të hiqet nga niveli i manifestimit të aplikacioneve dhe të kalojë në nivelin e administratës.
Të gjitha parametrat e lidhjes me sistemin e ruajtjes së të dhënave ndodhen në Storage class, për të cilin kujdesen administratorët e klashtër. E gjithë ajo që duhet të bëni kur kaloni nga AWS në Google Cloud është të ndryshoni emrin e Storage class në PVC në manifestet e aplikacionit. Volume i qëndrueshëm për ruajtjen e të dhënave do të krijohet automatikisht në klashtër, me anë të programit Provisioner.
Metoda 3. Container Storage Interface
I gjithë kodi që ndërvepron me sistemet e ndryshme të ruajtjes së të dhënave është pjesë eKernelit Kubernetes. Lëshimi i korrigjimeve të defekteve ose funksionaliteteve të reja është i lidhur me lëshimet e reja, dhe kodi duhet të ndryshohet për të gjitha versionet e mbështetura të Kubernetes. E gjithë kjo është e vështirë për t'u mbajtur dhe shtuar funksionalitete të reja.
Për të zgjidhur problemin, zhvilluesit nga Cloud Foundry, Kubernetes, Mesos dhe Docker krijuan Container Storage Interface (CSI) — një ndërfaqe e thjeshtë e unifikuar që përshkruan ndërveprimin midis sistemit të menaxhimit të kontejnerëve dhe një shoferi të veçantë (CSI Driver) që punon me SHT. I gjithë kodi për ndërveprimin me SHT u transferua nga Kernel Kubernetes në një sistem të veçantë.
.
Si rregull, CSI Driver përbëhet nga dy komponente: Node Plugin dhe Controller plugin.
Node Plugin ekzekutohet në çdo nod dhe kujdeset për montimin e volumeve dhe për operacionet në to. Controller plugin ndërvepron me SHT: krijon ose fshin volumin, cakton të drejtat e aksesit etj.
Për sa kohë që drejtuesit e vjetër mbeten në Kernel Kubernetes, nuk rekomandohet që t'i përdorni ata dhe të gjithë këshillohet që të instaloni CSI Driver specifik për sistemin me të cilin do të punoni.
Kjo novacion mund të shqetësojë ata që tashmë janë mësuar të konfigurojnë ruajtjen e të dhënave përmes Storage class, por në të vërtetë nuk ka ndodhur asgjë shqetësuese. Për programuesit, asgjë nuk ndryshon — ata do të vazhdojnë të punojnë vetëm me emrin e Storage class. Për administratorët, është shtuar instalimi i helm chart dhe është ndryshuar struktura e konfigurimeve. Nëse më parë konfigurimet futeshin drejtpërdrejt në Storage class, tani fillimisht duhet t'i caktoni ato në helm chart dhe pastaj në Storage class. Nëse e shqyrtoni në thellësi, nuk ka ndodhur asgjë shqetësuese.
Le të shqyrtojmë, me një shembull, se cilat përfitime mund të kemi duke kaluar në lidhjen e SHT Ceph me anë të shoferit CSI.
Duke punuar me Ceph, plugin CSI ofron më shumë mundësi për punën me SHT, sesa drejtuesit e ndërtuar.
- Krijimi dinamik i disqeve. Disket RBD zakonisht përdoren vetëm në modin RWO, ndërsa CSI për Ceph lejon që ato të përdoren në modin RWX. Disa podë në nodo të ndryshme mund të montojnë të njëjtin disk RDB dhe të punojnë me të paralel. Për të qenë të drejtë, gjërat nuk janë aq të lehta—ky disk mund të lidhet vetëm si një pajisje bllok, që do të thotë se duhet të adaptohet aplikacioni për t'u përdorur me të në modin e aksesit të shumëfishtë.
- Krijimi i snapshoteve. Në klasterin Kubernetes, mund të krijoni një manifest me kërkesën për të krijuar një snapshot. Plugin CSI do ta shohë atë dhe do të krijojë një snapshot nga disku. Në bazë të tij mund të bëni ose një rezervë, ose një kopje të PersistentVolume.
- Rritja e madhësisë së disks. në SXYD dhe PersistentVolume në klasterin Kubernetes.
- Kota. Drejtorët e integruar në Kubernetes për CephFS nuk mbështesin kota, ndërsa pluginat e rinj CSI me Ceph Nautilus të rinj mund të aktivizojnë kota në ndarjet CephFS.
- Metrika. Plugin CSI mund të japë në Prometheus shumë metrika për sa i përket volumet të lidhura, ndërveprimeve etj.
- Topologjia e vetëdijes. Lejon që të specifikohet në manifestet si është shpërndarë gjeografikisht klasteri dhe të shmangen lidhjet me podët që aktivizohen në Londër të sistemit të ruajtjes së të dhënave të vendosur në Amsterdam.
Si të lidhni Ceph me klasterin Kubernetes përmes CSI, shihni . Mund të abonoheni gjithashtu në , që do të startojë më 15 tetor.
Autor i artikullit: Sergey Bondarev, arkitekt praktikant në Southbridge, Administrator i Certifikuar Kubernetes, një nga zhvilluesit e kubespray.
Pak Post Scriptum jo reklame, por përdoresi…
P.S. Sergey Bondarev drejton dy intensive: të rinovuarin 28-30 shtator dhe nivelin e avancuar 14–16 tetor.
Burimi: habr.com
