

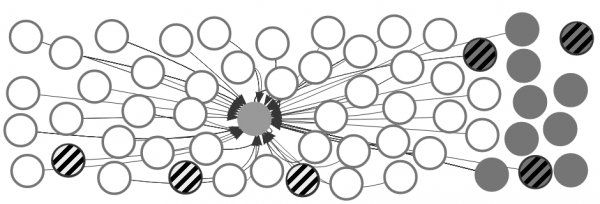
Një nga faqet më të mira në Alexa (kupa qendrore), e mbrojtur nga HTTPS, me subdomene (gri) dhe varësi (të bardhë), mes të cilave ka të prekshme (mbushje me vijë të theksuar)
Në ditët e sotme, ikona e lidhjes së sigurt HTTPS është bërë një atribut standard dhe madje i nevojshëm për çdo faqe të rëndësishme. Nëse mungon, pothuajse të gjithë shfletuesit e fundit tregojnë një paralajmërim se dhe nuk rekomandojnë të dërgoni informacion të ndjeshëm në të.
Por rezulton se prania e "çelësit" në shiritin e adresës nuk garanton gjithmonë mbrojtje. nga renditja Alexa ka treguar: shumë prej tyre i nënshtrohen dobësive kritike të protokollit SSL/TLS, zakonisht përmes subdomenesh ose varësish. Sipas autorëve të studimit, kompleksiteti i aplikacioneve moderne të uebit shumëfishon sipërfaqen e sulmit.
Rezultatet e studimit
Studimin e kryen specialistët nga Universiteteve Ca' Foscari në Venecia (Itali) dhe Universiteti Teknik i Vjenës. Një raport i detajuar ata do ta prezantojnë në simpoziumin e 40-të të IEEE mbi sigurinë dhe privatësinë, i cili do të mbahet më 20−22 maj 2019 në San Francisco.
U kontrolluan 10,000 faqet HTTPS më të njohura nga lista Alexa dhe 90,816 hoste të lidhura me to. Konfigurimet e dobëta criptografike u përcaktuan në 5574 hoste, që do të thotë rreth 5.5% e gjithsej:
- 4818 të prekur për MITM
- 733 të prekur për dekriptime të plota TLS
- 912 të prekur për dekriptime të pjesshme TLS
898 faqe janë plotësisht të hapura për sulm, dmth lejojnë injektimin e skripteve të huaja, ndërsa 977 faqet ngarkojnë përmbajtje nga faqe të dobëta të mbrojtura, me të cilat mund të ndërveprojnë sulmuesit.
Kërkuesit theksojnë se mes 898 burimeve "plotësisht të komprometuar" - janë dyqanet online, shërbimet financiare dhe faqe të tjera të mëdha. 660 nga 898 faqet ngarkojnë skripte të jashtme nga hoste të brishtë: kjo është burimi kryesor i rrezikut. Sipas autorëve, kompleksiteti i aplikacioneve moderne të uebit shumëfishon sipërfaqen e sulmit.
Janë zbuluar dhe probleme të tjera: 10% e formave për autentifikim kanë probleme me transmetimin e sigurt të informacionit, që rrezikon rrjedhjen e fjalëkalimeve, 412 faqe lejojnë kapjen e cookie-ve dhe "vjedhjen e sesioneve", dhe 543 faqe i nënshtrohen sulmeve mbi integritetin e cookies (përmes subdomenesh).
Problemi është që vitet e fundit në protokollet SSL/TLS dhe softuerin : POODLE (CVE-2014-3566), BEAST (CVE-2011-3389), CRIME (CVE-2012-4929), BREACH (CVE-2013-3587) dhe Heartbleed (CVE-2014-0160). Për t'u mbrojtur nga to kërkohen një sërë konfigurimesh nga ana e serverit dhe klientit, për të shmangur përdorimin e versioneve të vjetra të cenueshme. Megjithatë, kjo është një procedurë mjaft e komplikuar, sepse këto konfigurime parashikojnë zgjedhjen nga një gamë të gjerë algoritmash dhe protokollesh, në të cilat është mjaft e vështirë të orientohesh. Nuk është gjithmonë e qartë cilat së fundi grupe algoritmash dhe protokollesh konsiderohen "mjaft të sigurta."
Konfigurimet e rekomanduara
Nuk ekziston një listë zyrtarisht të miratuar dhe të rënë dakord për konfigurimet e rekomanduara HTTPS. Kështu, ofron disa mundësi konfigurimi, në varësi të nivelit të mbrojtjes që kërkohet. Për shembull, këtu janë konfigurimet e rekomanduara për serverin nginx 1.14.0:
Reparti modern
Klientët më të vjetër të mbështetur: Firefox 27, Chrome 30, IE 11 në Windows 7, Edge, Opera 17, Safari 9, Android 5.0, dhe Java 8
server {
listen 80 default_server;
listen [::]:80 default_server;

# Reddirigjini të gjitha kërkesat HTTP në HTTPS me një përgjigje 301 Moved Permanently.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikat që dërgohen klientit në SERVER HELLO janë të bashkuar në ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;


# konfigurimi modern. adaptojeni sipas nevojës tuaj.
ssl_protocols TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module është e nevojshme) (15768000 sekonda = 6 muaj)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# merrni regjistrat OCSP nga URL në ssl_certificate dhe ruani ato
ssl_stapling on;
ssl_stapling_verify on;

## verifikoni zinxhirin e besueshmërisë të përgjigjes OCSP duke përdorur Root CA dhe certifikatat ndërmjetëse
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Mbështetje e mesme
Klientët më të vjetër të mbështetur: Firefox 1, Chrome 1, IE 7, Opera 5, Safari 1, Windows XP IE8, Android 2.3, Java 7
server {
listen 80 default_server;
listen [::]:80 default_server;

# Redirigjimi i të gjitha kërkesave HTTP në HTTPS me një përgjigje 301 Moved Permanently.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikatat dërguar klientit në SERVER HELLO janë të bashkuara në ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;

# Parametri i Diffie-Hellman për ciphersuites DHE, i rekomanduar 2048 bits
ssl_dhparam /path/to/dhparam.pem;

# konfigurimi i ndërmjetëm. rregulloni sipas nevojave.
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module është e kërkuar) (15768000 sekonda = 6 muaj)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# merrni regjistrat OCSP nga URL në ssl_certificate dhe ruajini ato
ssl_stapling on;
ssl_stapling_verify on;

## verifikoni zinxhirin e besimit të përgjigjes OCSP duke përdorur Root CA dhe certifikatën ndërmjetëse
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Mbështetje e vjetër
Klientët më të vjetër të mbështetur: Windows XP IE6, Java 6
server {
listen 80 default_server;
listen [::]:80 default_server;

# Redirigjimi i të gjitha kërkesave HTTP në HTTPS me një përgjigje 301 Moved Permanently.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikatat dërguar klientit në SERVER HELLO janë të bashkuara në ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;

# Parametri i Diffie-Hellman për ciphersuites DHE, i rekomanduar 2048 bits
ssl_dhparam /path/to/dhparam.pem;

# konfigurimi i vjetër. rregulloni sipas nevojave.
ssl_protocols SSLv3 TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:ECDHE-RSA-DES-CBC3-SHA:ECDHE-ECDSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:AES:DES-CBC3-SHA:HIGH:SEED:!aNULL:!eNULL:!EXPORT:!DES:!RC4:!MD5:!PSK:!RSAPSK:!aDH:!aECDH:!EDH-DSS-DES-CBC3-SHA:!KRB5-DES-CBC3-SHA:!SRP';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module është e kërkuar) (15768000 sekonda = 6 muaj)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# merrni regjistrat OCSP nga URL në ssl_certificate dhe ruajini ato
ssl_stapling on;
ssl_stapling_verify on;

## verifikoni zinxhirin e besimit të përgjigjes OCSP duke përdorur Root CA dhe certifikatën ndërmjetëse
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Rekomandohet që gjithmonë të përdorni një grup të plotë shifrash dhe versionin më të fundit të OpenSSL. Grupi i shifrave në cilësimet e serverit tregon prioritetin në të cilin ato do të përdoren, në varësi të cilësimeve të klientit.
Studimi tregon se është e pamjaftueshme thjesht të instalosh një certifikatë HTTPS. "Megjithëse ne nuk i trajtojmë cookies ashtu si në vitin 2005, dhe 'TLS i denjë' është bërë një normë, del se këto gjëra bazike janë të pamjaftueshme për të garantuar sigurinë në një numër befasues të madh të faqeve shumë të njohura", - autorët e punës. Për mbrojtjen e besueshme të kanaleve midis serverit dhe klientit, është e nevojshme të monitorohet me kujdes infrastruktura e subdomenëve të vet dhe hosteve të jashtëm nga të cilat shkarkohet përmbajtja për faqen. Ndoshta ka kuptim të kërkosh një auditim nga ndonjë kompani të tretë që specializohet në sigurinë e informacionit.
Burimi: habr.com
