

Pavar se cdo mit çfarë e rrethon përputhjen me 152-FZ, diçka gjithmonë mbetet jashtë kornizës. Sot dëshirojmë të diskutojmë nuancat që nuk janë gjithmonë të qarta, me të cilat mund të përballen si kompanitë e mëdha, ashtu edhe ndërmarrjet shumë të vogla:
nuancat e klasifikimit të të dhënave personale sipas kategorive — kur një dyqan i vogël në internet mbledh të dhëna që përkasin në një kategori speciale, pa e ditur këtë;
ku mund të ruhen backup-et e të dhënave të mbledhura dhe të kryhen operacione mbi to;
çfarë e ndan certifikatën nga konkluzioni për përputhshmërinë, cilat dokumente duhet të kërkohen nga ofruesi dhe gjithçka tjetër e tillë.
Në fund, do të ndajmë me ju përvojën tonë në kalimin e certifikimit. Le të fillojmë!
Eksperti në këtë artikull do të jetë Aleksej Afanasev, ekspert në çështjet e sigurisë së informacionit për ofruesit e shërbimeve në re ‘IT-GRAD’ dhe #CloudMTS (bëjnë pjesë në grupin MTS).
Nuancat e klasifikimit
Ne shpesh përballemi me dëshirën e klientit për të përcaktuar shpejt, pa auditimin e sistemeve të informacionit, nivelin e nevojshëm të mbrojtjes për sistemet e informacionit të të dhënave personale. Disa materiale në internet mbi këtë temë krijojnë një përshtypje të gabuar se kjo është një detyrë e thjeshtë dhe se gabimi është mjaft i vështirë për t'u bërë.
Për të përcaktuar nivelin e mbrojtjes është e nevojshme të kuptohet se cilat të dhëna do të mblidhen dhe përpunohen nga sistemi i informacionit të klientit. Ndonjëherë është e vështirë të përcaktohen qartë kërkesat për mbrojtje dhe kategoria e të dhënave personale me të cilat operon biznesi. Të njëjtat lloje të të dhënave personale mund të vlerësohen dhe klasifikohen në mënyra të ndryshme. Prandaj, në disa raste mendimi i biznesit mund të mos jetë në përputhje me mendimin e auditorit ose madje edhe të kontrolluesit. Le të shqyrtojmë disa shembuj.
Parku i automjeteve. Duket si një formë tradicionale biznesi. Shumë parqe automjetesh funksionojnë për dekada, dhe pronarët e tyre punësojnë individë, persona fizikë. Në përgjithësi, të dhënat e punonjësve bien nën kërkesat e UZ-4. Megjithatë, për të punuar me shoferët, nuk mjafton vetëm të mblidhen të dhënat anketuese, por duhet gjithashtu të kryhet një kontroll mjekësor në territorin e parkut të automjeteve para fillimit të ndryshimit, dhe informatat e grumbulluara gjatë procesit bien menjëherë në kategorinë e të dhënave mjekësore – e cila është një kategori speciale e të dhënave personale. Për më tepër, parku i automjeteve mund të kërkojë dëshmi që do të ruhen në dosjen e shoferit. Një skan i tillë i një dëshmie në format elektronik — të dhëna mbi gjendjen shëndetësore, të dhëna personale të kategorisë speciale. Kështu, UZ-4 nuk mjafton më, kërkohet të paktën UZ-3.
Dyqani online. Duket sikur emrat, email-et dhe telefonat që mblidhen bien në kategorinë e informacionit publik. Megjithatë, nëse klientët tuaj ofrojnë preferenca gastronomike, për shembull, halal ose kosher, një informacion i tillë mund të konsiderohet si të dhëna mbi përkatësinë dhe besimet fetare. Prandaj, gjatë kontrollit ose zhvillimit të aktiviteteve të tjera kontrolluese, inspektori mund të klasifikojë të dhënat që po mblidhen prej jush në një kategori speciale të PDb. Nëse dyqani online do të mbledhë informacion mbi atë që preferon blerësi, qofshin mish apo peshk, të dhënat mund të klasifikohen në kategorinë e të dhënave të tjera të PDb. A përveç kësaj, çfarë duhet bërë me vegetarianët? Sepse kjo gjithashtu mund të lidhet me bindjet filozofike, të cilat janë gjithashtu pjesë e kategorisë speciale. Por, nga ana tjetër, mund të jetë thjesht një pozicion i një personi që ka eliminuar mishin nga dieta e tij. Fatkeqësisht, nuk ka asnjë tabelë që përcaktonte në mënyrë të qartë kategorinë e PDb në situata të tilla "të hollësishme".
Agjencia reklamave nëpërmjet ndonjë shërbimi cloud perëndimor përpunon të dhënat publike të klientëve të saj — emrat e plotë, adresat e emailit dhe numrat e telefonit. Këto të dhëna, natyrisht, bien në kategorinë e të dhënave personale. Lind pyetja: është ligjore të bëhet një përpunim i tillë? A është e mundur të shuhen këto të dhëna pa i anonimizuar përtej RF, për shembull, ruajtja e kopjeve rezervë në ndonjë cloud në të huaj? Sigurisht, është e mundur. Agjencia ka të drejtën të ruajë këto të dhëna edhe jashtë Rusisë, megjithatë, mbledhja e parë, sipas legjislacionit tonë, duhet të kryhet në territorin e RF. Nëse bëni backup të këtij informacioni, planifikoni të merrni ndonjë statistikë mbi të, kryeni kërkime ose realizoni ndonjë operacion tjetër me ta — gjithçka kjo mund të bëhet edhe në burime perëndimore. Pikë kyçe nga këndvështrimi i legjislacionit është vendi ku ndodh mbledhja e të dhënave personale. Prandaj, është e rëndësishme të mos ngatërroni mbledhjen fillestare me përpunimin.
Siç tregohet në këto shembuj të shpejtë, puna me të dhënat personale nuk është gjithmonë e qartë dhe e thjeshtë. Duhet jo vetëm të dini se po punoni me to, por edhe të jeni në gjendje t'i klasifikoni saktë, të kuptoni si funksionon informacioni i sistemeve, për të përcaktuar saktë nivelin e kërkuar të sigurisë. Në disa raste, mund të lindë pyetja se cilat të dhëna janë në të vërtetë të nevojshme për organizatën për të funksionuar. A është e mundur të hiqen të dhënat më "të rrezikshme" ose thjesht të panevojshme? Për më tepër, rregullatori rekomandon të anonimizoni të dhënat personale atje ku është e mundur.
Siç ndodhi në shembujt e mësipërm, ndonjëherë mund të përballeni me faktin se organet kontrolluese interpretojnë të dhënat personale të mbledhura ndryshe nga sa i keni vlerësuar ju.
Sigurisht, mund të merrni ndihmës auditorë ose integratorë sistemesh, por a do të jetë "ndihmës" përgjegjës për vendimet e marra në rast të kontrollit? Duhet theksuar se përgjegjësia gjithmonë i takon pronarit të sistemit të informacionit për të dhënat personale – operatorit të të dhënave personale. Prandaj, kur një kompani kryen këto lloje punësh, është e rëndësishme të drejtoheni te lojtarë seriozë në tregun e këtyre shërbimeve, për shembull, kompanitë që kryejnë punë certifikimi. Kompanitë certifikuese kanë përvojë të gjerë në realizimin e këtyre punëve.
Mundësitë për ndërtimin e sistemit të informacionit për të dhënat personale
Ndërtimi i ISPDn - nuk është vetëm një çështje teknike, por në një masë të madhe edhe ligjore. Drejtori i IT-së ose drejtori për sigurinë duhet patjetër të konsultohet me një avokat. Duke marrë parasysh se në kompani shumë shpesh nuk ka një specialist me profilin e nevojshëm, ia vlen të shikoni nga auditorët-konsulentë. Shumë momente delikate mund të mos jenë aspak të dukshme.
Konsultimi do të ndihmojë të përcaktoni se me cilat të dhëna personale po merret, cilat janë niveli i mbrojtjes që kërkojnë ato. Për pasojë, do të merrni një përfaqësim të IS, që është e nevojshme të krijoni ose të plotësoni me mjete mbrojtëse dhe ORD.
Shpesh zgjedhja për kompaninë është midis dy mundësive:
Të ndërtoni një IS përkatëse me zgjidhjet tuaja programore dhe harduerike, ndoshta në serverin tuaj.
Të drejtoheni te një ofrues i shërbimeve në cloud dhe të zgjidhni një zgjidhje elastike, tashmë të akredituar, si një "server virtual".
Shumica e IS që përpunojnë PDat përdorin qasjen tradicionale, e cila, nga pikëpamja e biznesit, është e vështirë të quhet e lehtë dhe e suksesshme. Kur zgjidhni këtë variant, duhet të kuptoni se projekti teknik do të përfshijë një përshkrim të pajisjeve, duke përfshirë zgjidhjet programore dhe harduerike dhe platformat. Kështu, do t'ju duhet të përballeni me vështirësitë dhe kufizimet e mëposhtme:
vështirësia e shkallëzimit;
koha e gjatë e realizimit të projektit: nevojitet të zgjidhni, blini, instaloni, konfiguroni dhe përshkruani sistemin;
një sasi e madhe e punëve "të papelqyeshme", për shembull - zhvillimi i paketës së plotë të dokumentacionit për të gjithë ISPDn.
Për më tepër, biznesi, zakonisht, merret vetëm me nivelin e "sipërm" të IS-së së tij - në aplikacionet e përdorura të biznesit. Me fjalë të tjera, stafi IT është i kualifikuar në fushën e tij të ngushtë. Mungon kuptimi se si funksionojnë të gjitha "niveli poshtë": mjetet programore dhe harduerike për mbrojtje, sistemet e ruajtjes, kopjimi rezervë dhe, sigurisht, si të konfigurohen mjetet mbrojtëse në përputhje me të gjitha kërkesat, të ndërtojnë pjesën "harduerike" të konfiguracionit. Është e rëndësishme të kuptohet: kjo është një sasi e madhe njohurish që qëndrojnë përtej biznesit të klientëve. Pikërisht këtu mund të ndihmojë eksperienca e ofruesit të shërbimeve në cloud, që ofron një "server virtual" të akredituar.
Nga ana tjetër, ofruesit e cloud kanë një sërë përparësish që, pa e tepruar, janë në gjendje të plotësojnë 99% të nevojave të biznesit në fushën e mbrojtjes së të dhënave personale:
shpenzimet kapitale transformohen në shpenzime operacionale;
ofruesi nga ana e tij garanton sigurinë e nevojshme dhe disponueshmërinë në bazë të një zgjidhjeje të verifikuar standarde;
nuk ka nevojë të mbani një staf specialistësh që do të sigurojë funksionimin e sistemit të menaxhimit të të dhënave personale në nivel 'hardueri';
ofruesit ofrojnë zgjidhje shumë më fleksibile dhe elastike;
specialistët e ofruesit kanë të gjitha certifikatat e nevojshme;
compliance është po aq e lartë sa kur krijoni arkitekturën tuaj, duke marrë parasysh kërkesat dhe rekomandimet e rregullatorëve.
Miti i vjetër se nuk mund të vendosen të dhënat personale në cloud është ende jashtëzakonisht i popullarizuar. Ai është i vërtetë vetëm pjesërisht: të dhënat personale me të vërtetë nuk mund të vendosen në cloud-in e parë që i bie në sy. Kërkohet përmbushja e disa masave teknike, përdorimi i zgjidhjeve të certifikuara. Nëse ofruesi përmbush të gjitha kërkesat e legjislacionit, rreziqet e lidhura me rrjedhjen e të dhënave personale reduktohen në minimum. Shumë ofrues kanë një infrastrukturë të veçantë për përpunimin e të dhënave personale në përputhje me 152-FZ. Megjithatë, zgjidhja e ofruesit duhet të bëhet gjithashtu me njohuri mbi disa kritere, që ne do t'i trajtojmë më poshtë.
Klientët shpesh vijnë të na shprehin disa shqetësime lidhur me vendosjen e të dhënave personale në cloud-in e ofruesit. Le të flasim menjëherë për to.
Të dhënat mund të vidhen gjatë transferimit ose migrimit
Nuk ka arsye për t'u shqetësuar — ofruesi ofron krijimin e një kanali të mbrojtur për transferimin e të dhënave, të ndërtuar mbi zgjidhje të certifikuara, masa të forcuara autentifikimi për palët dhe punonjësit. Mbetej të zgjidhni metodat e duhura të mbrojtjes dhe t'i implementoni ato gjatë bashkëpunimit me klientin.
Mund të arrijnë maskat dhe të përfundojnë/ndërpresin/çmontojnë serverin
Është e kuptueshme për klientët që kanë frikë se proceset e tyre të biznesit do të vinë në rrezik si rezultat i kontrollit të pamjaftueshëm mbi infrastrukturën. Zakonisht, ata mendojnë kështu janë klientët që pajisjet e tyre ndodhej më parë në servera të vegjël dhe jo në qendrat e të dhënave të specializuara. Në realitet, qendrat e të dhënave janë pajisur me mjete moderne të mbrojtjes fizike dhe informacionit. Çdo operacion në një qendër të tillë të të dhënave është praktikisht i pamundur të bëhet pa bazë dhe dokumentacion të mjaftueshëm, dhe aktivitete të tilla kërkojnë ndjekjen e një sërë procedurash. Për më tepër,
Hakerët do të vjedhin re dhe do të grabisin të dhënat
Internet dhe shtypi janë të mbushur me tituj mbi mënyrën se si një tjetër re ra viktimë e kriminelëve kibernetikë, duke lejuar që miliona regjistrime me të dhëna personale të derdhen në rrjet. Në shumicën dërrmuese të rasteve, vulnerabilitetet janë zbuluar jo në anën e ofruesit, por në sistemet e viktimave: fjalëkalime të dobëta ose madje fjalëkalime të paracaktuar, 'vrima' në motorët e faqeve dhe bazat e të dhënave, dhe neglizhenca e zakonshme e biznesit në zgjedhjen e mjeteve mbrojtëse dhe organizimin e procedurave për aksesin në të dhëna. Të gjitha zgjidhjet e akredituara kontrollohen për praninë e vulnerabiliteteve. Ne gjithashtu kryejmë rregullisht teste 'kontrolli' dhe auditime të sigurisë, si në mënyrë të pavarur ashtu edhe me ndihmën e organizatave të jashtme. Për ofruesin, kjo është një çështje e reputacionit dhe e biznesit në tërësi.
Ofruesi / punonjësit e ofruesit do të vjedhin të dhëna personale për qëllime të interesa.
Ky është një moment mjaft delikat. Një sërë kompanish në fushën e sigurisë informative "frikësojnë" klientët e tyre dhe insistojnë se "punonjësit e brendshëm janë më të rrezikshëm se hakerët e jashtëm". Ndoshta, në disa raste është e vërtetë, por biznesi nuk mund të ndërtohet pa besim. Herë pas here, dalin lajme se punonjësit e vetë organizatave shkelin të dhënat e klientëve përpara keqbërësve, dhe siguria e brendshme shpesh organizohet shumë më keq se ajo e jashtme. Këtu është e rëndësishme të kuptohet se çdo ofrues i madh është shumë i interesuar për të shmangur rastet negative. Veprimet e punonjësve të ofruesit janë të rregulluara mirë, rolet janë të ndara dhe zonat e përgjegjësisë janë të qarta. Të gjitha proceset e biznesit janë të ndërtuara në mënyrë që rastet e rrjedhjes së të dhënave të jenë shumë të pakta dhe gjithmonë të dukshme nga shërbimet e brendshme, prandaj klientët nuk kanë pse të shqetësohen nga kjo anë.
Ju paguani pak, pasi paguani shërbimet me të dhënat e biznesit tuaj.
Një mit tjetër: klienti që qiranë infrastrukturë të mbrojtur me një çmim të këndshëm, në fakt paguan për të me të dhënat e tij – kështu mendojnë shpesh specialistët, të cilët nuk hezitojnë të lexojnë disa teorira konspirative para se të flenë. Së pari, mundësia për të kryer disa operacione me të dhënat tuaja përveç atyre që janë të specifikuara në autorizimin, në thelb është e barabartë me zero. Së dyti, një ofrues i arsyeshëm e vlerëson marrëdhënien me ju dhe reputacionin e tij – përveç jush, ai ka shumë klientë të tjerë. Skema më e mundshme është ajo, në të cilën ofruesi do të mbrojë me zell të dhënat e klientëve të tij, mbi të cilat mbështetet gjithashtu biznisi i tij.
Zgjedhja e një ofruesi të cloud për mbrojtjen e të dhënave personale
Sot, tregu ofron shumë zgjidhje për kompanitë që janë operatorë të të dhënave personale. Më poshtë sjellim një listë të përgjithshme rekomandimesh për zgjedhjen e të përshtatshmës.
Ofruesi duhet të jetë i gatshëm të nënshkruajë një marrëveshje zyrtare me përshkrimin e detyrave të palëve, SLA dhe zonat e përgjegjësisë në lidhje me përpunimin e të dhënave personale. Në fakt, midis jush dhe ofruesit, përveç marrëveshjes për shërbimin, duhet të nënshkruhet një autorizim për përpunimin e të dhënave personale. Në çdo rast, vlen të shqyrtohen me kujdes ato. Është e rëndësishme të kuptohet ndarjen e zonave të përgjegjësisë midis jush dhe ofruesit.
Të lutemi vini re se segmenti duhet të plotësojë kërkesat, pra të ketë një çertifikatë që tregon nivelin e sigurisë jo më të ulët se ai që kërkon sistemi juaj. Ndonjëherë, ofruesit publikojnë vetëm faqen e parë të çertifikatës, nga e cila nuk kuptohet shumë, ose referohen në auditime ose në përputhshmërinë e procedurave, pa publikuar vetë çertifikatën ("por a ka qenë djaloshi?"). Vlen ta kërkoni atë — është një dokument publik, në të cilin tregohet se nga kush është bërë çertifikimi, afati i vlefshmërisë, vendndodhja e cloud-it etj.
Ofruesi duhet të sigurojë informacion mbi vendndodhjen e objekteve të tij (objeketet e mbrojtjes), që të mund të kontrolloni vendosjen e të dhënave tuaja. Të kujtojmë se mbledhja e parë e të dhënave personale duhet të kryhet në territorin e RF, për pasojë në kontratë/çertifikatë është e dëshirueshme të shihni adresat e Qendrave të të Dhënave.
Ofruesi duhet të përdorë mjetet e mbrojtjes të çertifikuara. Natyrisht, shumica e ofruesve nuk e shpallin hapur teknologjinë e përdorur për mbrojtje dhe arkitekturën e zgjidhjeve. Por ju si klient nuk do të jeni të paqartë për këtë. Për shembull, për t'u lidhur në mënyrë të largët me sistemin e menaxhimit (portalin e menaxhimit) është e nevojshme të përdoren mjete mbrojtjeje. Ofruesi nuk do të mund ta anashkalojë këtë kërkesë dhe do t'ju ofrojë (ose do të kërkojë prej jush të përdorni) zgjidhje të çertifikuara. Merrni në provë burimet dhe menjëherë do të kuptoni si funksionon gjithçka.
Është shumë e dëshirueshme që ofruesi i cloud-it të ofrojë shërbime shtesë në fushën e sigurisë. Këto mund të jenë shërbime të ndryshme: mbrojtje nga sulmet DDoS dhe WAF, shërbim antivirus ose sandbox etj. Të gjitha këto do t'ju lejojnë të merrni mbrojtje si shërbim, pa u shqetësuar për ndërtimin e sistemeve të mbrojtjes, dhe duke u përqendruar në aplikacionet e biznesit.
Ofruesi duhet të jetë një licencuar nga FSTEK dhe FSB. Si rregull, një informacion i tillë publikohet drejtpërdrejt në web. Sigurisht, kërkoni këto dokumente dhe kontrolloni nëse adresat e ofrimit të shërbimeve, emri i kompanisë së ofruesit etj. janë të sakta.
Le t'i përmbledhim. Pune e qiradhënies së Infrastrukturës do të lejojë të heqim dorë nga CAPEX dhe të lëmë në zonën tonë të përgjegjësisë vetëm aplikacionet e biznesit dhe të dhënat vetë, duke transferuar barrën e rëndë të çertifikimit të "hekurudhave" dhe mjeteve softuerike-hardware te ofruesi.
Si kaluam nëpër çertifikim
Së fundmi, ne përfunduam me sukses ripërtëritjen e infrastrukturës "Reja e Mbrojtur FZ-152" për t'u përputhur me kërkesat për trajtimin e të dhënave personale. Punët u kryen nga "Qendra Kombëtare e Atestimit".
Aktualisht, "Reja e Mbrojtur FZ-152" është atestuar për vendosjen e sistemeve informative që marrin pjesë në përpunimin, ruajtjen ose transmetimin e të dhënave personale (ISPDn) sipas kërkesave të nivelit UZ-3.
Procedura e atestimit parashikon kontrollin e përputhshmërisë së infrastrukturës së ofruesit të cloud me nivelin e mbrojtjes. Ofruesi i shërbimit jep IaaS dhe nuk është operator i të dhënave personale. Procesi parashikon vlerësimin si të masave organizative (dokumenti, urdhra etj.), ashtu edhe të masave teknike (konfigurimi i mjeteve të mbrojtjes etj.).
Nuk mund ta quash triviale. Pavarësisht se normat për programet dhe metodikat e zhvillimit të aktiviteteve të atestimit u shfaqën që në vitin 2013, ende nuk ekzistojnë programe të rrepta për objekte cloud. Qendrat e atestimit zhvillojnë këto programe duke u bazuar në ekspertizën e tyre. Me shfaqjen e teknologjive të reja, programet bëhen më të ndërlikuara dhe modernizohen, përkatësisht, atestuesi duhet të ketë përvojë në punën me zgjidhjet cloud dhe të kuptojë specifikat.
Në rastin tonë, objekti i mbrojtjes përbëhet nga dy lokacione.
Në Qendrën e të Dhënave ndodhen burimet cloud (servers, RU, infrastruktura rrjetore, mjetet e mbrojtjes etj.). Natyrisht, një Qendër virtuale e të Dhënave është e lidhur me rrjetet publike, ndaj duhet të përmbushen kërkesa të caktuara për mbrojtjen e rrjetit, për shembull, përdorimi i mureve të mbrojtjes të certifikuara.
Pjesa e dytë e objektit është mjetet e menaxhimit të cloud. Këto janë stacione pune (ARM të administratorit), nga të cilat është në funksion menaxhimi i segmentit të mbrojtur.
Lokacionet lidhen përmes VPN-kanalit, i ndërtuar mbi SKZI.
Pasi teknologjitë e virtualizimit krijojnë premisa për rrezikun, ne përdorim edhe mjete të tjera të mbrojtjes të certifikuara.
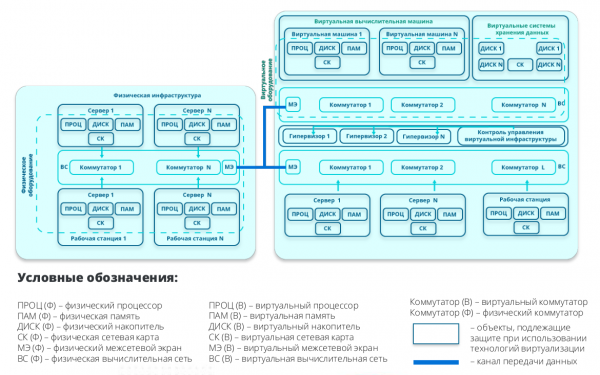 Skema strukturore "sytë e atestuesit"
Nëse klienti ka nevojë për vlerësimin e sistemit të tij të mbrojtjes së të dhënave personale, pas marrjes me qira të IaaS, do të mbetet vetëm të kryejë një vlerësim të sistemit informatik mbi nivelin e Qendrës Virtuale të Të Dhënave. Kjo procedurë nënkupton verifikimin e infrastrukturës dhe softuerit të përdorur. Duke qenë se për të gjitha pyetje infrastrukturore mund të referoheni në certifikatën e ofruesit, do t'ju mbetet vetëm të punoni me softuerin.
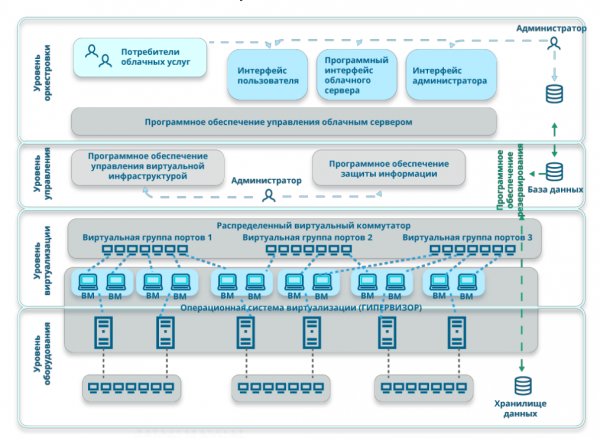 Ndara në nivelin e abstraksionit
Në përfundim, do të paraqesim një listë të vogël për kompanitë që tashmë punojnë me të dhëna personale ose që vetëm planifikojnë. Pra, si të trajtoni dhe të mos digjeni.
Për auditimin dhe zhvillimin e modeleve të rrezikut dhe shkelësve, ftoni një konsulent të kualifikuar nga laboratorët e akredituar që do t'ju ndihmojnë të zhvilloni dokumentet e nevojshme dhe t'ju çojnë deri në fazën e zgjidhjeve teknike.
Në fazën e zgjedhjes së ofruesit të shërbimeve cloud, kushtojini vëmendje pranisë së certifikatës. Është mirë nëse kompania e ka publikuar atë publikisht në faqe. Ofruesi duhet të jetë i licencuar nga FSTEK dhe FSB, dhe shërbimi që ofron duhet të jetë i akredituar.
Sigurohuni që të keni një kontratë zyrtare të nënshkruar dhe një autorizim për trajtimin e të dhënave personale. Në bazë të kësaj, do të jeni në gjendje të kryeni si verifikimin e përputhshmërisë ashtu edhe vlerësimin e sistemit të mbrojtjes së të dhënave personale. Nese këto punime në fazën e projektit teknik dhe krijimin e dokumentacionit teknik ju duken të rënduara, është mirë të kontaktoni kompani konsulente të jashtme nga laboratori të akredituara.
Nëse për ju janë të rëndësishme çështjet e trajtimit të të dhënave personale, më 18 Shtator, këtë të premte, do të jemi të lumtur t'ju shohim në webinarin .
Burimi: habr.com
