

Për një sërë arsyesh, ishte e nevojshme të organizohej një lidhje VPN ndërmjet rrjetit në VMWare Cloud Director dhe një makine të veçantë Ubuntu në cloud. Ky shënim nuk pretendon të ofrojë përshkrim të plotë, është thjesht një how-to i vogël.
Në rrjet gjendet një artikull i vetëm mbi këtë temë nga viti 2015 "».
Fatkeqësisht, nuk ishte e mundur ta përdorim atë drejtpërdrejt, pasi doja një enkriptim më të sigurt, jo një certifikat të vetë-nënshkruar, dhe përveç kësaj, konfigurimi i përshkruar nuk do të funksiononte përmes NAT.
Prandaj, duhej të ulesha dhe të kërkoja në dokumentacion.
Si bazë kam marrë konfigurimin që e kam përdorur për një kohë të gjatë, i cili lejon lidhjen nga pothuajse çdo sistem operativ dhe thjesht i shkela një pjesë që lejon lidhjen me NSX Edge.
Deri sa instalimi dhe konfigurimi i plotë i serverit Strongswan kalon përmasat e këtij shënimi, do të lejoj vetes të referohem në .
Tani, le të kalojmë në konfigurimet.
Schema e lidhjes do të duket kështu:
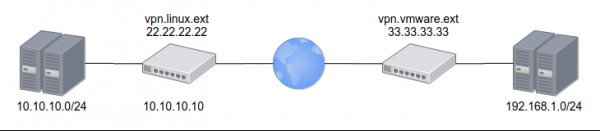
nga ana e VMWare adresa e jashtme 33.33.33.33 dhe rrjeti i brendshëm 192.168.1.0/24
nga ana e Linux adresa e jashtme 22.22.22.22 dhe rrjeti i brendshëm 10.10.10.0/24
 gjithashtu do të nevojitet të konfigurohet certifikata Let's Encrypt për adresën vpn.linux.ext
PSK nga të dy anët: ChangeMeNow!
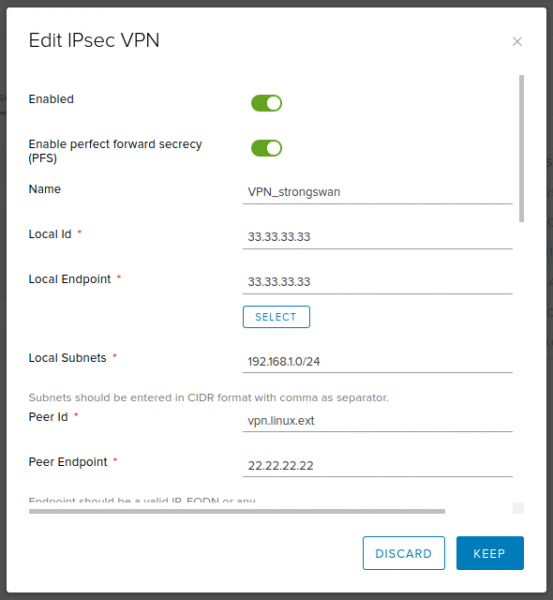
Konfigurimi nga ana e NSX Edge:
Teksti
E aktivizuar: po
Aktivizo përshtatshmërinë perfekte të avancuar (PFS): po
Emri: VPN_strongswan (çfarëdo, sipas zgjedhjes suaj)
ID e Lokalizimit: 33.33.33.33
Pika Lokale: 33.33.33.33
Rrjetet Lokale: 192.168.1.0/24
ID e Partnerit: vpn.linux.ext
Pika e Partnerit: 22.22.22.22
Rrjetet e Partnerit: 10.10.10.0/24
Algoritmi i Enkriptimit: AES256
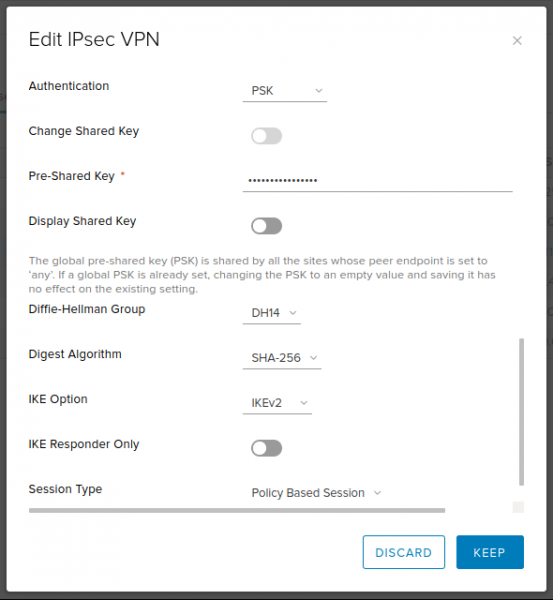
Autentikimi: PSK
Çelësi i Parashkruar: ChangeMeNow!
Grupi Diffie-Hellman: 14 (2048 bit — një kompromis i pranueshëm mes shpejtësisë dhe sigurisë. Por nëse dëshoni, mund të vendosni më shumë)
Algoritmi i Përllogaritjes: SHA256
Opcioni IKE: IKEv2
Ike Responder Vetëm: jo
Lloji i Sesionit: Sesioni i Bazuar në Politika
Screenshot-e
Konfigurimi nga ana e Strongswan:
ipsec.conf
# /etc/ipsec.conf
config setup

conn %default
	dpdaction=clear
	dpddelay=35s
	dpdtimeout=300s

	fragmentation=yes
	rekey=no

	ike=aes256gcm16-aes256gcm12-aes128gcm16-aes128gcm12-sha256-sha1-modp2048-modp4096-modp1024,aes256-aes128-sha256-sha1-modp2048-modp4096-modp1024,3des-sha1-modp1024!
	esp=aes128gcm12-aes128gcm16-aes256gcm12-aes256gcm16-modp2048-modp4096-modp1024,aes128-aes256-sha1-sha256-modp2048-modp4096-modp1024,aes128-sha1-modp2048,aes128-sha1-modp1024,3des-sha1-modp1024,aes128-aes256-sha1-sha256,aes128-sha1,3des-sha1!

	left=%any
	leftsubnet=10.10.10.0/24
        leftcert=certificate.pem
	leftfirewall=yes
	leftsendcert=always

	right=%any
	rightsourceip=192.168.1.0/24
	rightdns=77.88.8.8,8.8.4.4

	eap_identity=%identity

# IKEv2
conn IPSec-IKEv2
	keyexchange=ikev2
	auto=add

# BlackBerry, Windows, Android
conn IPSec-IKEv2-EAP
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2

# macOS, iOS
conn IKEv2-MSCHAPv2-Apple
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2
	leftid=vpn.linux.ext

# Android IPsec Hybrid RSA
conn IKEv1-Xauth
	keyexchange=ikev1
	rightauth=xauth
	auto=add

# VMWare IPSec VPN
conn linux-nsx-psk
	authby=secret
	auto=start
	leftid=vpn.linux.ext
	left=10.10.10.10
	leftsubnet=10.10.10.0/24
	rightid=33.33.33.33
	right=33.33.33.33
	rightsubnet=192.168.1.0/24
	ikelifetime=28800
	keyexchange=ikev2
	lifebytes=0
	lifepackets=0
	lifetime=1h
ipsec.secret
# /etc/ipsec.secrets
: RSA privkey.pem

# Create VPN users accounts
# ВНИМАНИЕ! После логина сначала пробел, потом двоеточие.

user1 : EAP "stongPass1"
user2 : EAP "stongPass2"
%any 33.33.33.33 : PSK "ChangeMeNow!"
pas kësaj mjafton të rilexoni konfigurimin, të nisin lidhjen dhe të kontrolloni se ajo është e vendosur:
ipsec update
ipsec rereadsecrets
ipsec up linux-nsx-psk
ipsec status
Shpresoj se ky shënim i vogël do të jetë i dobishëm dhe do t'i kursejë dikujt disa orë.
Burimi: habr.com
