

Rëndësia e bllokimit të vizitave në burimet e ndaluara preku çdo administratori, të cilit mund t'i paraqiten zyrtarisht mosplotesimi i ligjit ose urdhrit të organeve përkatëse.
Pse të shpikim biçikletën kur ekzistojnë programe dhe distribucione të specializuara për nevojat tona, për shembull: Zeroshell, pfSense, ClearOS.
Një pyetje tjetër u paraqit nga shefat: A ka produkti që përdorim certifikatën e sigurisë së shtetit tonë?
Ne kemi pasur përvojë me distribucionet e përmendura:
- Zeroshell — zhvilluesit madje na dhuruan një licencë për 2 vjet, por doli se distribuoni i interesuar nuk e realizonte logjikisht funksionin kritik për ne;
- pfSense — respekt dhe nderim, njëkohësisht e mërzitshme, zakon për t’u përshtatur me komandën e Firewall-it FreeBSD dhe nuk është mjaft e rehatshme për ne (mendoj se është një çështje zakoni, por doli të ishte jo "rruga e duhur");
- ClearOS — doli shumë ngadalë në pajisjet tona, nuk arritëm të kalonim në testime serioze, prandaj pse të ketë ndërfaqe kaq të rënda?
- Ideco SELECTA. Për produktin "Aideco" është një bisedë aparte, një produkt interesant, por për arsye politike nuk është për ne, dhe gjithashtu duam t'i bëjmë pyetje lidhur me licencën për po të njëjtën Linux, Roundcube etj. Nga e morën ata se duke "ndërtuar" ndërfaqen në Python dhe duke i marrë të drejtat e superpërdoruesit, ata mund të shesin një produkt të përfunduar të përbërë nga modulet e zhvilluara dhe të përmirësuara nga komuniteti i internetit të shpërndara sipas GPL&etj.
E kuptoj se tani drejt meje do të bien reagime negative me kërkesa për të justifikuar ndjenjat e mia subjektive, por dua të them se ky nyje i rrjetit gjithashtu është një balancues i trafikut në 4 kanale të jashtme në rrjetin Internet, për më tepër, secili kanal ka veçoritë e tij. Një tjetër faktor i rëndësishëm ishte nevoja për të punuar me një nga disa ndërfaqet rrjetësore në hapësira të ndryshme adresash, dhe unë jam i gatshëm të pranoj se përdorimi i VLAN-eve kudo ku është e nevojshme dhe ku nuk është, nuk jam gati.. Në përdorim kemi pajisje si TP-Link TL-R480T+ — që nuk portretizohen idealisht, në përgjithësi me nuancat e tyre. Këtë pjesë në Linux arriti ta konfiguroj me kuptim falë faqes zyrtare të Ubuntu. . Çdo kanal mund të "bjerë" në çdo moment, ashtu siç mund të ngrihet. Nëse jeni të interesuar për skriptin që funksionon aktualisht (dhe kjo merret me një publikim të veçantë) - shkruani në komentet.
Zgjidhja e shqyrtuar nuk pretendon për unik, por dëshiroj të ngre pyetjen: "Pse të përshtatemi në një ndërmarrje me produkte të dyshimta me kërkesa të rënda harduerike kur mund të shqyrtojmë një alternativë?".
Nëse në RF ka një listë nga Roskomnadzor, në Ukrainë - një aplikacion të Vendimit të Këshillit të Sigurisë Kombëtare (p.sh. ), drejtuesit gjithashtu nuk flejnë. Për shembull, na është dorëzuar një listë e faqeve të ndaluara që sipas drejtuesve ndikojnë negativisht në produktivitetin e punës.
Duke biseduar me kolegët në ndërmarrje të tjera, të cilat automatikisht ndalojnë të gjitha faqet dhe vetëm me kërkesë dhe lejen e shefit mund të aksesosh një faqe specifike, me një buzëqeshje, duke menduar dhe "duke marrë frymë mbi problemin" erdhi kuptimi se jeta është e mirë dhe ne filluam kërkimin tonë.
Duke pasur mundësinë jo vetëm të shohim analitikisht se çfarë shkruhet në "libra të amvisave" mbi filtrimin e trafik, por edhe të shohim se çfarë ndodh në kanalet e ofruesve të ndryshëm, e kemi vërejtur këto receta (çdo skrin pak e prerë, lutem kuptoni):
Ofruesi 1
— nuk merret me detaje dhe imposon serverat e tij DNS dhe një server proxy transparent. Çfarë?... Megjithatë, kemi akses aty ku duhet (nëse na nevojitet :))
Ofruesi 2
— mendon se ofruesi i tij më i lartë duhet të mendojë për atë, mbështetja teknike e ofruesit të lartë madje e pranoi pse nuk mund të hap faqen e nevojshme që nuk është ndaluar. Mendoj se pamja do t'ju gëzojë 🙂
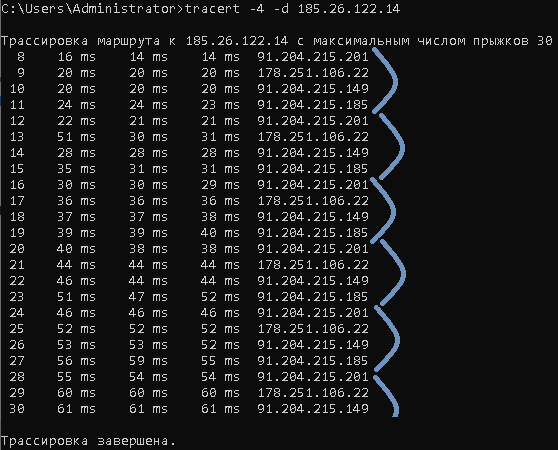
Siç duket, ata përkthejnë emrat e faqeve të ndaluara në adresa IP dhe bllokojnë pikërisht IP-në (nuk i shqetëson fakti se në këtë adresë IP mund të ketë dhe 20 faqe).
Ofruesi 3
— lejon trafik në një drejtim, por nuk lejon të kthehet në rrugë.
Ofruesi 4
— ndalon të gjitha manipulimet me paketat në drejtimin e caktuar.
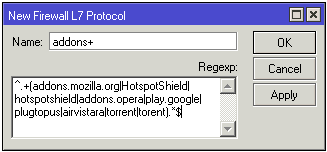
Çfarë të bëjmë me VPN (në shfletuesin Opera) dhe me shtesa për shfletuesit? Duke eksperimentuar fillimisht me nyjën Mikrotik, madje krijuam një recetë kërkuese për L7, nga e cila më vonë ishte e nevojshme të hiqeshim (mund të ketë më shumë emra të ndaluar, bëhet e trishtueshme kur përveç detyrave tona direkte për rrugët, ngarkesa e procesorit PPC460GT arrin në 100% me 30 shprehje).
 .
Çfarë u kuptua:
DNS në 127.0.0.1 nuk është një panace, versionet moderne të shfletuesve lejojnë që të kalohen këto probleme. Nuk mund të kufizohen të gjithë përdoruesit me të drejta të kufizuara, dhe nuk duhet harruar numri i madh i DNS alternative. Interneti nuk është statik, dhe përveç adresave të reja DNS, uebfaqet e ndaluara blejnë adresat e reja, ndryshojnë domenet e nivelit të lartë, mund të shtojnë/dinë një simbol në adresën e tyre. Por gjithsesi ka të drejtë të ekzistojë diçka si:
ip route add blackhole 1.2.3.4Do të ishte mjaft efektive të merret një listë e adresave IP nga lista e uebfaqeve të ndaluara, por për arsyet e përmendura më sipër kaluam në shqetësimet rreth Iptables. Tani ekzistonte një balancues aktiv në CentOS Linux release 7.5.1804.
Internetin e përdoruesit duhet të jetë i shpejtë, dhe shfletuesi nuk duhet të presë një minutë, duke arritur në përfundimin se kjo faqe nuk është e disponueshme. Pas kërkimeve të gjata arritëm në një model të tillë:
Skedari 1 -> /script/denied_host, lista e emrave të ndaluar:
test.test
blablabla.bubu
torrent
porno
Skedari 2 -> /script/denied_range, lista e hapësirave adresore dhe adresave të ndaluara:
192.168.111.0/24
241.242.0.0/16
Skedari-skript 3 -> ipt.sh, që kryen punën me iptables:
# считываем полезную информацию из перечней файлов
HOSTS=`cat /script/denied_host | grep -v '^#'`
RANGE=`cat /script/denied_range | grep -v '^#'`
echo "Stopping firewall and allowing everyone..."
# сбрасываем все настройки iptables, разрешая то что не запрещено
sudo iptables -F
sudo iptables -X
sudo iptables -t nat -F
sudo iptables -t nat -X
sudo iptables -t mangle -F
sudo iptables -t mangle -X
sudo iptables -P INPUT ACCEPT
sudo iptables -P FORWARD ACCEPT
sudo iptables -P OUTPUT ACCEPT
#решаем обновить информацию о маршрутах (особенность нашей архитектуры)
sudo sh rout.sh
# циклически обрабатывая каждую строку файла применяем правило блокировки строки
for i in $HOSTS; do
sudo iptables -I FORWARD -m string --string $i --algo bm --from 1 --to 600 -p tcp -j REJECT --reject-with tcp-reset;
sudo iptables -I FORWARD -m string --string $i --algo bm --from 1 --to 600 -p udp -j DROP;
done
# циклически обрабатывая каждую строку файла применяем правило блокировки адреса
for i in $RANGE; do
sudo iptables -I FORWARD -p UDP -d $i -j DROP;
sudo iptables -I FORWARD -p TCP  -d $i -j REJECT --reject-with tcp-reset;
done
Përdorimi i sudo justifikohet me faktin se kemi një hakat të vogël për të menaxhuar përmes ndërfaqes WEB, por siç e tregoi përvoja e përdorimit të këtij modeli për më shumë se një vit, WEB nuk është aq i nevojshëm. Pas implementimit kishte një dëshirë për ta futur listën e uebfaqeve në DB etj. Numri i hosteve të bllokuar kalon 250 + dhjetë hapësira adresore. Vërtet ka një problem kur kalon në një uebfaqe përmes një lidhjeje https, si dhe si administrator sistemi kam disa ankesat ndaj shfletuesve :), por këto janë raste të veçanta, shumica e rrethanave ku nuk ka qasje në burim janë më së shumti në anën tonë, gjithashtu bllokojmë me sukses Opera VPN, shtesa si friGate dhe telemetrinë nga Microsoft.
Burimi: habr.com
