

Përshëndetje të gjithëve, quhem Sergej Emeljançik. Jam drejtues i kompanisë Audit-Telecom, zhvilluesi kryesor dhe autori i sistemit Veliam. Vendosa të shkruaj një artikull për mënyrën se si, së bashku me një mik, krijuam një kompani outsourcing, zhvilluam softuer për nevojat tona dhe më pas nisëm ta ofronim për të gjithë të interesuarit sipas modelit SaaS. Edhe për faktin se për një kohë të gjatë nuk besoja aspak se kjo ishte e mundur. Në këtë artikull nuk do të ketë vetëm rrëfim, por edhe hollësi teknike mbi mënyrën si u krijua produkti Veliam, përfshirë edhe disa pjesë të kodit burimor. Do të tregoj çfarë gabimesh bëmë dhe si i korrigjuam më pas. Kisha dyshime nëse duhej ta publikoja një artikull të tillë. Por mendova se është më mirë ta bëj, të marr feedback dhe të përmirësohem, sesa të mos e publikoj dhe të mendoj se çfarë do të kishte ndodhur nëse…
Historia e mëparshme
Punoja në një kompani si specialist IT. Kompania ishte mjaft e madhe dhe kishte një infrastrukturë rrjeti të degëzuar. Nuk do të ndalem te detyrat e mia të punës; do të them vetëm se zhvillimi i çfarëdo zgjidhjeje nuk bënte aspak pjesë në to.
Ne kishim një sistem monitorimi, por thjesht nga interesi profesional doja të provoja të shkruaja një version timin sa më të thjeshtë. Ideja ishte kjo: doja që gjithçka të ishte në web, në mënyrë që të mund të hyje lehtë pa instaluar asnjë klient dhe të shihje se çfarë po ndodhte me rrjetin nga çdo pajisje, përfshirë edhe një pajisje mobile përmes Wi-Fi. Gjithashtu, doja shumë që të kuptohej shpejt se në cilën dhomë ndodhej pajisja që “kishte probleme”, sepse kërkesat për kohën e reagimit ndaj situatave të tilla ishin mjaft të rrepta. Si përfundim, më lindi ideja të krijoja një faqe të thjeshtë web, me një imazh jpeg të skemës së rrjetit si sfond, të veçoja në këtë figurë vetë pajisjet me adresat e tyre IP dhe, mbi figurë, në koordinatat e duhura, të shfaqja përmbajtje dinamike në formën e një adrese IP të gjelbër ose të kuqe që pulsonte. Detyra u përcaktua, le të fillojmë.
Më parë jam marrë me programim në Delphi, PHP, JS dhe shumë sipërfaqësisht në C++. E njoh mjaft mirë funksionimin e rrjeteve: VLAN, Routing (OSPF, EIGRP, BGP), NAT. Kaq mjaftonte që të shkruaja vetë një prototip të një sistemi monitorimi primitiv.
E shkrova atë që kisha menduar në PHP. Serveri Apache dhe PHP ishin në Windows, sepse në atë moment Linux për mua ishte diçka e paqartë dhe shumë e ndërlikuar. Më vonë doli se isha gabuar rëndë: në shumë raste Linux është shumë më i thjeshtë se Windows, por kjo është temë më vete dhe të gjithë e dimë sa shumë debat ka rreth saj. Windows Task Scheduler, me një interval të shkurtër (nuk e mbaj mend saktësisht, por diçka si një herë në tre sekonda), thërriste një skript PHP që kontrollonte të gjitha objektet me një ping të thjeshtë dhe ruante gjendjen në një skedar.
system(“ping -n 3 -w 100 {$ip_address}“);
Po, po, në atë kohë as puna me databazën nuk ishte diçka që e kisha zotëruar. Nuk e dija se proceset mund të ekzekutoheshin paralelisht dhe kalimi nëpër të gjitha nyjet e rrjetit merrte shumë kohë, sepse gjithçka ndodhte në një rrjedhë të vetme. Problemet bëheshin veçanërisht të dukshme kur disa nyje ishin të padisponueshme, sepse secila prej tyre e mbante të bllokuar skriptin për 300 ms. Në anën e klientit kishte një funksion të thjeshtë në cikël, i cili çdo disa sekonda shkarkonte informacionin e përditësuar nga serveri me një kërkesë Ajax dhe rifreskonte ndërfaqen. Më pas, pas 3 ping-esh të pasuksesshëm radhazi, nëse në kompjuter ishte e hapur faqja e monitorimit, luhej një melodi gazmore.
Kur gjithçka funksionoi, rezultati më frymëzoi shumë dhe mendova se çfarë tjetër mund t’i shtoja (brenda njohurive dhe mundësive të mia). Por gjithmonë nuk më kanë pëlqyer sistemet me një milion grafikë, të cilët, siç mendoja atëherë dhe vazhdoj të mendoj edhe sot, në shumicën e rasteve janë të panevojshëm. Doja të shtoja vetëm atë që do të më ndihmonte realisht në punë. Ky parim vazhdon të mbetet edhe sot themelor në zhvillimin e Veliam. Më pas kuptova se do të ishte vërtet shumë mirë nëse nuk do të duhej ta mbaja monitorimin gjithmonë hapur për të ditur për problemet, por vetëm kur ato të ndodhnin të hapja faqen dhe të shihja ku ndodhej nyja problematike e rrjetit dhe çfarë duhej bërë më tej. Atëherë nuk e lexoja email-in, thjesht nuk e përdorja. Në internet hasa se ekzistonin gateway për SMS, ku mund të dërgoje një kërkesë GET ose POST dhe ata do të më dërgonin në telefon një SMS me tekstin që do të shkruaja. E kuptova menjëherë se e doja shumë këtë mundësi. Dhe fillova të studioja dokumentacionin. Pas ca kohe ia dola, dhe tani merrja SMS për problemet në rrjet në celular, me emrin e “objektit të rënë”. Edhe pse sistemi ishte primitiv, ai ishte shkruar nga unë vetë, dhe më e rëndësishmja, ajo që më motivonte atëherë për ta zhvilluar më tej ishte fakti që ishte një aplikacion praktik, që më ndihmonte realisht në punë.
Dhe erdhi dita kur në punë ra njëri nga kanalet e internetit, ndërsa monitorimi im nuk ma sinjalizoi aspak këtë. Sepse DNS-të e Google vazhdonin ende të përgjigjeshin shumë mirë ndaj ping-ut. Erdhi koha të mendoja se si mund të monitorohej nëse kanali i komunikimit ishte aktiv. Kishte ide të ndryshme se si mund të bëhej kjo. Nuk kisha akses te të gjitha pajisjet. Duhej të gjeja një mënyrë për të kuptuar cili nga kanalet ishte aktiv, pa pasur mundësi ta kontrolloja këtë në çfarëdo mënyre drejtpërdrejt në pajisjet e rrjetit. Atëherë një koleg më hodhi idenë se ndoshta traceroute drejt serverëve publikë mund të ndryshonte në varësi të kanalit përmes të cilit po realizohej dalja në internet. E kontrollova dhe ashtu doli. Kishte rrugëzime të ndryshme gjatë traceroute.
system(“tracert -d -w 500 8.8.8.8”);
Kështu u shfaq edhe një skript tjetër, ose më saktë, për ndonjë arsye traceroute u shtua në fund të po atij skripti që pingonte të gjitha pajisjet në rrjet. Në fund të fundit, ky ishte edhe një proces tjetër i gjatë, që ekzekutohej në të njëjtin thread dhe ngadalësonte punën e të gjithë skriptit. Por atëherë kjo nuk ishte aq e qartë. Sidoqoftë, ai e bënte punën e vet: në kod ishte përcaktuar në mënyrë statike se çfarë traceroute duhej të kishte secili kanal. Kështu filloi të funksiononte sistemi, i cili tashmë monitoronte (fjalë e madhe, sepse nuk mblidheshin metrika, por bëhej thjesht ping) pajisjet e rrjetit (routerë, switch-e, Wi‑Fi etj.) dhe kanalet e komunikimit me botën e jashtme. SMS-të vinin rregullisht dhe në skemë dukej gjithmonë qartë se ku ishte problemi.
Më pas, në punën e përditshme duhej të merresha me krosim. Dhe çdo herë që duhej të hyja në switch-et Cisco për të parë se cili interface duhej përdorur, kjo filloi të bëhej e lodhshme. Sa mirë do të ishte të klikoje mbi një objekt në monitorim dhe të shihje listën e interface-ve të tij me përshkrimet përkatëse. Kjo do të më kursente kohë. Për më tepër, në këtë skemë nuk do të ishte nevoja të hapje Putty ose SecureCRT, të fusje kredencialet dhe komandat. Thjesht klikoje në monitorim, shihje atë që të duhej dhe vazhdoje me punën. Fillova të kërkoja si mund të ndërveproja me switch-et. Me sa pashë, menjëherë dolën 2 opsione: SNMP ose të hyja në switch përmes SSH, të ekzekutoja komandat që më duheshin dhe të parsja rezultatin. SNMP e lashë mënjanë për shkak të kompleksitetit të zbatimit, sepse doja të merrja rezultat sa më shpejt. Me SNMP do të duhej të gërmoja gjatë në MIB dhe, mbi bazën e këtyre të dhënave, të formoja informacionin për interface-t. Në CISCO ka një komandë shumë të mirë
show interface statusAjo tregonte pikërisht atë që më duhej për cross-connect-et. Mendova: pse të merrem me SNMP, kur unë thjesht dua të shoh daljen e kësaj komande. Pas pak kohe e realizova këtë mundësi. Në faqen web klikoja mbi objektin. Aktivizohej një event, sipas të cilit klienti i dërgonte një kërkesë serverit me AJAX, ndërsa serveri lidhej përmes SSH me switch-in që më duhej (kredencialet ishin të futura drejtpërdrejt në kod; nuk kisha dëshirë ta rafinoja, të bëja menu të veçanta ku mund të ndryshoheshin llogaritë nga ndërfaqja — më duhej rezultati dhe sa më shpejt), ekzekutonte aty komandën e sipërpërmendur dhe e kthente përgjigjen te shfletuesi. Kështu fillova të shihja informacionin e interfejseve me një klikim të vetëm të mausit. Ishte jashtëzakonisht e përshtatshme, sidomos kur duhej ta kontrolloja këtë informacion njëkohësisht në switch-e të ndryshëm.
Monitorimi i kanaleve mbi bazën e traceroute-it në fund doli të mos ishte ideja më e mirë, sepse ndonjëherë kryheshin punime në rrjet dhe rruga e traceroute-it mund të ndryshonte, ndërsa monitorimi fillonte të më alarmonte se kishte probleme me kanalin. Por pasi harxhoja shumë kohë me analizë, kuptoja se të gjitha kanalet funksiononin dhe monitorimi im më çorientonte. Në fund, u kërkova kolegëve që menaxhonin switch-et që formonin kanalet të më dërgonin thjesht syslog kur ndryshonte gjendja e dukshmërisë së fqinjëve (neighbor). Kjo, natyrisht, ishte shumë më e thjeshtë, më e shpejtë dhe më e saktë se traceroute-i. Vinte një event i tipit neighbor lost, dhe unë menjëherë dërgoja një njoftim për rënien e kanalit.
Më pas, te daljet me klikim mbi objektin u shtuan edhe disa komanda të tjera dhe u përfshi SNMP për mbledhjen e disa metrikave; në thelb, aty përfundoi gjithçka. Sistemi nuk u zhvillua më tej. Bënte gjithçka që më duhej dhe ishte një mjet i mirë. Shumë lexues ndoshta do të më thonë se për zgjidhjen e këtyre detyrave tashmë kishte plot software në internet. Por në të vërtetë, atëherë nuk gjeta produkte të tilla falas dhe kisha shumë dëshirë të zhvilloja aftësitë e mia në programim; e çfarë mund të të shtyjë më mirë drejt kësaj sesa një detyrë reale praktike. Me kaq përfundoi versioni i parë i monitorimit dhe më pas nuk u modifikua më.
Krijimi i kompanisë Audit-Telekom
Koha kalonte dhe unë nisa të punoja paralelisht edhe për kompani të tjera, për fat të mirë orari i punës ma lejonte këtë. Kur punon në kompani të ndryshme, aftësitë rriten shumë shpejt në fusha të ndryshme dhe të zgjerohet ndjeshëm horizonti profesional. Ka kompani ku, siç thuhet zakonisht, duhet të bësh gjithçka vetë. Nga njëra anë, kjo është e vështirë, por nga ana tjetër, nëse nuk dembelosesh, bëhesh specialist me profil të gjerë dhe kjo të lejon të zgjidhësh detyrat më shpejt dhe më me efikasitet, sepse e kupton si funksionon edhe fusha përkatëse.
Miku im Pavel (gjithashtu IT specialist) përpiqej vazhdimisht të më shtynte drejt biznesit tim. Kishte ide të panumërta me variante të ndryshme për një sipërmarrje personale. Këtë e diskutuam për më shumë se një vit. Dhe në fund dukej se nuk do të çonte askund, sepse unë jam skeptik, ndërsa Pavel është ëndërrimtar. Sa herë që ai propozonte ndonjë ide, unë zakonisht nuk i besoja dhe refuzoja të përfshihesha. Megjithatë, dëshira për të hapur biznesin tonë ishte shumë e madhe.
Më në fund arritëm të gjenim një variant që na përshtatej të dyve dhe të merreshim me atë që dimë të bëjmë më mirë. Në vitin 2016 vendosëm të krijonim një kompani IT që do t’i ndihmonte bizneset në zgjidhjen e detyrave IT. Kjo përfshinte implementimin e sistemeve IT (1C, terminal server, mail server etj.), mirëmbajtjen e tyre, HelpDesk klasik për përdoruesit dhe administrimin e rrjetit.
Të them të drejtën, në momentin kur u krijua kompania, unë i besoja asaj vetëm rreth 0,1%. Por Paveli disi arriti të më bindte ta provonim dhe, duke e thënë që tani, doli se kishte të drejtë. Unë dhe Paveli vumë nga 300 000 rubla secili, regjistruam një ООО të re “Audit-Telekom”, morëm me qira një zyrë fare të vogël, bëmë karta biznesi vërtet të mira dhe, si shumica e sipërmarrësve të rinj pa përvojë, nisëm të kërkonim klientë. Kërkimi i klientëve është një histori më vete. Ndoshta do të shkruajmë edhe një artikull të veçantë në blogun e kompanisë, nëse kjo do t’i interesojë dikujt. Telefonata të ftohta, fletushka dhe gjëra të ngjashme. Kjo nuk po jepte asnjë rezultat. Siç e kuptoj tani nga shumë histori biznesi, në një mënyrë apo tjetër, shumë gjëra varen nga fati. Ne patëm fat. Dhe fjalë për fjalë vetëm disa javë pas krijimit të kompanisë, na kontaktoi vëllai im Vladimir, i cili na solli klientin e parë. Nuk do t’ju lodh me detaje të punës me klientët, sepse artikulli nuk flet për këtë; do të them vetëm se shkuam për auditim, identifikuam pikat kritike dhe ato pika dështuan pikërisht gjatë kohës kur po merrej vendimi nëse do të bashkëpunohej me ne në mënyrë të vazhdueshme si outsourcer. Pas kësaj, vendimi pozitiv u mor menjëherë.
Më pas, kryesisht falë rekomandimeve gojore përmes të njohurve, nisën të vinin edhe kompani të tjera për shërbim. Helpdesk ishte në një sistem. Lidhjet me pajisjet e rrjetit dhe serverët në një tjetër, ose më saktë, secili i menaxhonte sipas mënyrës së vet. Disa ruanin shortcut-e, të tjerë përdornin librat e adresave të RDP. Monitorimi ishte edhe ai një sistem më vete. Për ekipin është shumë e papërshtatshme të punojë në sisteme të shpërndara. Informacioni i rëndësishëm humbet nga vëmendja. Për shembull, serveri terminal i një klienti bëhet i padisponueshëm. Menjëherë vijnë kërkesa nga përdoruesit e atij klienti. Specialisti i support-it regjistron një tiketë (ajo ka ardhur me telefon). Nëse incidentet dhe kërkesat do të regjistroheshin në të njëjtin sistem, specialisti i support-it do ta shihte menjëherë cili ishte problemi i përdoruesit dhe do t’ia thoshte atij, ndërkohë që paralelisht do të lidhej me objektin e duhur për të zgjidhur situatën. Të gjithë janë në dijeni të situatës operative dhe punojnë në mënyrë të koordinuar. Ne nuk gjetëm një sistem ku e gjithë kjo të ishte e bashkuar. U bë e qartë se kishte ardhur koha të krijonim produktin tonë.
Vazhdimi i punës për sistemin tonë të monitorimit
Ishte e qartë se sistemi i shkruar më parë nuk i përshtatej aspak detyrave aktuale, as për nga funksionaliteti dhe as për nga cilësia. Prandaj u mor vendimi që sistemi të ndërtohej nga e para. Edhe nga ana grafike ai duhej të dukej krejt ndryshe. Duhej të ishte një sistem hierarkik, që objekti i nevojshëm te klienti i duhur të hapej shpejt dhe me lehtësi. Skema si në versionin e parë në këtë rast ishte plotësisht e pajustifikuar, sepse klientët ishin të ndryshëm dhe nuk kishte fare rëndësi në cilat ambiente ndodhej pajisja. Kjo tashmë ishte zhvendosur në dokumentacion.
Pra, detyrat ishin:
- Strukturë hierarkike;
- Një pjesë server-side, që mund të vendosej te klienti si makinë virtuale për mbledhjen e metrikave që na duheshin dhe dërgimin e tyre te serveri qendror, i cili do t’i përmbledhte dhe do t’na i shfaqte;
- Njoftime. Të tilla që të mos mund të kaloheshin pa u vënë re, sepse në atë kohë nuk kishte mundësi që dikush të rrinte vetëm duke parë monitorin;
- Sistem kërkesash. Filluan të shfaqeshin klientë të cilëve u mirëmbanim jo vetëm pajisjet serverike dhe të rrjetit, por edhe stacionet e punës;
- Mundësia për t’u lidhur shpejt me serverët dhe pajisjet direkt nga sistemi;
Detyrat u përcaktuan dhe nisëm zhvillimin, duke trajtuar njëkohësisht edhe kërkesat e klientëve. Në atë kohë ishim tashmë 4 persona. Filluam menjëherë të zhvillonim të dyja pjesët: si serverin qendror, ashtu edhe serverin për instalim te klientët. Deri në atë moment Linux nuk ishte më diçka e panjohur për ne dhe u mor vendimi që makinat virtuale që do të vendoseshin te klientët të bazoheshin në Debian. Nuk do të kishte asnjë installer; thjesht do të krijonim projektin e pjesës server-side mbi një makinë virtuale të vetme konkrete, e më pas do ta klononim te klienti i nevojshëm. Kjo ishte një tjetër gabim. Më vonë u bë e qartë se në këtë skemë mekanizmi i përditësimeve nuk ishte menduar fare. Pra, ne shtonim një veçori të re dhe më pas përhapja e saj në të gjithë serverët e klientëve bëhej një problem i madh. Por te kjo do të kthehemi më vonë, me radhë.
Krijuam prototipin e parë. Ai mund të pingonte pajisjet e rrjetit të klientëve dhe serverët që na nevojiteshin, dhe t'i dërgonte këto të dhëna te serveri ynë qendror. Më pas, ky server i përditësonte këto të dhëna në masën e përgjithshme në serverin qendror. Këtu do të shkruaj jo vetëm historinë se çfarë funksiononte dhe si, por edhe për gabimet prej amatori që bëmë dhe si më pas na duhej ta paguanim këtë me kohë. Pra, e gjithë pema e objekteve ruhej në një skedar të vetëm si një objekt i serializuar. Për sa kohë që lidhëm me sistemin disa klientë, gjithçka ishte pak a shumë në rregull, megjithëse herë pas here shfaqeshin disa artefakte krejtësisht të pakuptueshme. Por kur lidhëm në sistem rreth dhjetë serverë, filluan të ndodhnin gjëra të çuditshme. Ndonjëherë, pa ndonjë arsye të qartë, të gjitha objektet në sistem thjesht zhdukeshin. Këtu është e rëndësishme të theksohet se serverët që ndodheshin te klientët dërgonin të dhëna në serverin qendror çdo disa sekonda përmes një kërkese POST. Lexuesi i vëmendshëm dhe programuesi me përvojë tashmë e ka kuptuar se problemi qëndronte te qasja e njëkohshme nga disa rrjedha te i njëjti skedar ku ruhej objekti i serializuar. Pikërisht në ato momente ndodhnin edhe këto çudira me zhdukjen e objekteve. Skedari thjesht bëhej bosh. Por kjo nuk u zbulua menjëherë, por vetëm gjatë përdorimit me disa serverë. Gjatë kësaj kohe u shtua funksionaliteti për skanimin e porteve (serverët i dërgonin serverit qendror jo vetëm informacion për disponueshmërinë e pajisjeve, por edhe për portet e hapura në to). Kjo u realizua duke thirrur komandën:
$connection = @fsockopen($ip, $port, $errno, $errstr, 0.5);
rezultatet shpesh ishin të pasakta dhe skanimi zgjaste shumë. Harrova fare për ping-un, ai kryhej përmes fping:
system("fping -r 3 -t 100 {$this->ip}");
E gjithë kjo gjithashtu nuk ishte e paralelizuar, prandaj procesi zgjaste shumë. Më vonë, në fping kalonte menjëherë e gjithë lista e adresave IP që duhej të kontrolloheshin dhe në kthim merrej lista e gatshme e atyre që ishin përgjigjur. Ndryshe nga ne, fping dinte t'i paralelizonte proceset.
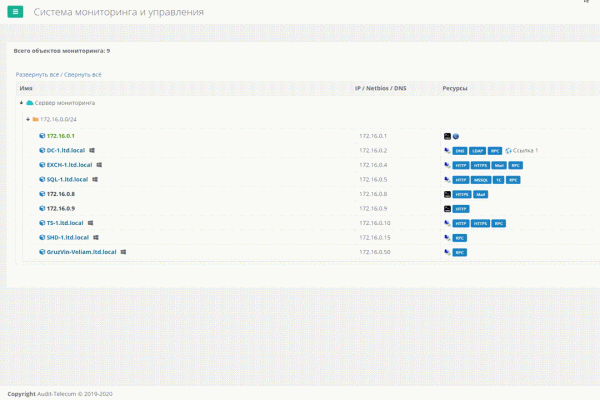
Një tjetër punë rutinë e shpeshtë ishte konfigurimi i disa shërbimeve përmes WEB. Për shembull, ECP i MS Exchange. Në thelb, kjo është thjesht një lidhje. Dhe vendosëm që duhet të na jepet mundësia t’i shtojmë këto lidhje drejtpërdrejt në sistem, që të mos i kërkojmë në dokumentacion ose diku tjetër te faqeshënuesit se si të hyjmë në ECP të një klienti të caktuar. Kështu lindi koncepti i lidhjeve të burimeve në sistem; funksionaliteti i tyre është i disponueshëm edhe sot e kësaj dite dhe pothuajse nuk ka pësuar ndryshime.
Si funksionojnë lidhjet e burimeve në Veliam
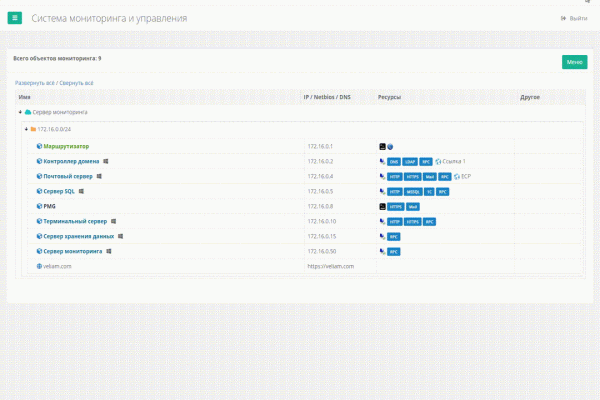
Lidhje në distancë
Ja si duket kjo në praktikë në versionin aktual të Veliam
Një nga detyrat ishte lidhja e shpejtë dhe e përshtatshme me serverët, të cilët tashmë ishin bërë shumë (jo vetëm disa qindra), dhe kërkimi mes miliona shortcut-eve RDP të ruajtura paraprakisht ishte jashtëzakonisht i papërshtatshëm. Na duhej një mjet. Në internet ka softuer që funksionon si një lloj libri adresash për lidhje të tilla RDP, por ato nuk janë të integruara me sistemin e monitorimit dhe kredencialet nuk ruhen. Të fusësh kredencialet çdo herë për klientë të ndryshëm është një ferr i vërtetë, kur gjatë ditës lidhesh me dhjetëra herë me serverë të ndryshëm. Me SSH situata është pak më e mirë: ka shumë programe të mira ku këto lidhje mund të organizohen në dosje dhe të ruhen kredencialet përkatëse. Por ka 2 probleme. E para — për lidhjet RDP dhe SSH nuk gjetëm një program të vetëm të unifikuar. E dyta — nëse në një moment nuk jam te kompjuteri im dhe më duhet të lidhem shpejt, ose thjesht kam riinstaluar sistemin, do të më duhet të hyj në dokumentacion për të parë kredencialet e atij klienti. Kjo është e papërshtatshme dhe humbje kohe.
Struktura hierarkike që na duhej për serverët e klientëve ekzistonte tashmë në produktin tonë të brendshëm. Na duhej vetëm të gjenim mënyrën si të integronim aty lidhje të shpejta me pajisjet e nevojshme. Si fillim, të paktën brenda rrjetit tonë.
Duke pasur parasysh se klient në sistemin tonë ishte shfletuesi, i cili nuk ka qasje te burimet lokale të kompjuterit për të marrë thjesht dhe për të nisur me ndonjë komandë aplikacionin që na duhej, u mendua që gjithçka të realizohej përmes “Windows custom url scheme”. Kështu u shfaq një lloj “plugin”-i për sistemin tonë, i cili thjesht përfshinte Putty dhe Remote Desktop Plus dhe gjatë instalimit vetëm regjistronte skemat URI në Windows. Tani, kur donim të lidheshim me një objekt përmes RDP ose SSH, e aktivizonim këtë veprim në sistemin tonë dhe niste mekanizmi i Custom URI. Hapeshin mstsc.exe standard i integruar në Windows ose putty, që vinte si pjesë e “plugin”-it. Fjalën plugin e vendos në thonjëza, sepse kjo nuk është një shtojcë shfletuesi në kuptimin klasik.
Kjo tashmë ishte të paktën diçka. Një libër adresash i përshtatshëm. Madje, në rastin e Putty, gjithçka funksiononte shumë mirë: si parametra hyrës mund t’i jepje edhe IP-në e lidhjes, edhe emrin e përdoruesit, edhe fjalëkalimin. Pra, me serverët Linux në rrjetin tonë tashmë lidheshim me një klikim, pa futur fjalëkalime. Por me RDP nuk është kaq e thjeshtë. Te mstsc standard nuk mund t’i kalosh kredencialet si parametra. Në ndihmë erdhi Remote Desktop Plus. Ai e mundësonte këtë. Sot tashmë funksionojmë pa të, por për një kohë të gjatë ka qenë një ndihmës besnik në sistemin tonë. Me faqet HTTP(S) gjithçka është e thjeshtë: objekte të tilla thjesht hapeshin në shfletues dhe kaq. E përshtatshme dhe praktike. Por kjo komoditet vlente vetëm brenda rrjetit të brendshëm.
Meqenëse shumicën dërrmuese të problemeve i zgjidhnim në distancë nga zyra, zgjidhja më e thjeshtë ishte të krijonim VPN deri te klientët. Dhe atëherë nga sistemi ynë mund të lidheshim edhe me ta. Por sërish kishte disa bezdi. Për çdo klient duhej të mbanim në çdo kompjuter një mori lidhjesh të ruajtura VPN dhe, përpara se të lidheshim me cilëndo prej tyre, duhej të aktivizonim VPN-në përkatëse. Këtë zgjidhje e përdorëm për një kohë mjaft të gjatë. Por numri i klientëve po rritej, po ashtu edhe numri i VPN-ve, dhe e gjithë kjo filloi të bëhej e lodhshme, ndaj duhej bërë diçka. Sidomos të vinte për të qarë pas riinstalimit të sistemit, kur duhej të rifusje dhjetëra lidhje VPN në profilin e ri të Windows. Mjaft e duruam këtë, thashë me vete, dhe nisa të mendoj çfarë mund të bëhej me këtë situatë.
Kështu ndodhi që të gjithë klientët përdornin pajisje të kompanisë së njohur Mikrotik si ruterë. Ato janë mjaft funksionale dhe të përshtatshme për zgjidhjen e pothuajse çdo detyre. Nga anët negative — mund të komprometohen. Këtë problem e zgjidhëm thjesht duke mbyllur të gjitha akseset nga jashtë. Por na duhej gjithsesi të kishim qasje tek ato pa shkuar fizikisht te klienti, sepse kjo merrte shumë kohë. Zgjidhja jonë ishte të krijonim tunele drejt secilit Mikrotik të tillë dhe t’i ndanim në një pool më vete, pa asnjë lloj rutimi, në mënyrë që rrjeti ynë të mos bashkohej me rrjetet e klientëve dhe as rrjetet e tyre me njëra-tjetrën.
Lindi ideja që, kur të klikohej mbi objektin që më duhej në sistem, serveri qendror i monitorimit, duke ditur kredencialet SSH për të gjithë Mikrotik-ët e klientëve, të lidhej me pajisjen përkatëse dhe të krijonte një rregull port forwarding drejt hostit të kërkuar me portën e nevojshme. Këtu kishte menjëherë disa nuanca. Zgjidhja nuk ishte universale — do të funksiononte vetëm me Mikrotik, sepse sintaksa e komandave ndryshon nga një ruter te tjetri. Për më tepër, këto rregulla forwarding duhej të fshiheshin më pas në një farë mënyre, ndërsa pjesa server-side e sistemit tonë në thelb nuk mund të gjurmonte nëse sesioni im i punës përmes RDP kishte përfunduar apo jo. Dhe një forwarding i tillë përbënte gjithashtu një cenueshmëri serioze për klientin. Gjithsesi, universaliteti nuk ishte synimi ynë, sepse produkti përdorej vetëm brenda kompanisë sonë dhe nuk kishim asnjë plan ta publikonim.
Secili prej këtyre problemeve u zgjidh në mënyrën e vet. Kur krijohej rregulli, ky forwarding ishte i disponueshëm vetëm për një IP adresë të jashtme të caktuar (nga e cila ishte iniciuar lidhja). Kështu arritëm të shmangnim një boshllëk sigurie. Por me çdo lidhje të tillë shtohej një rregull në faqen NAT të Mikrotik-ut dhe ai nuk pastrohej. Dihet mirë se sa më shumë rregulla të ketë aty, aq më shumë ngarkohet CPU i ruterit. Dhe, në përgjithësi, nuk mund ta pranoja idenë që një ditë të hyja në ndonjë Mikrotik dhe të gjeja aty qindra rregulla të vdekura, të padobishme për askënd.
Meqë serveri ynë nuk mund ta monitoronte gjendjen e lidhjes, le ta bënte vetë Mikrotik. Kështu shkrova një skript që monitoronte vazhdimisht të gjitha rregullat e port forwarding me një përshkrim të caktuar (description) dhe kontrollonte nëse ekzistonte një lidhje TCP për rregullin përkatës. Nëse për njëfarë kohe nuk kishte një të tillë, atëherë ka shumë gjasa që lidhja të kishte përfunduar dhe ky forwarding mund të fshihej. Gjithçka funksionoi, skripti punonte mirë.
Ja ku është:
global atmonrulecounter {"dontDelete"="dontDelete"}
:foreach i in=[/ip firewall nat find comment~"atmon_script_main"] do={
	local dstport [/ip firewall nat get value-name="dst-port" $i]
	local dstaddress [/ip firewall nat get value-name="dst-address" $i]
	local dstaddrport "$dstaddress:$dstport"
	#log warning message=$dstaddrport
	local thereIsCon [/ip firewall connection find dst-address~"$dstaddrport"]
	if ($thereIsCon = "") do={
		set ($atmonrulecounter->$dstport) ($atmonrulecounter->$dstport + 1)
		#:log warning message=($atmonrulecounter->$dstport)
		if (($atmonrulecounter->$dstport) > 5) do={
			#log warning message="Removing nat rules added automaticaly by atmon_script"
			/ip firewall nat remove [/ip firewall nat find comment~"atmon_script_main_$dstport"]
			/ip firewall nat remove [/ip firewall nat find comment~"atmon_script_sub_$dstport"]
			set ($atmonrulecounter->$dstport) 0
		}
	} else {
		set ($atmonrulecounter->$dstport) 0
	}
}
Sigurisht, mund të bëhej më elegant, më i shpejtë e kështu me radhë, por funksiononte, nuk i ngarkonte Mikrotik dhe e kryente punën shkëlqyeshëm. Më në fund arritëm të lidhemi me serverët dhe pajisjet e rrjetit të klientëve vetëm me një klikim. Pa ngritur VPN dhe pa futur fjalëkalime. Sistemi u bë vërtet shumë komod për t’u përdorur. Koha për mirëmbajtje shkurtohej dhe të gjithë ne e shpenzonim kohën për punë, jo për t’u lidhur me objektet e nevojshme.
Kopje rezervë të Mikrotik
Kishim konfiguruar kopje rezervë të të gjithë Mikrotik në FTP. Në përgjithësi gjithçka ishte në rregull. Por kur duhej të merrje një backup, ishte e nevojshme të hapje atë FTP dhe ta kërkoje aty. Ne e kemi tashmë sistemin ku janë regjistruar të gjithë routerët dhe dimë të komunikojmë me pajisjet përmes SSH. Pse të mos e bënim që sistemi t’i merrte vetë çdo ditë backup-et nga të gjithë Mikrotik, mendova. Dhe nisa ta zbatoja. U lidhëm, krijuam backup-in dhe e morëm në ruajtje.
Kodi i skriptit PHP për të marrë backup nga Mikrotik:
<?php

	$IP = '0.0.0.0';
	$LOGIN = 'admin';
	$PASSWORD = '';
	$BACKUP_NAME = 'test';

    $connection = ssh2_connect($IP, 22);

    if (!ssh2_auth_password($connection, $LOGIN, $PASSWORD)) exit;

    ssh2_exec($connection, '/system backup save name="atmon" password="atmon"');
    stream_get_contents($connection);
    ssh2_exec($connection, '/export file="atmon.rsc"');
    stream_get_contents($connection);
    sleep(40); // Waiting bakup makes

    $sftp = ssh2_sftp($connection);

    // Download backup file
    $size = filesize("ssh2.sftp://$sftp/atmon.backup");
    $stream = fopen("ssh2.sftp://$sftp/atmon.backup", 'r');
    $contents = '';
    $read = 0;
    $len = $size;
    while ($read < $len && ($buf = fread($stream, $len - $read))) {
        $read += strlen($buf);
        $contents .= $buf;
    }
    file_put_contents ($BACKUP_NAME . ‘.backup’,$contents);
    @fclose($stream);

    sleep(3);
    // Download RSC file
    $size = filesize("ssh2.sftp://$sftp/atmon.rsc");
    $stream = fopen("ssh2.sftp://$sftp/atmon.rsc", 'r');
    $contents = '';
    $read = 0;
    $len = $size;
    while ($read
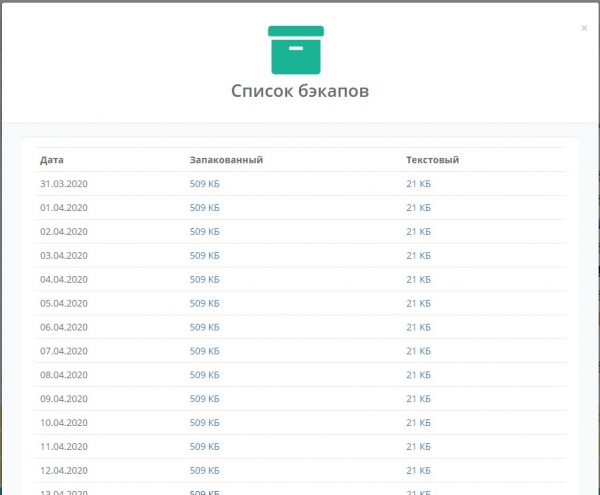
Backup-i ruhet në dy formate — si binar dhe si konfigurim tekstual. Formati binar ndihmon për të rikthyer shpejt konfigurimin e nevojshëm, ndërsa versioni tekstual të lejon të kuptosh çfarë duhet bërë nëse ndodh një zëvendësim i detyruar i pajisjes dhe backup-i binar nuk mund të ngarkohet në të. Si rezultat, morëm edhe një funksionalitet tjetër të dobishëm në sistem. Për më tepër, gjatë shtimit të MikroTik-ëve të rinj nuk ishte e nevojshme të konfigurohej asgjë: mjaftonte të shtoje objektin në sistem dhe t’i caktoje kredencialet e SSH. Më pas, sistemi merrej vetë me krijimin e backup-eve. Në versionin aktual të SaaS Veliam ky funksionalitet ende nuk është i disponueshëm, por së shpejti do ta portojmë.
Pamje ekrani se si dukej kjo në sistemin e brendshëm
Kalimi te ruajtja e duhur në bazën e të dhënave
Më sipër kam shkruar tashmë se shfaqeshin artefakte. Ndonjëherë thjesht zhdukej e gjithë lista e objekteve në sistem, herë të tjera gjatë redaktimit të një objekti informacioni nuk ruhej dhe duhej ta riemërtoje objektin edhe tri herë. Kjo i irritonte tmerrësisht të gjithë. Zhdukja e objekteve ndodhte rrallë dhe rikuperohej lehtë duke restauruar pikërisht atë skedar, por dështimi gjatë redaktimit të objekteve ndodhte vërtet shpesh. Ndoshta fillimisht nuk e bëra përmes një DB-je sepse nuk e konceptoja dot si mund të mbahej një pemë me të gjitha lidhjet e saj në një tabelë të sheshtë. Në fund të fundit, tabela është e sheshtë, ndërsa pema është hierarkike. Por zgjidhja e duhur për akses të shumëfishtë dhe më pas, me kompleksitetin në rritje të sistemit, edhe për transaksione, është një DBMS. Me siguri nuk isha i pari që ndeshej me këtë problem. Fillova të kërkoja në Google. Doli se gjithçka ishte shpikur tashmë para meje dhe ekzistojnë disa algoritme që ndërtojnë një pemë nga një tabelë e sheshtë. Pasi i shqyrtova, zbatova njërin prej tyre. Por kjo ishte tashmë një version i ri i sistemit, sepse në thelb u desh të rishkruhej një pjesë goxha e madhe. Rezultati ishte i pritshëm: problemet me sjelljen e rastësishme të sistemit u zhdukën. Dikush mund të thotë se këto gabime ishin mjaft amatore (skripte me një fije ekzekutimi, ruajtja në skedar e informacionit ndaj të cilit kishte akses të shumëfishtë të njëkohshëm nga fije të ndryshme etj.) në fushën e zhvillimit të softuerit. Ndoshta ashtu është, por puna ime kryesore ishte administrimi, ndërsa programimi ishte diçka dytësore, më tepër për pasion, dhe thjesht nuk kisha përvojë pune në një ekip programuesish, atje ku gjëra kaq elementare do të m'i kishin treguar menjëherë kolegët më me përvojë. Prandaj të gjitha këto i mësova vetë, duke i provuar mbi kurrizin tim, por e përvetësova shumë mirë materialin. Për më tepër, të kesh biznesin tënd do të thotë edhe takime me klientët, edhe përpjekje për promovimin e kompanisë, edhe një mori çështjesh administrative brenda saj, dhe shumë e shumë gjëra të tjera. Por sido që të jetë, ajo që ekzistonte tashmë ishte e kërkuar. Djemtë dhe unë vetë e përdornim produktin në punën e përditshme. Kishte edhe ide hapur të pasuksesshme, edhe zgjidhje ku u shpenzua kohë, por në fund u kuptua se ishte një mjet jofunksional, askush nuk e përdorte dhe nuk përfundoi në Veliam.
Shërbimi i mbështetjes — HelpDesk
Vlen të përmendet edhe se si u krijua HelpDesk. Kjo është një histori më vete, sepse në Veliam kjo është tashmë versioni i tretë krejtësisht i ri, i ndryshëm nga të gjitha të mëparshmet. Tani është një sistem i thjeshtë, intuitiv dhe i kuptueshëm, pa zbukurime të panevojshme, me mundësi integrimi me domenin, si edhe me mundësinë për të hyrë në të njëjtin profil përdoruesi nga kudo përmes lidhjes në email. Dhe më e rëndësishmja, ekziston mundësia që nga çdo vend (qoftë në shtëpi apo në zyrë) të lidhem me aplikantin përmes VNC drejtpërdrejt nga kërkesa, pa VPN ose ridrejtim portesh. Do të tregoj se si arritëm deri këtu, çfarë kishim më parë dhe cilat zgjidhje të tmerrshme janë përdorur.
Ne lidheshim me përdoruesit përmes TeamViewer, që të gjithë e njohin. Në të gjithë kompjuterët e përdoruesve që ne mirëmbanim ishte instaluar TV. Gabimi i parë që bëmë dhe më pas e hoqëm ishte lidhja e çdo klienti të HelpDesk me harduerin. Si hynte përdoruesi në sistemin HelpDesk për të lënë një kërkesë? Përveç TV, në kompjuterët e të gjithëve ishte instaluar një utility e veçantë e shkruar në Lazarus (këtu shumëkujt mund t’i hapen sytë dhe madje të nxitojë ta kërkojë në Google se çfarë është, por nga gjuhët e kompilueshme unë njihja më mirë Delphi, ndërsa Lazarus është pothuajse e njëjta gjë, vetëm se falas). Me pak fjalë, përdoruesi ekzekutonte një batch file të posaçëm, i cili niste këtë utility; ajo nga ana e saj lexonte HWID e sistemit, dhe më pas hapej shfletuesi dhe kryhej autentikimi. Pse e bëmë këtë? Në disa kompani, numri i përdoruesve që mirëmbahen llogaritet një më një dhe çmimi i shërbimit mujor përcaktohet sipas numrit të njerëzve. Kjo është e kuptueshme, do të thoni ju, por pse lidhja me harduerin? Shumë thjesht: disa individë shkonin në shtëpi dhe nga laptopi personal dërgonin kërkesa të tipit “ma rregulloni këtu gjithçka bukur”. Përveç leximit të HWID të sistemit, utility nxirrte nga regjistri edhe ID-në aktuale të TeamViewer dhe na e dërgonte edhe atë. TeamViewer ka API për integrim. Dhe ne e ndërtuam këtë integrim. Por kishte një pengesë. Përmes këtyre API-ve nuk mund të lidheshe me kompjuterin e përdoruesit nëse ai nuk e niste qartësisht vetë seancën, dhe pas përpjekjes për t’u lidhur ai duhej ende të shtypte “konfirmo”. Në atë kohë, na u duk logjike që pa lejen e përdoruesit askush të mos lidhej, dhe nëse personi ishte para kompjuterit, atëherë ai vetë do ta niste seancën dhe do t’i përgjigjej pozitivisht kërkesës për lidhje në distancë. Doli se nuk ishte kështu. Ata që hapnin kërkesat harronin të nisnin seancën dhe duhej t’ua kujtonim gjatë bisedës telefonike. Kjo humbiste kohë dhe i nervozonte të dyja palët. Për më tepër, nuk ishin aspak të rralla rastet kur dikush linte një kërkesë, por e lejonte lidhjen vetëm kur dilte në drekë, sepse problemi nuk ishte kritik dhe nuk donte t’i ndërpritej puna. Për rrjedhojë, ai nuk do të shtypte asnjë buton për të lejuar lidhjen. Kështu u shfaq funksionaliteti shtesë gjatë autorizimit në HelpDesk: leximi i ID-së së TeamViewer. Ne e dinim fjalëkalimin e përhershëm që përdorej gjatë instalimit të TeamViewer. Më saktë, atë e dinte vetëm sistemi, sepse ishte i integruar në instalues dhe në sistemin tonë. Si pasojë, në kërkesë kishte një buton lidhjeje, me klikimin e të cilit nuk duhej pritur asgjë: TeamViewer hapej menjëherë dhe lidhja kryhej. Në fund dolën dy lloje të mundshme lidhjesh: përmes API zyrtare të TeamViewer dhe përmes zgjidhjes sonë të improvizuar. Për habinë time, varianti i parë pothuajse menjëherë pushoi së përdoruri, edhe pse kishte udhëzim të përdorej vetëm në raste të veçanta dhe kur vetë përdoruesi jepte pëlqimin. Në fund të fundit, sot të gjithë flasin për sigurinë. Por rezultoi se përdoruesve që hapnin kërkesa kjo nuk u nevojitej. Askush prej tyre nuk ishte kundër që të lidheshe pa butonin e konfirmimit. Dhe meqë ishte kështu, më vonë funksionaliteti i lidhjes përmes API u hoq fare si i panevojshëm.
Kalimi te shumëfijësia në Linux
Prej kohësh ishte bërë e qartë nevoja për të përshpejtuar kalimin e skanerit të rrjetit për kontrollin e hapjes së një liste portash të përcaktuara paraprakisht, si edhe për pingimin e thjeshtë të objekteve të rrjetit. Zgjidhja e parë që të vjen ndër mend këtu është natyrshëm shumëfijësia. Pjesa më e madhe e kohës gjatë pingimit shkon duke pritur kthimin e paketës dhe ping-u pasues nuk mund të nisë pa u kthyer paketa e mëparshme, ndaj edhe në kompani me vetëm 20+ serverë, plus pajisje rrjeti, kjo funksiononte mjaft ngadalë. Thelbi është se një paketë mund edhe të humbasë, por nuk ka kuptim të njoftohet menjëherë administratori i sistemit për këtë. Ai thjesht do të ndalojë shumë shpejt t’i kushtojë vëmendje një spami të tillë. Kjo do të thotë se çdo objekt duhet pinguar më shumë se një herë përpara se të nxirret përfundimi se është i paarritshëm. Pa hyrë shumë në detaje, paralelizimi është i domosdoshëm sepse, në të kundërt, ka shumë gjasa që administratori i sistemit ta mësojë për problemin nga klienti dhe jo nga sistemi i monitorimit.
Vetë PHP, në konfigurimin standard, nuk mbështet shumëfijësinë. Ai mbështet shumëprocese dhe lejon forkim të proceseve. Por unë në thelb e kisha tashmë gati mekanizmin e kontrollit dhe doja ta organizoja punën në mënyrë që një herë të lexoja nga DB të gjitha nyjet që më duheshin, t’i pingoja të gjitha menjëherë, të prisja përgjigjen nga secila dhe vetëm pas kësaj t’i shkruaja të dhënat njëherësh. Kjo ul numrin e kërkesave për lexim. Në këtë koncept shumëfijësia përshtatej në mënyrë të përkryer. Për PHP ekziston moduli PThreads, i cili mundëson shumëfijësi të vërtetë. Vërtet u desh mjaft punë për ta konfiguruar në PHP 7.2, por ia dolëm. Skanimi i porteve dhe pingimi u bënë të shpejta. Dhe në vend të, për shembull, 15 sekondave për një cikël si më parë, tani ky proces zgjaste 2 sekonda. Ishte një rezultat i mirë.
Audit i shpejtë i kompanive të reja
Si u krijua funksionaliteti për mbledhjen e metrikave dhe karakteristikave të ndryshme të harduerit? Shumë thjesht. Nganjëherë na porosisin thjesht një auditim të infrastrukturës aktuale IT. E njëjta gjë na duhet edhe për të përshpejtuar auditimin e një klienti të ri. Na duhej diçka që të na lejonte të shkonim në një kompani të mesme ose të madhe dhe të kuptonim shpejt se çfarë kanë realisht. Ping në rrjetin e brendshëm, sipas mendimit tim, e bllokojnë vetëm ata që duan t’ia vështirësojnë jetën vetes, dhe sipas përvojës sonë të tillë ka pak. Por edhe të tillë hasen. Prandaj, rrjetet mund të skanohen shpejt për praninë e pajisjeve me një ping të thjeshtë. Më pas, ato mund të shtohen dhe të skanohen për portet e hapura që na interesojnë. Në thelb, ky funksionalitet ekzistonte tashmë; duhej vetëm të shtohej një komandë nga serveri qendror te serveri vartës, në mënyrë që ai të skanonte rrjetet e përcaktuara dhe të shtonte në listë gjithçka që gjente. Harrova të përmend se supozohej që ne tashmë kishim një image të gatshme me sistemin e konfiguruar (serveri vartës i monitorimit), të cilin mund ta vendosnim thjesht te klienti gjatë auditimit dhe ta lidhnim me cloud-in tonë.
Por rezultati i auditimit zakonisht përfshin një mori informacioni të ndryshëm, dhe një prej tyre është se çfarë pajisjesh ka në rrjet në përgjithësi. Para së gjithash, ne na interesonin serverët Windows dhe stacionet e punës Windows brenda domenit. Sepse në kompanitë e mesme dhe të mëdha, mungesa e një domeni është më tepër përjashtim sesa rregull. Që të flasim për të njëjtën gjë, sipas përfytyrimit tim, një kompani e mesme është 100+ persona. Duhej të gjendej një mënyrë për të mbledhur të dhëna nga të gjitha makinat dhe serverët Windows, duke ditur IP-të e tyre dhe llogarinë e administratorit të domenit, por pa instaluar ndonjë software në secilën prej tyre. Këtu në ndihmë vjen ndërfaqja WMI. Windows Management Instrumentation (WMI), në përkthim fjalë për fjalë, është instrumentari i menaxhimit të Windows. WMI është një nga teknologjitë bazë për menaxhimin e centralizuar dhe monitorimin e funksionimit të pjesëve të ndryshme të infrastrukturës kompjuterike që punon mbi platformën Windows. Marrë nga Wikipedia. Më pas u desh sërish pak punë për të ndërtuar wmic (ky është klienti WMI) për Debian. Pasi gjithçka ishte gati, mbetej vetëm të pyeteshin përmes wmic nyjet e nevojshme për të marrë informacionin e kërkuar. Përmes WMI mund të merret pothuajse çdo informacion nga një kompjuter Windows dhe, për më tepër, përmes tij mund edhe të administrohet kompjuteri, për shembull, të dërgohet për restartim. Kështu lindi në sistemin tonë mbledhja e informacionit për stacionet dhe serverët Windows. Krahas kësaj merrej edhe informacioni aktual për treguesit e ngarkesës së sistemit. Këto i kërkojmë më shpesh, ndërsa informacionin për hardware-in më rrallë. Pas kësaj, kryerja e auditimit u bë disi më e këndshme.
Vendimi për shpërndarjen e software-it
Ne vetë e përdorim sistemin çdo ditë dhe ai është gjithmonë i hapur te secili punonjës teknik. Dhe menduam se mund ta ndanim me të tjerët atë që tashmë kishim. Sistemi ende nuk ishte aspak gati për t’u shpërndarë. Duhej të ripunohej shumëçka që versioni lokal të kthehej në SaaS. Kjo përfshinte ndryshime në aspekte të ndryshme teknike të funksionimit të sistemit (lidhjet në distancë, shërbimi i mbështetjes), analizën e moduleve nga pikëpamja e licencimit, sharding-un e bazave të të dhënave të klientëve, shkallëzimin e secilit shërbim dhe zhvillimin e sistemeve të auto-update për të gjitha pjesët. Por për këtë do të flasim në pjesën e dytë të artikullit.
Përditëso
Burimi: habr.com
