

Nuk e shumë kohë që kemi implementuar një zgjidhje në serverin terminal Windows. Si zakonisht, ne bëmë dy shkurtesa në desktopin e punonjësve për t'u lidhur dhe u thënë - punoni. Por përdoruesit u frikësuan nga Çështjet e Sigurisë Kibernetike. Dhe kur u lidhën me serverin, duke parë mesazhe të tilla si: "A i besoni këtij serveri? Me siguri?", ata u frikësuan dhe na u drejtuar - a është gjithçka në rregull, a mund të klikojmë OK? Atëherë u vendos të bëjmë gjithçka bukur, për të mos pasur ndonjë pyetje dhe panik.
Nëse përdoruesit tuaj ende po vijnë tek ju me frikra të tilla dhe ju ka bezdisur të vendosni shenjën "Mos pyet më", mirë se vini poshtë.
Hapi zero. Përgatitja dhe pyetjet e besueshmërisë
Pra, përdoruesi ynë klikon në skedarin e ruajtur me shtesën .rdp dhe merr një kërkesë të këtilla:
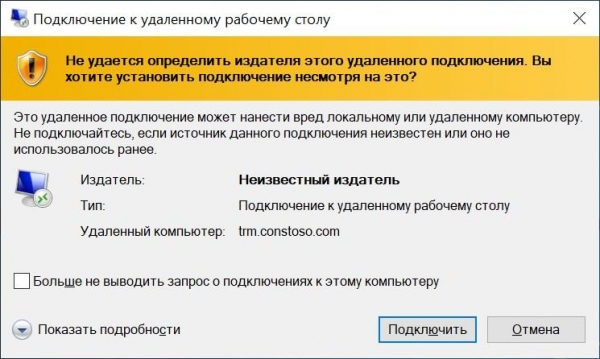
"Lidhje e rrezikshme".
Për të eliminuar këtë dritare përdoret një utilitar i quajtur RDPSign.exe. Dokumentacioni i plotë është në dispozicion, si zakonisht, në , dhe ne do të shqyrtojmë një shembull përdorimi.
Për fillim, na nevojitet një certifikatë për nënshkrimin e skedarit. Ajo mund të jetë:
- E hapur.
- E lëshuar nga shërbimi i brendshëm i Autoritetit të Sertifikimit.
- Plotësisht e vetë-nënshkruar.
E rëndësishme është që certifikata të ketë mundësi të nënshkruajë (po, mund ta marrësh
nga kontabilistët e certifikatës elektronike), dhe kompjuterët klientë t'i besojnë saj. Këtu do të përdor një certifikatë të vetë-nënshkruar.
Kujtoj se besueshmërinë e certifikatës së vetë-nënshkruar mund ta organizosh përmes politikave të grupit. Më shumë detaje - poshtë.
Si të bësh certifikatën të besueshme me magjinë GPO
Fillimisht, nevojitet të merret certifikata ekzistuese pa çelësin privat në formatin .cer (atëherë mund të bëhet duke eksportuar certifikatën nga menaxheri i "Certifikatave") dhe ta vendosësh në një dosje rrjet, të aksesueshme për përdoruesit për lexim. Pas kësaj, mund të konfigurosh politikën e grupit.
Importimi i certifikatës konfigurikohet në seksionin: Konfigurimi i kompjuterit - Politikat - Konfigurimi i Windows - Parametrat e Sigurisë - Politikat e Çelësit të Hapët - Qendrat e Besueshme të Certifikimit. Më pas, me të djathtën klikoni për të importuar certifikatën.
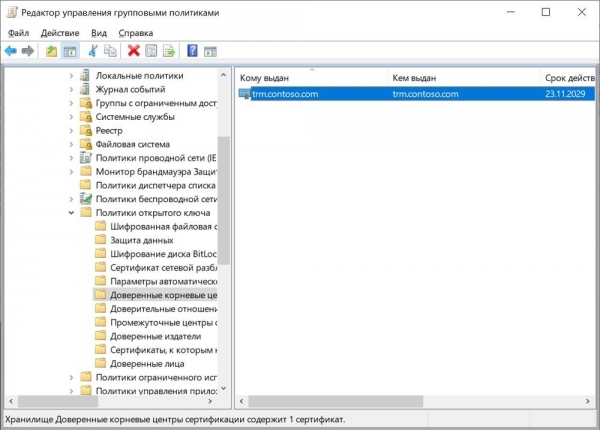
Politika e konfiguruar.
Tani kompjuterët klientë do t'i besojnë certifikatës së vetë-nënshkruar.
Nëse problemet e besueshmërisë janë zgjidhur, kalojmë direkt në çështjen e nënshkrimit.
Hapi i parë. Shkruajmë me vendosmëri skedarin
Certifikata është aty, tani duhet të zbulojmë thumbprint-in e saj. Thjesht e hapim atë në mjetin "Certifikatat" dhe e kopjojmë në skedën "Përbërja".
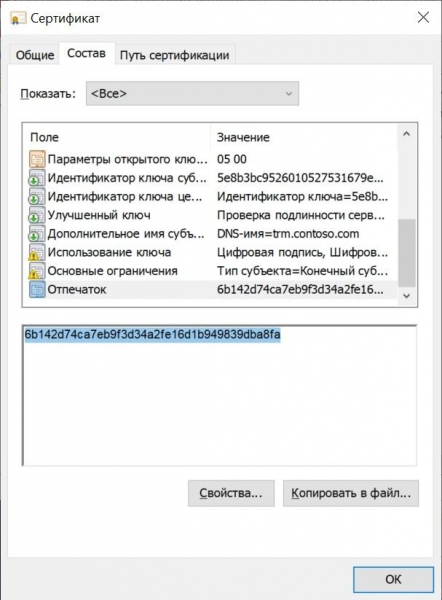
Thumbprint-i që na nevojitet.
Më mirë ta sjellim menjëherë në formën e duhur — vetëm shkronja të mëdha dhe pa hapësira, nëse ka. Kjo mund të bëhet lehtësisht në konsolën PowerShell me komandën:
("6b142d74ca7eb9f3d34a2fe16d1b949839dba8fa").ToUpper().Replace(" ","")
Pasi të kemi marrë thumbprint-in në formatin e nevojshëm, mund të nënshkruajmë me besim skedarin rdp:
rdpsign.exe /sha256 6B142D74CA7EB9F3D34A2FE16D1B949839DBA8FA .contoso.rdp
Ku .contoso.rdp është rruga absolute ose relative për skedarin tonë.
Pasi skedari të jetë nënshkruar, nuk do të mund të ndryshojmë disa nga parametrat përmes ndërfaqes grafike si emri i serverit (fjala është, ndryshe çfarë kuptimi ka të nënshkruajmë?) Po të ndryshojmë cilësimet me një redaktues teksti, nënshkrimi "do të humbasë".
Tani, kur të dyfisho klikoni në shkurtore, mesazhi do të jetë tjetër:
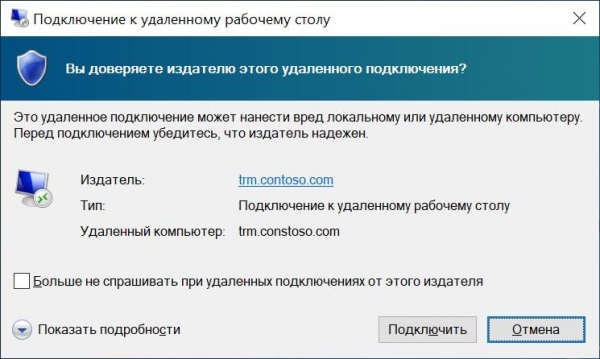
Mesazhi i ri. Ngjyra është më pak e rrezikshme, është përparim.
Le ta heqim edhe atë.
Hapi i dytë. Dhe përsëri pyetje besimi
Për të hequr këtë mesazh, na nevojitet përsëri grupi i politikave. Këtë herë udha çon në seksionin Konfigurimi i kompjuterit — Politikat — Shabllonet administrative — Komponentët e Windows — Shërbimet e Desktopit të Udhëtimit — Klienti i lidhjes me Desktopin e Udhëtimit — Specifikoni thumbprint-et SHA1 të certifikatave që paraqesin botuesit e besuar RDP.
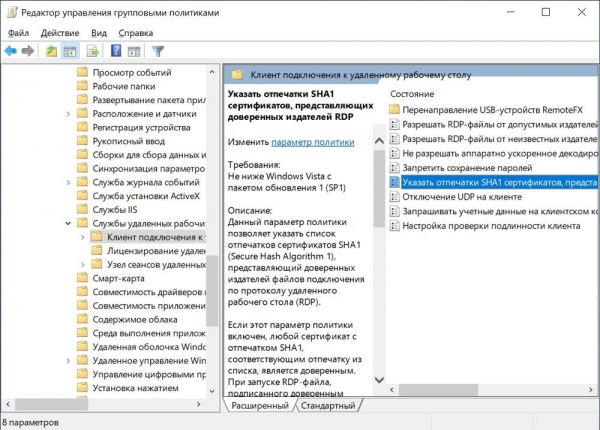
Politika që na nevojitet.
Në politikë mjafton të shtojmë thumbprint-in që tashmë e njohim nga hapi i kaluar.
Vlen të theksohet se kjo politikë mbulon politikën "Lejo RDP-fajlet nga botuesit e lejuar dhe parametrat e përdoruesve RDP, të caktuar sipas parazgjedhjeve".
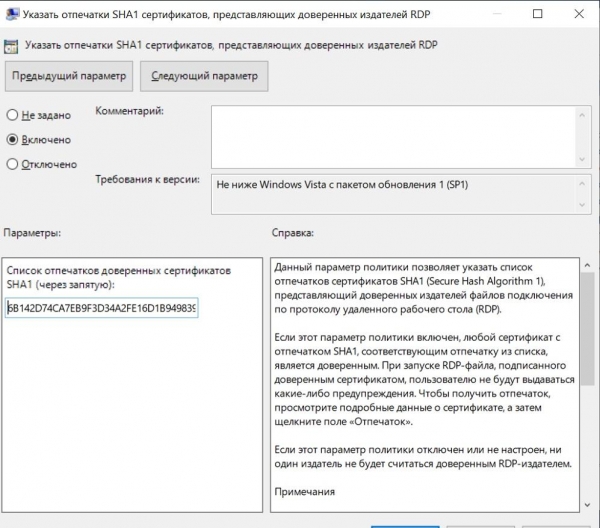
Politika e konfiguruar.
Ja ku jemi, tani s'ka pyetje të çuditshme — vetëm kërkesën për emrin e përdoruesit dhe fjalëkalimin. Hmm...
Hapi i tretë. Hyrja e transparencës në server
Vërtet, nëse tashmë kemi autorizuar hapat në kompjuterin e domenit, përse duhet ta fusim përsëri të njëjtin emër përdoruesi dhe fjalëkalim? Dërgojmë kredencialet në server "me transparencë". Në rastin e RDP të thjeshtë (pa përdorur RDS Gateway), do të na vijë në ndihmë... Saktësisht, grupi i politikave.
Shkoni në seksionin: Konfigurimi i kompjuterit — Politikat — Shabllonet administrative — Sistemi — Dërgimi i kredencialeve — Lejo dërgimin e kredencialeve të caktuara si parazgjedhje.
Këtu në listë mund të shtoni serverët që janë të nevojshëm ose të përdorni wildcard. Do të duket kështu TERMSRV/trm.contoso.com ose TERMSRV/*.contoso.com.
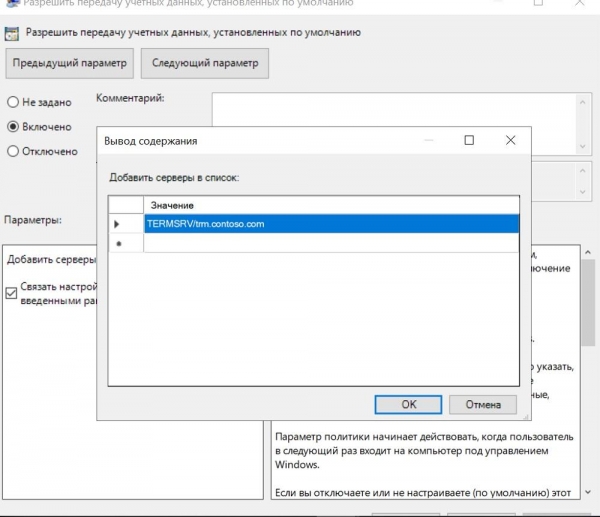
Politika e konfiguruar.
Tani, nëse shikojmë shkurtesën tonë, do të duket më shumë si kjo:
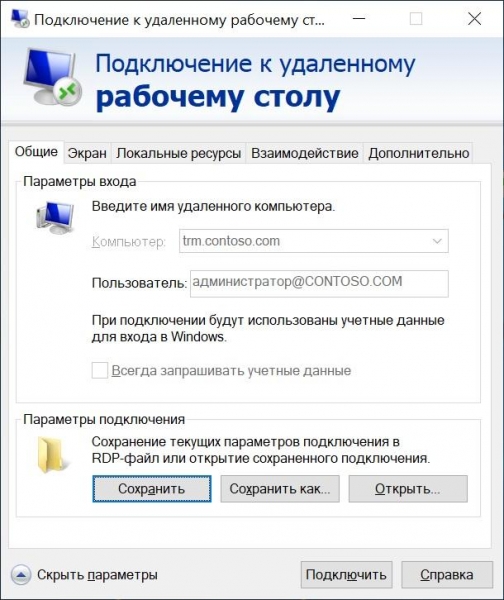
Emri i përdoruesit nuk mund të ndryshohet.
Në rast se përdoret RDS Gateway, do të duhet gjithashtu të lejoni kalimin e të dhënave në të. Për këtë në menaxherin IIS duhet të çaktivizoni verifikimin anonim dhe të aktivizoni verifikimin e Windows në "Metodat e verifikimit të autentikimit".
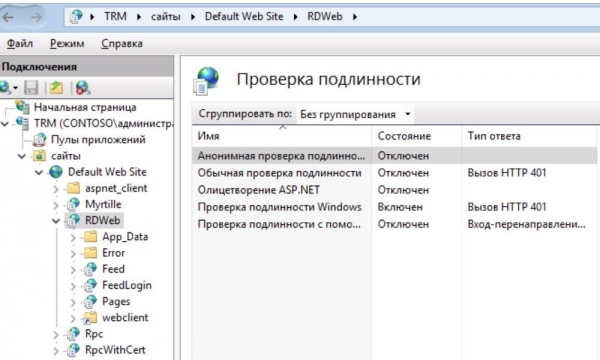
IIS i konfiguruar.
Mos harroni, për të përfunduar, rip filloni shërbimet e uebit me komandën:
iisreset /noforce
Tani gjithçka është në rregull, asnjë pyetje dhe kërkesë.
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
Na thuaj, a u nënshkruani shkurtesat RDP për përdoruesit tuaj?
43%Jo, ata janë mësuar të klikojnë "OK" në mesazhe pa lexuar, disa madje e vendosin vetë kutinë "Mos pyet më".
29.2%Unë me kujdes e vendos shkurtesën dhe hyj në server së bashku me çdo përdorues.
6.1%Sigurisht, unë e dua rendin në çdo gjë.
21.5%Nuk përdor servera terminal.
65 përdorues votuan. 14 përdorues abstenuan.
Burimi: habr.com
