

Rekujt e ngjajnë me një kuti magjike — kërkon atë që të nevojitet, dhe burimet thjesht shfaqen nga askund. Makinat virtuale, databazat, rrjeti — gjithçka është vetëm për ty. Ekzistojnë dhe tenanta të tjerë të reve, por në universin tënd je qeveritari i vetëm. Je i sigurt se gjithmonë do të marrësh burimet e nevojshme, nuk ke nevojë të nënshtrohesh ndaj askujt dhe përcakton vetë se si do të jetë rrjeti. Si funksionon kjo magji që bën që reja të alokojë burimet elastike dhe të izolojë plotësisht tenantët nga njëri-tjetri?
Reva AWS është një sistem megasuperkomplikuar, i cili evoluon që nga viti 2006. Një pjesë e këtij zhvillimi ka përfituar Vasiliy Pantyukhin — arkitekti i Amazon Web Services. Si arkitekt, ai sheh nga brenda jo vetëm rezultatin përfundimtar, por edhe sfidat që ekalon AWS. Sa më shumë kuptim të ketë për funksionimin e sistemit, aq më shumë besim krijohet. Prandaj, Vasili do të ndajë sekretet e shërbimeve të reves AWS. Poshtë, do të gjeni strukturën e serverëve fizikë të AWS, elasticitetin e shkallëzueshmërisë së DB, databazën e personalizuar Amazon dhe metodat për rritjen e performancës së makinave virtuale përkrah uljes së çmimit të tyre. Njohja e qasjes arkitektonike të Amazon do të ndihmojë në përdorimin më efektiv të shërbimeve AWS dhe ndoshta do të ofrojë ide të reja për ndërtimin e zgjidhjeve tuaja.
Rreth folësit: Vasili Pantiukhin () filloi si Unix admin në kompanitë.ru, për 6 vjet u angazhua me pajisje të mëdha Sun Microsystem, dhe për 11 vjet predikoi qendrueshmërinë e të dhënave në EMC. Në mënyrë natyrale evolucionoi në re private, dhe në vitin 2017 kaloi në ato publike. Tani, me këshilla teknike ndihmon për të jetuar dhe zhvilluar në re AWS.
Disclaimër: gjithçka më poshtë është mendimi personal i Vasilit dhe mund të mos përputhet me pozitat e Amazon Web Services. i referatit, mbi të cilin është krijuar ky artikull, është i disponueshëm në kanalin tonë YouTube.
Pse po flas për thelbin e Amazon
Makina ime e parë kishte "dorë" — me transmetim mekanik. Ishte e shkëlqyer për ndjesinë se mund ta kontrolloja makinën dhe ta menaxhoja plotësisht. Më pëlqente gjithashtu se të paktën e kuptoja në një farë mënyre principin e funksionimit të saj. Sigurisht, e përfytyroja funksionimin e kutisë mjaft primitivisht — diku si një kuti shpejtësie në biçikletë.
E gjitha ishte e shkëlqyer, përveç një gjëje — qëndrimit në trafik. Siç duket, ulur dhe nuk bëj asgjë, por vazhdimisht kaloj në ingranazhe, shtyp frikën, gazin, frenin — nga kjo, ndiej vërtet lodhje. Problemi i trafikut u zgjidh pjesërisht kur në familje erdhi një makinë automatike. Pas timonit, pati kohë të mendoj për diçka, të dëgjoj një audioklibër.
Një mister tjetër u shfaq në jetën time, sepse unë sapo ndalova së kuptuari si funksionon makina ime. Një makinë moderne — është një pajisje e ndërlikuar. Ajo adaptohet në të njëjtën kohë ndaj dhjetra parametrave të ndryshëm: shtypi mbi gaz, fren, stili i vozitjes, cilësia e rrugës. Unë s'po e kuptoj më se si funksionon kjo.
Kur fillova të merrem me Amazon Cloud, kjo ishte gjithashtu një mister për mua. Por ky mister është një shkallë më i lartë, sepse në makinë ka një shofer, ndërsa në AWS janë miliona. Të gjithë përdoruesit drejtojnë në të njëjtën kohë, shtypin gazin dhe frenin. Është e mrekullueshme që ata arrijnë atje ku duan — për mua, kjo është një mrekulli! Sistemi adaptohet automatikisht, shkallëzohet dhe përshtatet elastikisht me secilin përdorues, aq sa ai mendon se është vetëm në këtë Univers.
Magjia paksa u shpërbë kur më vonë erdha të punoj si arkitekt në Amazon. Pashë përballjet që kishim, si i zgjidhim ato, si zhvillojmë shërbimet. Me rritjen e kuptimit të funksionimit të sistemit, rritet besimi në shërbim. Prandaj, dëshiroj të ndaj pamjen e asaj që ndodhet nën kapakët e AWS Cloud.
Për çfarë do të flasim
Kam zgjedhur një qasje diversifikuar — kam përzgjedhur 4 shërbime interesante, për të cilat ia vlen të flasim.
Optimizimi i serverëve. Cloud-et efemer me përmasat fizike: qendrat e të dhënave fizike, ku janë serverë fizikë, që zhurmojnë, ngrohen dhe ndriçohen me ndriçim.
Funksionet Serverless (Lambda) — ndoshta shërbimi më i shkallëzuar në cloud.
Shkëmbimi i bazës së të dhënave. Do të flas për mënyrën se si ndërtuam bazat tona të dhënash të shkallëzuara.
Shkallëzimi i rrjetit. Pjesa e fundit, ku do të zbuloj ndërtimin e rrjetit tonë. Kjo është një gjë e mrekullueshme — çdo përdorues i cloud mendon se është vetëm në cloud dhe nuk e sheh fare të tjerët.
Shënim. Në këtë artikull do të flasim për optimizimin e serverëve dhe zgjerimin e bazave të dhënash. Zgjerimi i rrjetit do të shqyrtohet në artikullin tjetër. Ku janë funksionet serverless? Për to është publikuar një shpjegim i veçantë "'. Në të ndodhen disa metoda të ndryshme të zgjerimit, dhe zgjidhja Firecracker është shqyrtuar në detaje - një simbiozë e cilësive më të mira të makinave virtuale dhe konteinerëve.
Serverët
Revolucioni i cloud-it është efemer. Por kjo efemeritet ka një manifestim fizik - serverët. Fillimisht, arkitektura e tyre ishte klasike. Çipseti standard x86, kartat e rrjetit, Linux, hipervizori Xen, mbi të cilin funksiononin makinat virtuale.
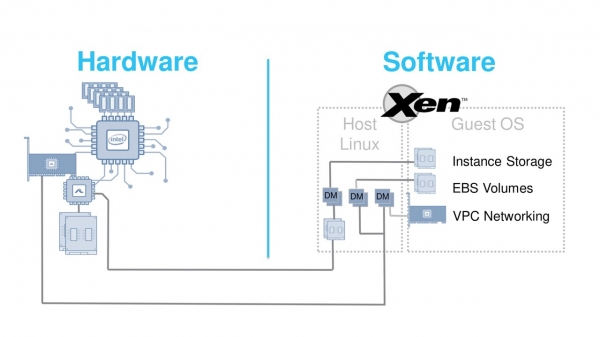
Në vitin 2012, një arkitekturë e tillë arrinte të përballonte detyrat e saj. Xen është një hipervizor i shkëlqyer, por ka një disavantazh të rëndësishëm. Ai ka shpenzime të larta për emulimin e pajisjeve. Me daljen në treg të kartave të reja rrjeti më të shpejta ose diskëve SSD, këto shpenzime bëhen tepër të larta. Si mund ta zgjidhim këtë problem? Vendosëm të punojmë në dy fronte - optimizimin e harduerit dhe hipervizorit. Kjo është një detyrë shumë e rëndësishme.
Optimizimi i harduerit dhe hipervizorit
Të bësh gjithçka njëherësh dhe mirë nuk do të funksionojë. Çfarë është "mirë", fillimisht gjithashtu ishte e paqartë.
Vendosëm të përdorim një qasje evolucionare - të ndryshojmë një element të rëndësishëm të arkitekturës dhe ta hedhim atë në prodhim.
Kërkojmë të përballojmë çdo pengesë, dëgjojmë ankesat dhe sugjerimet. Pastaj ndryshojmë një tjetër komponent. Kështu, me inkrementime të vogla, transformojmë tërë arkitekturën bazuar në reagimet nga përdoruesit dhe mbështetjen.
Transformimet filluan në vitin 2013 me më të vështirën - rrjetin. Në C3 instancat, karta standarde e rrjetit u shtua me një kartë speciale Network Accelerator. Ajo u lidh literalisht me një kabllo loopback në panelin e përparmë. E shëmtuar, por në cloud nuk duket. Megjithatë, ndërveprimi direkt me harduerin përmirësoi ndjeshëm jitter-in dhe kapacitetin e rrjetit.
Më pas u vendos të përmirësojmë qasjen në ruajtjen e dhënave EBS - Elastic Block Storage. Kjo është një kombinim i rrjetit dhe magazinimit. Sfidë është se nëse në treg ekzistonin karta Network Accelerator, mundësia për të blerë harduerin Storage Accelerator nuk kishte. Prandaj, ne iu drejtua një startup-i Annapurna Labs, e cila zhvilloi për ne çipa të specializuar ASIC. Këta lejuan lidhjen e volumeve të largëta EBS si pajisje NVMe.
Në instancat C4 ne zgjodhëm dy sfida. E para — realizuam një plan të ardhshëm për teknologjinë e re NVMe. E dyta — ndjeshëm ngarkuam procesorin qendror duke transferuar përpunimin e kërkesave për EBS në një kartë të re. Doli mirë, prandaj tani Annapurna Labs — është pjesë e Amazon.
Në nëntor të vitit 2017, ne kuptuam se erdhi koha për të ndryshuar edhe hipervizorin.
Hipervizori i ri u zhvillua mbi bazën e moduleve të përmirësuara të bërthamës KVM.
Ai lejon të reduktohen ndjeshëm kostot për emulimin e pajisjeve dhe të punojë direkt me ASIC-të e rinj. Instancat C5 ishtë virtualizimi i parë, nën kapuçin e të cilit punon hipervizori i ri. Ne e quajtëm atë Nitro.
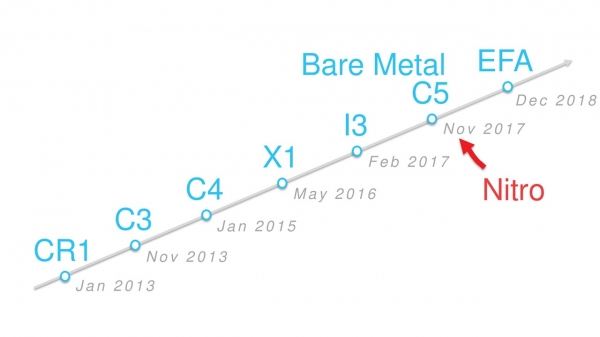 Evolucioni i instancave në një shkallë kohore.
Të gjitha llojet e reja të makinave virtuale që u shfaqën që nga nëntori 2017, punojnë mbi këtë hipervizor. Makinat Bare Metal nuk kanë hipervizor, por ato gjithashtu quhen Nitro, pasi ato përdorin karta të specializuara Nitro.
Në dy vitet e ardhshme, numri i llojeve të instancave Nitro tejkaloi disa dhjetëra: A1, C5, M5, T3 dhe të tjera.
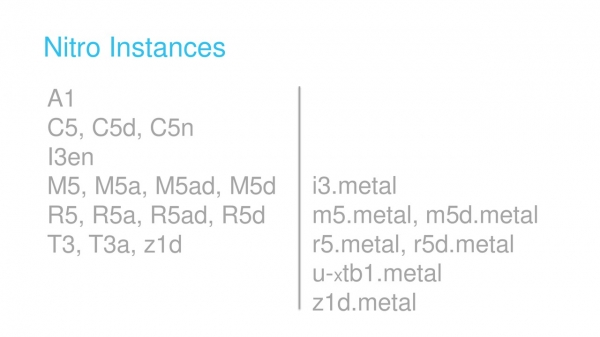
Llojet e instancave.
Si janë të organizuara makinat Nitro moderne
Ato kanë tre komponentë kryesorë: hipervizorin Nitro (për të cilin u diskutua më lart), çipin e sigurisë dhe kartat Nitro.
Çipi i sigurisë është i integruar pikërisht në bord. Ai kontrollon shumë funksione të rëndësishme, për shembull, kontrollin e ngarkesës së OS-së së hostit.
Kartat Nitro - ato ekzistojnë në katër lloje. Të gjitha janë zhvilluar nga Annapurna Labs dhe bazohen në ASIC të zakonshëm. Një pjesë e firmware-t të tyre gjithashtu është e përbashkët.
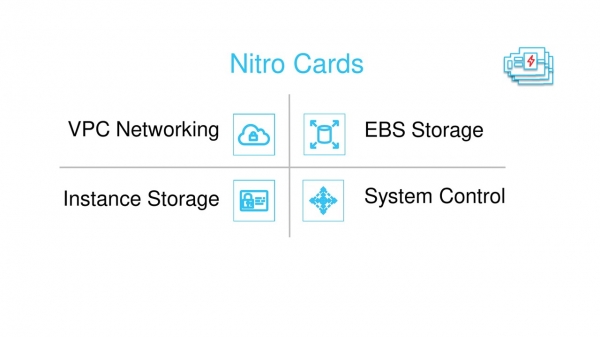
Katër lloje kartash Nitro.
Një nga kartat është e destinuar për të punuar me rrjetinVPC. Ajo është e dukshme në virtualizime si karta rrjetit ENA — Adaptori i Rrjetit Elastik. Ajo gjithashtu inkapsulon trafikun gjatë transmetimit përmes rrjetit fizik (për këtë do flasim në pjesën e dytë të artikullit), kontrollon Firewall grupet e Sigurisë, përgjigjet për ruterimin dhe gjëra të tjera rrjetore.
Kartat e veçanta punojnë me ruajtjen bllokuese EBS dhe diskët, të cilët janë të integruar në server. Për makinën virtuale të pritjes ato paraqiten si adaptues NVMe. Ato gjithashtu përgjigjen për enkriptimin e të dhënave dhe monitorimin e disqeve.
Sistemi i kartave Nitro, hipervizorit dhe çipit të sigurisë është i bashkuar në një rrjet SDN ose Rrjeti i Definimit të Softuerit. Për menaxhimin e këtij rrjeti (Control Plane) përgjigjet kontrolluesi i hartës.
Sigurisht, ne vazhdojmë zhvillimin e ASIC-ve të rinj. Për shembull, në fund të vitit 2018, çrelease çipi Inferentia, i cili lejon një funksionim më efikas me detyrat e mësimit të makinerive.
Çipi Inferentia Procesori i Mësimit të Makinerive.
Baza e dhënash e shkallëzuar
Një bazë e dhënash tradicionale ka një strukturë të stratifikuar. Nëse e thjeshtojmë shumë, mund të identifikojmë nivelet e mëposhtme.
- SQL — në të punojnë menaxherët e klientëve dhe kërkesave.
- Sigurimi i transaksioneve — këtu gjithçka është e qartë, ACID dhe gjithçka e tillë.
- Kešimi, e cila sigurohet nga pool-et e buffers.
- Regjistrimi — e siguron punën me redo-logët. Në MySQL ata quhen Bin Logs, në PosgreSQL — Write Ahead Logs (WAL).
- Ruajtja – regjistrimi direkt në disk.
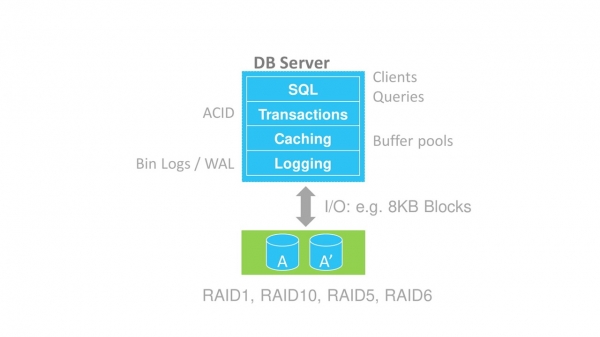
Struktura e stratifikuar e bazës së të dhënave.
K existojnë mënyra të ndryshme për të shkallëzuar bazat e të dhënave: sharding, arkitektura Shared Nothing, disqe të ndarë.
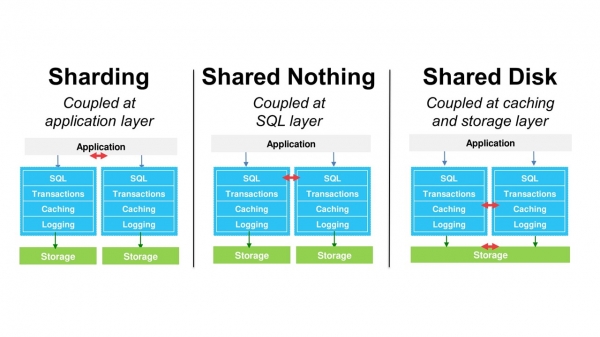
Megjithatë, të gjitha këto metoda ruajnë të njëjtën strukturë monolitike të bazës së të dhënave. Kjo e kufizon dukshëm shkallëzimin. Për të zgjidhur këtë problem, ne zhvilluam bazën tonë të të dhënave — Amazon Aurora. Ajo është e përputhshme me MySQL dhe PostgreSQL.
Amazon Aurora
Ideja kryesore arkitekturore është ndarja e niveleve të ruajtjes dhe logimit nga baza e të dhënave kryesore.
Duke bërë një hap para, do të them se niveli i kesh-it po ashtu e bëmë të pavarur. Arkitektura nuk është më një monolit, dhe ne marrim gradë të reja lirie në shkallëzimin e blloqeve të ndryshme.
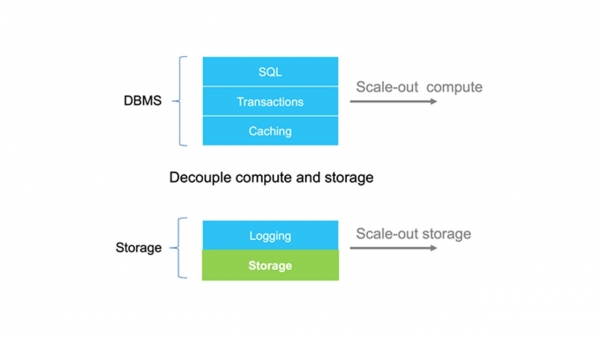
Nivelet e logimit dhe ruajtjes janë ndarë nga baza e të dhënave.
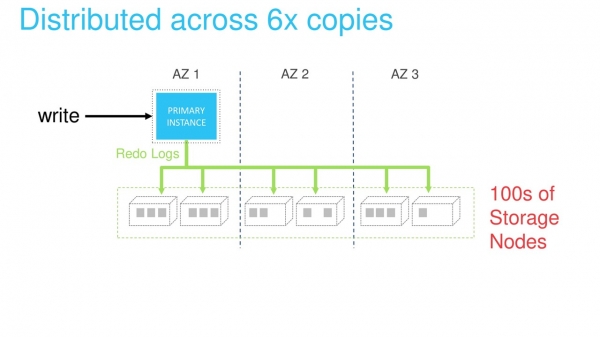
Një DBM tradicionale regjistron të dhënat në sistemin e ruajtjes në formë bllokesh. Në Amazon Aurora krijuam një ruajtje "inteligjente", e cila mund të flasë në gjuhën e redo-logëve. Brenda vetes, ruajtja i kthen logët në blloqe të dhënash, monitoron integritetin e tyre dhe bën automatikisht backup.
Ky qasje lejon realizimin e gjërave interesante si klonimi. Ai funksionon në mënyrë themelore më shpejt dhe më ekonomik për shkak të faktit se nuk kërkon krijimin e një kopjeje të plotë të të gjitha të dhënave.
Niveli i ruajtjes është realizuar si një sistem të shpërndarë. Ai përbëhet nga një numër shumë të madh serverash fizikë. Çdo redo-log përpunohen dhe ruhen në të njëjtën kohë nga gjashtë node. Kjo siguron mbrojtjen e të dhënave dhe shpërndarjen e ngarkesës.
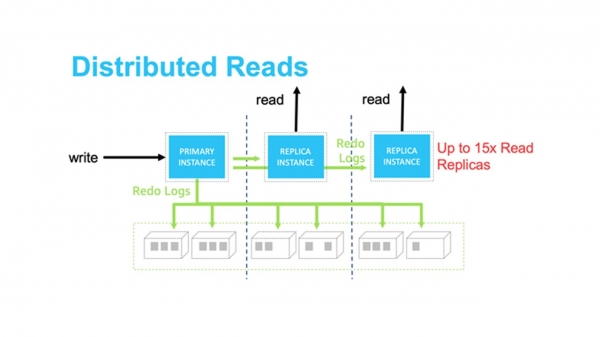
Mundësia e shkallëzimit në lexim mund të sigurohet me anë të replika të përshtatshme. Shtëpia e shpërndarë eleminon nevojën për sinkronizim mes instancës kryesore të DB, përmes së cilës ne regjistrojmë të dhënat, dhe llojeve të tjera të replika. Të dhënat aktuale janë garantuar qasje për të gjitha replikat.
Problemi i vetëm është ruajtja në cache e të dhënave të vjetra në replikat e leximit. Por ky problem zgjidhet duke transmetuar të gjitha log-et redo në replikat përmes rrjetit të brendshëm. Nëse log-u është në cache, ai shënohet si i pavlefshëm dhe ri-shkruhet. Nëse nuk është në cache, thjesht hidhet poshtë.
Kemi kuptuar ruajtjen.
Si të shkallëzojmë nivelet e DBMS
Këtu, shkallëzimi horizontal është shumë më i komplikuar. Prandaj, do të ndjekim një rrugë të përshkruar në shkallëzimin klasik vertikal.
Le të supozojmë se kemi një aplikacion që komunikon me DBMS përmes një node master.
Gjatë shkallëzimit vertikal, ne ndajmë një node të re, e cila do të ketë më shumë procesorë dhe memorie.
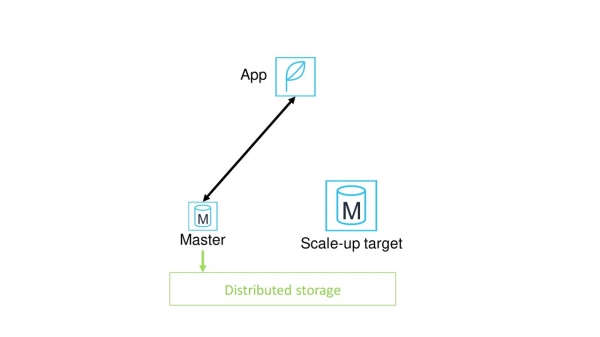
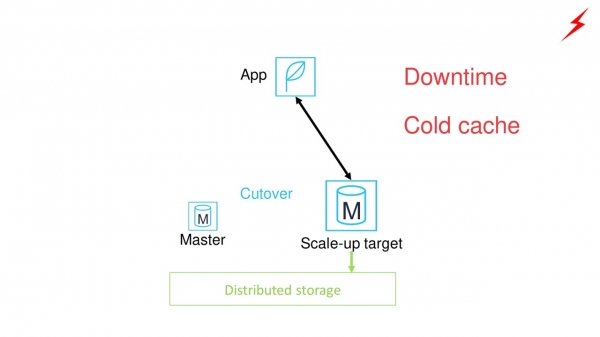
Pastaj, ne kalojmë aplikacionin nga node master e vjetër në të re. Ndodhin probleme.
- Kjo do të kërkojë një kohë të dukshme ndalimi për aplikacionin.
- Node e re master do të ketë një cache të ftohtë. Performanca e DB do të jetë maksimale vetëm pas ngrohjes së cache-it.
Si ta përmirësojmë situatën? Të vendosim një proxy mes aplikacionit dhe node master.
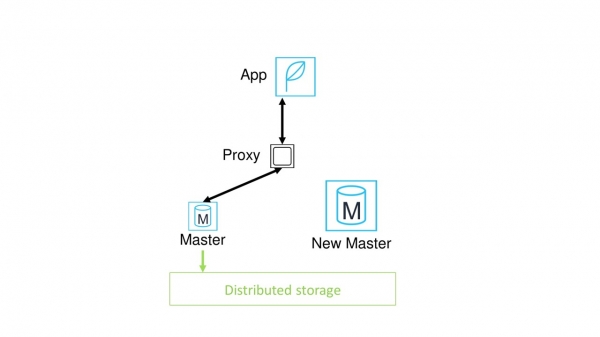
Çfarë na jep kjo? Tani, të gjitha aplikacionet nuk është nevoja t’i redirectionohet manualisht në node e re. Kalimi mund të bëhet nën proxy dhe ndihmon që të jetë thelbësisht më i shpejtë.
Duket se problemi është zgjidhur. Por jo, ne ende vuajmë nga nevoja për ngrohjen e cache-it. Për më tepër, u shfaq një problem i ri — tani proxy është një pikë potenciale dështimi.
Zgjidhja përfundimtare me Amazon Aurora serverless
Si i zgjidhëm këto probleme?
E lëmë proxy-në. Ky nuk është një instancë e veçantë, por një flotë të tërë të shpërndarë proxy, përmes së cilës aplikacionet lidhën me DB. Çdo nodë në rast se del jashtë funksionit mund të zëvendësohet pothuajse menjëherë.
Shtojmë një fond të node-ve të ngrohta të madhësive të ndryshme. Prandaj, nëse është e nevojshme të alokojmë një node më të madhe apo më të vogël, ajo është menjëherë e disponueshme. Nuk është nevoja të presim që të ngarkohet.
E gjithë processi i shkallëzimit kontrollohet nga një sistem të veçantë monitorimi. Monitoring constantly checks the status of the current master node. If it detects, for example, that the CPU load has reached a critical level, it notifies the pool of warm instances about the need to allocate a new node.
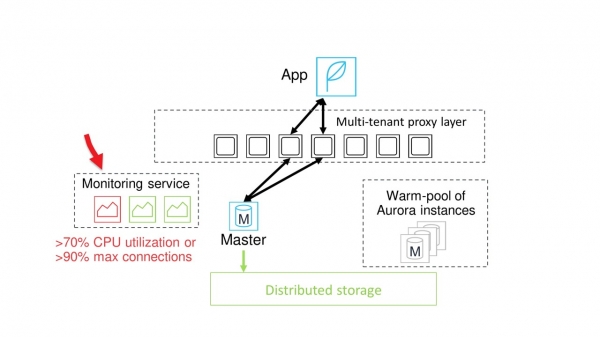
Distributed proxies, warm instances, and monitoring.
A node of the required capacity is available. Buffer pools are copied to it, and the system begins to wait for a safe moment to switch.
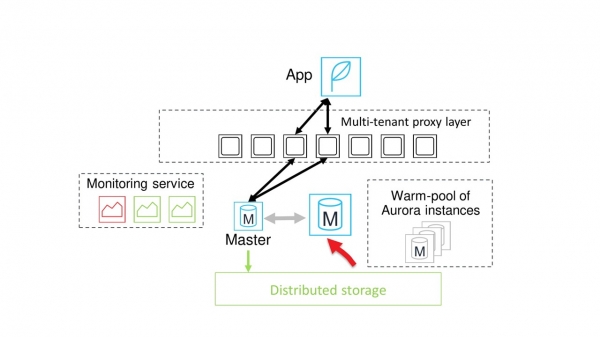
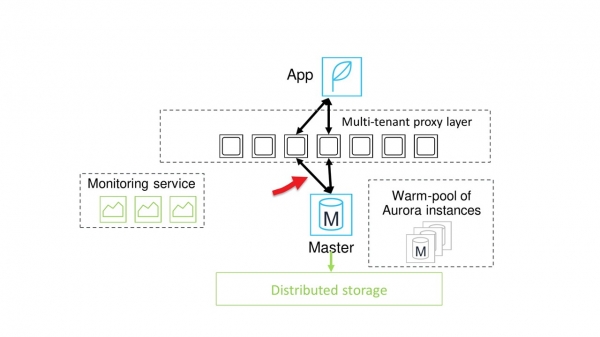
Usually, the moment to switch occurs quite quickly. Then, communication between the proxy and the old master node is suspended, and all sessions are switched to the new node.
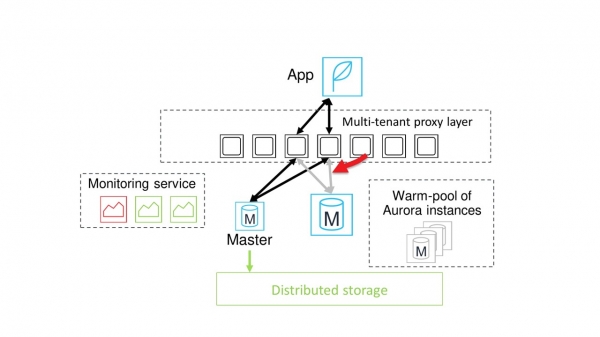
Work with the database resumes.
The graph shows that the pause is indeed very brief. The blue graph indicates load, and the red steps mark the scaling moments. The short dips in the blue graph are precisely that brief delay.
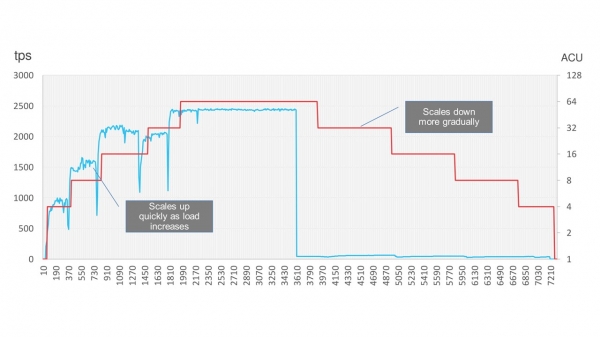
By the way, Amazon Aurora allows you to save significantly and turn off the database when it is not in use, for example, on weekends. After stopping, the database gradually reduces its power and turns off for a while. When the load returns, it smoothly ramps up again.
In the next part of the story about Amazon's architecture, we will talk about network scaling. Subscribe and stay updated so you don't miss the article.
Në Vasily Pantyukhin will present a report titled "". What design patterns do Amazon developers use in distributed systems, what are the reasons for service failures, what is Cell-based architecture, Constant Work, Shuffle Sharding — it will be interesting. Less than a month until the conference — . Prices will increase on October 24.
Burimi: habr.com
