

Skala e rrjetit Amazon Web Services përbëhet nga 69 zona në mbarë botën në 22 rajone: SHBA, Evropë, Azi, Afrikë dhe Australi. Në çdo zonë ndodhen deri në 8 Qendra të të Dhënave (QTT). Në çdo QTT ka mijëra ose qindra mijëra servera. Rrjeti është ndërtuar në mënyrë që të gjitha skenarët e pakët të ndërprerjeve të shërbimit të merren parasysh. Për shembull, të gjitha rajonet janë të izoluar nga njëra-tjetra, dhe zonat e disponueshmërisë janë të shpërndara në distanca disa kilometra. Edhe nëse pritet kabulli, sistemi do të kalojë në kanale rezervë, dhe humbja e informacionit do të përbëhet nga njësi paketash të dhënash. Në lidhje me principet e tjera mbi të cilat është ndërtuar rrjeti dhe si është organizuar, do të tregojë Vasiliy Pantyukhin.
Vasiliy Pantyukhin ka filluar si administrator Unix në kompanitë .ru, ka kaluar 6 vjet me pajisje të mëdha nga Sun Microsystems, dhe 11 vjet ka predikuar qendrim të orientuar nga të dhënat në EMC. Në mënyrë natyrale, ka evoluar në cloud privat, më pas u bashkua me atë publik. Tani, si arkitekt i Amazon Web Services, ndihmon me këshillat teknike që të jetojnë dhe zhvillohen në cloud AWS.
Në pjesën e mëparshme të trilogjisë për strukturën e AWS, Vasiliy theksoi funksionimin e serverëve fizikë dhe shkallëzimin e bazës së të dhënave. Kartat Nitro, hipervizori i personalizuar i bazuar në KVM, baza e të dhënave Amazon Aurora — për të gjitha këto në materialin "". Lexoni për të zhytur në kontekst, ose shikoni të paraqitjes.
Në këtë pjesë do të flasim për shkallëzimin e rrjetit — një nga sistemet më të komplikuara në AWS. Evolucioni nga rrjeti i sheshtë në Rrjetin Privat Virtual dhe struktura e tij, shërbimet e brendshme Blackfoot dhe HyperPlane, problemi i fqinjit të zhurmshëm, dhe në fund — shkallët e rrjetit, backbone dhe kabujt fizikë. Për të gjitha këto më poshtë.
Paralajmërim: gjithçka më poshtë — mendim personal i Vasiliy, dhe mund të mos përkojë me pozitat e Amazon Web Services.
Shkallëzimi i rrjetit
Cloud AWS është lançuar në vitin 2006. Rrjeti i tij ishte mjaft primitiv — me strukturë të sheshtë. Cilësia e adresave private ishte e zakonshme për të gjithë përdoruesit e cloud-it. Kur nisje një makinë virtuale të re rastësisht merrje një adresë IP të disponueshme nga ky gamë.
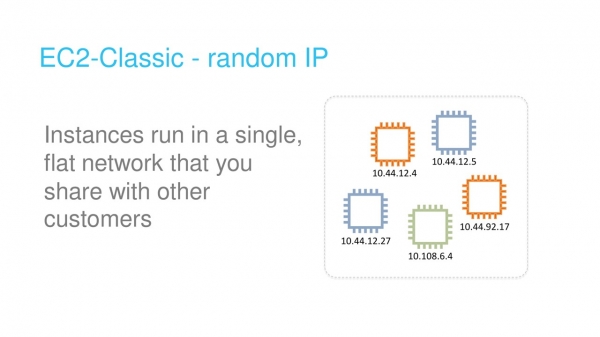
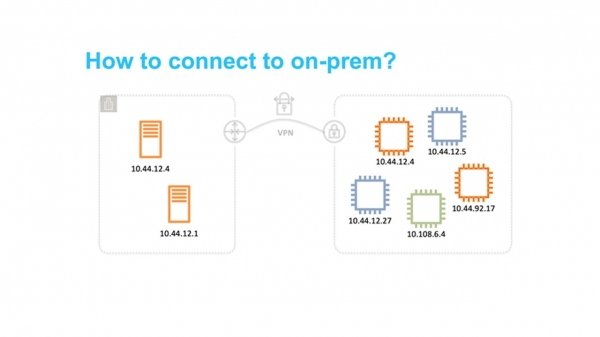
Kjo qasje ishte e lehtë për t'u implementuar, por substantialisht kufizonte përdorimin e cloud-it. Në veçanti, ishte mjaft e vështirë të zhvilloheshin zgjidhje hibride, ku bashkoheshin rrjetet private në tokë dhe në AWS. Problemi më i zakonshëm ishte në përputhjen e gamave të adresave IP.
Reku i Privat Virtual
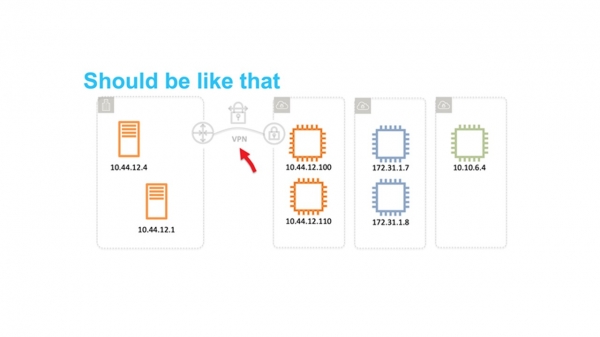
Reku ka qenë shumë i kërkuar. Ka ardhur koha të mendojmë për shkallëzueshmërinë dhe mundësinë e përdorimit të tij nga miliona të qiramarës. Rrjeti i sheshtë është bërë pengesa kryesore. Prandaj, kemi filluar të mendojmë si t'i izolojmë përdoruesit nga njëri-tjetri në nivelin e rrjetit, në mënyrë që ata të mund të zgjedhin vetë ranges IP.
Çka të parën bie në mendje kur mendoni për izolimin rrjetor? Sigurisht VLAN dhe VRF — Rrugëzim dhe Përçues Virtual.
Fatkeqësisht, kjo nuk funksionoi. VLAN ID është vetëm 12 bit, që na jep vetëm 4096 segmente të izoluar. Edhe në kalimtarët më të mëdhenj, mund të përdoren maksimumi 1-2 mijë VRF. Ndërveprimi i VRF dhe VLAN na jep vetëm disa miliona nënshembuj. Kjo është me të vërtetë e pamjaftueshme për dhjetëra miliona të qiramarës, secili prej të cilëve duhet të ketë mundësinë të përdorë disa nënshembuj.
Po ashtu, ne thjesht nuk mund të përballojmë blerjen e numrit të kërkuar të kutive të mëdha, për shembull, nga Cisco ose Juniper. Ka dy arsye: është joshës çmimi, dhe ne nuk duam të bëhemi të varur nga politika e tyre e zhvillimit dhe patching.
Përfundimi është një – të gatuajmë zgjidhjen tonë.
Në vitin 2009 ne shpallëm VPC — Reku i Privat Virtual. Emri u bë i njohur dhe tani shumë ofrues të tjerë të cloud-it e përdorin gjithashtu atë.
VPC është një rrjet virtual SDN (Rrjeti e Definuar nga Softueri). Ne vendosëm të mos shpikim protokolle të veçanta në nivelet L2 dhe L3. Rrjeti funksionon mbi Ethernet dhe IP standard. Për të dërguar trafikun, lëvizja e makinerive virtuale incapsulohet në një mbulesë të protokollit tonë. Aty tregohet ID, i cili i përket VPC të qiramarës.
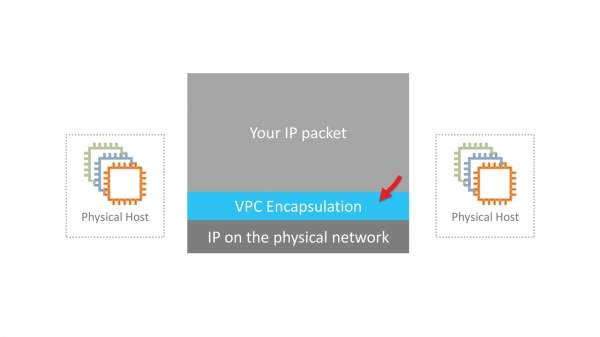
Dëgjohet e thjeshtë. Megjithatë, duhet të zgjidhim disa probleme teknike serioze. Për shembull, ku dhe si të ruajmë të dhënat mbi kartat e virtualizuara MAC/IP, VPC ID dhe MAC/IP të përkatshme fizike. Një tabelë e tillë që do të punojë me vonesa minimale, është një sfidë e madhe në shkallë AWS. Kjo është përgjegjësi e shërbimit të kartës, i cili është shtrirë nën një shtresë të hollë në të gjithë rrjetin.
Në makinat e brezit të ri, incapsulimi kryhet nga kartat Nitro në nivelin e harduerit. Në instancat e vjetra, incapsulimi dhe dekapitulimi janë programore.
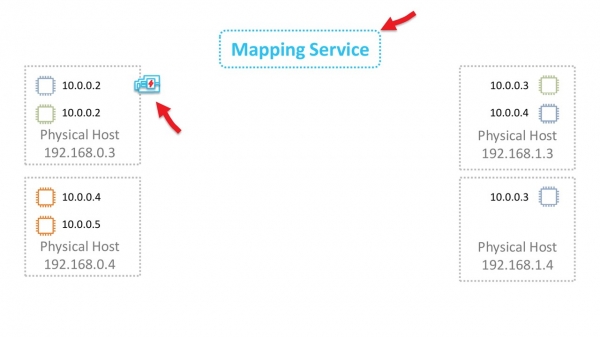
Të shohim se si funksionon në terma të përgjithshëm. Le të fillojmë nga niveli L2. Supozojmë se kemi një virtualkë me IP 10.0.0.2 në serverin fizik 192.168.0.3. Ajo dërgon të dhëna në makinë virtuale 10.0.0.3, e cila jeton në 192.168.1.4. Krijohet një kërkesë ARP, e cila shkon në kartën rrjetike Nitro. Për thjeshtsi, le të supozojmë se të dy virtualkat jetojnë në një VPC "blu".
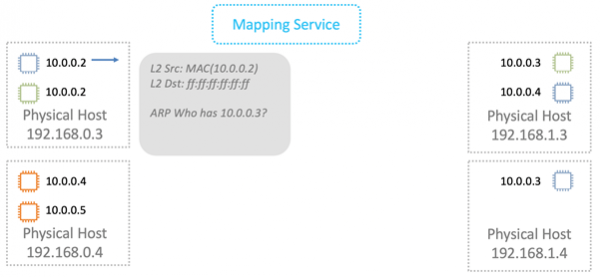
Karta zëvendëson adresën e burimit me të vetën dhe dërgon kornizën ARP në shërbimin e hartës.
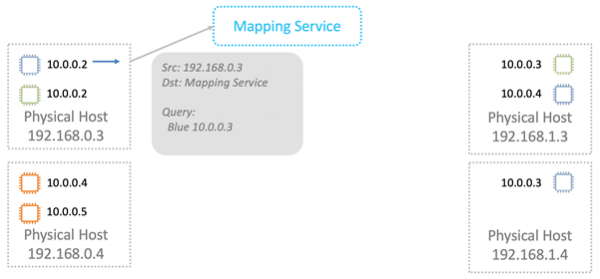
Shërbimi i hartës kthen informacionin e nevojshëm për transmetimin në rrjetin fizik L2.
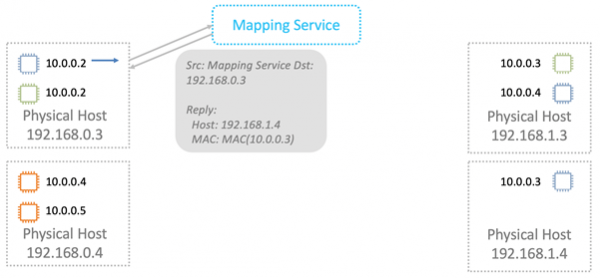
Nitro-karta në përgjigjen ARP zëvendëson MAC-in në rrjetin fizik me adresën në VPC.
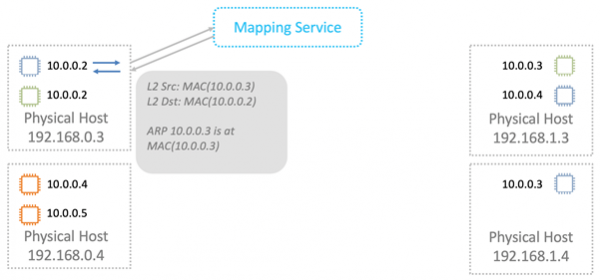
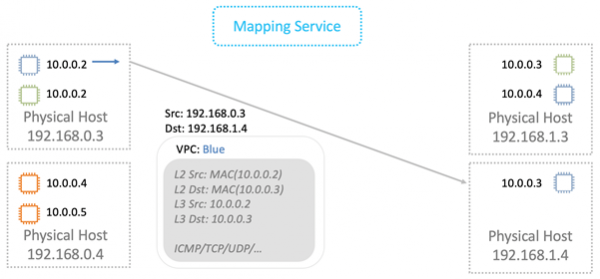
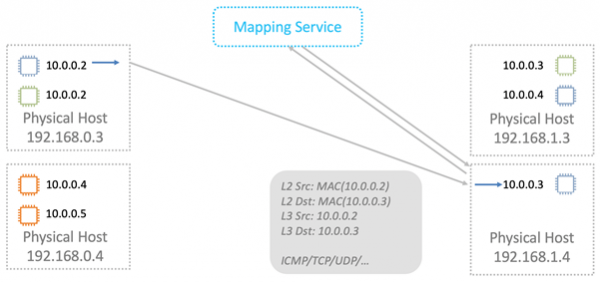
Gjatë dërgimit të të dhënave, ne mbështjellim MAC dhe IP logjik në një mbështjellës VPC. Të gjitha këto i dërgojmë në rrjetin fizik duke përdorur IP-të përkatëse të kartave Nitro të burimit dhe destinacionit.
Makinë fizike, për të cilën është paketa, kryen një kontroll. Kjo është e nevojshme për të parandaluar mundësinë e zëvendësimit të adresave. Makinë dërgon një kërkesë speciale në shërbimin e hartës dhe pyet: "Nga makina fizike 192.168.0.3 kam marrë një paketë, e cila është e destinuar për 10.0.0.3 në VPC "të kaltër". A është legjitime?"
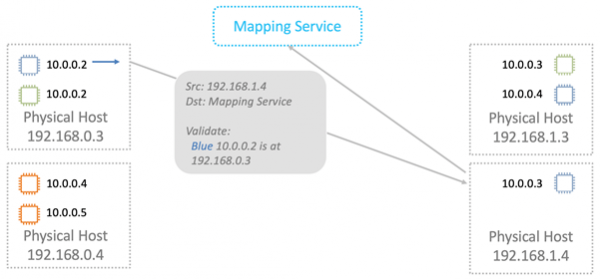
Shërbimi i hartës kontrollon me tabelën e tij të vendosjes së burimeve dhe lejon, ose ndalon kalimin e paketës. Në të gjitha instancat e reja, një verifikim shtesë është i koduar në kartat Nitro. Kjo nuk mund të shmangesh as teorikisht. Prandaj, spoofing në burimet e VPC tjetër nuk do të funksionojë.
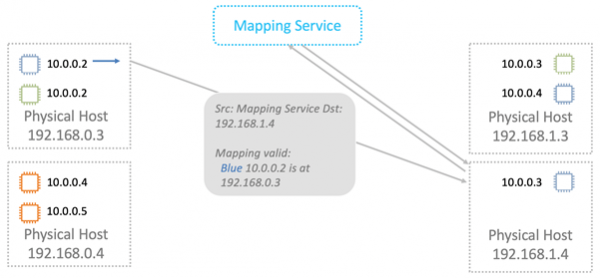
Më pas, të dhënat dërgohen në makinën virtuale për të cilën ato janë të destinuara.
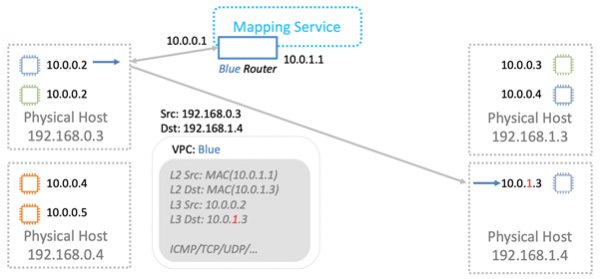
Shërbimi i hartës funksionon gjithashtu si një ruter logjik për transmetimin e të dhënave mes virtualkave në nënrrjeta të ndryshme. Aty konceptualisht gjithçka është e thjeshtë, nuk do ta shqyrtoj në detaje.
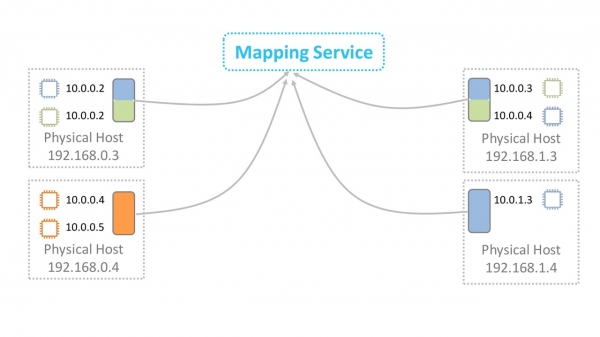
Kështu që, gjatë dërgimit të çdo pakete, serverët i drejtohen shërbimit të hartës. Si të luftojmë me vonesat e pashmangshme? Me cache, sigurisht.
E gjithë bukuria është se nuk është e nevojshme të ruhet e gjithë tabela e madhe. Në serverin fizik jetojnë virtualka nga një numër relativisht i vogël VPC. Duhet të ruhet informacioni vetëm për këto VPC. Dërgimi i të dhënave në VPC të tjera në konfigurimin "default" megjithatë nuk është legjitim. Nëse përdoret një funksionalitet si VPC-peering, atëherë informacioni mbi VPC-të përkatëse ngarkohet shtesë në cache.
Kemi sqaruar dërgimin e të dhënave në VPC.
Blackfoot
Si si të veprojmë në raste kur trafik duhet të dërgohet jashtë, për shembull në Internet ose përmes VPN në tokë? Këtu na ndihmon Blackfoot — shërbimi i brendshëm AWS. Ai është zhvilluar nga ekipi ynë në Afrikën e Jugut. Kështu që shërbimi ka marrë emrin nga pinguini që jeton në Afrikën e Jugut.
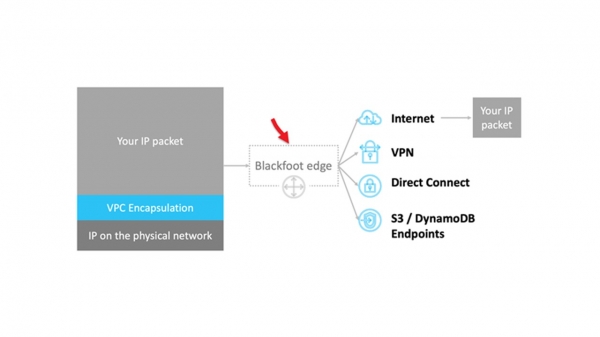
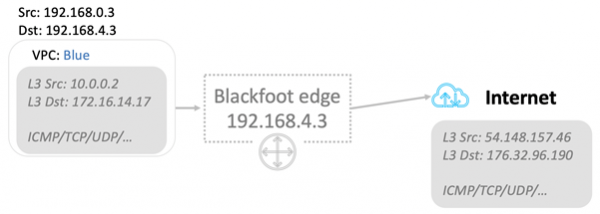
Blackfoot dekapsulon trafikun dhe bën me të atë që nevojitet. Të dhënat në Internet dërgohen siç janë.
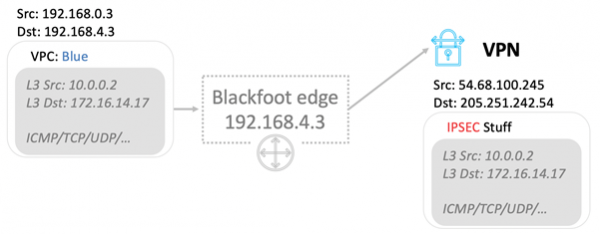
Të dhënat dekapsulohen dhe pastaj shtrihen përsëri në paketat IPsec kur përdoret VPN.
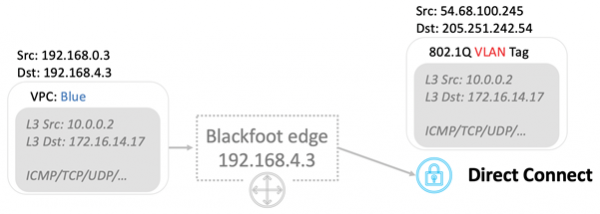
Në përdorimin e Direct Connect, trafiku etiketohen dhe dërgohen në VLAN-in përkatës.
HyperPlane
Ky është një shërbim i brendshëm për kontrollin e trafikut. Shumë shërbime rrjetesh kërkojnë kontrollin e statusit të trafikut të dhënash. Për shembull, në përdorimin e NAT, kontrolli i trafikut duhet të sigurojë që çdo çift "IP: porta e destinacionit" të korrespondon me një port të vetëm dalës. Në rastin e balancuesit NLB — Balancuesi i Ngarkesës në Rrjet, trafiku i të dhënave gjithmonë duhet të drejtohet në të njëjtën makinë virtuale të destinacionit. Grupet e Sigurisë — janë një firewall me ruajtjen e statusit. Ai ndjek trafikun e ardhshëm dhe hap portat për trafikun dalës në mënyrë të heshtur.
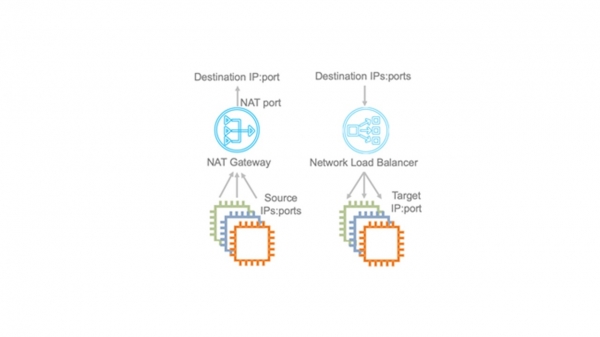
Në cloud-in AWS, kërkesat për vonesa transmetimi janë jashtëzakonisht të larta. Prandaj HyperPlane është kritik për funksionalitetin e tërë rrjetit.
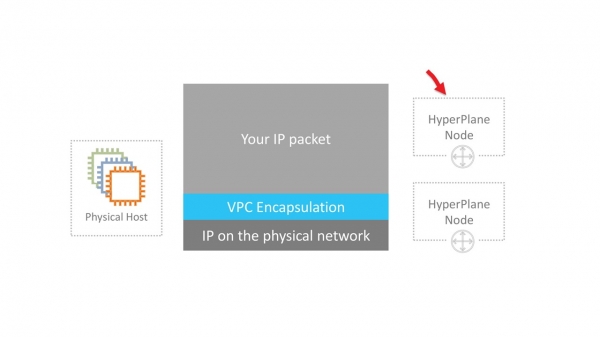
Hyperplane është ndërtuar mbi makina virtuale EC2. Këtu nuk ka magji, vetëm mjeshtëri. Mjeshtëria qëndron në faktin se këto janë makina virtuale me RAM të madh. Operacionet janë transaksionale dhe kryhen ekskluzivisht në memorie. Kjo lejon të arrijmë vonesa vetëm disa mikrosekondash. Ndërveprimi me disqet do të shkatërronte tërë performancën.
Hyperplane është një sistem i shpërndarë nga një numër të madh të tillë EC2-makina. Çdo makinë virtuale ka një kapacitet prej 5 GB/s. Në shkallën e tërë rrjetit rajonal, kjo ofron terabite të furishme kapaciteti dhe lejon trajtimin e miliona lidhjeve në sekondë..
HyperPlane punon vetëm me rrjedha. VPC incapsulimi i pakot është plotësisht transparent për të. Një potencial për të bërë dëm në këtë shërbim të brendshëm sërish nuk do t'i lejonte të kalonte izolimin VPC. Siguria mbrohet nga nivelet më poshtë.
Fqinja e zhurmshme
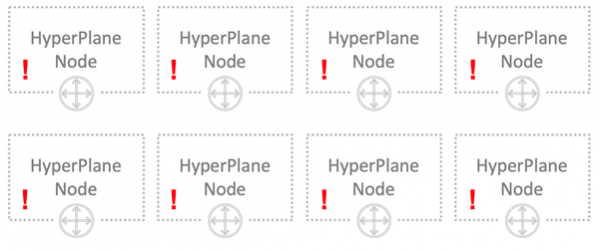
Ka gjithashtu një problem me fqinjët e zhurmshëm — fqinj i zhurmshëm. Le të supozojmë se kemi 8 node. Këto node përpunojnë flukset e të gjithë përdoruesve të cloud-it. Duket se gjithçka është në rregull dhe ngarkesa duhet të shpërndahet në mënyrë të barabartë mbi të gjitha node-t. Node-t janë shumë të fuqishme dhe është e vështirë t'i mbingarkosh ato.
Por ne e ndërtuam arkitekturën tonë duke u bazuar edhe në skenarë të pamundur.
Një probabilitet i ulët nuk do të thotë se është e pamundur.
Mund ta imagjinojmë një situatë ku një ose disa përdorues do të gjeneronin një ngarkesë shumë të madhe. Të gjithë node-t e HyperPlane përfshihen në përpunimin e kësaj ngarkese dhe përdoruesit e tjerë potencialisht mund të ndiejnë një rënie të performancës. Kjo shkatërron konceptin e cloud-it, në të cilin tenantët nuk kanë mundësi të ndikojnë në njëri-tjetrin.
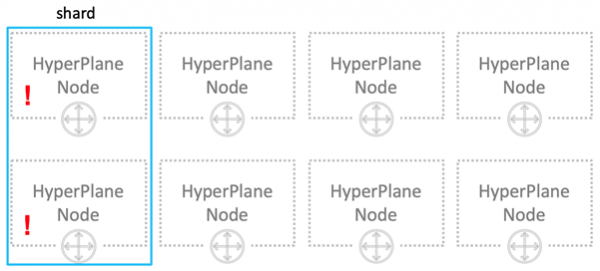
Si ta zgjidhim problemin e fqinjit të zhurmshëm? E para që na vjen në mendje është shardimi. 8 node-t tona ndahen logjikisht në 4 sharda me nga 2 node në secilin. Tani fqinji i zhurmshëm do të pengojë vetëm një të katërtën e të gjithë përdoruesve, por shumë.
Le të veprojmë ndryshe. Çdo përdorues të ketë vetëm 3 node.
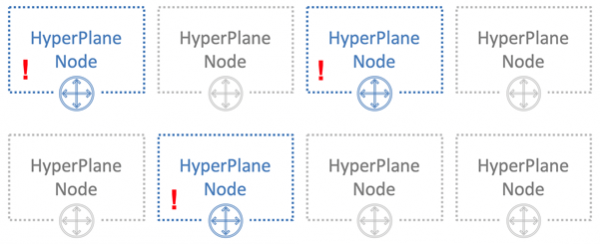
Truku është të caktosh node të ndryshme përdoruesve të ndryshëm rastësisht. Në figurën më poshtë, përdoruesi me ngjyrë blu prek node-t me një nga dy përdoruesit e tjerë — të gjelbërin dhe portokallin.
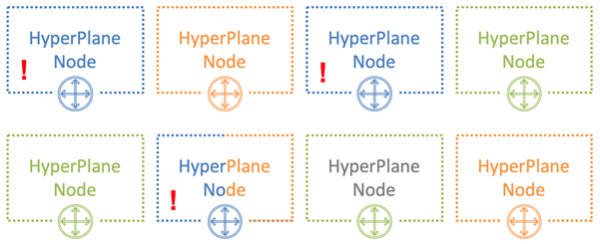
Me 8 node dhe 3 përdorues, probabiliteti i përputhjes së fqinjit të zhurshëm me një nga përdoruesit është 54%. Me këtë probabilitet, përdoruesi blu do të ndikojë në tenantët e tjerë. Në këtë rast, kjo do të ndodhë vetëm me një pjesë të ngarkesës së tij. Në shembullin tonë, ky ndikim do të jetë i dukshëm vetëm për një të tretën e të gjithë përdoruesve. Kjo është tashmë një rezultat i mirë.
Numri i përdoruesve që do të përputhen
Probabiliteti në përqindje
0
18%
1
54%
2
26%
3
2%
Le të afrojmë situatën me reale — të marrim 100 node dhe 5 përdorues në 5 node. Në këtë rast, asnjë nga node-t nuk do të përputhet me një probabilitet prej 77%.
Numri i përdoruesve që do të përputhen
Probabiliteti në përqindje
0
77%
1
21%
2
1,8%
3
0,06%
4
0,0006%
5
0,00000013%
Në një situatë reale, me një numër shumë të madh node-sh HyperPlane dhe përdoruesish, ndikimi potencial i fqinjit të zhurmshëm ndaj përdoruesve të tjerë është minimal. Ky metod quhet shardim me përzierje — shuffle sharding. Ai minimizon efektin negativ nga dalja e node-ve jashtë funksionit.
Shumë shërbime janë ndërtuar mbi bazën e HyperPlane: Network Load Balancer, NAT Gateway, Amazon EFS, AWS PrivateLink, AWS Transit Gateway.
Mastër të rrjetit
Tani do flasim për përmasat e vetë rrjetit. Në tetor 2019, AWS ofron shërbimet e veta në 22 rajone, dhe janë të planifikuara edhe 9 të tjera.
- Çdo rajon përmban disa zona aksesibiliteti — Availability Zone. Në total, ato janë 69 në mbarë botën.
- Çdo AZ përbëhet nga Qendrat e Trajtimit të Të Dhënave. Në total, ato nuk janë më shumë se 8.
- Në Qendrën e Të Dhënave ndodhet një sasi enorme serverash, në disa deri 300,000.
Tani të gjitha këto t’i mesojmë, t’i shumojmë dhe të marrim një shifër mbresëlënëse që reflekton përmasat e cloud-it Amazon..
Ndërmjet zonave të aksesibilitetit dhe Qendrave të Trajtimit të Të Dhënave janë vendosur shumë kanale optike. Në një nga rajonet tona më të mëdha, vetëm për lidhjen mes AZ-ve dhe qendrave të lidhjes me rajone të tjera (Transit Centers) janë vendosur 388 kanale. Në total, kjo jep 5000 Tbit..
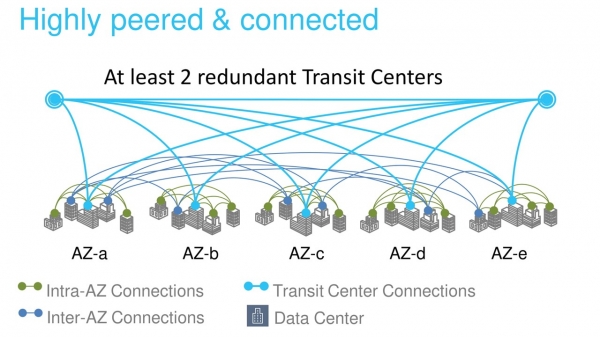
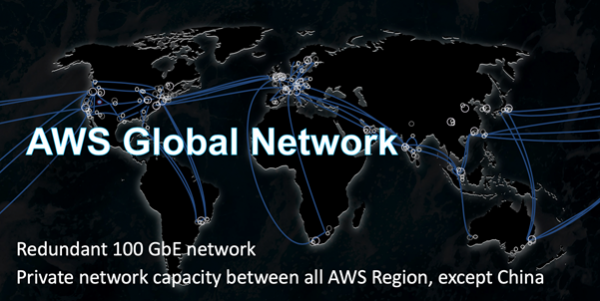
Backbone AWS është ndërtuar posaçërisht për cloud-in dhe është optimizuar për të punuar me të. Ne e ndërtuam atë në kanale 100 GBit/s.Ne i kontrollojmë ato plotësisht, përveç rajoneve në Kinë. Trafiku nuk ndahet me ngarkesat e kompanive të tjera.
Sigurisht, nuk jemi provider-i i vetëm cloud me një rrjet private backbone. Një numër në rritje kompanish të mëdha po e ndjekin këtë rrugë. Kjo konfirmohet nga studiues të pavarur, për shembull, nga .
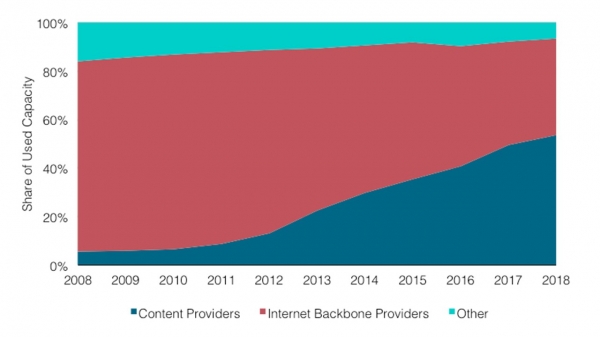
Në grafik, shihet se pjesa e providerëve të përmbajtjes dhe providerëve të cloud-it po rritet. Për shkak të këtij ndryshimi, pjesa e trafikëve të Internetit të providerëve backbone po zvogëlohet vazhdimisht.
Do të shpjegoj pse po ndodh kjo. Më parë, shumica e shërbimeve web ishin të aksesueshme dhe konsumohej drejtpërdrejt nga Interneti. Tani, gjithnjë e më shumë servera janë të vendosur në cloud dhe janë të aksesueshëm përmes CDN — Content Distribution Network.Për të aksesuar burimin, përdoruesi hyn në Internet deri në PoP-in më të afërt CDN — Point of Presence.Shpesh herë, kjo është diku afër. Më pas, ai del nga Interneti publik dhe përmes një backbone private shkon përtej Atlantikut, për shembull, dhe arrin drejtpërdrejt në burim.
Është interesante si do të ndryshojë Interneti pas 10 vjetësh nëse kjo tendencë vazhdon?
Kanalet fizike.
Shkencëtarët ende nuk kanë gjetur një mënyrë për të rritur shpejtësinë e dritës në Univers, por kanë avancuar shumë në metodat e transmetimit të saj përmes fibrave optike. Aktualisht, ne përdorim kabllo me 6912 fibra. Kjo ndihmon në optimizimin e kostos së tyre të shtrimit.
Në disa rajone na duhet të përdorim kabllo speciale. Për shembull, në regionin e Sidnejit përdorim kabllo me mbulesë speciale kundër termitëve.
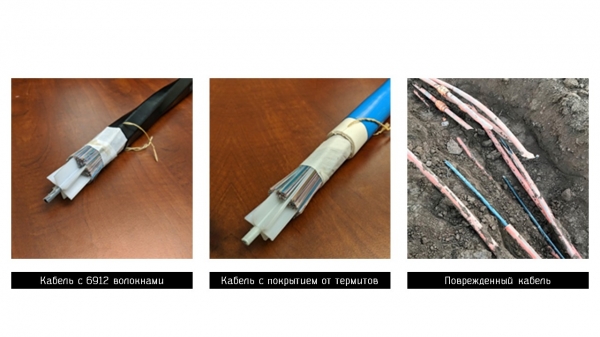
Askush qëndron, ndonjëherë kanalet tona dëmtohen. Në fotoja në të djathë janë kabllot optikë në një nga rajonet amerikane, të cilat u prishën nga ndërtuesit. Si rezultat i aksidentit humbën vetëm 13 paketa të dhënash, që është e habitshme. Përsëri - vetëm 13! Sistemi u kalua menjëherë në kanalet rezervë - shkalla funksionon.
Ne shikuam me shpejtësi disa shërbime dhe teknologji të reja të Amazon Cloud. Shpresoj që tani keni një ide të paktën për shkallën e detyrave që inxhinierët tanë duhet të zgjidhin. Personalish, kjo më tërheq shumë.
Kjo është pjesa finale e trilogjisë nga Vasiliy Pantyukhin në lidhje me arkitekturën e AWS. Në pjesën e parë përshkruhen optimizimi i serverëve dhe shkallëzimi i bazës së të dhënave, ndërsa në janë funksionet serverless dhe Firecracker.
Në Në nëntor, Vasiliy Pantyukhin do të ndajë detaje të reja për arkitekturën e Amazon. Ai do të flasë për arsyet e dështimeve dhe projektimin e sistemeve të shpërndara në Amazon. Deri më 24 tetor, akoma mund të biletën në një çmim të mirë dhe të paguani më vonë. Po ju presim në HighLoad++, ejani - do të bisedojmë!
Burimi: habr.com
