

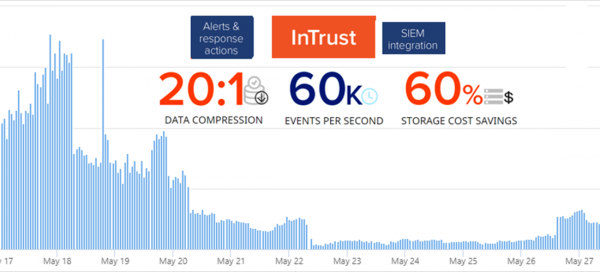
Të gjithë ata që kanë provuar të nisin një makinë virtuale në cloud e dinë mirë se porta standarde RDP, nëse lihet e hapur, do të sulmohet menjëherë nga valë tentativash për të shkelur fjalëkalimin nga IP të ndryshme në të gjithë botën.
Në këtë artikull do të tregoj se si në mund të konfigurohet një reagim automatik ndaj tentativave për shkeljen e fjalëkalimit nëpërmjet shtimit të një rregulli të ri në firewall. InTrust është një për mbledhjen, analizimin dhe ruajtjen e të dhënave jo-strukturuara, ku janë tashmë qindra reagime të paracaktuar për lloje të ndryshme sulmesh.
Në Quest InTrust mund të rregullohen veprimet përgjigjëse kur rregulli aktivizohet. Nga agjentët mbledhës të.logëve, InTrust merr një mesazh për një tentativë të dështuara të autorizimit në një stacion pune ose server. Për të konfiguruar shtimin e adresave të reja IP në firewall, është e nevojshme të kopjoni një rregull ekzistues të specializuar për zbulimin e shumë tentativave të dështuara të autorizimit dhe ta hapni kopjen e tij për redaktim:
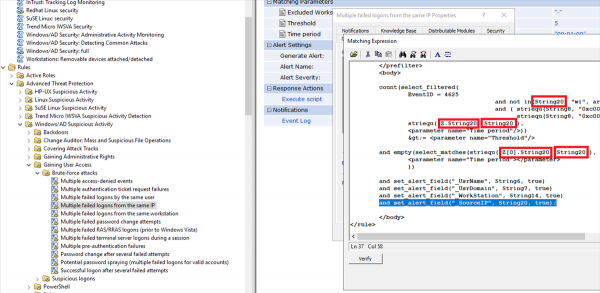
Ngjarjet në regjistrat Windows përdorin atë që quhet InsertionString. (kjo është një logim i dështuar në sistem) dhe do të shihni se fushat që na interesojnë ruhen në InsertionString14 (Emri i Stacionit të Punes) dhe InsertionString20 (Adresa e Rrjetit Burimor). Nëse sulmi vjen nga interneti, fusha e Emrit të Stacionit të Punes do të jetë, me gjasë, e zbrazët, prandaj është e rëndësishme të vendosni vlerën nga Adresa e Rrjetit Burimor në atë vend.
Një shembull i tillë është si duket teksti i ngjarjes 4625
Një llogari dështoi të hyjë.
Subjekti:
	ID Sigurie:		S-1-5-21-1135140816-2109348461-2107143693-500
	Emri i Llogarisë:		ALebovsky
	Domaini i Llogarisë:		LOGISTICS
	ID e Hyrjes:		0x2a88a
Tipi i Hyrjes:			2
Llogaria Për Të Cilit Dështoi Hyrja:
	ID Sigurie:		S-1-0-0
	Emri i Llogarisë:		Paul
	Domaini i Llogarisë:		LOGISTICS
Informacioni për Dështimin:
	Arsye e Dështimit:		Llogaria është bllokuar.
	Statusi:			0xc0000234
	Nën Statusi:		0x0
Informacioni mbi Procesin:
	ID e Procesit Thirrës:	0x3f8
	Emri i Procesit Thirrës:	C:WindowsSystem32svchost.exe
Informacioni Rrjet:
	Emri i Stacionit të Punës:	DCC1
	Adresa e Rrjetit Burim:	::1
	Porti Burim:		0
Informacioni i Detajuar i Autentifikimit:
	Procesi i Hyrjes:		seclogo
	Paketa e Autentifikimit:	Negotiate
	Shërbimet e Kalimit:	-
	Emri i Paketës (vetëm NTLM):	-
	Gjatësia e Çelësit:		0
Ky ngjarje krijohet kur një kërkesë hyrjeje dështon. Ajo gjenerohet në kompjuterin ku ishte përpjekur të arrihej akses.
Fushat e Subjektit tregojnë llogarinë në sistemin lokal që kërkoi hyrjen. Kjo zakonisht është një shërbim si shërbimi i Serverit, ose një proces lokal si Winlogon.exe ose Services.exe.
Fusha e Tipit të Hyrjes tregon llojin e hyrjes që ishte kërkuar. Llojet më të zakonshme janë 2 (interaktive) dhe 3 (rrjet).
Fushat e Informacionit mbi Procesin tregojnë se cila llogari dhe proces në sistem kërkoi hyrjen.
Fushat e Informacionit mbi Rrjet tregojnë se nga ku origjinon një kërkesë hyrjeje përmes rrjetit. Emri i stacionit të punës nuk është gjithmonë i disponueshëm dhe mund të jetë bosh në disa raste.
Fushat e informacionit mbi autentikimin ofrojnë informacion të detajuar rreth kësaj kërkese specifike hyrjeje.
	- Shërbimet e kaluara tregojnë se cilat shërbime ndërmjetësuese kanë marrë pjesë në këtë kërkesë hyrjeje.
	- Emri i paketës tregon se cila nën-protokoll është përdorur mes protokolleve NTLM.
	- Gjatësia e çelësit tregon gjatësinë e çelësit të sesionit të gjeneruar. Kjo do të jetë 0 nëse nuk është kërkuar ndonjë çelës sesioni.
Për më tepër, do të shtojmë vlerën e Adresës së Rrjetit Burim në tekstin e ngjarjes.
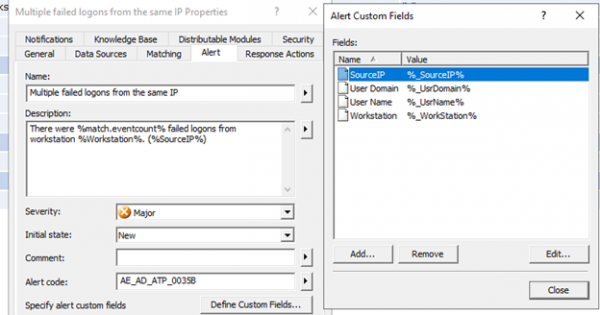
Pastaj duhet të shtojmë një skript që do të bllokojë adresën IP në bllokuesin e Windows. Më poshtë është një shembull që mund të përdoret për këtë.
Skripti për konfigurimin e bllokuesit
param(
         [Parameter(Mandatory = $true)]
         [ValidateNotNullOrEmpty()]
         [string]
         $SourceAddress
)

$SourceAddress = $SourceAddress.Trim()
$ErrorActionPreference = 'Stop'
$ruleName = 'Quest-InTrust-Block-Failed-Logons'
$ruleDisplayName = 'Quest InTrust: Bllokon adresat IP nga hyrjet e dështuara'

function Get-BlockedIps {
    (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue | get-netfirewalladdressfilter).RemoteAddress
}

$blockedIps = Get-BlockedIps
$allIps = [array]$SourceAddress + [array]$blockedIps | Select-Object -Unique | Sort-Object

if (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue) {
    Set-NetFirewallRule -Name $ruleName -RemoteAddress $allIps
} else {
    New-NetFirewallRule -Name $ruleName -DisplayName $ruleDisplayName -Direction Inbound -Action Block -RemoteAddress $allIps
}
Tani mund të modifikojmë emrin e rregullit dhe përshkrimin e tij, për të evituar konfuzionin më vonë.
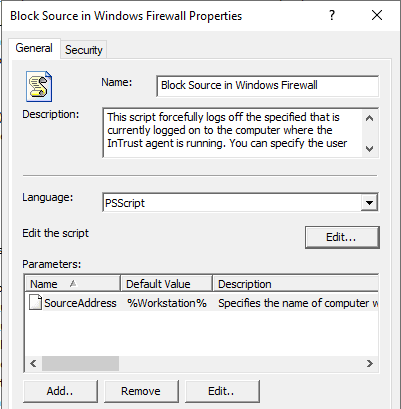
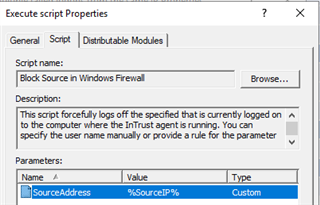
Tani duhet të shtojmë këtë skript si një veprim përgjigje në rregull, ta aktivizojmë rregullin dhe të sigurohemi që rregulli përkatës është i përfshirë në politikën e monitorimit për modin në kohë reale. Në agjent duhet të jetë e aktivizuar mundësia për të ekzekutuar skriptet e reagimit dhe të jetë e specifikuar parametri i duhur.
Pas pasjesh të kryera, numri i autorizimeve të dështuara u ul me 80%. Fitimi? Zemra e madhe!
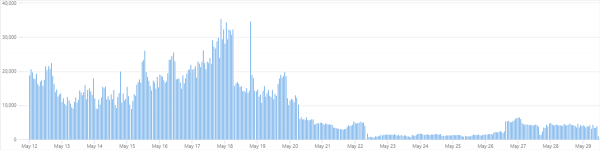
Ndodhin herë pas here rritje të vogla, por kjo është për shkak të shfaqjes së burimeve të reja sulmesh. Më pas gjithçka kthehet përsëri në rënie.
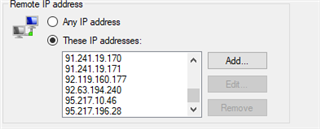
Gjatë javës së punës, 66 adresa IP u regjistruan në rregullin e firewall-it.
Më poshtë është tabela me 10 emrat e zakonshëm të përdoruesve që janë përdorur për përpjekjet e autorizimeve.
Emri i përdoruesit
Numri
Në përqindje
administrator
1220235
40.78
admin
672109
22.46
user
219870
7.35
contoso
126088
4.21
contoso.com
73048
2.44
administrador
55319
1.85
server
39403
1.32
sgazlabdc01.contoso.com
32177
1.08
administrateur
32377
1.08
sgazlabdc01
31259
1.04
Na tregoni në komentet se si e keni ndërtuar reagimin ndaj kërcënimeve të sigurisë së informacionit. Cilin sistem përdorni, sa komod është ai?
Nëse keni interes të shihni InTrust në veprim, në formularin e kontaktit në faqen tonë ose më shkruani në mesazhe të drejtpërdrejta.
Lexoni artikujt tanë të tjerë mbi temën e sigurisë së informacionit:
(artikulli popullor)
Burimi: habr.com
