

Këtë vit filluam një projekt të madh për të krijuar një poligon kibernetik – një platformë për stërvitje kibernetike të kompanive nga sektorë të ndryshme. Për këtë duhet të krijojmë infrastrukturat virtuale, "të ngjashme me ato reale" — që të imitojnë shkallën e brendshme tipike të një banken, kompanisë energjetike etj., jo vetëm në aspektin e segmentit korporativ të rrjetit. Pak më vonë do të flasim për infrastrukturat bankare dhe të tjera të poligonit kibernetik, ndërsa sot – për mënyrën se si zgjidhëm këtë detyrë në lidhje me segmentin teknik të një ndërmarrjeje industriale.
Sigurisht, tema e stërvitjeve kibernetike dhe poligoneve kibernetike nuk ka lindur dje. Në Perëndim, tashmë ka kohë që është krijuar një rreth ofertash konkuruese, qasje të ndryshme ndaj stërvitjeve kibernetike, si dhe praktikat më të mira. "Etiketa e mirë" e shërbimit të sigurisë informacionit është të praktikojë periodikisht gatishmërinë për të përballuar sulmet kibernetike. Ndërsa për Rusinë, kjo është ende një temë e re: po, ka një ofertë të vogël, e cila u shfaq para disa vitesh, por kërkesa, veçanërisht në sektorët industrialë, po fillon të formohet vetëm tani. Ne besojmë se ka tre arsye kryesore — ato janë gjithashtu problemet, të cilat janë bërë mjaft të dukshme.
Bota po ndryshon shumë shpejt
Dhjetë vjet më parë, hakerët sulmonin kryesisht organizatat nga të cilat mund të nxirrnin shpejt para. Për industrinë, kë threat ishte më pak relevant. Tani po shohim se objekti i interesit të tyre po bëhet edhe infrastruktura e organizatave shtetërore, si dhe e ndërmarrjeve energjetike dhe industriale. Këtu shpesh kemi të bëjmë me përpjekje për spiunazh, vjedhje të të dhënave për qëllime të ndryshme (spiunazh konkurrues, shantazh), si dhe sigurimin e pikave të pranishme në infrastrukturë për shitjen e mëvonshme të tyre te shokët e interesuar. Edhe shifrat bazike si WannaCry kanë prekur quite shumë objekte të tilla në të gjithë botën. Prandaj, realitetet moderne kërkojnë nga specialistët e sigurisë informacionit të marrin parasysh këto rreziqe dhe të formulojnë procese të reja të sigurisë informacionit. Në veçanti, të rrisin rregullisht kualifikimin dhe të praktikojnë aftësi praktike. Stafi në të gjitha nivelet e menaxhimit operacional të objekteve industriale duhet të ketë një kuptim të qartë se cilat veprime të ndërmarrin në rast sulmi kibernetik. Por zhvillimi i ushtrimeve kibernetike mbi infrastrukturën e tyre – ndaloni, rreziqet padyshim e tejkalojnë përfitimin e mundshëm.
Mungesa e kuptimit të mundësive reale të keqbërësve për të thyer sistemet e menaxhimit të procesit (ASU TP) dhe sistemeve IIoT
Ky problem ekziston në të gjitha nivelet e organizatave: as që të gjithë specialistët kuptojnë se çfarë mund të ndodhë me sistemin e tyre, çfarë janë vektorët e sulmit ndaj tij. Çfarë të përfundojmë me drejtimin.
Siguruesit shpesh apelohen te "distanca ajrore", e cila supozohet se nuk do t'i lejojë keqbërësit të dalin më tej se rrjeti korporativ, por praktika tregon se në 90% të organizatave ka lidhje midis segmenteve korporative dhe teknologjike. Në të njëjtën kohë, elementet e ndërtimit dhe menaxhimit të rrjeteve teknologjike gjithashtu shpesh kanë dobësi, të cilat ne, në veçanti, i kemi parë duke hetuar pajisjet. dhe .
Është e vështirë të ndërtohet një model adekuat kërcënimi
Vitët e fundit, procesi i ndërlikimit të sistemeve të informacionit dhe automatizimit ka qenë vazhdimisht në zhvillim, si dhe kalimi në sisteme cibernetike fizike, që parashikojnë integrimin e burimeve kompjuterike dhe paisjeve fizike. Sistemet po bëhen kaq komplekse, saqë është e pamundur të parashikosh të gjitha pasojat e sulmeve cibernetike me metoda analitike. Këtu flasim jo vetëm për dëmin ekonomik për organizatën, por gjithashtu për vlerësimin e pasojave që janë të kuptueshme për teknologët dhe për industrinë – siç është ndarja e papërdorur e energjisë elektrike, për shembull, ose një lloj tjetër produkti, nëse flasim për naftën dhe gazin apo naftokimikun. Dhe si të vendosim prioritetet në një situatë të tillë?
Në thelb, kjo është ajo që, sipas mendimit tonë, ka qenë premisa për shfaqjen e koncepteve të stërvitjeve cibernetike dhe poligonëve cibernetikë në Rusi.
Si funksionon segmenti teknologjik i poligonit cibernetik
Poligoni cibernetik është një kompleks infrastrukturash virtuale që përsërisin infrastrukturat tipike të ndërmarrjeve të ndryshme. Ai lejon "të stërvitemi mbi mace" – të praktikojmë aftësi praktike për specialistët pa rrezikun që diçka të shkojë keq dhe stërvitjet cibernetike të dëmtojnë veprimtarinë e një ndërmarrjeje reale. Kompanitë e mëdha të sigurisë informacioni fillojnë të zhvillojnë këtë drejtim, dhe mund të shihni një stërvitje të tillë cibernetike në format lojrash, për shembull, në Positive Hack Days.
Skema tipike e infrastrukturës rrjetë që i përket një ndërmarrjeje ose korporate të madhe është një grup mjaft standard serverash, kompjuterash të punës dhe pajisjesh të ndryshme rrjetë me një grup gjithashtu standard të softuerëve korporativë dhe sistemeve të sigurisë informacionit. Poligoni cibernetik i sektorit përmban gjithashtu të njëjtat elemente, plus një specifikë të rëndësishme që ndërlikon në mënyrë drastike modelin virtual.
Si e afruam poligonin cibernetik me realitetin
Konceptualisht pamja e pjesës industriale të poligonit cibernetik varet nga metoda e zgjedhur për modelimin e një sistemi komplekse cibernetik fizik. Ka tre qasje kryesore për modelimin:
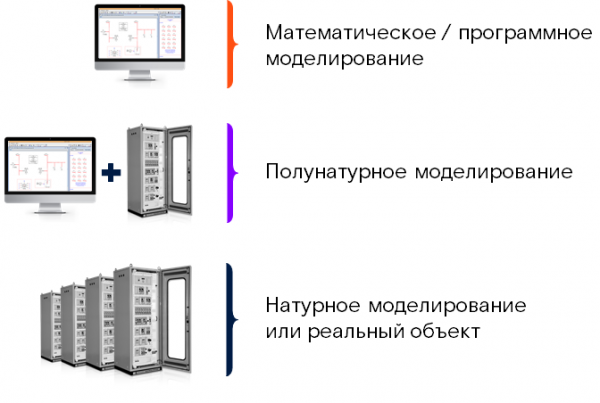
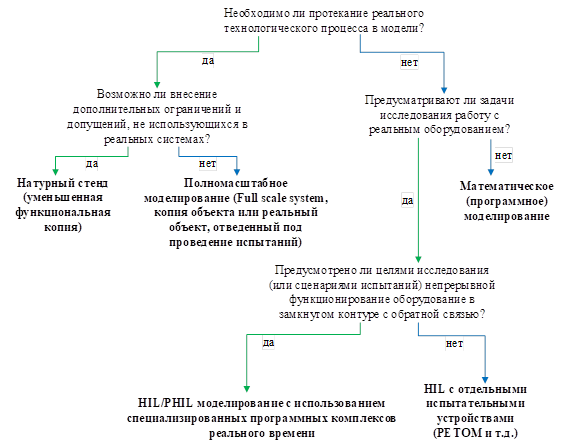
Çdo një nga këto qasje ka përparësitë dhe disavantazhet e saj. Në raste të ndryshme, në varësi të qëllimit përfundimtar dhe kufizimeve ekzistuese, mund të përdoren të tri metodat e përmendura më sipër të modelimit. Për të formalizuar zgjedhjen e këtyre metodave, ne përgatitëm algoritmin e mëposhtëm:
Avantazhet dhe disavantazhet e metodave të ndryshme të modelimit mund të paraqiten në formën e një diagrame, ku aksesi vertikal tregon përhapjen e fushave të hulumtimit (pra, fleksibilitetin e instrumentit të modelimit të ofruar), ndërsa aksesi horizontal tregon saktësinë e modelimit (niveli i përputhjes me sistemin real). Kështu formohet një katror i Gartnerit;
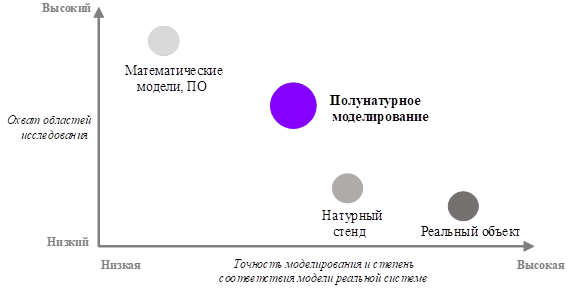
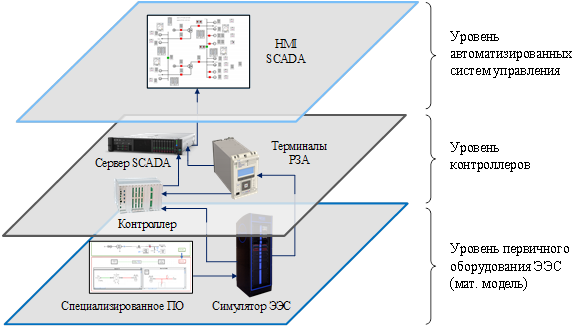
Prandaj, metoda optimale për raportin midis saktësisë dhe fleksibilitetit të modelimit është ajo që quhet modelim i pjesshëm (hardware-in-the-loop, HIL). Në kuadër të një qasjeje të tillë, sistemi kyberfizik modelohet pjesërisht me pajisje reale dhe pjesërisht me modele matematikore. Për shembull, një stacion elektirik mund të përfaqësohet nga pajisje mikroprocesorike reale (terminalet e mbrojtjes relé), serverat e sistemeve automatike të menaxhimit dhe pajisje të tjera dytësore, ndërsa proceset fizike që ndodhin në rrjetin elektrik realizohen me anë të një modeli kompjuterik. Mirë, tashmë e kemi përcaktuar metodën e modelimit. Pas kësaj, duhej të zhvillohej arkitektura e poligonit kibernetik. Që të jenë të vërtetë të dobishme, të gjitha lidhjet e sistemit të ndërlikuar kibernetik duhet të riprodhohen sa më saktë në poligon. Prandaj, ashtu si në jetën reale, pjesa teknologjike e poligonit kibernetik përbëhet nga disa nivele që ndërveprojnë me njëra-tjetrën. Duhet të përmend se infrastruktura tipike e rrjeteve industriale përfshin nivelin më të ulët, që lidhet me ato që quhen "pajisje të para" — fibra optike, rrjeti elektrik ose diçka tjetër — varësisht nga industria. Këto shkëmbejnë të dhëna dhe menaxhohen nga kontrollorët industrialë të specializuar, të cilët, nga ana e tyre, menaxhohen nga sistemet SCADA.
Ne filluam krijimin e pjesës industriale të poligonit kibernetik me segmentin energjetik, i cili aktualisht është një prioritet për ne (në planet janë industria naftë-gaz dhe kimike).
Evident është se niveli i pajisjeve primare nuk mund të realizohet përmes modelimit natyror me përdorimin e objekteve reale. Prandaj, në fazën e parë, zhvilluam një model matematikor të energjisë dhe të zonës përreth të sistemit energjetik. Ky model përfshin të gjitha pajisjet energjetike të nënstacioneve – linjat e energjisë elektrike, transformatorët dhe të tjera, dhe realizohet në një kompleks të veçantë programor RSCAD. Modeli i krijuar në këtë mënyrë mund të përpunojë nga një kompleks llogaritës në kohë reale – veçoria e tij kryesore është se koha e procesit në sistemin real dhe koha e procesit në model janë absolutisht identike – domethënë, nëse në rrjetin real një shkarkim i shkurtër zgjat dy sekonda, saktësisht aq do të modelizohet në RSCAD). Kemi një seksion "të gjallë" të sistemit energjetik, që funksionon sipas të gjitha ligjeve të fizikës dhe madje reagon ndaj ndikimeve të jashtme (për shembull, aktivizimet e terminaleve të mbrojtjes dhe automatikës, fikja e çelësave etj.). Arritëm të realizojmë ndërveprime me pajisje të jashtme përmes ndërfaqeve të specializuara të komunikimit, që lejojnë modelin matematikor të ndërveprojë me nivelin e kontrolleve dhe sistemet automatike.
Përsa i përket niveleve të kontrolleve dhe sistemeve automatizuese të menaxhimit të energjisë, ato mund të krijohen me anë të pajisjeve reale industriale (ndonëse, nëse nevojitet, gjithashtu mund të përdorim modele virtuale). Në këto dy nivele ndodhen, përkatësisht, kontrollet dhe mjetet e automatizimit (RZA, PMU, USPD, matësit) dhe sistemet e automatizuara të menaxhimit (SCADA, OIK, AIISKUÊ). Modelimi natyror lejon të rritet ndjeshëm realizmi i modelit dhe, për pasojë, i vetë ushtrimeve kiber, sepse ekipet do të interaktojnë me pajisje industriale reale, të cilat kanë veçoritë, gabimet dhe përmbysjet e tyre.
Në fazën e tretë, realizuam ndërveprimin e pjesëve matematikore dhe fizike të modelit përmes ndërfaqeve të veçanta harduerike dhe programore dhe përforcuesve të sinjalit.
Si rezultat, infrastruktura duket më pak kështu:
Të gjitha pajisjet e poligonit ndërveprojnë me njëra-tjetrën ashtu siç ndodh në një sistem kiberfizik real. Nëse flasim më konkretisht, për ndërtimin e këtij modeli kemi përdorur pajisjet dhe mjetet kompjuterike si më poshtë:
- Kompleksi llogaritës RTDS për kryerjen e llogaritjeve "në kohë reale";
- Vendi i punës automatizuar (AWP) i operatorit me softuer të instaluar për modelimin e procesit teknologjik dhe pajisjeve fillestare të nënstacioneve elektrike;
- Shkallë me pajisje komunikimi, terminale RZA, dhe pajisje të ASU TP;
- Shkallë amplifikatorësh, të destinuara për amplifikimin e sinjaleve analoge nga karta e konvertuesit dixhital-analog të simulatorit RTDS. Çdo shkallë amplifikatorësh përmban një grup të ndryshëm blokesh amplifikimi, të përdorura për formimin e sinjaleve hyrëse të rrymës dhe tensionit për terminalet RZA që po studiohen. Sinjalet hyrëse amplifikohen deri në nivelin e kërkuar për funksionimin normal të terminaleve RZA.
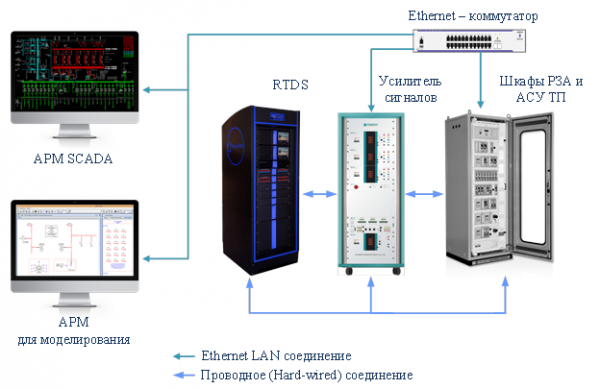
Kjo nuk është zgjidhja e vetme e mundshme, por sipas mendimit tonë, ajo është optimale për kryerjen e stërvitjeve kiber, pasi reflekton arkitekturën reale të shumicës absolute të nënstacioneve moderne, dhe për më tepër mund të personalizohet për të riprodhuar sa më saktë disa karakteristika të objektit të caktuar.
Në përfundim
Kibërpoligoni është një projekt i madh, dhe na pret akoma shumë punë. Ne, nga njëra anë, po studiojmë përvojën e kolegëve perëndimorë, nga ana tjetër, shumë gjëra duhet t'i bëjmë duke u mbështetur në përvojën tonë të punës pikërisht me ndërmarrjet industriale ruse, pasi specifika ekziston jo vetëm në industrira të ndryshme, por edhe në vende të ndryshme. Kjo është një temë e komplikuar dhe interesante.
Megjithatë, jemi të bindur se kemi arritur në Rusi atë që quhet "niveli i pjekurisë", kur edhe industria ka filluar të kuptojë nevojën për stërvitje kiber. Kjo do të thotë se së shpejti sektori do të ketë praktikat e tij më të mira, dhe besoj se do të forcojmë nivelin e sigurisë.
Autoret
Oleg Arhangelsky, analist metodolog lider i projektit "Poligoni Kiber Industrial".
Dmitry Syutov, inxhinier kryesor i projektit "Poligoni Kiber Industrial";
Andi Kuznecov, drejtori i projektit "Poligoni Industrial i Kibernetikës", zëvendësdrejtori i Laboratorit të Sigurisë Kibernetike të Automatizimit të Sistemeve Industrialë për prodhimin
Burimi: habr.com
