

Në këtë vit, shumë kompani po kalonin në punën nga shtëpia me ngut. Disa klientëve ne të organizonin më shumë se njëqind vende të punës të largëta brenda javës. Ishte e rëndësishme ta bënim këtë jo vetëm shpejt, por edhe me siguri. Teknologjia VDI ndihmoi: me të është e lehtë të shpërndahen politikat e sigurisë në të gjitha vendet e punës dhe të mbrohemi nga rrjedhjet e të dhënave.
Në këtë artikull, do të flas për sesi funksionon shërbimi ynë i tavolinave virtuale mbi bazën e Citrix VDI nga perspektiva e sigurisë informative. Do të tregoj çfarë bëjmë për të mbrojtur tavolinat e klientëve nga kërcënime të jashtme si raketat e dhënash apo sulmet e drejtuara.
Cilat probleme sigurie zgjidhim
Ne kemi identifikuar disa kërcënime kryesore për sigurinë e shërbimit. Nga njëra anë, tavolina virtuale rrezikon të infektohet nga kompjuteri i përdoruesit. Nga ana tjetër, ka rrezikun për të dalë nga tavolina virtuale në hapësirën e hapur të internetit dhe për të shkarkuar një skedar të infektuar. Edhe nëse kjo ndodh, nuk duhet të ndikojë në të gjithë infrastrukturën. Prandaj, gjatë krijimit të shërbimit ne trajtuam disa çështje:
- Mbrojtja e gjithë skenës VDI nga kërcënimet e jashtme.
- Izolimi i klientëve nga njëri-tjetri.
- Mbrojtja e vetë tavolinave virtuale.
- Konekcion i sigurt për përdoruesit nga çdo pajisje.
Nuk duhet të kalojnë rreth FortiGate - një firewall i brezit të ri nga Fortinet. Ai kontrollon trafikun e skenës VDI, siguron një infrastrukturë të izoluar për secilin klient dhe mbron nga dobësitë në anën e përdoruesit. Mundësitë e tij janë të mjaftueshme për të mbyllur shumicën e çështjeve të sigurisë informative.
Por nëse kompania ka kërkesa të veçanta për sigurinë, ne ofrojmë mundësi të tjera:
- Organizojmë një lidhje të sigurt për punën nga kompjuterët e shtëpisë.
- Ofrim qasje për analiza të pavarura të protokolleve të sigurisë.
- Ofrim menaxhimi të mbrojtjes antivirus në tavolinat e punës.
- Mbrojtja nga dobësitë e 'ditës së zero'.
- Konfigurimi i autentifikimit me shumë faktorë për mbrojtje të shtuar nga lidhjet e paautorizuara.
Do të tregoj më shumë se si zgjidhëm këto çështje.
Si mbrojmë skenën dhe sigurojmë sigurinë në rrjet
Segmentojmë pjesën e rrjetit. Në stendë ne ndajnë segmentin e menaxhimit të mbyllur për administrimin e të gjitha burimeve. Segmenti i menaxhimit nuk është i qasshëm nga jashtë: në rast të një sulmi ndaj klientit, sulmuesit nuk do të mund ta vizitojnë atë.
Për sigurinë përgjigjet FortiGate. Ai kombinon funksionet e antivirusit, firewall-it, dhe sistemit të parandalimit të ndërhyrjeve (intrusion prevention system, IPS).
Për çdo klient krijojmë një segment të izoluar rrjetor për desktopet virtuale. Për këtë, në FortiGate ekziston teknologjia e domain-eve virtuale, ose VDOM. Ajo lejon ndarjen e firewall-it në disa entitete virtuale dhe t'i japë secilit klient VDOM të tij, i cili funksionon si një firewall i veçantë. Për segmentin e menaxhimit krijojmë një VDOM të veçantë.
Kështu merr një skemë:
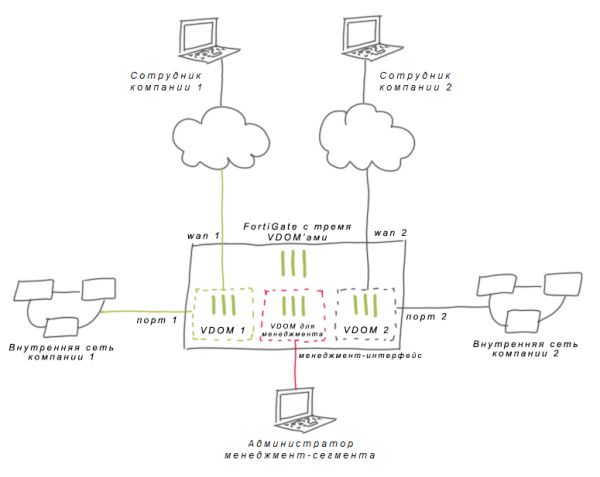
Në mes të klientëve nuk ka lidhje rrjetore: çdo njëri jeton në VDOM-in e tij dhe nuk ndikon te tjetri. Pa këtë teknologji do të kishim qenë të detyruar të ndanë klientët me rregulla të firewall-it, që është riskant për shkak të faktorëve njerëzorë. Mund ta krahasojmë këtë rregulla me një derë që duhet të mbyllet vazhdimisht. Në rastin e VDOM-it, ne nuk lëmë ‘dyer’ fare.
Në një VDOM të veçantë, klienti ka adresimin dhe rrugëzimin e tij. Prandaj, përputhja e gamave nuk paraqet një problem për kompaninë. Klienti mund të lidhë adresat IP të nevojshme për desktopet virtuale. Kjo është e përshtatshme për kompanitë e mëdha, të cilat kanë planet e tyre IP.
Zgjidhim çështjet e lidhjes me rrjetin korporativ të klientit. Një detyrë tjetër është lidhja e VDI me infrastrukturën e klientit. Nëse kompania mban sistemet korporative në qendrën tonë të të dhënave, mund të zgjatim thjesht një kabllo rrjeti nga pajisjet e saj në firewall. Por shpeshherë ne kemi të bëjmë me një vend të largët – një tjetër qendër të të dhënave ose zyrën e klientit. Në këtë rast, ne planifikojmë shkëmbimin e sigurt me vendin dhe ndërtojmë një VPN site-to-site duke përdorur IPsec VPN.
Skemat mund të jenë të ndryshme, në varësi të kompleksitetit të infrastrukturës. Diku mjafton të lidhet vetëm rrjeti zyrtar në VDI, ku mjafton rrugëzimi statik. Në kompanitë e mëdha ka shumë rrjete që vazhdimisht ndryshojnë; këtu klienti ka nevojë për rrugëzim dinamik. Ne përdorim protokolle të ndryshme: kemi pasur raste me OSPF (Open Shortest Path First), tunellet GRE (Generic Routing Encapsulation) dhe BGP (Border Gateway Protocol). FortiGate mbështet protokollet rrjetërore në VDOM të veçanta, pa ndikuar te klientët e tjerë.
Mund të ndërtohet edhe një VPN-GOST – enkriptim mbi bazën e mjeteve të certifikuara nga FSB e RF për mbrojtjen nga kriptimi. Për shembull, me ndihmën e zgjidhjeve të klasës KС1 në ambientin virtual "С-Терра виртуальный шлюз" ose PAK ViPNet, APKSH "Континент", "С-Терра".
Konfiguroni Politikat e Grupit. Ne miratojmë me klientin politikat e grupit, të cilat aplikohen në VDI. Këtu, parimet e konfigurimit nuk ndryshojnë nga konfigurimet e politikave në zyrë. Ne konfiguroni integrimin me Active Directory dhe i delegojmë klientëve menaxhimin e disa politikave të grupit. Administratorët e klientit mund të aplikojnë politika në objektin Kompjuter, të menaxhojnë njësi organizative në Active Directory dhe të krijojnë përdorues.
Në FortiGate, për çdo VDOM të klientit ne shkruajmë një politikë të sigurisë rrjetërore, vendosim kufizimet e aksesit dhe konfiguroni verifikimin e trafikut. Përdorim disa module FortiGate:
- moduli IPS kontrollon trafikun për malware dhe parandalon sulmet;
- antivirusi mbron desktopet nga softuerët e dëmshëm dhe spiunë;
- filtrimi në internet bllokon aksesin në burime të paqëndrueshme dhe faqe me përmbajtje të dëmshme ose të papranueshme;
- konfigurimet e firewal-it mund të lejojnë përdoruesit të dalin në internet vetëm në disa faqe të caktuara.
Herë-herë klienti dëshiron të menaxhojë vetë aksesin e punonjësve në faqe. Më shpesh, me këtë kërkesë vijnë bankat: shërbimet e sigurisë kërkojnë që kontrolli i aksesit të mbetet në anën e kompanisë. Këto kompani monitorojnë vetë trafikun dhe rregullisht bëjnë ndryshime në politika. Në këto raste, ne përqendrojmë të gjithë trafikun nga FortiGate drejt klientit. Për këtë përdorim një lidhje të konfiguruar me infrastrukturën e kompanisë. Pas kësaj, klienti vetë konfigurqon rregullat e aksesit në rrjetin e korporatës dhe internetin.
Njohim për ngjarjet në stendë. Së bashku me FortiGate, ne përdorim FortiAnalyzer – një kolektor logs nga Fortinet. Me ndihmën e tij shikojmë të gjitha regjistrat e ngjarjeve në VDI në një vend, gjejmë veprime të dyshimta dhe ndjekim korrelacione.
Një nga klientët tanë përdor produktet Fortinet në zyrën e tij. Për të, ne konfiguram ngarkimin e regjistrave – kështu që klienti mund të analizojë të gjitha ngjarjet e sigurisë për makinat e zyrës dhe desktopet virtuale.
Si mbrojmë desktopet virtuale
Nga kërcënimet e njohura. Nëse klienti dëshiron të menaxhojë vetë mbrojtjen antivirus, ne gjithashtu vendosim Kaspersky Security për mjedise virtuale.
Ky zgjidhje funksionon mirë në re. Të gjithë ne jemi mësuar se antivirus klasik i Kaspersky është një zgjidhje "e rëndë". Ndryshe nga ai, Kaspersky Security për mjediset virtuale nuk e ngarkon makinat virtuale. Të gjitha bazat e virusëve janë në server, i cili jep verdikte për të gjitha makinat virtuale të nodit. Në desktopin virtual është instaluar vetëm një agjent i lehtë. Ai dërgon skedarët për kontrol në server.
Kjo arkitekturë siguron njëkohësisht mbrojtjen e skedarëve, mbrojtjen nga interneti, mbrojtjen nga sulmet dhe nuk e ul performancën e makinave virtuale. Në të njëjtën kohë, klienti mund të bëjë përjashtime në mbrojtjen e skedarëve. Ne ndihmojmë me konfigurimin bazë të zgjidhjes. Për karakteristikat e saj do flasim në një artikull të veçantë.
Nga kërcënimet e panjohura. Për këtë, ne lidhim FortiSandbox – "sandbox-in" nga Fortinet. Ne e përdorim atë si një filtrin në rast se antivirusit i kalon një kërcënim "zero ditë". Pas shkarkimit të skedarit, fillimisht e kontrollojmë me antivirusin, dhe pastaj e dërgojmë në "sandbox". FortiSandbox imiton një makinë virtuale, drejton skedarin dhe vëzhgon sjelljen e tij: në cilat objekte në regjistrin e shkon, nëse dërgon kërkesa të jashtme dhe kështu me radhë. Nëse skedari sjell ndonjë dyshim, virtualja në sandbox fshihet, dhe skedari i dëmshëm nuk hyn në VDI-në e përdoruesit.
Si konfiguroni lidhjen e sigurt me VDI
Kontrollojmë përputhshmërinë e pajisjes me kërkesat e sigurisë informacionit. Që nga fillimi i punës nga distanca, klientët na kanë drejtuar kërkesa për të siguruar punën e sigurt të përdoruesve nga kompjuterët e tyre personalë. Çdo specialist i sigurisë informatike e di që mbrojtja e pajisjeve shtëpiake është e vështirë: nuk mund të instalosh antivirusin e nevojshëm ose të aplikosh politika grupore, pasi këto nuk janë pajisje zyre.
Me default, VDI bëhet një "mbrojtje" e sigurt midis pajisjes personale dhe rrjetit korporativ. Për të mbrojtur VDI nga sulmet nga makina e përdoruesit, ne çaktivizojmë kopjimin në bord, ndalojmë kalimin e USB-ve. Por kjo nuk e bën vetë pajisjen e përdoruesit të sigurt.
Çështjen e zgjidhim me anë të FortiClient. Ky është një instrument për mbrojtjen e pikave të fundit (endpoint protection). Përdoruesit e kompanisë instalojnë FortiClient në kompjuterët e tyre shtëpiak dhe me ndihmën e tij lidhen me desktopin virtual. FortiClient zgjidh menjëherë 3 detyra:
- becomes a "one-stop shop" për qasjen e përdoruesit;
- kontrollon nëse ka antivirus dhe përditësime të fundit të OS në kompjuterin personal;
- ndërton një VPN-tunel për qasje të sigurt.
Punonjësi merr qasje vetëm nëse kalon verifikimin. Në të njëjtën kohë, vetë desktopet virtuale nuk janë të aksesueshme nga interneti, dhe kështu janë më të mbrojtura nga sulmet.
Nëse kompania dëshiron të menaxhojë vetë mbrojtjen e pikave të fundit, ne ofrojmë FortiClient EMS (Endpoint Management Server). Klienti mund të konfigurojë vetë skanimet e desktopëve dhe parandalimin e ndërhyrjeve, të formojë një listë të bardhë adresash.
Shtojmë faktorët e autentifikimit. Për default, përdoruesit autentifikohen përmes Citrix netscaler. Këtu ne gjithashtu mund të forcojmë sigurinë me ndihmën e autentifikimit shumë-faktorësh që bazohet në produktet SafeNet. Ky temë meriton vëmendje të veçantë, për të cilën do të flasim në një artikull të veçantë.
Kemi akumuluar përvojë të tillë me zgjidhje të ndryshme gjatë vitit të kaluar. Shërbimi VDI përshtatet veçmas për çdo klient, prandaj ne zgjodhëm mjete sa më fleksibile. Mundësisht, në një të ardhme të afërt do të shtojmë diçka tjetër dhe do të ndajmë përvojën tonë.
Më 7 tetor në orën 17.00, kolegët e mi do të flasin për desktopet virtuale në një webinar "A është e nevojshme VDI, ose si të organizohet puna nga distanca?"
, nëse dëshironi të diskutoni kur teknologjia VDI i përshtatet kompanisë dhe kur është më mirë të përdorim mënyra të tjera.
Burimi: habr.com
