

Shën. përkth.: ky kjo artikull, e shkruar nga një inxhinier SRE nga LinkedIn, përshkruan me detaje atë 'magjinë e brendshme' në Kubernetes — më saktësisht, ndërveprimin midis CRI, CNI dhe kube-apiserver, — që ndodh kur një pod kërkon të caktohet një adresë IP.
Një nga kërkesat themelore është që çdo pod të ketë adresën e vet IP dhe çdo pod tjetër në klaster duhet të jetë në gjendje të bëjë lidhje me të përmes kësaj adrese. Ka shumë 'ofrues rrjeti' (Flannel, Calico, Canal, etj.) që ndihmojnë në implementimin e këtij modeli rrjeti.
Kur fillova të punoja me Kubernetes, nuk ishte krejtësisht e qartë se si podët merrnin adresat e tyre IP. Edhe me kuptimin se si funksionojnë komponentët e veçantë, ishte e vështirë të imagjinojë punën e tyre të përbashkët. Për shembull, dija se për çfarë shërbenin pluginet CNI, por nuk e kisha idenë se si thirreshin ato. Prandaj vendosa të shkruaj këtë artikull për të ndarë njohuritë mbi komponentët e ndryshëm rrjetorë dhe bashkëpunimin e tyre në klasterin Kubernetes, të cilat i lejojnë çdo pod të marrë një adresë IP unike.
Ekzistojnë mënyra të ndryshme për të organizuar ndërveprimin rrjetor në Kubernetes — në mënyrë të ngjashme me opsionet e ndryshme të mjediseve të ekzekutimit (runtime) për kontejnerët. Në këtë publikim do të përdoret për të organizuar rrjetin në klaster, dhe si mjedis ekzekutimi — . Gjithashtu, po e marr si të dhënë se e dini se si funksionon ndërveprimi rrjetor midis kontejnerëve, prandaj do të përmend vetëm shkurtimisht këtë për kontekst.
Disa koncepte themelore
Kontejnerët dhe rrjeti: një përmbledhje e shkurtër
Në internet ka shumë publikime të shkëlqyera, që shpjegojnë se si kontejnerët lidhen me njëri-tjetrin përmes rrjetit. Prandaj do të bëj vetëm një përmbledhje të përgjithshme të koncepteve themelore dhe do të kufizohem në një qasje që përfshin krijimin e një ure Linux dhe inkapsulimin e paketave. Detajet do të shpërfilen, pasi vetë tema e ndërveprimit të kontejnerëve meriton një artikull të veçantë. Do të jap lidhje për disa publikime të veçanta dhe të informuese më poshtë.
Kontejnerët në një host
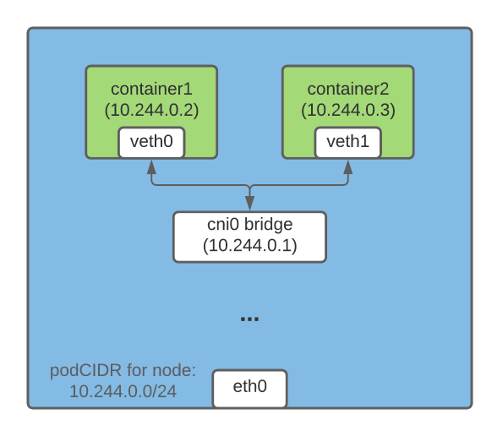
Një nga mënyrat për të organizuar lidhjet përmes adreseve IP midis konteinerëve që punojnë në të njëjtin host, përfshin krijimin e një ure Linux. Për këtë, në Kubernetes (dhe Docker) krijohen pajisje virtuale . Njëra skaj e pajisjes veth i është lidhur hapësirës neto të konteinerit, tjetra — në rrjetin e hostit.
Të gjithë konteinerët në një host kanë një skaj veth të lidhur me urën, përmes së cilës ata mund të komunikojnë me njëri-tjetrin përmes adresave IP. Ura Linux gjithashtu ka një adresë IP, dhe ajo shërben si një kalim për trafikun e dalës (egress) nga pod’ët, që është i destinuar për nodet e tjera.
Konteinerët në node të ndryshme
Inkasulimi i paketeve është një nga mënyrat që lejon konteinerët në node të ndryshme të komunikojnë me njëri-tjetrin përmes adresave IP. Në Flannel, kjo mundësi i atribuohet teknologjisë , e cila "paketon" paketën origjinale në një paketë UDP dhe pastaj e dërgon atë në destinacion.
Në klasterin Kubernetes, Flannel krijon një pajisje vxlan dhe në përputhje e ndihmon tabelën e rrugëve në secilën nga nodet. Çdo paketë e destinuar për një konteiner në një host tjetër kalon përmes pajisjes vxlan dhe inkasulohet në një paketë UDP. Në destinacion, paketa e futur nxirret dhe dërgohet në pod-in e nevojshëm.
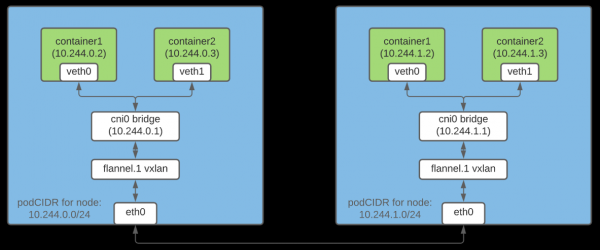
Shënim: Kjo është vetëm një nga mënyrat për të organizuar ndërveprimin rrjetor midis konteinerëve.
Çfarë është CRI?
— është një plugin që lejon kubelet-in të përdorë ambiente të ndryshme ekzekutimi konteinerësh. API CRI është integruar në ambiente të ndryshme ekzekutimi, kështu që përdoruesit mund të zgjedhin runtime sipas dëshirës.
Çfarë është CNI?
përfaqëson për organizimin e një zgjidhjeje universale rrjetore për konteinerët Linux. Për më tepër, ai përfshin , që janë përgjegjës për funksione të ndryshme gjatë konfigurimit të rrjetit të pod’it. Plugin CNI është një skedar ekzekutues, në përputhje me specifikimin (disa plugin ato do t'i diskutojmë më poshtë).
Caktimi i nënrrjeteve në nodet për të caktuar adresat IP të pod’ave
Për shkak se çdo pod në klaster duhet të ketë një adresë IP, është e rëndësishme të sigurohet që kjo adresë të jetë unike. Kjo arrihet duke i caktuar çdo nodi një nënrrjetë unike, nga e cila pastaj adresat IP të caktuar në këtë nod i atribuohen pod’ave.
Kontrolluesi IPAM i nodit
Kur nodeipam i kalon si një parametër të flagut --controllers , ai jep një subnet të veçantë (podCIDR) çdo nyjeje (t.e.a. gamës së IP-adresave për rrjetin e klasës). Duke qenë se këto podCIDR nuk ndërhyjnë, çdo pod’i mund t'i jepet një adresë IP unike.
Një nyje Kubernetes i jepet podCIDR në momentin e regjistrimit të saj fillestar në klasë. Për të ndryshuar podCIDR në nyje, është e nevojshme të hiqen nga regjistri dhe pastaj të regjistrohen përsëri, ndërsa ndryshimet përkatëse në konfigurimin e shtresës menaxhuese të Kubernetes duhet të bëhen. PodCIDR e një nyjeje mund të nxirret me komandën e mëposhtme:
$ kubectl get no  -o json | jq '.spec.podCIDR'
10.244.0.0/24
Kubelet, ambienti i ekzekutimit të konteinerëve dhe plaginjtë CNI: si funksionon gjithçka kjo
Planifikimi i një pod’i në një nyje lidhet me realizimin e një sërë veprimesh përgatitore. Në këtë seksion do të fokusohem vetëm në ato që lidhen direkt me konfigurimin e rrjetit të pod’it.
Planifikimi i një pod’i në një nyje nxit një zinxhir ngjarjesh:
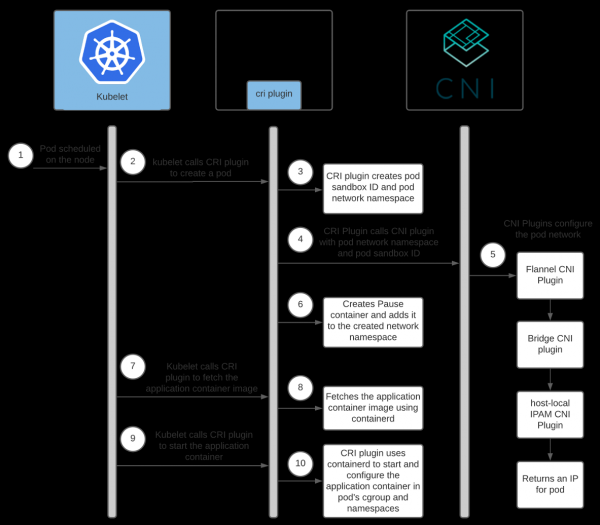
Konsultim: .
Ndërveprimi i ambientit të ekzekutimit të konteinerëve dhe plaginjtë CNI
Çdo ofrues rrjeti ka plaginjin e tij CNI. Runtime i konteinerit e nis atë për të konfiguruar rrjetin për pod’in gjatë procesit të nisjes së tij. Në rastin e containerd, nisja e plaginjtë CNI bëhet nga plaginji .
Në këtë rast, çdo ofrues ka agentin e vet. Ai instalohet në të gjitha nyjet e Kubernetes dhe është përgjegjës për konfigurimin e rrjetit për pod’ët. Ky agent vjen ose me konfigurimin e CNI ose krijon atë vetë në nyje. Konfigurimi ndihmon plaginjin CRI të vendosë se cili plagin CNI duhet thirrur.
Vendndodhja e konfigurimit CNI mund të konfigurohet; në mënyrë të parazgjedhur ndodhet në /etc/cni/net.d/<config-file>. Administratoret e klasës gjithashtu janë përgjegjës për instalimin e plaginjtë CNI në çdo nyje të klasës. Vendndodhja e tyre gjithashtu konfigurohet; direktoria e parazgjedhur është /opt/cni/bin.
Duke përdorur containerd, rrugët për konfigurim dhe binarët e plaginjtë mund të caktohen në seksionin [plugins."io.containerd.grpc.v1.cri".cni] në .
Duke qenë se përdorim Flannel si ofruesin e rrjetit, le të flasim pak rreth konfigurimit të tij:
- Flanneld (demon i Flannel) zakonisht instalohet në klasë si DaemonSet me
install-cnisi . Install-cnikrijon (/etc/cni/net.d/10-flannel.conflist) në secilën nyje.- Flanneld krijon një pajisje vxlan, nxjerr metadata rrjeti nga API-server dhe monitoron përditësimet e pod-ve. Ndërsa ato krijohen, ai shpërndan rrugët për të gjithë pod-et në të gjithë klasterin.
- Këto rrugë u japin mundësi pod-ve të lidhin njëri-tjetrin përmes adresave IP.
Për më shumë informacion mbi funksionimin e Flannel, rekomandoj të shfrytëzoni lidhjet në fund të artikullit.
Këtu është skema e bashkëveprimit midis plugin-it Containerd CRI dhe plugin-eve CNI:
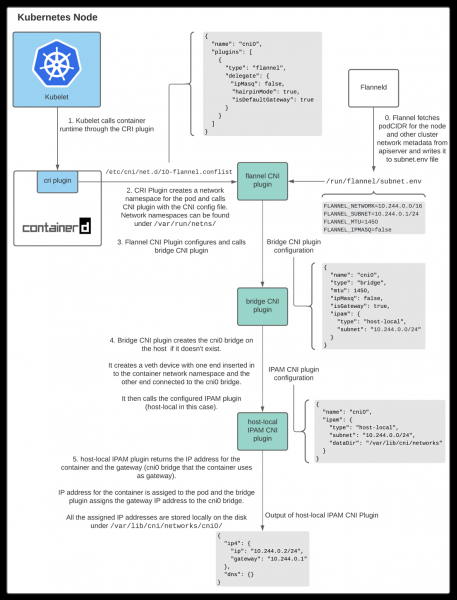
Siç shihet më lart, kubelet thërret plugin-in Containerd CRI për të krijuar pod, ndërsa ai thërret plugin-in CNI për të konfiguruar rrjetin e pod-it. Në këtë proces, plugin-i CNI i ofruesit të rrjetit thërret plugin-e të tjera bazë CNI për të konfiguruar aspekte të ndryshme të rrjetit.
Bashkëveprimi midis plugin-eve CNI
Ekzistojnë plugin-e të ndryshme CNI, detyra e të cilave është të ndihmojnë në konfigurimin e bashkëveprimit rrjetësor midis konteinerëve në host. Ky artikull do të fokusohet në tre prej tyre.
Plugin-i CNI Flannel
Kur përdoret Flannel si ofrues rrjeti, komponenti Containerd CRI thërret , duke përdorur skedarin përkatës të konfigurimit CNI /etc/cni/net.d/10-flannel.conflist.
$ cat /etc/cni/net.d/10-flannel.conflist
{
  "name": "cni0",
  "plugins": [
    {
      "type": "flannel",
      "delegate": {
         "ipMasq": false,
        "hairpinMode": true,
        "isDefaultGateway": true
      }
    }
  ]
}
Plugin-i CNI Flannel punon në bashkëpunim me Flanneld. Gjatë nisjes, Flanneld nxjerr podCIDR dhe detaje të tjera të lidhura me rrjetin nga API-server dhe i ruan ato në një skedar /run/flannel/subnet.env.
FLANNEL_NETWORK=10.244.0.0/16
FLANNEL_SUBNET=10.244.0.1/24
FLANNEL_MTU=1450
FLANNEL_IPMASQ=false
Plugin-i CNI Flannel përdor të dhënat nga /run/flannel/subnet.env për të konfiguruar dhe thirrur plugin-in CNI të urës (bridge).
Plugin-i CNI Bridge
Ky plugin thirret me konfigurimin e mëposhtëm:
{
  "name": "cni0",
  "type": "bridge",
  "mtu": 1450,
  "ipMasq": false,
  "isGateway": true,
  "ipam": {
    "type": "host-local",
    "subnet": "10.244.0.0/24"
  }
}
Në thirrjen e parë, ai krijon një urë Linux me "name": "cni0", e cila është e specifikuar në konfigurim. Pastaj, për çdo pod krijohet një çift veth. Njëra skaj lidhet me hapësirën e emrave të kontenierit, ndërsa tjetra futet në urën Linux në rrjetin e hostit. lidhen të gjithë kontenierët e hostit me urën Linux në rrjetin e hostit.
Pasi të përfundoj me konfigurimin e çiftit veth, plugin-i Bridge thërret plugin-in IPAM lokal për hostin (host-local) CNI. Lloji i plugin-it IPAM mund të konfigurohet në konfigurimin CNI, të cilin plugin-i CRI përdor për të thirrur plugin-in CNI Flannel.
Plugin-et lokale për hostin IPAM CNI
Bridge CNI thërret me konfigurimin e mëposhtëm:
{
  "name": "cni0",
  "ipam": {
    "type": "host-local",
    "subnet": "10.244.0.0/24",
    "dataDir": "/var/lib/cni/networks"
  }
}
Plugins IPAM host-local (IP Aadresa Mmenaxhim — menaxhimi i IP-adresave) kthen IP-adresën për kontejnerin nga subneti dhe ruan IP-në e caktuar në host në drejtorinë e caktuar në seksionin dataDir — /var/lib/cni/networks/<network-name=cni0>/<ip>. Ky skedar përmban ID-në e kontejnerit të cilit i është caktuar kjo IP-adresë.
Kur thirret plugin-i IPAM host-local, ai kthen të dhënat e mëposhtme:
{
  "ip4": {
    "ip": "10.244.4.2",
    "gateway": "10.244.4.3"
  },
  "dns": {}
}
CV
Kube-controller-manager-i i cakton çdo nodi podCIDR. Pod-et e çdo nodi marrin IP-adresa nga hapësira e adresave në intervalin e caktuar podCIDR. Duke qenë se podCIDR-të e nodeve nuk mbivendosen, të gjitha pod-et marrin IP-adresa unike.
Administratori i klasterit Kubernetes konfiguroni dhe instaloni kubelet, ambientin e ekzekutimit të kontejnerëve, agjentin e ofruesit të rrjetit dhe kopjon plugin-e CNI në çdo nod. Gjatë nisjes, agjenti i ofruesit të rrjetit gjeneron konfigurimin e CNI. Kur një pod planifikohet në një nod, kubelet thërret plugin-in CRI për ta krijuar atë. Pastaj, nëse përdoret containerd, plugin-i i Containerd CRI thërret plugin-in CNI, i caktuar në konfigurimin e CNI, për të konfiguruar rrjetin e pod-it. Si rezultat, pod-i merr IP-adresën.
Më mori pak kohë për të kuptuar të gjitha nuancat dhe detajet e këtyre ndërveprimeve. Shpresoj që përvoja e fituar t'ju ndihmojë edhe juve të kuptoni më mirë si funksionon Kubernetes. Nëse kam gabuar në ndonjë gjë, ju lutem kontaktoni me mua në ose në adresën . Mos hezitoni të kontaktoni, nëse doni të diskutoni aspekte të këtij artikulli ose ndonjë gjë tjetër. Do të jem i lumtur të bisedoj me ju!
Linket
Kontejnerët dhe rrjeti
Si funksionon Flannel
CRI dhe CNI
P.S. nga përkthyesi
Lexoni gjithashtu në blogun tonë:
- «»;
- “Udhëzuesi i Ilustruar për Strukturën e Rrjeteve në Kubernetes”: , ;
- «».
Burimi: habr.com
