

Përshëndetje! Në postimin e kaluar Unë përshkrova punën e shërbimit tonë MultiSIM në pjesën e rezervimit dhe balancimit kanaleve. Siç u përmend, klientët i lidhim me rrjetin përmes VPN dhe sot do të flas pak më shumë rreth VPN dhe mundësive tona në këtë aspekt.
Duhet të fillojmë nga fakti se ne si operator komunikimi kemi një rrjet të madh MPLS, i cili për klientët e lidhjes fikse është ndarë në dy segmente kryesore - ai që përdoret direkt për qasje në rrjetin Internet dhe ai që përdoret për të krijuar rrjete të izoluara - dhe pikërisht përmes këtij segmenti MPLS kalon trafiku IPVPN (L3 OSI) dhe VPLAN (L2 OSI) për klientët tanë korporativë.
Zakonisht lidhja e klientit ndodh siç vijon.
Një linjë qasje shtrihet deri në zyrën e klientit nga pika më e afërt të Pr presence (nodi MEN, RRL, BSSS, FTTB, etj.) dhe më pas, kanali regjistrohet në rrjetin transportues deri në rrugë të përkatshëm RE-MPLS, ku ne e nxjerrim atë në një VRF të krijuar posaçërisht për klientin duke marrë parasysh profilin e trafikut që nevojitet klientit (etiketat e profilit zgjidhen për çdo port qasje, duke u bazuar në vlerat e ip precedence 0,1,3,5).
Nëse për ndonjë arsye ne nuk mund ta organizojmë plotësisht miljen e fundit për klientin, p.sh., nëse zyra e klientit ndodhet në një qendër biznesi ku prioritet ka një ofrues tjetër, ose afër thjesht nuk ka pikën tonë të pranishme, atëherë më parë klientët duhet të krijonin disa rrjete IPVPN me ofrues të ndryshëm (një arkitekturë jo shumë e favorshme nga ana e çmimit) ose të zgjidhnin vetë çështjet e organizimit të qasjes në VRF-n e tyre përmes rrjetit Internet.
Shumë e bënë këtë me ndihmën e instalimit të një gateway IPVPN - instalonin një router kufitar (hardware ose ndonjë zgjidhje bazuar në Linux), e lidhin atë me një port me kanalin IPVPN, dhe me portin tjetër me kanalin Internet, aktivizonin në të serverin e tyre VPN-server dhe lidhin përdoruesit përmes gateway të tyre VPN. Natyrisht, ky skemë sjell edhe ngarkesa: një infrastrukturë e tillë duhet të dihet si të ndërtohet dhe, çfarë është më e pakëndshme - të eksploatohet dhe zhvillohet.
Për të lehtësuar jetën e klientëve tanë, ne vendosëm një qendër VPN të centralizuar dhe organizuam mbështetje për lidhjet mbi internet duke përdorur IPSec, pra tani klientët duhet vetëm të konfigurojnë router-in e tyre për të punuar me qendrën tonë VPN përmes tunelit IPSec përmes çdo interneti publik, dhe ne do të lëshojmë trafikun e këtij klienti në VRF-në e tij.
Kujt i nevojitet
- Atij që ka një rrjet të madh IPVPN dhe ka nevojë për lidhje të reja në kohë të shkurtër.
- Të gjithëve që për ndonjë arsye duan të transferojnë një pjesë të trafikut nga interneti publik në IPVPN, por më parë kanë hasur kufizime teknike që lidhen me disa ofrues shërbimesh.
- Atij që tani ka disa rrjete VPN të ndara nga operatorë të ndryshëm të komunikimit. Ka klientë që kanë organizuar me sukses IPVPN nga Beeline, MegaFon dhe Rostelecom dhe të tjerë. Për ta bërë më të lehtë, mund të mbetet vetëm me një të vetme, VPN, të gjithë kanalet e tjera të operatorëve të ndryshëm të kalojnë në internet, dhe pastaj të lidhen me IPVPN Beeline përmes IPSec dhe internetit nga këta operatorë.
- Atij që tashmë ka një rrjet IPVPN, të mbihedhur në internet.
Nëse e zhvilloni të gjithë tek ne, klientët do të marrin mbështetje të plotë për VPN, një rezervim serioz të infrastrukturës dhe cilësime standarde që do të funksionojnë në çdo router të njohur për ta (qoftë Cisco, qoftë Mikrotik, e rëndësishme është të mbështesë normalisht IPSec/IKEv2 me metodat e standardizuara të autentifikimit). Për sa i përket IPSec - tani ne vetëm mbështesim atë, por në plan është të lançojmë një funksionim të plotë edhe për OpenVPN dhe Wireguard, në mënyrë që klientët të mos varen nga protokolli dhe të kenë akoma më të lehtë të transferojnë gjithçka tek ne, si dhe dëshirojmë të fillojmë të lidhim klientë nga kompjuterët dhe pajisjet mobile (zgjidhje të integruara në OS, Cisco AnyConnect dhe strongSwan e të ngjashme). Me këtë qasje, de-fakto ndërtimi i infrastrukturës mund t'i lëshohet me besim operatorit, duke lënë vetëm konfigurimin e CPE ose hostit.
Si ndodh procesi i lidhjes për modin IPSec:
- Klienti lëzon një kërkesë menaxherit të tij, në të cilën specifikon shpejtësinë e nevojshme të lidhjes, profilin e trafikut dhe parametrat e adresës IP për tunelin (default nënrrjeti me maskë /30) dhe llojin e routing-ut (statik ose BGP). Për të transmetuar rrugët në rrjetet lokale të klientit në zyrën e lidhur, përdoren mekanizmat IKEv2 nga faza e protokollit IPSec me ndihmën e konfigurations përkatëse në routerin e klientit, ose i shpallen për BGP në MPLS nga AS-i privat i BGP të dhënë në kërkesën e klientit. Kështu, informacioni rreth rrugëve të rrjeteve të klientëve kontrollohet plotësisht nga klienti përmes konfigurimeve të routerit të tij.
- Në përgjigje nga menaxheri i tij, klienti merr të dhënat e akuntimit për t'i përfshirë në VRF e tij si:
- Adresa IP e VPN-HUB
- Emri i përdoruesit
- Fjalëkalimi i autentikimit
- Konfiguro KRE, më poshtë, për shembull dy variante të konfigurimit të bazës:Varianti për Cisco:
crypto ikev2 keyring BeelineIPsec_keyring
peer Beeline_VPNHub
address 62.141.99.183 –VPN koncentratori Beeline
pre-shared-key
!
Për variantin me routing statik, rrugët në rrjetet e disponueshme përmes VPN-hub mund të caktohen në konfigurimin IKEv2 dhe ato automatikisht do të shfaqen si rrugë statike në tabelën e routing-ut të KRE. Këto konfigurime gjithashtu mund të kryhen në mënyrën standarde të vendosjes së routing-ve statike (shih më poshtë).crypto ikev2 authorization policy FlexClient-author
Rruga deri në rrjetet përmes routerit KRE është një konfigurim i detyrueshëm në routing-un statik mes KRE dhe PE. Shkalla e transmetimit të rrugëve në PE bëhet automatikisht gjatë ngritjes së tunelit përmes interaksionit IKEv2.
route set remote ipv4 10.1.1.0 255.255.255.0 –Rrjeti lokal i zyrës
!
crypto ikev2 profile BeelineIPSec_profile
identity local
authentication local pre-share
authentication remote pre-share
keyring local BeelineIPsec_keyring
aaa authorization group psk list group-author-list FlexClient-author
!
crypto ikev2 client flexvpn BeelineIPsec_flex
peer 1 Beeline_VPNHub
client connect Tunnel1
!
crypto ipsec transform-set TRANSFORM1 esp-aes 256 esp-sha256-hmac
mode tunnel
!
crypto ipsec profile default
set transform-set TRANSFORM1
set ikev2-profile BeelineIPSec_profile
!
interface Tunnel1
ip address 10.20.1.2 255.255.255.252 –Adresa e tunelit
tunnel source GigabitEthernet0/2 –Interfaci i aksesit në Internet
tunnel mode ipsec ipv4
tunnel destination dynamic
tunnel protection ipsec profile default
!
Rrugët në rrjetet e klientëve, të disponueshme përmes VPN koncentratorit Beeline, mund të caktohen statikisht.ip route 172.16.0.0 255.255.0.0 Tunnel1
ip route 192.168.0.0 255.255.255.0 Tunnel1Varianti për Huawei (ar160/120):
ike local-name
#
acl name ipsec 3999
rregulli 1 lejon IP burimin 10.1.1.0 0.0.0.255 –Rrjeti lokal i zyrës
#
aaa
skema e shërbimit IPSEC
caktimi i rrugës acl 3999
#
propozimi ipsec ipsec
algoritmi i autentifikimit esp sha2-256
algoritmi i enkriptimit esp aes-256
#
propozimi ike default
algoritmi i enkriptimit aes-256
grupi dh group2
algoritmi i autentifikimit sha2-256
metoda e autentifikimit pre-share
algoritmi i integritetit hmac-sha2-256
prf hmac-sha2-256
#
partneri ike ipsec
klauzola e ndarë paraprakisht e thjeshtë
lidhja e id-së lokale fqdn
lidhja e id-së së largët ip
adresa e largët 62.141.99.183 –VPN koncentratori Beeline
skema e shërbimit IPSEC
kërkesa për shkëmbim konfigurimi
set accept të shkëmbimit të konfigurimit
set send të shkëmbimit të konfigurimit
#
profili ipsec ipsecprof
partneri ike ipsec
propozimi ipsec
#
interface Tunnel0/0/0
ip address 10.20.1.2 255.255.255.252 –Adresa e tunelit
tunnel-protocol ipsec
burimi GigabitEthernet0/0/1 –Interfaci i aksesit në Internet
profili ipsec ipsecprof
#
Rrugët për rrjetet private të klientit, të aksesueshme përmes VPN concentrator BILAIN, mund të caktohen statikishtip rrugë-statike 192.168.0.0 255.255.255.0 Tunnel0/0/0
ip rrugë-statike 172.16.0.0 255.255.0.0 Tunnel0/0/0
Skema e marrëdhënieve duket afërsisht kështu:
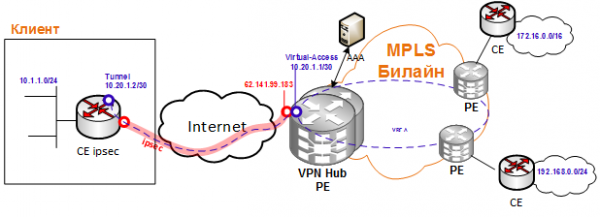
Nëse klienti nuk ka ndonjë shembull të konfigurimit bazë, ne zakonisht ndihmojmë në formimin e tyre dhe i bëjmë të aksesueshëm për të gjithë të tjerët.
duhet vetëm të lidhni CPE-në në internet, të bëni ping deri në pjesën për përgjigje të VPN-tunelit dhe ndonjë host brenda VPN, dhe gjithçka, mund të konsiderohet se lidhja u bë.
Në artikullin tjetër do të tregojmë se si e kemi kombinuar këtë skemë me IPSec dhe MultiSIM Rrezervimin duke përdorur CPE Huawei: vendosim CPE-në tonë Huawei për klientët, në të cilin mund të përdoret jo vetëm kanali internet me tel, por edhe 2 sim-karta të ndryshme, dhe CPE përfundimisht ndërron IPSec-tunelin ose përmes WAN me tel ose përmes radios (LTE#1/LTE#2), duke realizuar një shërbim të lartë të qëndrueshmërisë.
Një falënderim të veçantë për përgatitjen e këtij artikulli (dhe, në të vërtetë, autorëve të këtyre zgjidhjeve teknike) kolegëve tanë nga RnD!
Burimi: habr.com
