

Regjistrimi i të gjitha ngjarjeve që ndodhin është një nga funksionet më të rëndësishme të çdo sistemi korporativ. Log-et ndihmojnë në zgjidhjen e problemeve që shfaqen, në kryerjen e auditimit të sistemeve të informacionit, si edhe në hetimin e incidenteve të sigurisë së informacionit. Edhe Zimbra OSE mban log-e të detajuara të funksionimit të saj. Në to përfshihen të gjitha të dhënat, nga performanca e serverit deri te dërgimi dhe marrja e email-eve nga përdoruesit. Megjithatë, leximi i log-eve të gjeneruara nga Zimbra OSE është një detyrë jo fort e thjeshtë. Në këtë artikull, me një shembull konkret, do t’ju tregojmë si të lexoni log-et e Zimbra OSE, si edhe si t’i centralizoni ato.
Të gjitha log-et lokale Zimbra OSE i ruan në dosjen /opt/zimbra/log; gjithashtu log-et mund të gjenden në skedarin /var/log/zimbra.log. Më i rëndësishmi prej tyre është mailbox.log. Në të regjistrohen të gjitha veprimet që ndodhin në serverin e postës. Midis tyre janë transmetimi i email-eve, të dhënat e autentikimit të përdoruesve, përpjekjet e dështuara për hyrje dhe të tjera. Regjistrimet në mailbox.log paraqiten si një rresht teksti, ku përfshihet koha kur ka ndodhur ngjarja, niveli i ngjarjes, numri i thread-it brenda të cilit ka ndodhur ngjarja, emri i përdoruesit dhe adresa e tij IP, si edhe përshkrimi tekstual i ngjarjes.
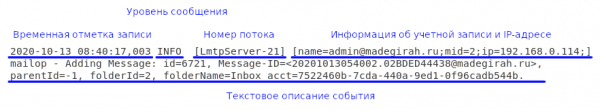
Niveli i log-ut tregon shkallën e ndikimit që ka ngjarja në funksionimin e serverit. Si parazgjedhje përdoren 4 nivele ngjarjesh: INFO, WARN, ERROR dhe FATAL. Le t’i shqyrtojmë të gjitha nivelet sipas rritjes së seriozitetit të tyre.
- INFO — ngjarjet në këtë nivel zakonisht shërbejnë për të informuar mbi ecurinë e punës së Zimbra OSE. Ndër mesazhet e këtij niveli janë raportet për krijimin ose fshirjen e një kutie postare, e kështu me radhë.
- WARN — ngjarjet e këtij niveli informojnë për situata që janë potencialisht të rrezikshme, por që nuk ndikojnë në funksionimin e serverit. Me nivelin WARN, për shembull, shënohet një mesazh për një përpjekje të pasuksesshme hyrjeje nga një përdorues.
- ERROR — ky nivel ngjarjeje në log tregon se ka ndodhur një gabim me karakter lokal, i cili nuk e pengon funksionimin e serverit. Me këtë nivel mund të shënohet, për shembull, një gabim në të cilin të dhënat e indeksit të një përdoruesi të veçantë rezultojnë të dëmtuara.
- FATAL — ky nivel shënon gabime për shkak të të cilave serveri nuk mund të vazhdojë të punojë normalisht. Për shembull, niveli FATAL përdoret për një regjistrim kur nuk është e mundur të lidhet me DBMS.
Skedari i logeve të serverit të postës përditësohet çdo ditë. Versioni më i ri i skedarit gjithmonë ka emrin Mailbox.log, ndërsa loget për një datë të caktuar kanë datën në emër dhe ruhen në arkiv. Për shembull, mailbox.log.2020-09-29.tar.gz. Kjo e thjeshton ndjeshëm ruajtjen rezervë të regjistrave të veprimeve dhe kërkimin nëpër loge.
Për lehtësi të administratorit të sistemit, në dosjen /opt/zimbra/log/ gjenden edhe loge të tjera. Ato përfshijnë vetëm regjistrimet që lidhen me elemente të caktuara të Zimbra OSE. Për shembull, audit.log përmban vetëm regjistrime për autentikimin e përdoruesve, clamd.log përmban të dhëna mbi funksionimin e antivirusit, e kështu me radhë. Meqë ra fjala, një metodë shumë e mirë për mbrojtjen e serverit Zimbra OSE nga keqbërësit është , e cila funksionon pikërisht mbi bazën e audit.log. Një praktikë tjetër e mirë është shtimi i një detyre cron për ekzekutimin e komandës grep -ir „invalid password“ /opt/zimbra/log/audit.log, në mënyrë që të merrni çdo ditë informacion për rastet e përpjekjeve të pasuksesshme për hyrje.
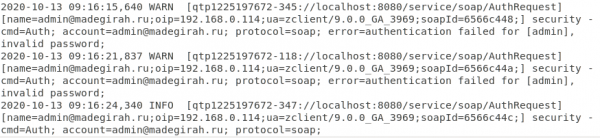
Shembull se si në logun audit.log shfaqen një fjalëkalim i futur gabim dy herë dhe një përpjekje e suksesshme hyrjeje
Loget në Zimbra OSE mund të jenë jashtëzakonisht të dobishme për të përcaktuar shkaqet e dështimeve të ndryshme kritike. Në momentin kur ndodh një gabim kritik, administratori zakonisht nuk ka kohë të lexojë loget. Duhet të rikthehet sa më shpejt funksionimi i serverit. Megjithatë, më pas, kur serveri punon sërish dhe gjeneron shumë loge, gjetja e regjistrimit të nevojshëm në një skedar të madh mund të jetë e vështirë. Për të gjetur shpejt regjistrimin e gabimit, mjafton të dini kohën kur serveri u rinis dhe të gjeni në loge regjistrimin me atë orë. Regjistrimi paraprirës do të jetë pikërisht ai i gabimit që ka ndodhur. Mesazhi i gabimit mund të gjendet gjithashtu duke kërkuar sipas fjalës kyçe FATAL.
Gjithashtu, log-et e Zimbra OSE lejojnë të identifikohen edhe dështime jokritike. Për shembull, për të gjetur përjashtime të handler-it, mund të kërkoni sipas frazës handler exception. Shpesh, gabimet që gjenerohen nga handler-ët shoqërohen me stack trace, ku shpjegohet shkaku i përjashtimit. Në rast të gabimeve me dorëzimin e postës, kërkimi duhet të nisë me fjalën kyçe LmtpServer, ndërsa për të gjetur gabime që lidhen me protokollet POP ose IMAP mund të përdoren fjalët kyçe ImapServer dhe Pop3Server.
Log-et mund të ndihmojnë edhe gjatë hetimit të incidenteve të sigurisë së informacionit. Le të shqyrtojmë një shembull konkret. Më 20 shtator, një nga punonjësit i dërgoi një klienti një email të infektuar me virus. Si rezultat, të dhënat në kompjuterin e klientit u enkriptuan. Megjithatë, punonjësi betohet se nuk ka dërguar asgjë. Në kuadër të hetimit të incidentit, shërbimi i sigurisë së ndërmarrjes i kërkon administratorit të sistemit log-et e serverit të postës për datën 20 shtator, të lidhura me përdoruesin ndaj të cilit po zhvillohet hetimi. Falë vulës kohore, administratori i sistemit gjen skedarin e duhur të log-eve, nxjerr informacionin e nevojshëm dhe ua dorëzon specialistëve të sigurisë. Këta të fundit, nga ana e tyre, i shqyrtojnë dhe zbulojnë se adresa IP nga e cila është dërguar ky email përputhet me adresë IP kompjuterin e përdoruesit. Regjistrimet e kamerave të mbikëqyrjes konfirmuan se punonjësi në momentin e dërgimit të emailit ndodhej në vendin e tij të punës. Këto të dhëna mjaftuan për ta akuzuar për shkelje të rregullave të sigurisë së informacionit dhe për ta pushuar nga puna.
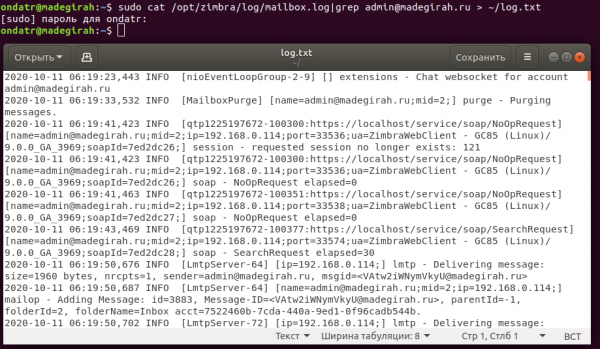
Shembull i nxjerrjes së regjistrimeve për një nga llogaritë nga log-u Mailbox.log në një skedar të veçantë
Gjithçka ndërlikohet ndjeshëm kur bëhet fjalë për infrastrukturë me shumë serverë. Meqenëse log-et mblidhen lokalisht, puna me to në kushte të një infrastrukture multiserver është shumë e papërshtatshme, prandaj lind nevoja për centralizimin e mbledhjes së log-eve. Kjo mund të bëhet duke konfiguruar një host për mbledhjen e log-eve. Nuk ka ndonjë nevojë të veçantë për të shtuar në infrastrukturë një host të dedikuar. Si nyje për mbledhjen e log-eve mund të përdoret çdo server poste. Në rastin tonë, ky do të jetë nyja Mailstore01.
Në këtë server duhet të fusim komandat e mëposhtme:
sudo su – zimbra
zmcontrol stop
exit
sudo /opt/zimbra/libexec/zmfixperms -e -v
Redaktoni skedarin /etc/sysconfig/rsyslog dhe vendosni parametrin SYSLOGD_OPTIONS=”-r -c 2″
Redaktoni /etc/rsyslog.conf dhe hiqni komentin nga rreshtat e mëposhtëm:
$ModLoad imudp
$UDPServerRun 514
Shkruani komandat e mëposhtme:
sudo /etc/init.d/rsyslog stop
sudo /etc/init.d/rsyslog start
sudo su – zimbra
zmcontrol start
exit
sudo /opt/zimbra/libexec/zmloggerinit
sudo /opt/zimbra/bin/zmsshkeygen
sudo /opt/zimbra/bin/zmupdateauthkeys
Mund të kontrolloni që gjithçka funksionon me komandën zmprov gacf | grep zimbraLogHostname. Pas ekzekutimit të komandës duhet të shfaqet emri i hostit që kryen grumbullimin e logeve. Për ta ndryshuar atë, duhet të ekzekutoni komandën zmprov mcf zimbraLogHostname mailstore01.company.ru.
Në të gjithë serverët e tjerë të infrastrukturës (LDAP, MTA dhe serverë të tjerë të ruajtjes së postës), ekzekutoni komandën zmprov gacf |grep zimbraLogHostname për të parë emrin e hostit ku dërgohen loget. Për ta ndryshuar, mund të përdorni gjithashtu komandën zmprov mcf zimbraLogHostname mailstore01.company.ru
Gjithashtu, në çdo server duhet të ekzekutoni komandat e mëposhtme:
sudo su - zimbra
/opt/zimbra/bin/zmsshkeygen
/opt/zimbra/bin/zmupdateauthkeys
exit
sudo /opt/zimbra/libexec/zmsyslogsetup
sudo service rsyslog restart
sudo su - zimbra
zmcontrol restart
Pas kësaj, të gjitha loget do të regjistrohen në serverin që keni përcaktuar, ku mund t’i shikoni me lehtësi. Gjithashtu, në konsolën e administratorit të Zimbra OSE, në ekranin me informacion për gjendjen e serverëve, shërbimi Logger i nisur do të shfaqet vetëm te serveri mailstore01.
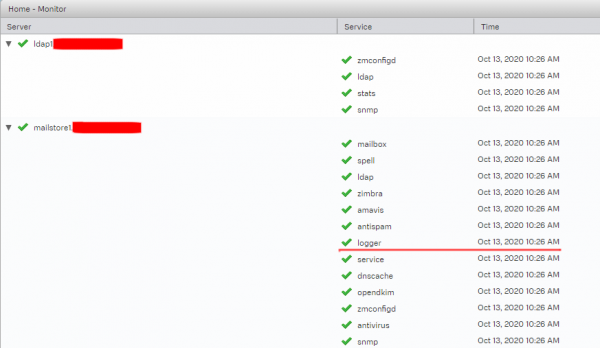
Një tjetër sfidë për administratorin mund të jetë gjurmimi i një mesazhi të caktuar emaili. Meqenëse email-et në Zimbra OSE kalojnë menjëherë nëpër disa procese të ndryshme, si kontrolli antivirus, antispam e kështu me radhë, përpara se të pranohen ose të dërgohen, për administratorin mund të jetë mjaft e vështirë të përcaktojë në cilën fazë është humbur mesazhi në rast se ai nuk mbërrin.
Për të zgjidhur këtë problem, mund të përdorni një skript të posaçëm të zhvilluar nga eksperti i sigurisë së informacionit Viktor Dukhovny dhe të rekomanduar për përdorim nga zhvilluesit e Postfix. Ky skript bashkon regjistrimet nga log-et sipas një procesi të caktuar dhe në këtë mënyrë mundëson shfaqjen e shpejtë të të gjitha regjistrimeve që lidhen me dërgimin e një emaili të caktuar, bazuar në identifikuesin e tij. Funksionimi i tij është testuar në të gjitha versionet e Zimbra OSE, duke filluar nga 8.7. Më poshtë po japim tekstin e skriptit.
#! /usr/bin/perl

use strict;
use warnings;

# Postfix delivery agents
my @agents = qw(discard error lmtp local pipe smtp virtual);

my $instre = qr{(?x)
	A			# Absolute line start
	(?:S+ s+){3} 		# Timestamp, adjust for other time formats
	S+ s+ 		# Hostname
	(postfix(?:-[^/s]+)?)	# Capture instance name stopping before first '/'
	(?:/S+)*		# Optional non-captured '/'-delimited qualifiers
	/			# Final '/' before the daemon program name
	};

my $cmdpidre = qr{(?x)
	G			# Continue from previous match
	(S+)[(d+)]:s+	# command[pid]:
};

my %smtpd;
my %smtp;
my %transaction;
my $i = 0;
my %seqno;

my %isagent = map { ($_, 1) } @agents;

while (<>) {
	next unless m{$instre}ogc; my $inst = $1;
	next unless m{$cmdpidre}ogc; my $command = $1; my $pid = $2;

	if ($command eq "smtpd") {
		if (m{Gconnect from }gc) {
			# Start new log
			$smtpd{$pid}->{"log"} = $_; next;
		}

		$smtpd{$pid}->{"log"} .= $_;

		if (m{G(w+): client=}gc) {
			# Fresh transaction
			my $qid = "$inst/$1";
			$smtpd{$pid}->{"qid"} = $qid;
			$transaction{$qid} = $smtpd{$pid}->{"log"};
			$seqno{$qid} = ++$i;
			next;
		}

		my $qid = $smtpd{$pid}->{"qid"};
		$transaction{$qid} .= $_
			if (defined($qid) && exists $transaction{$qid});
		delete $smtpd{$pid} if (m{Gdisconnect from}gc);
		next;
	}

	if ($command eq "pickup") {
		if (m{G(w+): uid=}gc) {
			my $qid = "$inst/$1";
			$transaction{$qid} = $_;
			$seqno{$qid} = ++$i;
		}
		next;
	}

	# bounce(8) logs transaction start after cleanup(8) already logged
	# the message-id, so the cleanup log entry may be first
	#
	if ($command eq "cleanup") {
		next unless (m{G(w+): }gc);
		my $qid = "$inst/$1";
		$transaction{$qid} .= $_;
		$seqno{$qid} = ++$i if (! exists $seqno{$qid});
		next;
	}

	if ($command eq "qmgr") {
		next unless (m{G(w+): }gc);
		my $qid = "$inst/$1";
		if (defined($transaction{$qid})) {
			$transaction{$qid} .= $_;
			if (m{Gremoved$}gc) {
				print delete $transaction{$qid}, "n";
			}
		}
		next;
	}

	# Save pre-delivery messages for smtp(8) and lmtp(8)
	#
	if ($command eq "smtp" || $command eq "lmtp") {
		$smtp{$pid} .= $_;

		if (m{G(w+): to=}gc) {
			my $qid = "$inst/$1";
			if (defined($transaction{$qid})) {
				$transaction{$qid} .= $smtp{$pid};
			}
			delete $smtp{$pid};
		}
		next;
	}

	if ($command eq "bounce") {
		if (m{G(w+): .*? notification: (w+)$}gc) {
			my $qid = "$inst/$1";
			my $newid = "$inst/$2";
			if (defined($transaction{$qid})) {
				$transaction{$qid} .= $_;
			}
			$transaction{$newid} =
				$_ . $transaction{$newid};
			$seqno{$newid} = ++$i if (! exists $seqno{$newid});
		}
		next;
	}

	if ($isagent{$command}) {
		if (m{G(w+): to=}gc) {
			my $qid = "$inst/$1";
			if (defined($transaction{$qid})) {
				$transaction{$qid} .= $_;
			}
		}
		next;
	}
}

# Dump logs of incomplete transactions.
foreach my $qid (sort {$seqno{$a} <=> $seqno{$b}} keys %transaction) {
    print $transaction{$qid}, "n";
}
Skripti është shkruar në Perl dhe për ta ekzekutuar duhet ta ruani në skedarin collate.pl, t’i jepni të drejta ekzekutimi dhe më pas ta nisni skedarin duke specifikuar skedarin e log-ut dhe, me ndihmën e pgrep, të nxirrni informacionin identifikues të emailit që kërkoni collate.pl /var/log/zimbra.log | pgrep ‘’. Si rezultat, do të merrni një paraqitje të njëpasnjëshme të rreshtave që përmbajnë informacion mbi lëvizjen e emailit në server.
# collate.pl /var/log/zimbra.log | pgrep '<20200929101700.user@mail.company.ru>'
Oct 13 10:17:00 mail postfix/pickup[4089]: 4FF14284F45: uid=1034 from=********
Oct 13 10:17:00 mail postfix/cleanup[26776]: 4FF14284F45: message-id=*******
Oct 13 10:17:00 mail postfix/qmgr[9946]: 4FF14284F45: from=********, size=1387, nrcpt=1 (queue active)
Oct 13 10:17:00 mail postfix/smtp[7516]: Anonymous TLS connection established to mail.*******[168.*.*.4]:25: TLSv1 with cipher ADH-AES256-SHA (256/256 bits)
Oct 13 10:17:00 mail postfix/smtp[7516]: 4FF14284F45: to=*********, relay=mail.*******[168.*.*.4]:25, delay=0.25, delays=0.02/0.02/0.16/0.06, dsn=2.0.0, status=sent (250 2.0.0 Ok: queued as 878833424CF)
Oct 13 10:17:00 mail postfix/qmgr[9946]: 4FF14284F45: removed
Oct 13 10:17:07 mail postfix/smtpd[21777]: connect from zimbra.******[168.*.*.4]
Oct 13 10:17:07 mail postfix/smtpd[21777]: Anonymous TLS connection established from zimbra.******[168.*.*.4]: TLSv1 with cipher ADH-AES256-SHA (256/256 bits)
Oct 13 10:17:08 mail postfix/smtpd[21777]: 0CB69282F4E: client=zimbra.******[168.*.*.4]
Oct 13 10:17:08 mail postfix/cleanup[26776]: 0CB69282F4E: message-id=zimbra.******
Oct 13 10:17:08 mail postfix/qmgr[9946]: 0CB69282F4E: from=zimbra.******, size=3606, nrcpt=1 (queue active)
Oct 13 10:17:08 mail postfix/virtual[5291]: 0CB69282F4E: to=zimbra.******, orig_to=zimbra.******, relay=virtual, delay=0.03, delays=0.02/0/0/0.01, dsn=2.0.0, status=sent (delivered to maildir)
Oct 13 10:17:08 mail postfix/qmgr[9946]: 0CB69282F4E: removed
Për të gjitha pyetjet që lidhen me Zextras Suite mund të kontaktoni Përfaqësuesin e kompanisë "Zextras", Ekaterina Triandafiliidi në email katerina@zextras.com
Burimi: habr.com
