

, shumica (87%) e incidenteve të sigurisë ndodhin brenda minutash, ndërsa për 68% të kompanive, zbulimi i tyre merr muaj. Kjo konfirmohet gjithashtu nga , sipas të cilit shumica e organizatave i duhen mesatarisht 206 ditë për të zbuluar një incident. Nga përvoja e hetimeve tona, hakera mund të kontrollojnë infrastrukturën e një kompanie për vite të tëra pa u zbuluar. Kështu, në një nga organizatat ku ekspertët tanë zhvilluan një hetim mbi një incident të sigurisë, u zbulua se hakerat kishin kontrolluar plotësisht gjithë infrastrukturën e organizatës dhe rregullisht vidhnin informacion të rëndësishëm .
Supozoni se keni një SIEM që mbledh logje dhe analizoi ngjarje, dhe antiviruset janë instaluar në terminalet përfundimtare. Megjithatë, , as siç është e pamundur të implementohen sisteme EDR në të gjithë rrjetin, kështu që nuk mund të shpëtohet nga "zona të verbra". Të përballuar me to ndihmojnë sistemet e analizës së trafikut të rrjetit (network traffic analysis, NTA). Këto zgjidhje zbulojnë aktivitetin e keqbërësve në fazat më të hershme të depërtimit në rrjet, si dhe gjatë përpjekjeve për të konsoliduar dhe zhvilluar sulm brenda rrjetit.
NTA janë të dy llojeve: disa punojnë me NetFlow, të tjerat analizojnë trafik të papërpunuar. Avantazhi i sistemeve të dytë është se ato mund të ruajnë regjistrimet e trafikut të papërpunuar. Falë kësaj, specialisti i sigurisë mund të kontrollojë suksesin e një sulmi, të lokalizojë kërcënimin, të kuptojë si ndodhi sulmi dhe si të parandalojë të ngjashme në të ardhmen.
Ne do të tregojmë si me ndihmën e NTA-së mund të identifikoni të gjitha taktikat e njohura të sulmeve, të përshkruara në bazën e njohurive . Ne do të flasim për secilën nga 12 taktikat, do të analizojmë teknikat që zbulohet përmes trafikut dhe do të demonstrojmë zbulesën e tyre me ndihmën e sistemit tonë NTA.
Për bazën e njohurive ATT&CK
MITRE ATT&CK është një bazë e njohurive publike, e zhvilluar dhe mbështetur nga korporata MITRE bazuar në analizën e APT-ve reale. Ajo përfaqëson një grup të strukturuar të taktikave dhe teknikave të përdorura nga keqbërësit. Kjo lejon specialistët e sigurisë të informacionit nga e gjithë bota të flasin në një gjuhë të përbashkët. Baza vazhdon të zgjerohet dhe të pasurohet me njohuri të reja.
Në bazë janë identifikuar 12 taktika, të cilat ndahen sipas fazave të sulmit kibernetik:
- qasje e parë (initial access);
- zbatimi (execution);
- ngritja (persistence);
- shkallëzimi i privilegjeve (privilege escalation);
- parandalimi i zbulimit (defense evasion);
- qasje në akreditivët (credential access);
- kërkimi (discovery);
- lëvizja brenda perimetrit (lateral movement);
- mbledhja e të dhënave (collection);
- menaxhimi dhe kontrolli (command and control);
- ekzfiltrimi i të dhënave (exfiltration);
- ndikimi (impact).
Për çdo taktikë në bazën e njohurive ATT&CK është listuar një grup teknikash që ndihmojnë kërcënuesit në arritjen e qëllimeve në fazën aktuale të sulmit. Pasi të njëjtën teknikë mund të përdorin në faza të ndryshme, ajo mund të përfshihet në disa taktika.
Përshkrimi i secilës teknikë përfshin:
- identifikuesin;
- listën e taktikave në të cilat aplikohet;
- shembuj të përdorimit nga grupet APT;
- masat për të ulur dëmin nga aplikimi i saj;
- rekomandimet për zbulim.
Specialistët e sigurisë mund të përdorin njohuritë nga baza për të strukturuar informacionin mbi metodat aktuale të sulmeve dhe, duke marrë parasysh këtë, të ndërtojnë një sistem efektiv të sigurisë. Kuptimi se si veprojnë grupet APT në realitet mund të bëhet burim hipotezash për kërkimin proaktiv të kërcënimeve në kuadër të .
Rreth Zbulimit të Sulmeve në Rrjetin PT
Identifikimi i përdorimit të teknikave nga matrica ATT&CK do të bëhet me anë të sistemit — Sistemi NTA i Teknologjive Pozitive, i cili është i dedikuar për identifikimin e sulmeve në perimetrin dhe brenda rrjetit. PT NAD mbulon në mënyrë të ndryshme të gjitha 12 taktikat e matrices MITRE ATT&CK. Ai është më i fortë në identifikimin e teknikave të qasjes së parë (initial access), lëvizjes brenda perimetrit (lateral movement) dhe menaxhimi dhe kontrollit (command and control). Në këto, PT NAD mbulon më shumë se gjysmën e teknikave të njohura, duke identifikuar përdorimin e tyre përmes treguesve direktë ose indirektë.
Sistemi identifikon sulmet me përdorimin e teknikave ATT&CK përmes rregullave të zbulimit të krijuara nga ekipi (PT ESC), mësimit makineror, treguesve të komprometimit, analitikës së thellë dhe analizës retrospektive. Analiza në kohë reale e trafikut së bashku me retrospektivën mundëson identifikimin e aktiviteteve të dëmshme të fshehura aktuale dhe ndjekjen e vektorëve të zhvillimit dhe historisë së sulmeve.
mapsi i plotë i PT NAD në matricën MITRE ATT&CK. Pamja është e madhe, kështu që ju sugjerojmë ta shqyrtoni atë në një dritare të veçantë.
Qasje fillestare (initial access)
Teknikat e qasjes fillestare përfshijnë teknika për t’u infiltruar në rrjetin e kompanisë. Qëllimi i sulmuesve në këtë fazë është të sjellin kodin e keq në sistemin e sulmuar dhe të sigurojnë mundësinë e ekzekutimit të tij në vazhdim.
Analiza e trafikut nga PT NAD lejon identifikimin e shtatë teknikave për të arritur qasjen fillestare:
1. : kompensimi nga shfletimi (drive-by compromise)
Një teknikë ku viktima hap një faqë interneti, e cila përdoret nga sulmuesit për të shfrytëzuar shfletuesin, duke marrë tokenët e aksesit në aplikacion.
Çfarë bën PT NAD: nëse trafiku i internetit nuk është i enkriptuar, PT NAD inspekton përmbajtjen e përgjigjeve të serverëve HTTP. Eksploitët që lejojnë sulmuesit të ekzekutojnë kod të arbitrueshëm brenda shfletuesit ndodhen pikërisht në këto përgjigje. PT NAD zbulon automatikisht këto eksploitë përmes rregullave të identifikimit.
Për më tepër, PT NAD zbulon kërcënimin në hapin e mëparshëm. Rregullat dhe indikatorët e kompromisit aktivizohen nëse përdoruesi viziton një faqe që e ridrejton atë në një faqe me lidhje eksploitësh.
2. : shfrytëzimi i aplikacioneve që janë në dispozicion për publikun (exploit public-facing application)
Shfrytëzimi i dobësive në shërbimet që janë të aksesueshme nga interneti.
Çfarë bën PT NAD: kryen një inspektim të thellë të përmbajtjes së paketave rrjet, duke zbuluar shenjat e aktiviteteve anormale. Në veçanti, ka rregulla që lejojnë të zbulohen sulmet ndaj sistemeve kryesore për menaxhimin e përmbajtjes (content management system, CMS), ndërfaqeve të internetit të pajisjeve rrjet, dhe sulmeve ndaj serverëve të postës dhe FTP.
3. : shërbimet e largëta eksternale (external remote services)
Përdorimi i shërbimeve të aksesit të largët nga sulmuesit për të lidhur me burimet e rrjetit të brendshëm nga jashtë.
Çfarë bën PT NAD: pasi sistemi njeh protokollet jo sipas numrave të porteve, por sipas përmbajtjes së paketave, përdoruesit e sistemit mund të filtrojnë trafikun në mënyrë që të gjejnë të gjitha seancat e protokollit të aksesit të largët dhe të verifikojnë legjitimitetin e tyre.
4. : bashkëngjitja e spearphishing
Kjo ka të bëjë me dërgesat famëkeqe të bashkëngjitjeve phishing.
Çfarë bën PT NAD: automatikisht nxjerr skedarët nga trafiku dhe i kontrollon ata sipas indikatorëve të komprometimit. Skedarët ekzekutues në bashkëngjitje identifikohen nga rregullat që analizojnë përmbajtjen e trafikut të postës elektronike. Në një mjedis korporate, një bashkëngjitje e tillë konsiderohet anomali.
5. : lidhje spearphishing
Përdorimi i lidhjeve phishing. Teknikat përfshijnë dërgimin e një emaili phishing nga hakerët, me një lidhje të cilën, kur klikohet, shkarkohet një program keqdashës. Zakonisht, lidhja shoqërohet nga një tekst, i hartuar sipas të gjitha rregullave të inxhinierisë sociale.
Çfarë bën PT NAD: identifikon lidhjet phishing duke përdorur indikatorët e komprometimit. Për shembull, në ndërfaqen PT NAD shohim një sesion, ku kishte një lidhje HTTP përmes një lidhjeje të renditur në listën e adresave phishing (phishing-urls).
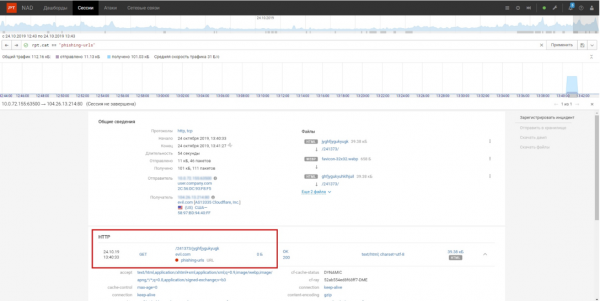
Lidhja përmes një lidhjeje nga lista e indikatorëve të komprometimit phishing-urls
6. : marrëdhënie të besuara
Qasja në rrjetin e viktimës përmes palëve të treta me të cilat viktima ka vendosur marrëdhënie të besuara. Hakerët mund të thyejnë një organizatë të besuar dhe të lidhen përmes saj me rrjetin e synuar. Për këtë ata përdorin lidhje VPN ose marrëdhënie besimi të domain-eve, të cilat mund të identifikohen përmes analizës së trafikut.
Çfarë bën PT NAD: analizon protokollet aplikative dhe ruan fushat e analizuar në një bazë të dhënash, duke mundësuar që analisti i sigurisë të gjejë me ndihmën e filtrave të gjitha lidhjet VPN të dyshimta ose lidhjet ndër-domain.
7. : llogari valide
Përdorimi i kredencialeve standarde, lokale ose domain për autorizimin në shërbimet e jashtme dhe të brendshme.
Çfarë bën PT NAD: automatikisht nxjerr kredencialet nga protokollet HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. Në përgjithësi, këto përfshijnë emrin e përdoruesit, fjalëkalimin dhe një shenjë të suksesit të autentikimit. Nëse janë përdorur, ato shfaqen në kartelën përkatëse të sesionit.
Ekzekutimi
Taktika e Ekzekutimit përfshin teknikat që hakerët zbatojnë për të ekzekutuar kodin në sistemet e komprometuar. Ngritja e kodit keqdashës ndihmon sulmuesit të konsolidojnë praninë (taktika e vazhdimësisë) dhe të zgjerojnë aksesin në sistemet e largëta brenda rrjetit, duke u lëvizur brenda perimetrave.
PT NAD lejon identifikimin e aplikimit të 14 teknikave nga ana e hakerëve që përdoren për ekzekutimin e kodit keqdashës.
1. : CMSTP (Microsoft Connection Manager Profile Installer)
Taktika e cila abuzuesit përgatisin një inf-file të veçantë malware që përdor utilitarin CMSTP.exe të integruar në Windows (instaluesi i profileve të menaxherit të lidhjeve). CMSTP.exe pranon skedarin si një parametër dhe instalon profilin e shërbimit për lidhje të largët. Si rezultat, CMSTP.exe mund të përdoret për të ngarkuar dhe ekzekutuar biblioteka të lidhura dinamikisht (*.dll) ose skritpe (*.sct) nga servera të largët.
Çfarë bën PT NAD: zbulon automatikisht në trafikun HTTP transmetimin e inf-file-ve të llojit të veçantë. Përveç kësaj, ai zbulon transmetimin përmes protokollit HTTP të skritpeve të dëmshme dhe bibliotekave të lidhura dinamikisht nga një server i largët.
2. : ndërfaqe e komandës
Ndërveprimi me ndërfaqen e komandës. Me ndërfaqen e komandës mund të ndërveproni lokal ose në distancë, për shembull përmes utilitareve të qasjes në distancë.
Çfarë bën PT NAD: zbulon automatikisht praninë e shell-eve përmes përgjigjeve në komandat e ndryshme të utilitarëve të komandës, si ping, ifconfig.
3. : modeli i objektit të komponentëve dhe DCOM-i distribuar
Përdorimi i teknologjive COM ose DCOM për të ekzekutuar kodin në sisteme lokale ose të largëta gjatë përparimit në rrjet.
Çfarë bën PT NAD: zbulon thirrjet e dyshimta DCOM që abuzuesit zakonisht përdorin për të ekzekutuar programe.
4. : shfrytëzim për ekzekutimin e klientëve
Shfrytëzimi i dobësive për ekzekutimin e kodit të rastit në stacionin e punës. Eskploitët më të dobishëm për sulmuesit janë ata që lejojnë ekzekutimin e kodit në sistemin e largët, pasi me ndihmën e tyre abuzuesit mund të kenë qasje në atë sistem. Kjo teknikë mund të realizohet me metodat e mëposhtme: shpërndarja e postës së dëmshme, një faqe interneti me eskploitë për shfletuesit dhe shfrytëzimi në distancë i dobësive të aplikacioneve.
Çfarë bën PT NAD: gjatë analizimit të trafikut të postës, PT NAD e kontrollon atë për praninë e skedarëve executable në bashkëngjitur. Ai automatikisht nxjerr dokumentet Office nga email-et që mund të kenë eskploitë. Përpjekjet për të shfrytëzuar dobësitë janë të dukshme në trafik, të cilat PT NAD i identifikon automatikisht.
5. : mshta
Përdorimi i utilitarit mshta.exe, i cili ekzekuton aplikacione Microsoft HTML (HTA) me zgjerimin .hta. Duke qenë se mshta përpunon skedarët duke anashkaluar cilësimet e sigurisë së shfletuesit, sulmuesit mund të përdorin mshta.exe për të ekzekutuar skedarë të dëmshëm HTA, JavaScript ose VBScript.
Çfarë bën PT NAD: skedarët .hta për ekzekutim përmes mshta dërgohen edhe nëpër rrjet — kjo mund të shihet në trafikun e rrjetit. PT NAD identifikon automatikisht dërgimin e këtyre skedarëve të dëmshëm. Ai kap skedarët, dhe informacioni në lidhje me ta mund të shikohet në kartelën e seancës.
6. : PowerShell
Përdorimi i PowerShell për të kërkuar informacion dhe për të ekzekutuar kod të dëmshëm.
Çfarë bën PT NAD: kur PowerShell përdoret nga sulmuesit në distancë, PT NAD e zbulon këtë përmes rregullave. Ai zbulon fjalët kyçe të gjuhës PowerShell, të cilat shpesh përdoren në skenarë të dëmshëm, dhe dërgimin e skenarëve PowerShell përmes protokollit SMB.
7. : detyra e planifikuar
Përdorimi i planifikuesit të detyrave Windows dhe utilitarëve të tjerë për të nisur automatikisht programe ose skenarë në një kohë të caktuar.
Çfarë bën PT NAD: sulmuesit krijojnë ndonjëherë këto detyra nga distanca, kështu që këto seanca shihen në trafik. PT NAD identifikon automatikisht operacionet suspensuese të krijimit dhe ndryshimit të detyrave duke përdorur ndërfaqet RPC të ATSVC dhe ITaskSchedulerService.
8. : skriptimi
Ekzekutimi i skripteve për automatizimin e veprimeve të ndryshme të sulmuesve.
Çfarë bën PT NAD: identifikon faktet e dërgimin të skripteve në rrjet, që do të thotë edhe para se ato të ekzekutohen. Ai zbulon përmbajtjen e skripteve në trafik dhe detekton dërgimin në rrjet të skedarëve me zgjerime që përkojnë me gjuhë të njohura skriptuese.
9. : ekzekutimi i shërbimit
Nisja e një skedari ekzekutiv, komandave të ndërfaqes së komandës ose një skripti duke u angazhuar me shërbimet Windows, për shembull me menaxherin e kontrollit të shërbimeve (Service Control Manager, SCM).
Çfarë bën PT NAD: inspekton trafikun SMB dhe detekton aksesin në SCM përmes rregullave mbi krijimin, ndryshimin dhe nisjen e shërbimeve.
Teknika e nisjes së shërbimeve mund të realizohet përmes një utilitari për ekzekutimin e komandave nga distanca PSExec. PT NAD analizon protokollin SMB dhe detekton përdorimin e PSExec, kur ajo përdor skedarin PSEXESVC.exe ose emrin standard të shërbimit PSEXECSVC për të ekzekutuar kodin në makinën e largët. Përdoruesi duhet të verifikojë listën e komandave të ekzekutuara dhe legjitimitetin e ekzekutimit të komandave nga distanca nga nodi.
Në kartelën e sulmit në PT NAD shfaqen të dhënat mbi taktikat dhe teknikat e përdorura sipas matricës ATT&CK, duke i mundësuar përdoruesit të kuptojë në cilën fazë të sulmit ndodhen sulmuesit, cilat janë objektivat e tyre dhe cilat masa kompensuese duhet të merren.
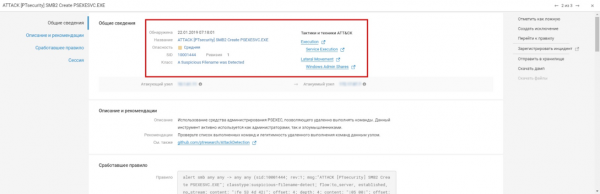
Aktivizimi i rregullit për përdorimin e mjetit PSExec, që mund të tregojë një përpjekje për të ekzekutuar komanda në një makinë të largët.
10. : software i palës së tretë
Një teknikë ku sulmuesit fitojnë akses në softuerin për administrim të largët ose në sistemin e shpërndarjes së softuerëve dhe me ndihmën e tij ekzekutojnë kode të dëmshme. Shembuj të tillë softueri janë: SCCM, VNC, TeamViewer, HBSS, Altiris.
Pikë së pari, kjo teknikë është veçanërisht e rëndësishme në lidhje me kalimin masiv në punën e largët dhe, si pasojë, lidhjen e shumë pajisjeve personale të pa mbrojtura përmes kanaleve të dyshimta të aksesit të largët.
Çfarë bën PT NAD: automatikisht identifikon në rrjet funksionimin e tillë të softuerit. Shembujt e aktivizimeve ndodhin në rastin e lidhjeve përmes protokollit VNC dhe aktivitetit të trojanit EvilVNC, i cili fshehurazi vendos një server VNC në kompjuterin e viktimës dhe e aktivizon automatikisht. Gjithashtu, PT NAD identifikon automatikisht protokollin TeamViewer, çka ndihmon analistin me ndihmën e filtrit për të gjetur të gjitha këto sesione dhe të kontrollojë legjitimitetin e tyre.
11. : ekzekutimi nga përdoruesi
Një teknikë ku përdoruesi ekzekuton skedarë që mund të çojnë në ekzekutimin e kodit. Kjo mund të ndodhë, për shembull, nëse ai hap një skedar ekzekutues ose ekzekuton një dokument zyre me makro.
Çfarë bën PT NAD: identificon këta skedarë që në fazën e transmetimit, para ekzekutimit të tyre. Informacioni mbi to mund të studiohet në kartelën e seancave, në të cilat ato janë transmetuar.
12. : Windows Management Instrumentation
Përdorimi i mjetit WMI, i cili ofron mundësinë për akses lokal dhe të largët në komponentët sistemorë të Windows. Me ndihmën e WMI, sulmuesit mund të ndërveprojnë me sisteme lokale dhe të largëta dhe të ekzekutojnë shumë detyra, si për shembull të mbledhin informacion për qëllime inteligjence dhe të ekzekutojnë procese nëpërmjet lëvizjes horizontale.
Çfarë bën PT NAD: pasi ndërveprimet me sistemet e largëta përmes WMI janë të dukshme në trafik, PT NAD automatikisht identifikon kërkesat rrjet për të vendosur sesione WMI dhe kontrollon trafikun për shenja të transmetimit të skenarëve që përdorin WMI.
13. : Menaxhimi i Largët të Windows
Përdorimi i shërbimit dhe protokollit Windows, i cili i lejon përdoruesit të ndërveprojë me sisteme të largëta.
Çfarë bën PT NAD: sheh lidhjet rrjetësore të vendosura përmes Windows Remote Management. Sesionet e tilla detektohen automatikisht nga rregullat.
14. : përpunimi i skripteve XSL (Extensible Stylesheet Language)
Gjuha e shenjtura XSL përdoret për të përshkruar përpunimin dhe visualizimin e të dhënave në skedarët XML. Për të mbështetur operacione komplekse, standarti XSL përfshin mbështetje për skripte të integruara në gjuhë të ndryshme. Këto gjuhë lejojnë ekzekutimin e kodit të rastësishëm, çka çon në anashkalimin e politikave të sigurisë që bazohen në lista të bardha.
Çfarë bën PT NAD: identifikon faktet e transferimit të këtyre skedarëve përmes rrjetit, pra, ende para se ato të fillonin. Ai automatikisht zbulohet faktin e transferimit të skedarëve XSL dhe skedarëve me shenjat e abnormal XSL.
Në materialet në vijim, do të shqyrtojmë se si sistemi NTA PT Network Attack Discovery gjen taktika dhe teknika të tjera të hakerëve sipas MITRE ATT&CK. Qëndroni të informuar!
Autoret:
- Anton Kutev, specialist në qendrën e ekspertizës së sigurisë (PT Expert Security Center) Positive Technologies
- Natalia Kazankova, marketer produkti Positive Technologies
Burimi: habr.com
