

Sipas ligjeve shqiptare, çdo kompani që punon me të dhënat personale të përdoruesve të saj në Shqipëri bëhet operator i të dhënave personale, qoftë dëshira e saj apo jo. Kjo i vendos asaj një sërë obligimesh formale dhe procedurale, që çdo biznes nuk mund ose nuk dëshiron t'i mbajë vetë.
Siç tregon praktika, është krejtësisht e arsyeshme që ta shmangin këtë, sepse kjo fushë njohurish është ende aq e re dhe e papestitur në praktikë, sa që vështirësi dhe pyetje dalin edhe tek profesionistët. Sot do t'ju tregojmë se si e realizuam projektin për ruajtjen e të dhënave personale për klientin tonë dhe me cilat vështirësi të padukshme u përballëm.
Si ndihmuam në mbrojtjen e të dhënave sipas 152-FZ
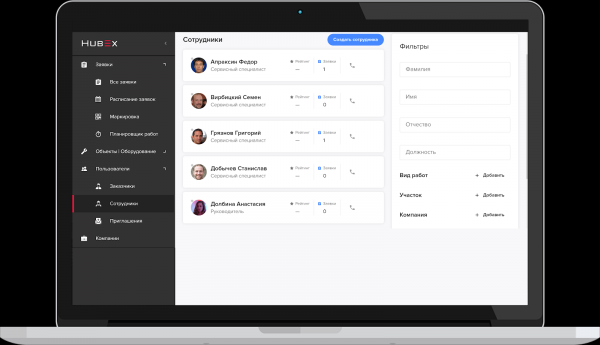
Në fillim të vitit 2019, na kontaktoi kompania LLC "Smart-Service", zhvillues i platformës për menaxhimin e shërbimit të mirëmbajtjes. dhe aplikacioni për shkëmbimin e kontakteve .
Zgjidhja e parë lejon automatizimin e procesit të shërbimit të pajisjeve në fusha të ndryshme - nga konfigurimi i makinerive të kafesë dhe klimave në ambiente zyre deri te riparimi i turbinave me gaz. E dyta - një ndërtues online për krijimin e vizitave elektronike mbi bazën e kodeve QR.
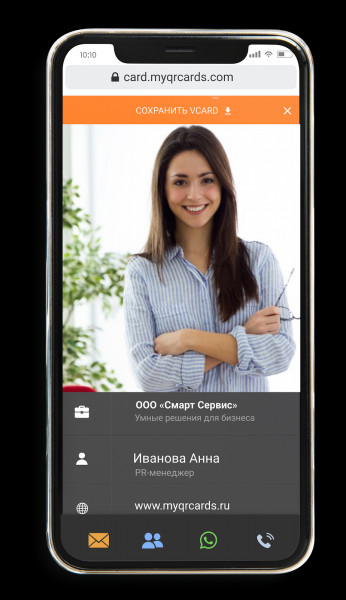
Vizita online myQRcards.
Të dy sistemet ruajnë dhe përpunojnë të dhënë nga përdoruesit, që bie nën klasifikimin "personale" sipas 152-FZ. Në këtë rast, ligji dikton një sërë kufizimesh për sistemet e ruajtjes së këtyre të dhënave personale për të siguruar nivelin e kërkuar të mbrojtjes së tyre dhe për të përjashtuar rrezikun e qasjes së paautorizuar me qëllim vjedhjeje ose përdorimi të padrejtë.
Ligji duhet respektuar, por "Smart-Service" nuk kishte planifikuar të zhvillonte brenda kompetencat për mbrojtjen e të dhënave personale. Prandaj, shërbimet dhe të dhënat që ndanë përdoruesit e tyre, "u zhvendosën" në Linxdatacenter. "Smart-Service" transferoi kapacitete serverash të mjedisit të punës në një zonë të veçantë të mbrojtur të rrjetit në qendrën tonë të të dhënave, e cila është e çertifikuar sipas kërkesave të deklaruara në 152-FZ - e ashtuquajtura "Re togurntuese."
SI FUNKSIONON REJA TËRGJENDE
Çdo sistem informatik që përpunon të dhëna personale duhet të përmbushë tri kërkesa kryesore:
- Qasja në serverët për ruajtjen dhe përpunimin e të dhënave duhet të bëhet përmes një kanali VPN me enkriptim sipas GOST;
- Serverët për ruajtjen dhe përpunimin e të dhënave duhet të jenë nën monitorim të vazhdueshëm nga mbrojtja antivirus kundër mungesave të sigurisë;
- SISTEMI I RUJTJES DHE PËRPRODHIMIT duhet të jetë i vendosur në rrjete të izoluara.
Ne vendosim kapacitetet serverike të klientëve në zona të veçanta që plotësojnë kërkesat e 152-FZ, dhe ndihmojmë për të marrë një përfundim për përputhshmërinë.
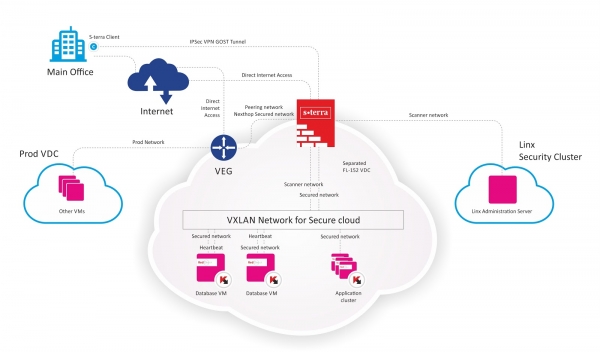
Arkitektura e infrastrukturës virtuale të mbrojtur për LLC "Smart Service".
Ecuria e punimeve
Miratimi fillestar i punimeve u bë në qershor 2019, gjë që mund të konsiderohet si data e fillimit të projektit. Të gjitha punimet duhet të kryhen në një mjedis "në jetë" me mijëra kërkesa në ditë. Natyrisht, kërkohej të realizohej projekti pa ndërprerë funksionimin standard të të dyja sistemeve.
Prandaj u përgatit dhe u miratua një plan veprimi i qartë, i ndarë në 4 faza:
- preparimi,
- migrazione,
- testimi dhe verifikimi në kushte reale,
- inshkimi i sistemeve të monitorimit dhe kufizimit të aksesit.
Në rast të paparashikuar, ne parashikuam një procedurë rikuperimi në rast situatash të papritura (DRP). Sipas planit fillestar, punët nuk merrnin shumë kohë dhe burime dhe duhej të përfundonin në korrik 2019. Çdo fazë përfshinte në përfundim testimin e plotë të aksesueshmërisë së rrjetit dhe funksionalitetit të sistemeve.
Faza më e vështirë, ku mund të "shkonte keq" diçka, ishte migrimi. Fillimisht planifikonim të realizonim migrimin duke transferuar makinat virtuale në tërësi. Ky ishte opsioni më logjik, pasi nuk kërkonte angazhim burimesh shtesë për ri-konfigurim. Dukej se çfarë mund të ishte më e thjeshtë se vMotion.
Papritur
Megjithatë, siç ndodh shpesh në projektet në një fushë relativisht të re, ndodhi ajo që nuk e prisnim.
Duke qenë se çdo makinë virtuale zinte 500 - 1000 GB, kopjimi i këtyre volumit madje edhe brenda një qendre të dhënash mori rreth 3-4 orë për çdo makinë. Si përfundim, nuk arritëm brenda dritës së caktuar kohore. Kjo ndodhi për shkak të kufizimeve fizike të nën-sistemit të disqeve gjatë transferimit të të dhënave në vCloud.
Bari i versionit të përdorur të vCloud nuk lejonte organizimin e Storage vMotion për makinat virtuale me lloje të ndryshme disku, prandaj disqet duhej të ndërronin. Si rezultat, arritëm të transferonim makinat virtuale, por kjo kërkoi më shumë kohë se sa ishte planifikuar.
Moment i dytë, që nuk e parashikuam, janë kufizimet për zhvendosjen e klasterit të DB-së (Failover Cluster MS SQLServer). Si rezultat, duhej të kalonim klasterin në funksionim me një nod dhe ta linin atë jashtë zonës së mbrojtur.
E veçantë: për një shkak akoma të paqartë, si rezultat i transferimit të makinave virtuale, klasteri i aplikacioneve u prish dhe duhej të rimekonte nga e para.
Si rezultat i përpjekjes së parë, ne morëm një gjendje të pa kënaqshme të sistemeve dhe ishim të detyruar të rifillojnë planifikimin dhe përpunimin e variantëve.
Përpjekja e dytë
Pas përmirësimit të gabimeve, ekipi kuptoi se do të ishte më e drejtë të dublonin infrastrukturën në zonën e mbrojtur dhe të kopjonin vetëm dosjet me të dhëna. U mor vendimi që të mos kërkohej nga klienti pagesë shtesë për kapacitetet shtesë serverësh që duhej të ishin aktivizuar për të përfunduar migrimin.
Si rezultat, kur klasteret në zonën e mbrojtur ishin plotësisht të dubluara, migrimi kaloi pa probleme.
Më pas, kërkohej vetëm ndarja e rrjeteve të zonës së mbrojtur dhe të zonës së paprotected. Këtu evituam disa ndërprerje të lehta në punë. Faza e testimit të gjithë sistemit në zonën e mbrojtur pa ndonjë mbrojtje arriti të niste në mënyrë normale. Pas mbledhjes së statistikave pozitive për punën e sistemit në këtë mënyrë, kaluam në fazën e fundit: aktivizimin e sistemeve të mbrojtjes dhe kufizimin e aksesit.
Një rezultat pozitiv dhe një mësim të dobishëm
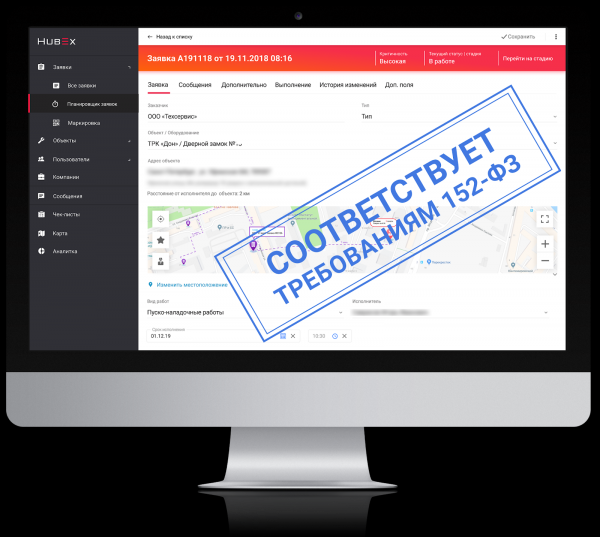
Si rezultat, me përpjekjet e përbashkëta me klientin arritëm të bëjmë ndryshime të rëndësishme në infrastrukturën ekzistuese të serverëve, që lehtësuan rritjen e besueshmërisë dhe sigurisë së ruajtjes së të dhënave personale, uljen e rrezikut të aksesit të paautorizuar ndaj tyre, dhe fitimin e një certifikate për përmbushjen e kërkesave për ruajtje — një arritje që nuk e kanë arritur akoma të gjithë zhvilluesit e softuerëve të ngjashëm.
Në përfundim, kompleksi i punëve të projektit dukej kështu:
- Organizimi i një nënrrjeti të dedikuar;
- Në total janë migruar dy klasterë, të përbërë nga pesë makina virtuale: Klasteri i dështimit të bazës së të dhënave (dy makina virtuale), Klasteri i aplikacioneve Service Fabric (tre makina virtuale);
- Janë bërë konfigurimet e sistemeve të mbrojtjes dhe enkriptimit të të dhënave.
Duket se gjithçka është e qartë dhe logjike. Në praktikë, asgjë nuk është aq e lehtë. Përsëri e konfirmuam se kur punojmë me detyra të tilla, kërkohet një nivel i lartë vëmendjeje ndaj "detajeve", të cilat në fakt nuk janë aspak detaje, por faktorë përcaktues për suksesin e gjithë projektit.
Burimi: habr.com
