

Aktualisht, çështja e sigurisë informative (në vijim – IS) të kompanive është një nga më të rëndësishmet në botë. Dhe kjo nuk është befasuese, pasi në shumë vende po bëhet më rigoroze kërkesat për organizatat që ruajnë dhe përpunojnë të dhëna personale. Aktualisht, legjislacioni rus kërkon që një pjesë e konsiderueshme e dokumentacionit të ruhet në formatin letër. Megjithatë, këtu është një tendencë e dukshme drejt digitalizimit: shumë kompani tashmë ruajnë një sasi të madhe informacioni të konfidencializuar si në formatin dixhital ashtu edhe në formën e dokumenteve të printuara.
Sipas të dhënave të qendrës analitike Anti-Malware, 86% e respondentëve kanë raportuar se gjatë vitit, atyre iu desh të rregullojnë incidente pas sulmeve kibernetike ose si rezultat i shkeljeve të rregullave të vendosura nga përdoruesit. Për pasojë, vëmendja prioritare ndaj sigurisë informative në biznes ka bërë të nevojshme.
Aktualisht, siguria informative korporative nuk është vetëm një kompleks masash teknike, si antivirusët ose firewallet, por tashmë është një qasje gjithëpërfshirëse ndaj administrimit të aseteve të kompanisë në tërësi dhe informacionit në veçanti. Kompanitë qasen ndryshe ndaj këtyre problemeve. Sot, do të dëshironim të flasim për zbatimin e standardit ndërkombëtar ISO 27001 si një zgjidhje për një problem të tillë. Për kompanitë në tregun rus, të qenurit me një certifikatë të tillë lehtëson ndërveprimin me klientë dhe partnerë të huaj, të cilët kanë kërkesa të larta në këtë çështje. ISO 27001 aplikohet gjerësisht në perëndim dhe mbulon kërkesat në fushën e IS, të cilat duhet të përmbushen nga zgjidhjet teknike të përdorura, si dhe të kontribuojnë në ndërtimin e proceseve të biznesit. Kështu, ky standard mund të bëhet një avantazh konkurrues dhe një pikë takimi me kompanitë e huaja.
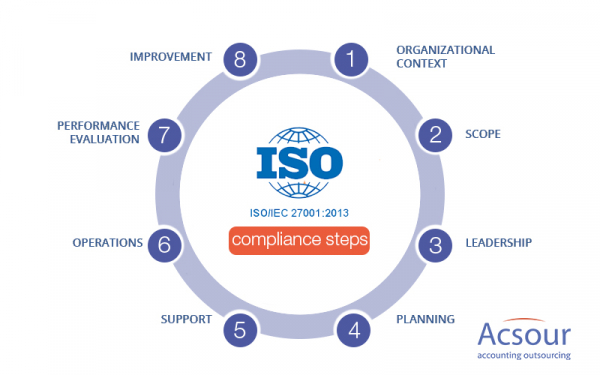
Ky kjo certifikatë e Sistemit të Menaxhimeve të Sigurisë Informative (e mëposhtme – SMSI) ka grumbulluar praktikat më të mira në projektimin e SMSI dhe, që është e rëndësishme, ka parashikuar mundësinë e zgjedhjes së mjeteve të menaxhimit për të siguruar funksionimin e sistemit, kërkesat për sigurimin teknologjik të sigurisë dhe madje edhe për procesin e menaxhimit të personelit në kompaninë tuaj. Duhet të kuptohet që dështimet teknike janë vetëm një pjesë e problemit. Në çështjet e sigurisë informative, faktori njerëzor luan një rol të madh, të cilin është ndjeshëm më e vështirë ta përjashtosh ose ta minimizosh.
Nëse kompania juaj planifikon të kalojë certifikimin sipas standardit ISO 27001, ndoshta keni përpjekur të gjeni një rrugë të lehtë për ta bërë këtë. Na vjen keq t'ju zhgënjejmë: këtu nuk ka rrugë të lehta. Megjithatë, ka disa hapa të caktuar që do të ndihmojnë në përgatitjen e organizatës për kërkesat ndërkombëtare mbi sigurinë informative:
1. Siguroni mbështetje nga drejtorët
Mund ta konsideroni këtë si të dukshme, por në praktikë ky moment shpesh anashkalohet. Më shumë, kjo është një nga arsyet kryesore përse projektet për implementimin e ISO 27001 shpesh dështojnë. Pa kuptimin e rëndësisë së projektit për implementimin e standardit, drejtuesit nuk do të ofrojnë as burime adekuate njerëzore, as buxhet të mjaftueshëm për certifikimin.
2. Zhvilloni një plan përgatitor për certifikimin
Përgatitja për certifikimin sipas ISO 27001 është një detyre komplekse, e cila përfshin lloje të ndryshme punësh, kërkon angazhimin e një numri të madh njerëzish dhe mund të zgjatet për muaj (apo madje vite). Prandaj, është shumë e rëndësishme të përgatisni një plan të detajuar projekti: të shpërndani burimet, kohën dhe angazhimin e njerëzve në detyra të caktuara dhe të monitoroni respektimin e afateve – ndryshe mund të mos e përfundoni kurrë punën.
3. Përcaktoni perimetrin e certifikimit
Nëse keni një organizatë të madhe me aktivitete të diversifikuara, ka kuptim të certifikoni sipas ISO 27001 vetëm një pjesë të biznesit të kompanisë, e cila do të reduktojë ndjeshëm rreziqet e projektit tuaj, si dhe kohën dhe koston e tij.
4. Zhvilloni një politikë për sigurinë informative
Një nga dokumentet më të rëndësishme është Politika e Sigurisë Informatike të kompanisë. Ajo duhet të reflektojë objektivat e kompanisë suaj në fushën e sigurisë informatike dhe parimet bazë të menaxhimit të SIG, që duhet të respektohen nga të gjithë punonjësit. Detyra e këtij dokumenti është të përcaktojë se çfarë dëshiron të arrijë drejtoria e kompanisë në fushën e SIG, si dhe si do të realizohet dhe kontrollohet kjo.
5. Përcaktoni metodologjinë e vlerësimit të rreziqeve
Një nga detyrat më të vështira është përcaktimi i rregullave për vlerësimin dhe menaxhimin e rreziqeve. Është e rëndësishme të kuptohet se cilat rreziqe kompanisë i duket të pranueshme, dhe cilat kërkojnë veprime të menjëhershme për t’i reduktuar. Pa këto rregulla, menaxhimi i SIG nuk do të funksionojë.
Megjithatë, duhet mbajtur parasysh adekuatësia e masave që merren për të reduktuar rreziqet. Por nuk duhet të teprojë në procesin e optimizimit, pasi ato përfshijnë gjithashtu dhe shpenzime të mëdha të kohës ose financiare ose mund të jenë thjesht të pamundura për t’u zbatuar. Ju rekomandojmë që, gjatë zhvillimit të masave për reduktimin e rreziqeve, të ndiqni parimin e "mjaftueshmërisë minimale".
6. Menaxhoni rreziqet sipas metodologjisë së miratuar
Hapi tjetër është aplikimi i rregullt i metodologjisë së menaxhimit të rreziqeve, do thotë vlerësimi dhe përpunimi i tyre. Ky proces duhet të kryhet në një bazë të rregullt me kujdes të madh. Duke mbajtur regjistrin e rreziqeve të SIG në gjendje të përditësuar, do të jeni në gjendje të shpenzoni me efektivitet burimet e kompanisë dhe të parandaloni incidente serioze.
7. Planifikoni përpunimin e rreziqeve
Rreziqet që tejkalojnë nivelin e pranueshëm për kompaninë tuaj duhet patjetër të përfshihen në planin e përpunimit të rreziqeve. Në të duhet të regjistrohen veprimet, të cilat synojnë reduktimin e rreziqeve, si dhe personat përgjegjës dhe afatet për to.
8. Plotësoni Rregulloren e aplikueshmërisë
Ky është një dokument kyç, i cili do të studiohet nga specialistët e organit certifikues gjatë kryerjes së auditit. Në të duhet të përshkruhen se cilat mekanizma kontrolli në fushën e sigurisë informatike janë të aplikueshëm për aktivitetin e kompanisë suaj.
9. Përcaktoni se si do të matet efikasiteti i masave të menaxhimit të SIG
Çdo veprim duhet të ketë një rezultat që çon në arritjen e qëllimeve të vendosura. Prandaj, është e rëndësishme të përcaktoni saktësisht se cilat parametra do të maten për arritjen e qëllimeve, si për tërë sistemin e menaxhimit të informacionit, ashtu edhe për çdo mekanizëm kontrolli të zgjedhur nga Shtojca për aplikueshmërinë.
10. Zbatoni masat për menaxhimin e informacionit
Dhe vetëm pas realizimit të të gjithë hapave të mëparshëm duhet të filloni me zbatimin e masave përkatëse për menaxhimin e informacionit nga Shtojca për aplikueshmërinë. Sfidë më e madhe këtu do të jetë zbatimi i një modeli të ri veprimi në shumë procese të organizatës tuaj. Njerëzit zakonisht tregojnë rezistencë ndaj politikave dhe procedurave të reja, prandaj kushtojini vëmendje pikës së mëposhtme.
11. Zbatoni programe trajnimi për punonjësit
Të gjitha pikët e përshkruara më lart do të ishin të kota, nëse punonjësit tuaj nuk e kuptojnë rëndësinë e projektit dhe nuk veprojnë në përputhje me politikat e menaxhimit të informacionit. Nëse dëshironi që stafi juaj të respektojë të gjitha rregullat e reja, së pari duhet t'u shpjegoni se pse ato janë të nevojshme, dhe pastaj të mbani trajnime për sistemin e menaxhimit të informacionit, duke ndriçuar të gjitha politikat e rëndësishme që punonjësit duhet të marrin në konsideratë në punën e tyre të përditshme. Mungesa e trajnimit të stafit është një arsye e zakonshme për dështimin e projektit në ISO 27001.
12. Mbështesni proceset e sistemit të menaxhimit të informacionit
Në këtë fazë, ISO 27001 bëhet rutina përditshme në organizatën tuaj. Për të konfirmuar zbatimin e masave për menaxhimin e informacionit në përputhje me standardin, auditorët do të kërkojnë që të ofroni regjistrime – prova të funksionimit real të mekanizmave të kontrollit. Por së pari, regjistrimet duhet t'ju ndihmojnë të monitoroni nëse punonjësit tuaj (dhe furnizuesit) po përmbushin detyrat e tyre sipas rregullave të miratuara.
13. Nënshtroni sistemin e menaxhimit të informacionit monitorimit
Çfarë po ndodh me sistemin tuaj të menaxhimit të informacionit? Sa incidente keni, çfarë lloji janë ato? A përmbushen siç duhet të gjitha procedurat? Me këto pyetje, duhet të kontrolloni nëse kompania po arrin qëllimet e saj në fushën e sigurisë së informacionit. Nëse jo, duhet të zhvilloni një plan korrigjimi.
14. Kryeni auditimin e brendshëm të sistemit të menaxhimit të informacionit
Qëllimi i auditimit të brendshëm është të identifikojë moszhvillimin e proceseve reale në kompani në përputhje me politikat e miratuara për sigurinë e informacionit. Kryesisht, ky është një kontrolle se sa mirë punonjësit tuaj i përmbushin rregullat. Ky është një pikë shumë e rëndësishme, pasi nëse nuk e kontrolloni punën e stafit tuaj, organizatës mund t'i shkaktohet dëm (me qëllim ose pa qëllim). Por qëllimi këtu nuk është të gjeni fajtorët dhe të vendosni ndëshkime disiplinore për mosrespektimin e politikave, por të rregulloni situatën dhe të parandaloni probleme të ardhshme.
15. Organizoni një analizë nga menaxhmenti
Menaxhmenti nuk duhet të konfigurojë firewall-in tuaj, por duhet të dijë se çfarë ndodh në sistemin e menaxhimit të sigurisë së informacionit: për shembull, nëse të gjithë po përmbushin detyrat e tyre dhe nëse sistemi i menaxhimit të sigurisë së informacionit po arrin rezultatet e pritura. Në bazë të kësaj, menaxhmenti duhet të marrë vendime kyçe për përmirësimin e sistemit të menaxhimit të sigurisë së informacionit dhe proceseve të brendshme të biznesit.
16. Vendosni një sistem veprimesh korrigjuese dhe parandaluese
Ashtu si çdo standard ISO 27001 kërkon "përmirësim të vazhdueshëm": rregullimin sistematik dhe parandalimin e moszhvillimeve në sistemin e menaxhimit të sigurisë së informacionit. Me ndihmën e veprimeve korrigjuese dhe parandaluese, mund të korrigjoni moszhvillimin dhe të parandaloni ringjalljen e tij në të ardhmen.
Në përfundim, do të thoja se në të vërtetë kalimi i certifikimit është shumë më i vështirë sesa përshkruhet në burime të ndryshme. Një konfirmim i kësaj është fakti se në Rusi deri më sot vetëm kanë kaluar certifikimin për përputhshmëri. Megjithatë, jashtë vendit, ky është një nga standardet më të njohura që përmbush kërkesat në rritje të biznesit në fushën e sigurisë së informacionit. Kjo kërkesë për zbatim është e lidhur jo vetëm me rritjen dhe kompleksitetin e llojeve të kërcënimeve, por gjithashtu me kërkesat e legjislacionit dhe të klientëve, të cilët kërkojnë ruajtjen e plotë të privatësisë së të dhënave të tyre.
Pavarësisht se certifikimi i sistemit të menaxhimit të sigurisë së informacionit është një detyrë e vështirë, fakti se përmbushja e kërkesave të standardit ndërkombëtar ISO/IEC 27001 mund të ofrojë një avantazh të rëndësishëm konkurrues në tregun global. Shpresojmë se Artikulli ynë ofroi një kuptim fillestar të fazave kyçe për përgatitjen e kompanisë për certifikim.
Burimi: habr.com
