

Ky artikull është i pesti në ciklin e artikujve "Si të merrni nën kontroll infrastrukturën e rrjetit". Përmbajtja e të gjithë artikujve të ciklit dhe lidhjet mund të gjenden .
Kjo pjesë do t'i kushtohet segmenteve Campus (Zyra) & VPN për akses të largët.
Mund të duket sikur dizajni i rrjetit të zyrës është i thjeshtë.
Në të vërtetë, marrim switch-e L2/L3, i lidhim ata me njëri-tjetrin. Më pas, bëjmë konfigurimin elementar të VLAN-eve, portave të paracaktuar, aktivizojmë routing të thjeshtë, lidhemi me kontrollet WiFi, pika qasje, instalojmë dhe konfigurojmë ASA për akses të largët, jemi të kënaqur që gjithçka funksionon. Në përgjithësi, siç kam shkruar në një nga artikujt e mëparshëm të këtij cikli, të projektojmë dhe konfigurimin e rrjetit të zyrës që "siç duhet të funksionojë", mund ta bëjë pothuajse çdo student që ka ndjekur (dhe ka mësuar) dy semestra të një kursi telekomunikacionesh.
Por sa më shumë të mësoni, aq më pak e thjeshtë duket kjo detyrë. Personalish, kjo temë, tema e dizajnit të rrjetit të zyrës, aspak nuk më duket e lehtë, dhe në këtë artikull do të përpiqem të shpjegoj pse.
Nëse e përmbledhim, duhet të merret parasysh një numër të konsiderueshëm faktorësh. Shpesh këta faktorë ndodhen në kontradiktë me njëri-tjetrin dhe duhet të kërkoni një kompromis të arsyeshëm.
Kjo paqartësi është sfida kryesore. Pra, duke folur për sigurinë, kemi një trekëndësh me tre maja: siguria, komoditeti për punonjësit, kostoja e zgjidhjes.
Dhe çdo herë na duhet të kërkojmë një kompromis midis këtyre tre.
Arkitektura
Si një shembull arkitekture për këto dy segmente, siç e kam rekomanduar në artikujt e mëparshëm, sugjeroj modelin: , .
Këto janë dokumente disi të vjetruara. I sjell këtu sepse schemat dhe qasja thelbësore nuk kanë ndryshuar, por gjithsesi më pëlqen mënyra se si janë prezantuar më shumë se në .
Pa ju dëshmuar të përdorni zgjidhjet Cisco, unë megjithatë mendoj se është e dobishme të shqyrtoni me kujdes këtë dizajn.
Ky artikull, si zakonisht, s'do të kërkojë në asnjë mënyrë përmbushjen e plotë, është më shumë një shtesë për këtë informacion.
Në fund të artikullit, do të analizojmë dizajnin Cisco SAFE për zyrën nga pikëpamja e koncepteve të paraqitura këtu.
Parimet e përgjithshme
Dizajni i rrjetit të zyrës, sigurisht, duhet të plotësojë kërkesat e përgjithshme që janë shqyrtuar në kapitullin "Kriteret e vlerësimit të cilësisë së dizajnit". Përveç çmimit dhe sigurisë, të cilat do t'i diskutojmë në këtë artikull, mbeten edhe tre kritere të tjera që duhet të marrim parasysh gjatë projektimit (apo gjatë ndryshimeve):
- shkallëzueshmëria (scalability)
- përshtatshmëria në menaxhim (manageability)
- disponueshmëria (availability)
Shumë nga ato që u diskutuan për janë po ashtu të vlefshme për zyrën.
Megjithatë, segmenti i zyrës ka specifikën e tij, e cila është kritike në aspektin e sigurisë. Thelbi i kësaj specifike është që ky segment krijohet për të ofruar shërbime rrjetore për punonjësit (po ashtu edhe për partnerët dhe mysafirët) e kompanisë, dhe, si pasojë, në nivelin më të lartë të shqyrtimit të problemit, kemi dy detyra:
- të mbrojnë burimet e kompanisë nga veprime të dëmshme që mund të vijnë nga punonjësit (mysafirët, partnerët) dhe nga softueri që ata përdorin. Kjo përfshin gjithashtu mbrojtjen nga lidhjet e paautorizuara në rrjet.
- të mbrojnë sistemet dhe të dhënat e vetë përdoruesve.
Dhe kjo është vetëm njëra anë e problemit (më saktë, një maja e trekëndëshit). Në anën tjetër është komoditeti i përdoruesit dhe çmimi i zgjidhjeve që aplikohet.
Le të fillojmë duke shqyrtuar se çfarë pret përdoruesi nga një rrjet modern zyre.
Lehtësira
Këtu është se si duket "komforti rrjetor" për përdoruesin e zyrës:
- Mobiliteti
- Mundësia për të përdorur të gjithë spektrin e pajisjeve dhe sistemeve operative të njohura
- Qasja e lehtë në të gjitha burimet e nevojshme të kompanisë
- Disponueshmëria e burimeve të internetit, duke përfshirë shërbime të ndryshme në re
- "Të punojë shpejt" rrjeti
Këto lidhen si me punonjësit, ashtu edhe me mysafirët (apo partnerët), dhe kjo tashmë është një detyrë për inxhinierët e kompanisë që, në bazë të autorizimit, të ndajnë qasjet për grupe të ndryshme përdoruesish.
Le të shqyrtojmë pak më shumë secilin nga këto aspekte.
Mobiliteti
Bëhet fjalë për mundësinë për të punuar dhe përdorur të gjitha burimet e nevojshme të kompanisë nga çdo pikë të botës (sigurisht, ku ka internet).
Kjo është gjithashtu e vërtetë për zyrën. Është e përshtatshme kur nga çdo pikë e zyrës keni mundësinë të vazhdoni të punoni, për shembull, të merrni email, të komunikoni në mesazherin korporativ, të jeni të disponueshëm për një thirrje video, ... Kështu, kjo ju lejon nga njëra anë të zgjidhni disa çështje përmes komunikimit "në jetë" (për shembull, të merrni pjesë në takime), dhe nga ana tjetër, të jeni gjithmonë online, të mbani dorën mbi puls dhe të zgjidhni shpejt disa detyra urgjente me prioritet të lartë. Kjo është shumë e përshtatshme dhe, vërtet, përmirëson cilësinë e komunikimeve.
Kjo arrihet përmes dizajnit të duhur të rrjetit WiFi.
Vërejtje
Këtu zakonisht lind pyetja, a mjafton të përdoret vetëm WiFi? Nënkupton kjo se mund të heqim dorë nga përdorimi i porteve Ethernet në zyrë? Nëse flasim vetëm për përdoruesit dhe jo për serverët, të cilët, megjithatë, është e arsyeshme t'i lidhni me një port Ethernet të zakonshme, përgjigjja e përgjithshme është: po, mund të kufizoheni vetëm në WiFi. Por ka nuanca.
Ka grupe të rëndësishme përdoruesish që kërkojnë një qasje të veçantë. Këta, sigurisht, janë administratorët. Në parim, lidhja WiFi është më pak e besueshme (nga pikëpamja e humbjes së trafikut) dhe më pak e shpejtë se një port Ethernet i zakonshëm. Kjo mund të jetë e rëndësishme për administratorët. Përveç kësaj, për administratorët e rrjetit, për shembull, mund të ketë një rrjet Ethernet të dedikuar për lidhje jashtë brezit.
Ndoshta, në kompaninë tuaj ka në dispozicion edhe grupe/të tjera departamentesh, për të cilat këto faktorë janë gjithashtu të rëndësishme.
Ka një tjetër moment të rëndësishëm – telefonia. Ndoshta, për ndonjë arsye, nuk dëshironi të përdorni Wireless VoIP dhe dëshironi të përdorni telefonat IP me lidhje Ethernet të zakonshme.
Në përgjithësi, në ato kompani ku kam punuar, zakonisht kishte mundësi si për lidhje WiFi, ashtu edhe për port Ethernet.
Do të doja që mobiliteti të mos ishte i kufizuar vetëm në zyrë.
Për të siguruar mundësinë e punës nga shtëpia (ose nga çdo vend tjetër me akses në internet) përdoret lidhja VPN. Në këtë rast, është e dëshirueshme që punonjësit të mos ndjejnë diferencën midis punës nga shtëpia dhe punës në distancë, gjë që nënkupton praninë e aksesit të njëjtë. Si të organizohet kjo do ta diskutojmë pak më vonë në kapitullin "Sistemi i centralizuar i autentifikimit dhe autorizimit".
Vërejtje
Mbasejshëm, nuk do të mund të ofroni të njëjtën cilësi shërbimesh për punë të largët siç keni në zyrë. Le të supozojmë se si një kalim VPN përdorni Cisco ASA 5520. Sipas ky pajisje është e aftë të "përpunojë" vetëm 225 Mbit trafik VPN. Kështu që, natyrisht, nga perspektiva e kapacitetit, lidhja përmes VPN ndjeshëm ndryshon nga puna nga zyra. Gjithashtu, nëse, për ndonjë arsye, vonesa, humbje, jitter (për shembull, nëse dëshironi të përdorni telefoninë IP të zyrës) për shërbimet tuaja të rrjetit janë të rëndësishme, nuk do të merrni atë cilësinë siç do të kishit në zyrë. Prandaj, duke folur për lëvizshmërinë, ne duhet të kujtojmë kufizimet e mundshme.
Qasje e lehtë në të gjitha burimet e kompanisë
Ky problem duhet të adresohet në mënyrë të përbashkët me departamentet e tjera teknike.
Situata ideale është kur përdoruesi duhet të identifikohet vetëm një herë dhe pas kësaj ai merr akses në të gjitha burimet e nevojshme.
Ofrimi i qasjes së lehtë pa comprometuara sigurinë mund të rrisë ndjeshëm efikasitetin e punës dhe të ulë nivelin e stresit të kolegëve tuaj.
Shënim 1
Lehtësia e qasjes nuk ka të bëjë vetëm me sa herë duhet të futni fjalëkalimin. Nëse, për shembull, sipas politikës tuaj të sigurisë, për t'u lidhur nga zyrat në qendrën e të dhënave duhet së pari të lidheni me një kalim VPN dhe në këtë mënyrë humbni qasjen në burimet e zyrës, atëherë kjo është gjithashtu shumë e, shumë e pakëndshme.
Shënim 2
Ekzistojnë shërbime (për shembull, akses në pajisjet e rrjetit), ku zakonisht kemi servera të dedikuar AAA dhe është standard që në këtë rast të nevojitet të identifikohesh disa herë.
Disponueshmëria e burimeve internet
Internet është jo vetëm argëtim, por gjithashtu një grup shërbimesh që mund të jetë shumë e dobishme për punë. Ka gjithashtu faktorë të pastër psikologjik. Njeriu modern është lidhur me shumë njerëz përmes internetit me shumë fijë virtuale dhe, sipas mendimit tim, nuk ka asgjë të keqe nëse ai vazhdon të ndiejë këtë lidhje edhe gjatë punës.
Nga perspektiva e humbjes së kohës, nuk ka asgjë shqetësuese nëse një punonjës, për shembull, ka hapur Skype dhe ai kalon 5 minuta për të biseduar me një person të afërt në rast nevoje.
A do this mean that the internet should always be accessible, does it mean that employees can access all resources without any control?
No, it certainly doesn't. The level of internet openness can vary for different companies – from complete closure to full openness. We will discuss the ways to control traffic later in the sections dedicated to security tools.
The ability to use the full range of familiar devices
It's convenient when you, for example, have the ability to continue using all the communication tools you're accustomed to at work. It's not technically complicated to implement this. You need WiFi and a guest VLAN for that.
It's also good if you can use the operating system you're accustomed to. However, in my observation, this is usually only allowed for managers, administrators, and developers.
Shembulli
Of course, one could go the route of prohibitions, banning remote access, prohibiting connections from mobile devices, limiting everything to static Ethernet connections, restricting internet access, and necessarily confiscating mobile phones and gadgets at the entrance... and indeed, some organizations with heightened security requirements take this approach, which may be justified in certain cases, but... let's agree, it looks like an attempt to stop progress in a given organization. Certainly, it would be desirable to combine the opportunities that modern technologies offer with an adequate level of security.
"Të punojë shpejt" rrjeti
Data transmission speed technically consists of many factors. And the speed of your connection port is usually not the most important one. Slow application performance is not always related to network problems, but we are currently interested only in the network part. The most common issue of local network "slowing down" is related to packet loss. This usually occurs with a bottleneck effect or L1 (OSI) problems. Less commonly, in certain designs (for example, when the default gateways in your subnets are firewalls and thus all traffic goes through them), performance may be insufficient.
Prandaj, kur zgjidhni pajisjet dhe arkitekturën, duhet të lidhni shpejtësitë e porteve përfundimtare, trarët dhe performancën e pajisjeve.
Shembulli
Supozoni se po përdorni si ndërprerës nivelin e aksesit me ndërprerës me porte 1 gigabit. Ata janë të lidhur me njëri-tjetrin përmes Etherchannel 2 x 10 gigabit. Si nyje e paracaktuar përdorni një firewall me porte gigabit, për të cilin në rrjetin L2 të zyrës e lidhni me 2 porte gigabit, të kombinuara në Etherchannel.
Kjo arkitekturë është mjaft e përshtatshme në aspektin e funksionalitetit, pasi e gjithë trafiku kalon përmes firewall-it, dhe mund të menaxhoni rehat politikën e qasjes dhe të aplikoni algoritme të ndërlikuara për kontrollin e trafikut dhe parandalimin e sulmeve të mundshme (shih më poshtë), por në aspektin e kapacitetit dhe performancës, ky dizajn ka probleme potenciale. Për shembull, 2 hoste që shkarkojnë të dhëna (me shpejtësinë e portit 1 gigabit) mund të ngarkojnë plotësisht një lidhje 2 gigabit me firewall-in dhe kështu të sjellin degradimin e shërbimit për të gjithë segmentin zyrar.
Kemi shqyrtuar një pikë të trekëndëshit, tani le të shohim se si mund të sigurojmë sigurinë.
Mjetet e mbrojtjes
Pra, padyshim, zakonisht dëshira jonë (në fakt, dëshira e menaxhmentit tonë) është të arrijmë të pamundurën, domethënë, të ofrojmë maksimumin e komoditetit me maksimumin e sigurisë dhe minimalin e çmimit.
Le të shqyrtojmë se cilat metoda kemi për ofrimin e mbrojtjes.
Për zyrën do të veçoja këto:
- qasje zero trust në dizajn
- nivel i lartë mbrojtjeje
- shëmbëlltyra e rrjetit
- një sistem unik dhe të centralizuar të autentifikimit dhe autorizimit
- kontrolli i hostit (host checking)
Tani do të ndalemi pak më shumë në secilin nga këto aspekte.
Besimi Zero
Bota e IT po ndryshon shumë shpejt. Në vetëm 10 vitet e fundit, shfaqja e teknologjive dhe produkteve të reja ka sjellë një rishikim të rëndësishëm të koncepteve të sigurisë. Dhjetë vjet më parë, nga pikëpamja e sigurisë, ne segmentonim rrjetin në zona besimi, dmz dhe zona të pabesueshme, dhe aplikohej ajo që quhej "mbrojtja për rreth", e cila kishte dy linja mbrojtjeje: zona e pabesueshme -> dmz dhe dmz -> zona e besueshme. Po ashtu, mbrojtja zakonisht kufizohej në listat e qasjeve të bazuara në titujt L3/L4 (OSI) (IP, porta TCP/UDP, flamuj TCP). Çfarëdo që kishte të bënte me nivele më të larta, përfshirë L7, i jepej vetëm sistemit operativ dhe produkteve të mbrojtjes të vendosura në hostet përfundimtare.
Tani situata është ndryshuar radikalisht. Koncepti modern pranon se nuk është më e mundur të konsiderohen sistemet brenda, dmth ato që ndodhen brenda rrethit, si të besueshme, dhe vetë koncepti i rrethit është bërë i paqartë.
Përveç lidhjes me internetin, ne gjithashtu kemi
- remote access VPN të përdoruesve
- gadgetet personale të ndryshme, laptopët e sjellë, të lidhur përmes WiFi të zyrës
- zyra të tjera (branch)
- integrimin me infrastrukturën cloud
Si duket qasja Zero Trust në praktikë?
Në ideal, lejohet vetëm trafiku që kërkohet dhe, nëse flasim për idealin, kontrolli duhet të jetë jo vetëm në nivelin L3/L4, por edhe në nivelin e aplikacionit.
Nëse, për shembull, keni mundësinë të kaloni gjithë trafikun përmes një firewall-i, atëherë mund të përpiqeni të afroheni me idealin. Por ky qasje mund të zvogëlojë ndjeshëm bandën totale të lënë të rrjetit tuaj, dhe për më tepër, filtrimi në nivel aplikacioni nuk funksionon gjithmonë mirë.
Në kontrollin e trafikut në rrugë apo në një kalues L3 (përdorimi i ACL standarde) përballeni me probleme të tjera:
- kjo është vetëm filtrimi L3/L4. Asgjë nuk i pengon sulmuesit të përdorin portat e lejuara (p.sh., TCP 80) për aplikacionin e tij (jo http)
- menaxhimi kompleks i ACL (e vështirë për t'u analizuar ACL)
- kjo nuk është një firewall stateful, dmth ju duhet të lejoni në mënyrë të qartë trafikun e prapambetur
- në rastin e kaluesve zakonisht jeni mjaft të kufizuar nga madhësia e TCAM, që në rastin e aplikimit të qasjes "lejo vetëm atë që nevojitet" mund të bëhet shpejt një problem
Vërejtje
Duke folur për trafikun e prapambetur, duhet të mbajmë mend se kemi mundësinë në vijim (Cisco)
lejo tcp çdo çdo të krijuar
Poroshe të kuptojmë që kjo linjë është ekuivalente me dy linja:
lejo tcp çdo çdo ack
lejo tcp çdo çdo rstKjo do të thotë se edhe nëse nuk ka pasur një segment fillestar TCP me flamurin SYN (pra, seanca TCP as që ka filluar të vendoset), ky ACL do të lejojë paketën me flamurin ACK, që një sulmues mund ta përdorë për të transferuar të dhëna.
Pra, kjo linjë nuk e kthen asnjëherë router-in tuaj ose switch-in L3 në një firewall stateful.
Një nivel i lartë mbrojtjeje
Në Në seksionin që i kushtohet qendrave të të dhënave, ne kemi shqyrtuar mënyra të ndryshme mbrojtjeje.
- firewall stateful (në mënyrë të paracaktuar)
- mbrojtje ddos/dos
- firewall aplikacioni
- parandalimi i kërcënimeve (antivirus, anti-spyware dhe dobësi)
- filtrimi i URL-ve
- filtrimi i të dhënave (filtrimi i përmbajtjes)
- bllokimi i skedarëve (bllokimi i llojeve të skedarëve)
Në rastin e zyrave, situata është e ngjashme, por prioritetet janë pak më ndryshe. Disponueshmëria e zyrave (disponueshmëria) zakonisht nuk është aq kritike sa në rastin e një qendre të të dhënave, megjithatë, probabiliteti i trafikut të dëmshëm "të brendshëm" është shumë më i lartë.
Prandaj, metodat e mëposhtme të mbrojtjes për këtë segment bëhen kritike:
- firewall aplikacioni
- parandalimi i kërcënimeve (anti-virus, anti-spyware dhe dobësi)
- filtrimi i URL-ve
- filtrimi i të dhënave (filtrimi i përmbajtjes)
- bllokimi i skedarëve (bllokimi i llojeve të skedarëve)
Megjithëse të gjitha këto metoda mbrojtjeje, përveç firewall-it të aplikacioneve, tradicionalisht janë zgjidhur dhe vazhdojnë të zgjidhen në hostet përfundimtare (për shembull, përmes instalimit të programeve antivirus) dhe përmes proxy, NGFW moderne gjithashtu ofrojnë këto shërbime.
Krijuesit e pajisjeve të sigurimit synojnë të create një mbrojtje të integruar, prandaj, përveç mbrojtjes në kutinë lokale, ofrohen teknologji të ndryshme cloud dhe software klienti për hostet (mbrojtja e pikave përfundimtare/EPP). kështu, për shembull, nga shohim se Palo Alto dhe Cisco kanë EPP të tyre (PA: Traps, Cisco: AMP), por nuk janë shumë në krye.
Aktivizimi i këtyre mbrojtjeve (zakonisht përmes blerjes së licencave) në firewall, natyrisht, nuk është i detyrueshëm (mund të ndiqni rrugën tradicionale), por ofron disa përparësi:
- në këtë rast, krijohet një pikë e vetme e aplikimit të metodave të mbrojtjes, e cila përmirëson visibility (shihni temën tjetër).
- nëse në rrjetin tuaj ka një pajisje të pasigurt, ajo prapë do të jetë nën "mburojën" e mbrojtjes së firewall-it.
- Duke përdorimit të mbrojtjes në firewall në bashkëpunim me mbrojtjen në hostet përfundimtarë, ne rrisim mundësinë e zbulimit të trafikut të dëmshëm. Për shembull, përdorimi i parandalimit të kërcënimeve në hostet lokale dhe në firewall rrit mundësinë e zbulimit (me kushte, sigurisht, që këto zgjidhje bazohen në produkte të ndryshme software).
Vërejtje
Nëse, për shembull, përdorni Kaspersky si antivirus si në firewall ashtu edhe në hostet përfundimtarë, atëherë është e qartë se kjo nuk do ta rrisë shumë mundësinë tuaj për të parandalua një sulm virus në rrjetin tuaj.
Shikueshmëria e rrjetit
është e thjeshtë – "të shohësh" se çfarë po ndodh në rrjetin tënd, si në kohë reale ashtu edhe të dhënat historike.
Do ta ndaja këtë "shikim" në dy grupe:
Grupi i parë: çfarë zakonisht ju ofron sistemi juaj i monitorimit.
- ngarkesa e pajisjeve
- ngarkesa e kanaleve
- përdorimi i memories
- përdorimi i disqeve
- ndryshimi i tabelës së rrugës
- gjendja e lidhjeve
- disponibiliteti i pajisjeve (ose hosteve)
- …
Grupi i dytë: informacione të lidhura me sigurinë.
- statistika të ndryshme (për shembuj, për aplikacionet, për frekuencën e URL-ve, çfarë lloj të dhënash janë shkarkuar, të dhëna për përdoruesit)
- çfarë u bllokua nga politikat e sigurisë dhe për çfarë arsyeje, pra
- aplikacione të ndaluara
- e bllokuar në bazë të ip/protokoll/port/flags/zona
- parandalimi i kërcënimeve
- filtrimi i URL-ve
- filtrimi i të dhënave
- bllokimi i skedarëve
- …
- statistika për sulmet DOS/DDOS
- përpjekjet e dështuara për identifikim dhe autorizim
- statistika për të gjitha ngjarjet e mësipërme të shkeljes së politikave të sigurisë
- …
Në këtë kapitull, që i kushtohet sigurisë, na intereson pikërisht pjesa e dytë.
Disa firewall-e moderne (nga praktika ime, Palo Alto) ofrojnë një nivel të mirë të shikueshmërisë. Por, sigurisht, trafiku që ju intereson duhet të kalojë përmes këtij firewall-i (në këtë rast keni mundësinë të bllokoni trafikun) ose të pasqyrohet në firewall (përdoret vetëm për monitorim dhe analizë), dhe duhet të keni licencat që lejojnë aktivizimin e të gjitha këtyre shërbimeve.
Ka, sigurisht, dhe një rrugë alternative, ose më saktë një rrugë tradicionale, për shembull,
- statistikën për sesionet mund të mblidhet përmes netflow dhe pastaj të përdoren mjete speciale për analizimin e informacionit dhe vizualizimin e të dhënave.
- parandalimi i kërcënimeve – programe speciale (anti-virus, anti-spyware, firewall) në hostet përfundimtarë.
- Filtrimi i URL-ve, filtrimi i të dhënave, bllokimi i skedarëve – në proxy
- mund të analizoni gjithashtu tcpdump me ndihmën e, për shembull,
Mund të kombinoni këto dy qasje, duke plotësuar funksionet që mungojnë ose duke i dyfishuar ato për të rritur gjasat e zbulesës së sulmit.
Cila qasje duhet të zgjidhni?
Shumë varet nga kualifikimi dhe preferencat e ekipit tuaj.
Në të dyja raste ka përparësi dhe disfat.
Një sistem i centralizuar për autentikimin dhe autorizimin
Me një dizajn të mirë, lëvizshmëria që ne diskutonim në këtë artikull nënkupton se keni të njëjtat të drejta duke punuar nga zyra ose nga shtëpia, nga aeroporti, nga një kafene ose nga ndonjë pikë tjetër (me kufizimet që ne diskutuam më sipër). Si duket, ku është problemi?
Për të kuptuar më mirë kompleksitetin e këtij detyre, le të shqyrtojmë një dizajn tipik.
Shembulli
- Keni ndarë të gjithë punonjësit në grupe. Keni vendosur të jepni qasje sipas grupeve
- Brenda zyrës kontrolloni qasjet në firewall-in e zyrës
- Trafiku nga zyra në qendrën e të dhënave e kontrolloni në firewall-in e qendrës së të dhënave
- Si VPN ju përdorni Cisco ASA dhe për kontrollin e trafikëve që hyjnë në rrjetin tuaj nga klientët e dedikuar, aplikoni ACL lokale (në ASA)
Tani, le të supozojmë se ju kërkohet të shtoni qasje të mëtejshme për një punonjës të caktuar. Në të njëjtën kohë, ju kërkohet të jepni qasje vetëm atij dhe askujt tjetër nga grupi i tij.
Për këtë, ne duhet të krijojmë një grup të veçantë për këtë punonjës, pra
- në ASA të krijojmë një pool IP të veçantë për këtë punonjës
- të shtojmë një ACL të re në ASA dhe ta lidhim atë me këtë klient të largët
- të krijojmë politika të reja sigurie në firewall-at e zyrës dhe të qendrës së të dhënave
Mirë, nëse ky ndodhi është i rrallë. Por në praktikën time ka pasur raste kur punonjësit merrnin pjesë në projekte të ndryshme dhe ky grup projektesh për disa prej tyre ndryshonte shpesh, dhe nuk ishin 1-2 njerëz, por dhjetëra. Sigurisht, këtu duhej bërë diçka.
Kjo u zgjidh në këtë mënyrë.
Ne vendosëm që burimi i vetëm i së vërtetës, që përcakton të gjitha qasjet e mundshme për punonjësin do të ishte LDAP. Krijuam të gjitha grupet e mundshme që përcaktojnë grupet e qasjes dhe çdo përdorues e lidhëm me një ose më shumë grupe.
Kështu, për shembull, supozojmë se ka pasur grupe
- guest (qasje në Internet)
- common access (qasje në burime të përbashkëta: postë, bazë të njohurive, …)
- accounting
- projekti 1
- projekti 2
- administrator i bazës së të dhënave
- administrator linux
- …
Dhe nëse ndonjë staf ishte i angazhuar si në projektin 1 ashtu edhe në projektin 2, dhe i duhej akses për të punuar në këto projekte, atëherë ky staf u lidh përkatësisht me grupet:
- guest
- aksesi i zakonshëm
- projekti 1
- projekti 2
Si mund ta kthejmë tani këtë informacion në aksese për pajisjet rrjetore?
Cisco ASA Dynamic Access Policy (DAP) (shih ) zgjidhja e përshtatshme për këtë detyrë.
Nëse flasim shkurtimisht për realizimin tonë, gjatë procesit të identifikimit/autorizimit, ASA merr nga LDAP një grup të grupeve përkatëse për këtë përdorues dhe "ndërton" një ACL dinamik nga disa ACL lokale (secila që përkon me një grup) me të gjitha akseset e nevojshme, që plotëson plotësisht dëshirat tona.
Por kjo është vetëm për lidhjet VPN. Për të bërë situatën të njëjtë për punonjësit që janë lidhur përmes VPN dhe për ata që janë në zyrë është bërë hapi i mëposhtëm.
Kur lidhesh nga zyra, përdoruesit nëpërmjet protokollit 802.1x kalonin ose në VLAN-in e mysafirëve (për mysafirët), ose në VLAN me akses të zakonshëm (për punonjësit e kompanisë). Më pas, për të marrë akseset specifike (për shembull, për projektet në qendër të të dhënave), punonjësit duhej të lidhen përmes VPN.
Për lidhjet nga zyra dhe nga shtëpia, u përdorën grupe tuneli të ndryshme në ASA. Kjo është e nevojshme që për ata që lidhen nga zyra, trafiku për resurset e zakonshme (të përdorura nga të gjithë punonjësit, siç janë postat, serverët e skedarëve, sistema i biletave, dns, ...) të kalonte jo përmes ASA, por përmes rrjetit lokal. Kështu, ne nuk ngarkonim ASA me trafik të panevojshëm, përfshirë edhe trafik të lartë.
Kështu, problemi u zgjidh.
Ne morëm
- në një grup të njëjtë accesesh, si për lidhjet nga zyra ashtu dhe për lidhjet e largëta
- mungesën e degradimit të shërbimit gjatë punës nga zyra, e lidhur me kalimin e trafikut të lartë përmes ASA
Cili është edhe një avantazh tjetër i këtij qasje?
Në administrimin e akseseve. Aksesi ndryshohet lehtësisht, në një vend.
Për shembull, nëse një punonjës largohet nga kompania, thjesht e fshini atë nga LDAP, dhe ai automatikisht humbet të gjitha akseset.
Kontrolli i hostit (host checking)
Me lidhjen e mundshme në distancë, ne rrezikojmë të lejojmë në rrjet jo vetëm punonjësin e kompanisë, por gjithashtu çdo soft të dëmshëm që me shumë gjasa ndodhet në kompjuterin e tij (për shembull, në shtëpi), dhe më shumë, përmes këtij softi, ne ndoshta po hapim aksesin në rrjetin tonë për një sulmues që po përdor këtë host si një proxy.
Është kuptimplotë që hosti i lidhur në distancë të aplikojë të njëjtat kërkesa për siguri si ai që ndodhet në zyrë.
Kjo përfshin gjithashtu versionin e 'duhur' të OS-së, anti-virus, anti-spyware dhe softin për firewall dhe përditësimet. Zakonisht, kjo mundësi ekziston në portën VPN (për ASA, shih, për shembull, ).
Gjithashtu është kuptimplotë të aplikohet të njëjtat metoda të analizës dhe bllokimit të trafikut (shih 'Niveli i Lartë i Mbrojtjes'), që në përputhje me politikën tuaj të sigurisë aplikohet për trafikun zyrtar.
Është kuptimplotë të njihet se tani rrjeti juaj zyrtar nuk është i kufizuar vetëm në ndërtesën e zyrës dhe hostet që ndodhen aty.
Shembulli
Një praktikë e mirë është të pajisni çdo punonjës që ka nevojë për akses në distancë me një laptop të mirë dhe të rehatshëm dhe të kërkoni të punojnë, si në zyrë ashtu edhe nga shtëpia, vetëm me të.
Kjo jo vetëm që rrit nivelin e sigurisë së rrjetit tuaj, por gjithashtu është vërtet e përshtatshme dhe zakonisht merret mirë nga punonjësit (nëse është vërtet një laptop i mirë dhe i rehatshëm).
Në lidhje me ndjenjën e masës dhe balancës
Në parim, ky është një bisedë për majën e tretë të trekëndeshit tonë — për çmimin.
Le të shqyrtojmë një shembull hipotetik.
Shembulli
Keni një zyrë me 200 njerëz. Keni vendosur ta bëni atë sa më të rehatshme dhe sa më të sigurt.
Prandaj, gjithë trafiku keni vendosur ta kaloni përmes firewall-it dhe në këtë mënyrë për të gjitha subnetet e zyrës, firewall-i është porta e paracaktuar. Përveç softit të sigurisë i instaluar në çdo host të fundit (anti-virus, anti-spyware dhe softi për firewall), gjithashtu keni vendosur të aplikoni të gjitha metodat e mundshme të mbrojtjes në firewall.
Për të garantuar një shpejtësi të lartë lidhjeje (gjithçka për rehatinë) si switch-e akses keni zgjedhur switch-e me porte 10-gigabit, si firewall-e keni zgjedhur firewall-e me performancë të lartë NGFW, për shembull, Palo Alto seria 7K (me porte 40-gigabit), natyrisht me të gjitha licencat e fikura dhe, natyrisht, çiftin e Lartë Disponueshmërisë.
Sigurisht, për të punuar me këtë linjë pajisjesh, na duhen të paktën disa inxhinierë të kualifikuar të sigurisë.
Më pas, vendosët t'i jepni çdo punonjësi një laptop të mirë.
Në total, rreth 10 milion dollarë për implementim, qindra mijëra dollarë (mendoj më afër një milioni) për mbështetje vjetore dhe paga për inxhinierët.
Zyra, 200 njerëz...
A është kjo e përshtatshme? Ndoshta, po.Ju e paraqitni këtë propozim tek menaxhmenti juaj...
Ka ndoshta disa kompani në botë për të cilat kjo është një zgjidhje e pranueshme dhe e duhur. Nëse ju jeni punonjës i kësaj kompanie — urime, por në shumicën e rasteve, jam i sigurt se njohuritë tuaja nuk do të vlerësohen nga menaxhmenti.
A është ky një shembull i tepruar? Kapitulli i ardhshëm do t'ju japë përgjigje për këtë pyetje.
Nëse në rrjetin tuaj nuk shihni asgjë nga ato të mësipërmet, atëherë kjo është normale.
Për çdo rast të veçantë, ju nevojitet të gjeni kompromisin tuaj të arsyeshëm midis komfortit, çmimit dhe sigurisë. Shpesh nuk kërkohet fare një NGFW në zyrën tuaj, nuk kërkohet mbrojtje L7 në firewall. Mjafton të sigurohet një nivel i mirë vizibiliteti dhe alarmesh, dhe kjo mund të bëhet me përdorimin e produkteve open source, për shembull. Po, reagimi juaj ndaj sulmit nuk do të jetë i menjëhershëm, por është e rëndësishme që ta shihni atë, dhe nëse keni proceset e duhura në departamentin tuaj, do të jeni në gjendje ta neutralizoni atë shpejt.
Dhe, dua t'ju kujtoj se sipas planit të këtij cikli artikujsh, ju nuk jeni duke e projektuar rrjetin, thjesht po përpiqeni të përmirësoni atë që keni.
Analiza e arkitekturës SAFE të zyrës
Shikoni këtë katror të kuq, të cilin e kam theksuar në diagramin nga , i cili është tema që do të diskutojmë këtu.
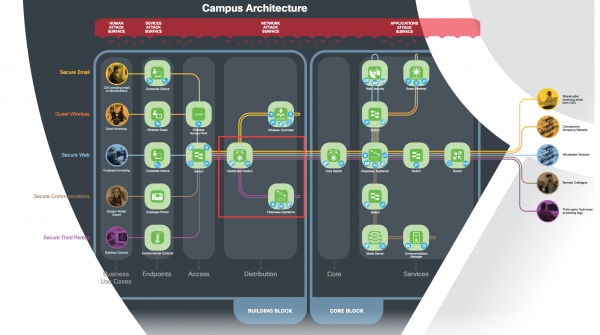
Ky është një nga vendet kyçe të arkitekturës dhe një nga pasiguri më të rëndësishme.
Vërejtje
Unë kurrë nuk kam konfiguruar dhe nuk kam punuar me FirePower (nga linja e firewalleve Cisco — vetëm me ASA), prandaj do ta shqyrtoj atë si çdo firewall tjetër, për shembull, si Juniper SRX ose Palo Alto, duke supozuar se ka të njëjtat mundësi.
Nga konstrukcionet e zakonshme, unë shoh vetëm 4 variante të mundshme përdorimi të firewall-it për këtë lidhje:
- Gateway-i default për çdo subnet është switchi, ndërsa firewall-i ndodhet në modin transparent (do të thotë se gjithë trafiku kalon përmes tij, por ai nuk formon një hop L3)
- shpallja si shkalla standarde për çdo nënrrjet janë nën-interfestat e firewall-it (ose SVI interfesat), ndërsa ç switch-i luan rolin e L2
- në switch përdoren VRF të ndryshme, dhe trafikimi midis VRF kalon përmes firewall-it, trafiku brenda një VRF kontrollohet nga ACL në switch
- të gjithë trafiku pasqyrohet në firewall për analizë dhe monitorim, trafikimi përmes tij nuk kalon
Shënim 1
Kombinime të këtyre varianteve janë të mundshme, por për thjeshtësi ne nuk do t'i shqyrtojmë ato.
Shënim2
Ka gjithashtu mundësinë e përdorimit të PBR (arkitektura e zinxhirit të shërbimeve), por për momentin, edhe pse e besoj një zgjidhje të bukur, është më shumë një ekzotike, prandaj nuk do ta shqyrtoj këtu.
Nga përshkrimi i rrjedhave në dokument shohim se trafiku megjithatë kalon përmes firewall-it, pra, në përputhje me dizajnin Cisco, varianti i katërt bie.
Le të shqyrtojmë së pari dy variantet e para.
Me këto variante të gjithë trafiku kalon përmes firewall-it.
Tani shikojmë , shikojmë dhe shohim se nëse duam të kemi një kapacitet të përgjithshëm bandë për zyrën tonë, të paktën rreth 10 — 20 gigabit, atëherë duhet të blejmë versionin 4K.
Vërejtje
Kur flas për kapacitetin e përgjithshëm, kam parasysh trafikimin midis nënrrjeteve (dhe jo brenda një VLAN-i).
Nga GPL shohim se për HA Bundle me Threat Defense çmimi varion në varësi të modelit (4110 — 4150) nga ~0,5 — 2,5 milion dollarë.
Kështu, dizajni ynë fillon të ngjajë me shembullin e mëparshëm.
A do të thotë kjo se ky dizajn është i gabuar?
Jo, nuk do të thotë. Cisco ju ofron mbrojtjen maksimale të mundshme bazuar në gamën e produkteve që ka. Por kjo nuk do të thotë se është "e domosdoshme" për ju.
Në parim, ky është një pyetje e zakonshme që lind gjatë dizajnimit të një zyre ose qendër të të dhënave, dhe kjo do të thotë vetëm se duhet të kërkoni kompromis.
Për shembull, mos lejoni që të gjithë trafiku të kalojë përmes firewall-it, dhe në këtë rast varianti i tretë më duket mjaft tërheqës, ose (shihni kapitullin e mëparshëm), ndoshta nuk ju nevojitet "Threat Defense" ose përfundimisht nuk ju nevojitet firewall në këtë segment të rrjetit, dhe ju mjafton të kufizoheni me monitorimin pasiv duke përdorur zgjidhje të paguara (më të lira) ose open source, ose ju nevojitet firewall, por nga një furnizues tjetër.
Zakonisht gjithmonë ka këtë pasiguri dhe nuk ka një përgjigje të qartë se cila zgjidhje është më e mira për ju.
Këtu qëndron kompleksiteti dhe bukuria e kësaj sfide.
Burimi: habr.com
