

Përshëndetje, Habr! Sot do të doja të flisja për mënyrat se si mund të mbrohen proceset nga sulmet e keqbërësve në macOS. Për shembull, kjo është e dobishme për antivirusin ose sistemin e backup-it, sidomos në dritën e faktit se nën macOS ekzistojnë disa mënyra për "të vrarë" një proces. Lexoni më poshtë për këtë dhe për metodat e mbrojtjes.
Mënyra klasike për "të vrarë" një proces
Mënyra e njohur për të "vrarë" një proces është dërgimi i sinjalit SIGKILL procesit. Nëpërmjet bash-it, mund të thirret standardi "kill -SIGKILL PID" ose "pkill -9 NAME" për të vrarë. Komanda "kill" është e njohur që nga koha e UNIX dhe është e disponueshme jo vetëm në macOS, por edhe në sistemet e tjera UNIX-like.
Ashtu si në sistemet UNIX-like, macOS lejon kapjen e çdo sinjali për procesin përveç dy - SIGKILL dhe SIGSTOP. Në këtë artikull do të shqyrtohet kryesisht sinjali SIGKILL, si një sinjal që shkakton vrasjen e procesit.
Spezifikimi i macOS
Në macOS, thirja e sistemit kill në bërthamen XNU thërret funksionin psignal(SIGKILL,…). Le të shohim cilat veprime të tjera të përdoruesit në userspace mund të thërrasin funksionin psignal. Do të eliminojmë thirrjet e funksionit psignal në mekanizmat e brendshëm të bërthamës (edhe pse ato mund të jenë të ndërlikuara, do t'i lëmë ato për një artikull tjetër 🙂 - kontrolli i nënshkrimit, gabimet e memories, përpunimi i exit/terminate, shkelja e mbrojtjes së skedarëve, etj.).
Të fillojmë shqyrtimin me funksionin dhe thirrjen e përkatshme të sistemit . Është e qartë se përveç thirrjes klasike të kill, ekziston një qasje alternative, që është specifike për sistemin operativ macOS dhe nuk gjendet në BSD. Principe e funksionimit të të dy thirrjeve të sistemit janë gjithashtu të ngjashme. Ato përbëjnë thirrje të drejtpërdrejta të funksionit të bërthamës psignal. Gjithashtu, vëmë re se përpara se të vrasë një proces bëhet një kontroll "cansignal" - a mund të dërgojë procesi një sinjal tek një proces tjetër, sistemi nuk lejon asnjë aplikacion të vrasë proceset sistemike, për shembull.
static int
terminate_with_payload_internal(struct proc *cur_proc, int target_pid, uint32_t reason_namespace,
				uint64_t reason_code, user_addr_t payload, uint32_t payload_size,
				user_addr_t reason_string, uint64_t reason_flags)
{
...
	target_proc = proc_find(target_pid);
...
	if (!cansignal(cur_proc, cur_cred, target_proc, SIGKILL)) {
		proc_rele(target_proc);
		return EPERM;
	}
...
	if (target_pid == cur_proc->p_pid) {
			d/*
		 * psignal_thread_with_reason() will pend a SIGKILL on the specified thread or
		 * return if the thread and/or task are already terminating. Either way, the
		 * current thread won't return to userspace.
		 *//
		psignal_thread_with_reason(target_proc, current_thread(), SIGKILL, signal_reason);
	} else {
		psignal_with_reason(target_proc, SIGKILL, signal_reason);
	}
...
}
launchd
Mënyra standarde për krijimin e demonëve në nisjen e sistemit dhe kontrollimin e kohës së jetës së tyre është launchd. Dua të theksoj se kodet e dhëna janë për një version të vjetër të launchctl para macOS 10.10, dhe shembujt e kodit janë dhënë për ilustërim. Launchctl modern dërgon sinjale launchd përmes XPC, logjika e launchctl është transferuar në të.
Le të shohim se si ndodhet ndalimi i aplikacioneve. Para dërgimit të sinjalit SIGTERM, aplikacionet përpiqen të ndalohen përmes thirrjes së sistemit “proc_terminate”.
...
	error = proc_terminate(j->p, &sig);
	if (error) {
		job_log(j, LOG_ERR | LOG_CONSOLE, "Nuk mund të ndalohet puna: %d: %s", error, strerror(error));
		job_log(j, LOG_NOTICE | LOG_CONSOLE, "Përdorimi i opsionit rezervë për të ndaluar punën...");
		error = kill2(j->p, SIGTERM);
		if (error) {
			job_log(j, LOG_ERR, "Nuk mund të dërgohet sinjali punës: %d: %s", error, strerror(error));
		}
...
Nën kapak, proc_terminate, pavarësisht emrit të tij, mund të dërgojë jo vetëm psignal me SIGTERM, por edhe SIGKILL.
Vrasja e tërthortë — kufizimi i burimeve
Një rast më interesant mund të shihet në një thirrje tjetër të sistemit . Përdorimi standard i kësaj thirrjeje të sistemit është kufizimi i burimeve të aplikacioneve, për shembull, për indeksuesin, kufizimi i kuotës së kohës së procesorit dhe memories, në mënyrë që sistemi të mos ngadalësohet ndjeshëm nga veprimet e ruajtjes së skedarëve. Nëse aplikacioni arrin kufizimin e burimeve, siç mund të shihet nga funksioni proc_apply_resource_actions, procesit i dërgohet sinjali SIGKILL.
Pavarësisht se kjo thirrje e sistemit mund të prodhojë potencialisht vrasjen e procesit, sistemi nuk ka kontrolluar adekuat të drejtat e procesit që bënte thirrjen e sistemit. Në të vërtetë, kontrolli , por mjafton të përdoret flaka alternative PROC_POLICY_ACTION_SET për të anashkaluar këtë kusht.
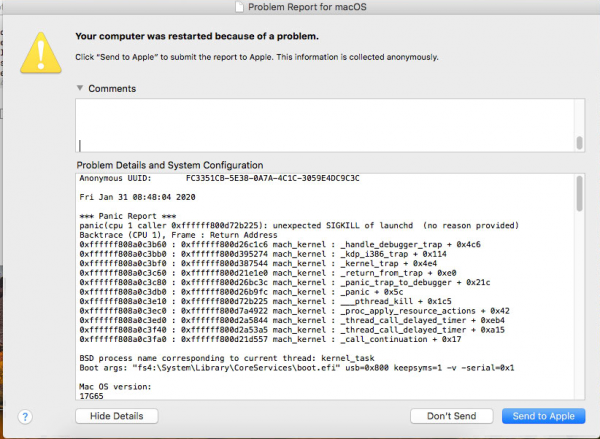
Nga këtu, nëse "kufizohet" kuota e përdorimit të CPU nga aplikacioni (për shembull, lejohet të funksionojë vetëm 1 ns), atëherë mund të vrarë çdo proces në sistem. Kështu, një malware mund të vrasë çdo proces në sistem, përfshirë procesin e antivirusit. Gjithashtu, është interesante efekti që ndodh kur vritet procesi me pid 1 (launchctl) — panic në bërthamë kur përpiqet të përpunojë sinjalin SIGKILL 🙂
Si të zgjidhni problemin?
Mënyra më e drejtpërdrejtë për të ndaluar vrasjen e një procesi është të zëvendësohet treguesi në tabelën e thirrjeve sistemore. Fatkeqësisht, ky opcion është i ndërlikuar për shumë arsye
Së pari, simboli që përgjigjet për pozicionin e sysent në memorie është jo vetëm një simbol privat i bërthames XNU, por nuk mund të gjendet as në simbolet e bërthamës. Do të duhej të përdoren metoda heuristike për të gjetur, për shembull, disasemblim dinamik të funksionit dhe kërkimin e treguesit në të.
Së dyti, struktura e shënimeve në tabelë varet nga flamujt me të cilët është ndërtuar bërthama. Nëse është shpallur flamuri CONFIG_REQUIRES_U32_MUNGING, atëherë madhësia e strukturës do të ndryshojë — do të shtohet një fushë e re. . Necesiteti për të realizuar një kontroll të mëtejshëm se me cilin flamur është kompiluar bërthama, si një alternativë për të përputhur treguesit me funksionet e njohura.
struct sysent {
        /* tabela e thirrjeve sistemore */
        sy_call_t       *sy_call;       /* funksioni që implementon */
#if CONFIG_REQUIRES_U32_MUNGING || (__arm__ && (__BIGGEST_ALIGNMENT__ > 4))
        sy_munge_t      *sy_arg_munge32; /* procesi i thirrjes sistemore për argumentet 32-bit */
#endif
        int32_t         sy_return_type; /* llojet e kthimit të thirrjeve sistemore */
        int16_t         sy_narg;        /* numri i argumenteve */
        uint16_t        sy_arg_bytes;   /* Madhësia totale e argumenteve në byte për
                                         * thirrjet sistemore 32-bit
                                         */
};
Me fat, në versionet moderne të macOS, Apple ofron një API të re për të punuar me proceset. API e Sigurisë së Endpoint lejon klientët të autorizojnë shumë kërkesa për procese të tjera. Kështu, është e mundur të bllokohen çdo sinjal për proceset, përfshirë sinjalin SIGKILL me ndihmën e API-së së përmendur më lart.
#include <bsm/libbsm.h>
#include <EndpointSecurity/EndpointSecurity.h>
#include <unistd.h>

int main(int argc, const char * argv[]) {
    es_client_t* cli = nullptr;
    {
        auto res = es_new_client(&cli, ^(es_client_t * client, const es_message_t * message) {
            switch (message->event_type) {
                case ES_EVENT_TYPE_AUTH_SIGNAL:
                {
                    auto& msg = message->event.signal;
                    auto target = msg.target;
                    auto& token = target->audit_token;
                    auto pid = audit_token_to_pid(token);
                    printf("signal '%d' sent to pid '%d'n", msg.sig, pid);
                    es_respond_auth_result(client, message, pid == getpid() ? ES_AUTH_RESULT_DENY : ES_AUTH_RESULT_ALLOW, false);
                }
                    break;
                default:
                    break;
            }
        });
    }

    {
        es_event_type_t evs[] = { ES_EVENT_TYPE_AUTH_SIGNAL };
        es_subscribe(cli, evs, sizeof(evs) / sizeof(*evs));
    }

    printf("%dn", getpid());
    sleep(60); // could be replaced with other waiting primitive

    es_unsubscribe_all(cli);
    es_delete_client(cli);

    return 0;
}
Po ashtu, në bërthamë mund të regjistrohet një Politika MAC, e cila ofron një metodë mbrojtjeje nga sinjalet (policy proc_check_signal), megjithatë API nuk mbështetet zyrtarisht.
Mbrojtja e zgjerimit të bërthamës
Përveç mbrojtjes së proceseve në sistem, është e nevojshme të mbrohet edhe vet zgjerimi i bërthamës (kext). macOS ofron një kuadër për zhvilluesit për zhvillimin e lehtë të drejtorëve të pajisjeve IOKit. Përveç sigurimit të mjeteve për punën me pajisjet, IOKit siguron metoda për grumbullimin e drejtorëve (driver stacking) me anë të instancave të klasave C++. Një aplikacion në userspace mund të "gjejë" një instancë të regjistruar të klasës për të vendosur lidhje mes kernel dhe userspace.
Për të zbuluar numrin e instancave të klasave në sistem, ekziston utilita ioclasscount.
my_kext_ioservice = 1
my_kext_iouserclient = 1
Çdo zgjerim bërthame, që dëshiron të regjistrohet në grumbullin e drejtorëve, duhet të shpallë një klasë të trashëguar nga IOService, për shembull, my_kext_ioservice në këtë rast. Kërkesa e aplikacioneve për përdorues krijon një instancë të re të klasës, e cila trashëgohet nga IOUserClient, në shembullin my_kext_iouserclient.
Kur bëhet një përpjekje për të shkarkuar drejtorin nga sistemi (komanda kextunload), thirret funksioni virtual "bool terminate(IOOptionBits options)". Mjafton të kthehet false në thirrjen e funksionit terminate gjatë përpjekjes për shkarkim, për të ndaluar kextunload.
bool Kext::terminate(IOOptionBits options)
{

  if (!IsUnloadAllowed)
  {
    // Shkarkimi nuk lejohet, duke u kthyer false
    return false;
  }

  return super::terminate(options);
}
Flamuri IsUnloadAllowed mund të vendoset nga IOUserClient gjatë ngarkimit. Nëse ka një kufizim në ngarkim, komanda kextunload do të kthejë daljen e mëposhtme:
admin@admins-Mac drivermanager % sudo kextunload ./test.kext
Fjalëkalimi:
(kernel) Nuk mund të hiqet kext my.kext.test; shërbimet dështuan në mbyllje - 0xe00002c7.
Dështoi eliminimi i my.kext.test - (iokit/common) funksion i papërshtatshëm.
Mbrojtja e ngjashme duhet të realizohet edhe për IOUserClient. Instancat e klasave mund të shkarkohen me anë të funksionit në userspace të IOKitLib "IOCatalogueTerminate(mach_port_t, uint32_t flag, io_name_t description);". Mund të kthehen false në thirrjen e komandës "terminate" derisa aplikacioni në userspace të "vdes", pra derisa të mos thirret funksioni "clientDied".
Mbrojtja e skedarëve
Për të mbrojtur skedarët, mjafton të përdorim Kauth API, i cili lejon kufizimin e aksesit në skedarë. Apple u ofron zhvilluesve njoftime për ngjarje të ndryshme në scope, për ne janë të rëndësishme operacionet KAUTH_VNODE_DELETE, KAUTH_VNODE_WRITE_DATA dhe KAUTH_VNODE_DELETE_CHILD. Të kufizosh aksesin në skedarë është më e lehtë sipas rrugës — përdorim API 'vn_getpath' për të marrë rrugën e skedarit dhe kryejmë krahasimin e prefiksit të rrugës. Vlen të theksohet se për optimizimin e ndryshimit të emrave të rrugëve të dosjeve, sistemi nuk autorizon aksesin për çdo skedar, por vetëm për dosjen e vetë që është riblerë. Duhet të kryhet krahasimi i rrugës prind dhe të kufizohet KAUTH_VNODE_DELETE për të.
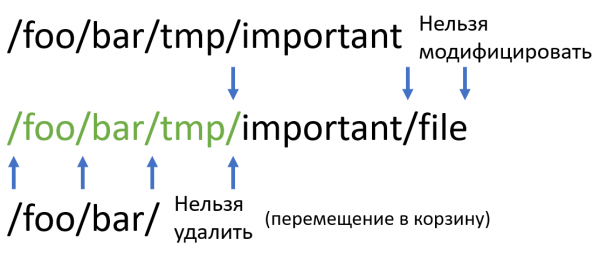
Një dobësi e këtij qasjes mund të jetë performanca e ulët me rritjen e numrit të prefikseve. Për të bërë që krahasimi të mos jetë O(prefix*length), ku prefix është numri i prefikseve, length është gjatësia e vargjeve, mund të përdorim automatin e fundëm të përcaktuar (DFA) të ndërtuar sipas prefikseve.
Le të shqyrtojmë mënyrën e ndërtimit të DFA për këtë grup prefikse. Inicizojmë kursoret në fillim të çdo prefiksi. Nëse të gjitha kursoret tregojnë për të njëjtin simbol, atëherë rrisim çdo kurser me një simbol dhe mbajmë mend se gjatësia e vargjeve të njëjtë është rritur me një. Nëse ekzistojnë dy kursore, simbolet nën të cilat janë ndryshme, i ndajmë kursorët në grupe sipas simbolit që tregojnë dhe e përsërisim algoritmin për secilën grup.
Në rastin e parë (të gjithë simbolët nën kursorë janë të njëjtë) marrim një gjendje të DFA-së që ka vetëm një kalim sipas vargjeve të njëjta. Në rastin e dytë, marrim një tabelë kalimesh me madhësi 256 (numri i simboleve dhe numri maksimal i grupeve) në gjendjet e ardhshme, të fituara gjatë thirrjes rikursive të funksionit.
Le të marrim një shembull. Për grupin e prefikseve ('\/foo\/bar\/tmp\/', '\/var\/db\/foo\/', '\/foo\/bar\/aba\/', 'foo\/bar\/aac\/') mund të marrim këtë DFA. Në vizatim janë shënuar vetëm kalimet që çojnë në gjendje të tjera, kalimet e tjera nuk do të jenë përfundimtare.
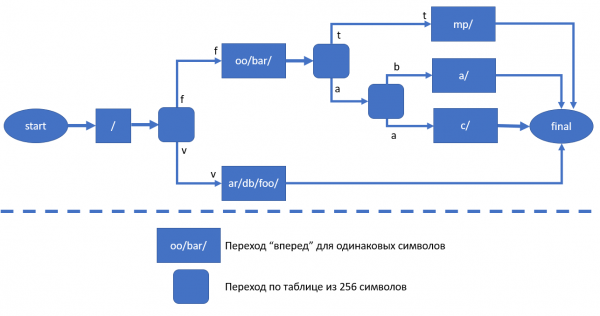
Kur kalojmë përmes gjendjeve të DFA-së, mund të ndodhin 3 raste.
- Është arritur gjendja përfundimtare — rruga është e mbrojtur, kufizojmë operacionet KAUTH_VNODE_DELETE, KAUTH_VNODE_WRITE_DATA dhe KAUTH_VNODE_DELETE_CHILD.
- Nuk u arrit në një gjendje përfundimtare, por rruga "përfundoi" (u arrit terminatori zero) — rruga është prindërore, duhet të kufizohet KAUTH_VNODE_DELETE. Vërejmë se, nëse vnode është një dosje, duhet të shtohet në fund ‘\/’, përndryshe mund të bëhet kufizimi i skedarit “\/foor\/bar\/t”, që është e gabuar.
- Nuk u arrit në një gjendje përfundimtare, rruga nuk përfundoi. Asnjë nga prefiksat nuk i përputhet kësaj, nuk vendosim kufizime.
Përfundim
Objektivi i zgjidhjeve të sigurisë në zhvillim është të rrisë nivelin e sigurisë së përdoruesit dhe të dhënave të tij. Nga njëra anë, ky objektiv sigurohet përmes zhvillimit të një produkti software Acronis, që mbulon ato dobësi ku "është e dobët" vetë sistemi operativ. Nga ana tjetër, nuk duhet të injorojmë forcimin e aspekteve të sigurisë që mund të përmirësohen nga ana e OS, sidomos duke pasur parasysh se mbyllja e dobësive të tilla rrit qëndrueshmërinë tonë si produkt. Dobësia u raportua nga Ekipi i Sigurisë së Produkteve të Apple dhe u korrigjua në macOS 10.14.5 (https://support.apple.com/en-gb/HT210119).
Kjo mund të bëhet vetëm nëse utilitari juaj është instaluar zyrtarisht në kernel. Kështu që për softuerin e jashtëm dhe të padëshiruar nuk ka rrugë tjetër. Megjithatë, siç e shihni, edhe për të mbrojtur programet legjitime, si antivirus dhe sistemi i rezervimit, kërkohet punë. Megjithatë, tani produktet e reja Acronis për macOS do të kenë mbrojtje shtesë kundër shkarkimit nga sistemi.
Burimi: habr.com
