

Përshëndetje Habr, quhem Ilja dhe punoj në ekipin e platformës së kompanisë Exness. Ne zhvillojmë dhe implementojmë komponentët bazë të infrastrukturës që përdoren nga ekipet tona të zhvillimit të produkteve.
Në këtë artikull dua të ndaj përvojën tonë të implementimit të teknologjisë encrypted SNI (ESNI) në infrastrukturën e faqeve publike në internet.
Përdorimi i kësaj teknologjie ju lejon të rrisni nivelin e sigurisë gjatë punës me një faqe publike dhe të përmbushni standardet e brendshme të sigurisë të miratuara në kompani.
Para së gjithash, dua të theksoj se kjo teknologji nuk është e standardizuar dhe është ende në draft, megjithatë CloudFlare dhe Mozilla tashmë e mbështesin atë (në ). Pikërisht kjo na motivoi për një eksperiment të tillë.
Pak teori
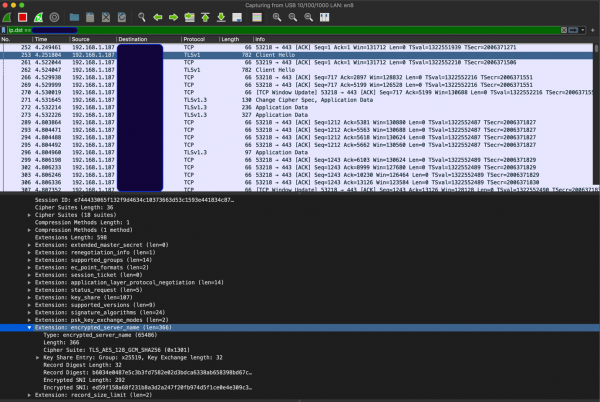
ESNI është një zgjerim i protokollit TLS 1.3 që mundëson enkriptimin e SNI në mesazhin “Client Hello” të TLS handshake. Ja si duket Client Hello me mbështetje për ESNI (në vend të SNI të zakonshëm, shohim ESNI):
Për të përdorur ESNI, nevojiten tre përbërës:
- DNS;
- Mbështetje nga ana e klientit;
- Mbështetje nga ana e serverit.
DNS
Duhet të shtohen dy regjistrime DNS – A, dhe TXT (regjistrimi TXT përmban çelësin publik me të cilin klienti mund të enkriptojë SNI) – shih më poshtë. Përveç kësaj, duhet të ketë mbështetje për DoH (DNS over HTTPS), pasi klientët e disponueshëm (shih më poshtë) nuk e aktivizojnë mbështetjen për ESNI pa DoH. Kjo është logjike, pasi ESNI nënkupton enkriptimin e emrit të burimit që po aksesojmë, ndaj nuk ka kuptim t'i drejtohemi DNS përmes UDP. Për më tepër, përdorimi i ju lejon të mbroheni nga sulmet “cache poisoning” në këtë skenar.
Aktualisht janë të disponueshëm , ndër ta:
CloudFlare (Check My Browser → Encrypted SNI → Learn More) se serverët e tyre tashmë mbështesin ESNI, pra për serverët e CloudFlare në DNS kemi të paktën dy regjistrime – A dhe TXT. Në shembullin më poshtë po dërgojmë një kërkesë te Google DNS (over HTTPS):
A regjistrimi:
curl 'https://dns.google.com/resolve?name=www.cloudflare.com&type=A'
-s -H 'accept: application/dns+json'
{
  "Status": 0,
  "TC": false,
  "RD": true,
  "RA": true,
  "AD": true,
  "CD": false,
  "Question": [
    {
      "name": "www.cloudflare.com.",
      "type": 1
    }
  ],
  "Answer": [
    {
      "name": "www.cloudflare.com.",
      "type": 1,
      "TTL": 257,
      "data": "104.17.210.9"
    },
    {
      "name": "www.cloudflare.com.",
      "type": 1,
      "TTL": 257,
      "data": "104.17.209.9"
    }
  ]
}
TXT regjistrimi, kërkesa formohet sipas modelit _esni.FQDN:
curl 'https://dns.google.com/resolve?name=_esni.www.cloudflare.com&type=TXT'
-s -H 'accept: application/dns+json'
{
  "Status": 0,
  "TC": false,
  "RD": true,
  "RA": true,
  "AD": true,
  "CD": false,
  "Question": [
    {
    "name": "_esni.www.cloudflare.com.",
    "type": 16
    }
  ],
  "Answer": [
    {
    "name": "_esni.www.cloudflare.com.",
    "type": 16,
    "TTL": 1799,
    "data": ""/wEUgUKlACQAHQAg9SiAYQ9aUseUZr47HYHvF5jkt3aZ5802eAMJPhRz1QgAAhMBAQQAAAAAXtUmAAAAAABe3Q8AAAA=""
    }
  ],
  "Comment": "Response from 2400:cb00:2049:1::a29f:209."
}
Pra, nga pikëpamja e DNS, duhet të përdorim DoH (mundësisht me DNSSEC) dhe të shtojmë dy regjistrime.
Mbështetja nga ana e klientit
Nëse flasim për shfletuesit, atëherë për momentin . janë dhënë udhëzimet se si të aktivizohet mbështetja për ESNI dhe DoH në FireFox. Pasi të konfigurohet shfletuesi, duhet të shohim afërsisht një pamje të tillë:
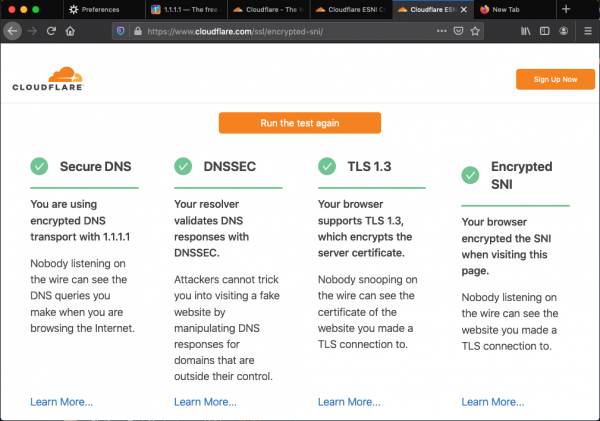
për të kontrolluar shfletuesin.
Natyrisht, për mbështetjen e ESNI duhet të përdoret TLS 1.3, pasi ESNI është një zgjerim i TLS 1.3.
Për qëllime të testimit të backend-it me mbështetje për ESNI, ne implementuam një klient në go, por për këtë do të flasim pak më vonë.
Mbështetja nga ana e serverit
Aktualisht ESNI nuk mbështetet nga web-serverë si nginx/apache etj., pasi ata punojnë me TLS përmes OpenSSL/BoringSSL, ku ESNI nuk mbështetet zyrtarisht.
Prandaj vendosëm të krijojmë komponentin tonë front-end (ESNI reverse proxy), i cili do të mbështeste terminimin e TLS 1.3 me ESNI dhe proksimin e trafikut HTTP(S) drejt upstream-it që nuk mbështet ESNI. Kjo mundëson përdorimin e teknologjisë në infrastrukturën ekzistuese pa ndryshuar komponentët kryesorë, pra duke përdorur web-serverët aktualë që nuk mbështesin ESNI.
Për qartësi, po paraqesim skemën:
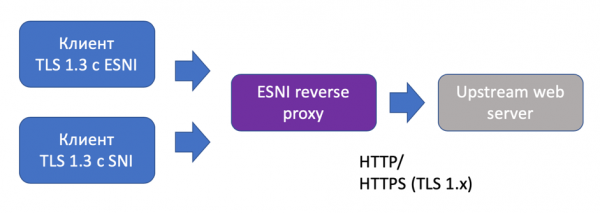
Vlen të theksohet se proxy u konceptua me mundësinë për të terminuar lidhjen TLS edhe pa ESNI, për të mbështetur klientët pa ESNI. Gjithashtu, protokolli i komunikimit me upstream-in mund të jetë si HTTP, ashtu edhe HTTPS me një version TLS më të ulët se 1.3 (nëse upstream-i nuk mbështet 1.3). Kjo skemë ofron fleksibilitet maksimal.
Implementimin e mbështetjes për ESNI në go e huazuam nga . Menjëherë vlen të theksohet se vetë implementimi është mjaft jo trivial, pasi nënkupton ndryshime në bibliotekën standarde crypto/tls dhe për këtë arsye kërkon «patching» të GOROOT para ndërtimit.
Për gjenerimin e çelësave ESNI ne përdorëm (gjithashtu një krijim i CloudFlare). Këta çelësa përdoren për enkriptimin/dekriptimin e SNI.
Ne e testuam build-in duke përdorur go 1.13 në Linux (Debian, Alpine) dhe MacOS.
Disa fjalë për veçoritë e funksionimit
ESNI reverse proxy ofron metrika në formatin Prometheus, për shembull si rps, upstream latency & response codes, failed/successful TLS handshakes & TLS handshake duration. Në pamje të parë, kjo u duk e mjaftueshme për të vlerësuar se si proxy e përballon trafikun.
Gjithashtu, përpara përdorimit ne kryem testim ngarkese. Rezultatet janë më poshtë:
wrk -t50 -c1000 -d360s 'https://esni-rev-proxy.npw:443' --timeout 15s
Running 6m test @ https://esni-rev-proxy.npw:443
  50 threads and 1000 connections
  Thread Stats   Avg      Stdev     Max   +/- Stdev
    Latency     1.77s     1.21s    7.20s    65.43%
    Req/Sec    13.78      8.84   140.00     83.70%
  206357 requests in 6.00m, 6.08GB read
Requests/sec:    573.07
Transfer/sec:     17.28MB
Testimin e ngarkesës e kryem thjesht në mënyrë cilësore, për të krahasuar skemën me përdorimin e ESNI reverse proxy dhe pa të. Trafikun e gjeneruam lokalisht për të përjashtuar "ndërhyrjet" në komponentët ndërmjetës.
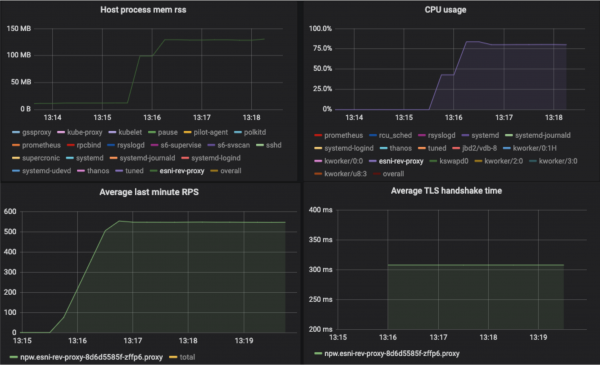
Pra, me mbështetjen e ESNI dhe proxying drejt upstream përmes HTTP, morëm rreth ~ 550 rps nga një instancë e vetme, ndërsa konsumi mesatar i CPU/RAM i ESNI reverse proxy ishte:
- 80% CPU Usage (hoste me 4 vCPU, 4 GB RAM, Linux)
- 130 MB Mem RSS
Për krahasim, RPS për të njëjtin upstream nginx pa terminim TLS (protokolli HTTP) është ~ 1100:
wrk -t50 -c1000 -d360s 'http://lb.npw:80' –-timeout 15s
Running 6m test @ http://lb.npw:80
  50 threads and 1000 connections
  Thread Stats   Avg      Stdev     Max   +/- Stdev
    Latency     1.11s     2.30s   15.00s    90.94%
    Req/Sec    23.25     13.55   282.00     79.25%
  393093 requests in 6.00m, 11.35GB read
  Socket errors: connect 0, read 0, write 0, timeout 9555
  Non-2xx or 3xx responses: 8111
Requests/sec:   1091.62
Transfer/sec:     32.27MB
Prania e timeout-eve tregon se ka mungesë burimesh (ne përdorëm hoste me 4 vCPU, 4 GB RAM, Linux), dhe në praktikë RPS potencial është më i lartë (ne morëm shifra deri në 2700 RPS me burime më të fuqishme).
Në përfundim, do të theksoj se teknologjia ESNI duket mjaft premtuese. Ka ende shumë çështje të hapura, për shembull ruajtja e çelësit publik ESNI në DNS dhe rotacioni i çelësave ESNI – këto çështje po diskutohen në mënyrë aktive, ndërsa versioni më i fundit i draftit (në momentin e shkrimit) për ESNI tashmë .
Burimi: habr.com
