

Kutitë metalike që qëndrojnë nëpër rrugët e qytetit me para, nuk mund të mos tërheqin vëmendjen e atyre që kërkojnë fitime të shpejta. Dhe nëse më parë, për të zbrazur ATM-të përdoren metoda të thjeshta fizike, tani po përdoren truqe gjithnjë e më të sofistikuara të lidhura me kompjuterët. Aktualisht, metoda më e njohur është "kuti e zezë" me një mikrokompjuter një-pjesësh brenda. Si funksionon ai, do të diskutojmë në këtë artikull.
Kryetari i asociatës ndërkombëtare të prodhuesve të ATM-ve (ATMIA) "kutia e zezë" si kërcënimi më i rrezikshëm për ATM-të.
Një ATM tipike është një grup komponentësh elektromechanikë të gatshëm, të vendosur të gjithë në një trup njëlloj. Prodhuesit e ATM-ve ndërtuan krijimet e tyre metalike nga një paisje që lëshon bankënotat, lexues kartash dhe komponentë të tjerë - tashmë të zhvilluar nga furnizues të jashtëm. Një ndërtues LEGO për të rritur. Komponentët e gatshëm vendosen në trupin e ATM-së, i cili zakonisht përbëhet nga dy seksione: seksioni i sipërm ("dhoma" ose "zona e shërbimit"), dhe seksioni i poshtëm (kasaforta). Të gjithë komponentët elektromechanikë lidhen përmes porteve USB dhe COM me njësinë qendrore, e cila në këtë rast është host. Në modelet më të vjetra të ATM-ve, gjithashtu mund të gjenden lidhje përmes autobuzit SDC.
Evolucioni i kartelave të ATM-ve
ATM-të me shuma të mëdha brenda, patjetër që tërheqin kartelat të vijnë. Fillimisht, kartelat shfrytëzuan vetëm mangësitë fizike të mbrojtjes së ATM-ve - përdoren skimmera dhe shimmers për të vjedhur të dhënat nga brezat magnetikë; panele pin të rreme dhe kamera për të parë kodet PIN; dhe madje edhe ATM të rreme.
Pastaj, kur ATM-të filluan të pajisen me software të unifikuar që operonte sipas standardeve të njëjta, siç është XFS (eXtensions for Financial Services) - kartelat filluan të sulmonin ATM-të me viruse kompjuterike.
Mes tyre, Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii dhe shumë viruse të tjera të emëruara dhe pa emër, që kartelat i vendosin në hostin e ATM-së, ose përmes një flash drive të boot-imit, ose përmes një porte TCP për kontroll të largët.
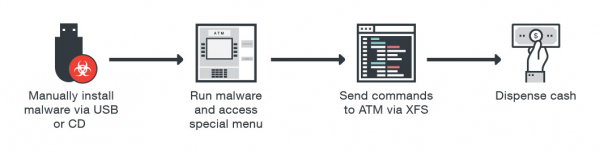
Procesi i infektimit të një bankomati
Duke kapur nëntë-në XFS, malware mund të dërgojë komanda në pajisjen e lëshimit të banknotave, pa autorizim. Ose të japë komanda për lexuesin e kartave: të lexojë/shkruajë shiritin magnetik të kartës bankare dhe madje të nxjerrë historinë e transaksioneve, e cila ruhet në çipin EMV të kartës. Një vëmendje të veçantë meriton EPP (Encrypting PIN Pad; tastiera e kodit të identifikimit të enkriptuar). Në përgjithësi, besohet se kodi i hyrjes në të nuk mund të kapet. Megjithatë, XFS lejon përdorimin e EPP në dy mënyra: 1) mënyra e hapur (për të futur parametra të ndryshëm numerikë, si shuma që duhet të tërhiqet); 2) mënyra e sigurt (EPP kalon në të, kur duhet të futet kodi i identifikimit ose çelësi i enkriptimit). Kjo veçori e XFS i lejon karaderëve të realizojnë një sulm MiTM: të kapin komandën e aktivizimit të mënyrës së sigurt, e cila dërgohet nga hosti në EPP, dhe pastaj t'i tregojnë EPP-së të vazhdojë punën në mënyrë të hapur. Në përgjigje të këtij mesazhi, EPP dërgon shtypjet e çelësit, në tekst të hapur.
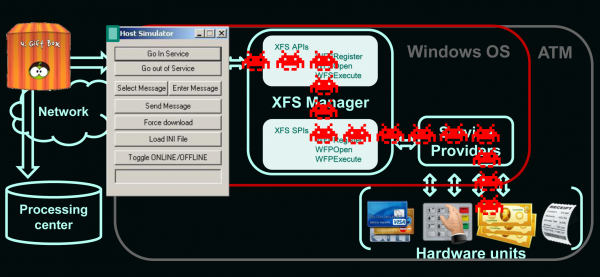
Parimi i veprimit të 'kutisë së zezë'
Në vitet e fundit, Europol, malware për bankomatet ka evoluar dukshëm. Karaderët tani nuk kanë nevojë të kenë akses fizik në bankomat për ta infektuar atë. Ata mund të infektuar bankomatet përmes sulmeve të largëta në rrjet, duke përdorur për këtë rrjetin korporativ të bankës. Group IB, në vitin 2016, në më shumë se 10 vende të Evropës, bankomatet ishin të ekspozuara ndaj sulmeve të largëta.
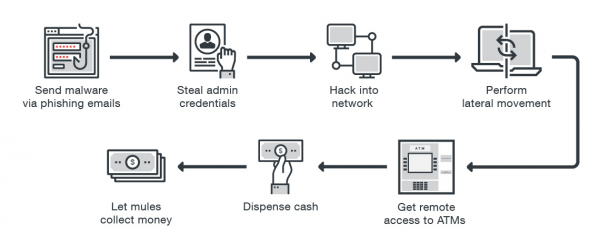
Sulmi ndaj bankomatit përmes aksesit të largët
Antiviruset, bllokimi i përditësimeve të firmware-it, bllokimi i porteve USB dhe enkriptimi i hard disku - deri në njëfarë shkalle mbrojnë bankomatin nga sulmet virusale të karaderëve. Por çfarë nëse karaderët nuk sulmojnë hostin, por lidhen direkt me periferinë (përmes RS232 ose USB) - me lexuesin e kartave, PIN-pad-in ose pajisjen e lëshimit të parasë?
Takimi i parë me 'kutinë e zezë'
Sot, karaderët e pajisura mirë , duke përdorin të ashtuquajturat «kuti të zeza» për të vjedhur para nga ATM, - kompjuterë njëqarku të programuar specifikisht, të ngjashëm me Raspberry Pi. «Kutia e zezë» e shfrytëzon plotësisht ATM-të, në një mënyrë magjike (sipërmarrësit bankarë do ta quajnë kështu). Këta karcerë lidhin pajisjen e tyre magjike drejtpërdrejt me pajisjen e lëshimit të bankave; për të nxjerrë gjithë paratë e disponueshme. Ky sulm anashkalon të gjitha masat mbrojtëse të softuerit të instaluara në hostin e ATM-së (antivirusët, kontrolli i integritetit, enkriptimi i plotë i diskut etj.).
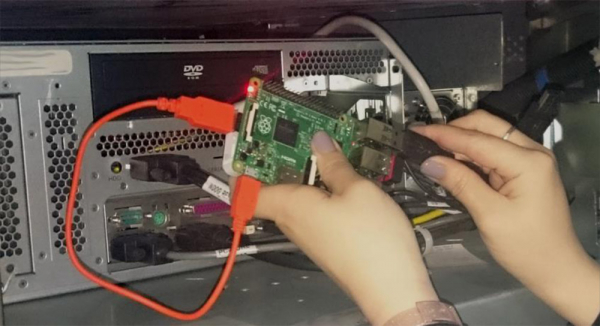
«Kutia e zezë» bazuar në Raspberry Pi
Prodhuestit më të mëdhenj të ATM-ve dhe agjencitë qeveritare, përballë disa realizimeve të «kutive të zezë», , se këta kompjuterë të zgjuar nxisin ATM-të të përmbushin të gjithë paratë në dispozicion; deri në 40 nota çdo 20 sekonda. Për më tepër, agjencitë e sigurisë paralajmërojnë se karcerët shpesh fokusohen në ATM-të në farmaci, qendrat tregtare; si dhe në ATM-të që shërbejnë automjetet «në rrugë».
Në këtë kontekst, për të shmangur vëmendjen para kamerave, karcerët më të kujdesshëm marrin me vete një partner të paçmueshëm, një mushkë. Dhe që ky i fundit të mos mund të vjedhë «kutinë e zezë», përdorin . Heqin funksionalitetin kryesor nga «kutia e zezë» dhe i lidhin asaj një smartphone, të cilin e përdorin si kanal për dërgimin e komandave në distancë për «kutinë e vogël» të reduktuar, përmes protokollit IP.
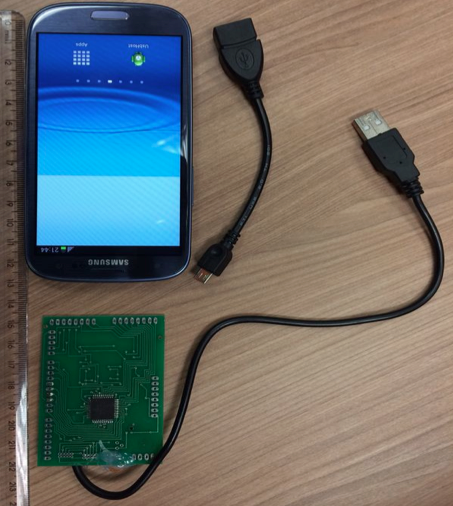
Modifikimi i «kutisë së zezë», me aktivizim përmes aksesit të largët
Si duket kjo nga pikëpamja e bankierëve? Në regjistrimet e kamerave të sigurimit ndodhin më shumë ose pak e njëjtë: një person i caktuar hap dhomën e sipërme (zonën e shërbimit), lidh kutinë magjike me ATM-në, mbyll dhomën e sipërme dhe largohet. Pas pak kohësh, disa njerëz, që duken si klientë të zakonshëm, qasen në ATM dhe tërheqin shuma të mëdha parash. Pastaj karceri kthehet dhe nxjerr pajisjen e tij të vogël magjike nga ATM. Zakonisht, fakti i sulmit të ATM-së me «kutinë e zezë» zbullohet vetëm pas disa ditësh: kur kasaforta e zbrazët dhe regjistri i tërheqjeve të parave - nuk përputhen. Si rezultat, stafi i bankës mbetet vetëm .
Analiza e komunikimeve të ATM-ve
Ashtu siç u përmend më lart, ndërveprimi midis bllokut sistemik dhe pajisjeve periferike realizohet përmes USB, RS232 ose SDC. Kartër lidh direkt në portin e pajisjes periferike dhe i dërgon komandat – argjentin e hostit. Kjo është mjaft e thjeshtë, pasi interfeset standarde nuk kërkojnë ndonjë shofer specifik. Protokollet pronar që përdoren për ndërveprimin midis periferive dhe hostit nuk kërkojnë autorizim (sepse pajisja ndodhet brenda zonës së besuar); dhe për këtë arsye këto protokolle të paprotectuara, me të cilat përshtaten periferitë dhe hosti, lehtë mund të dëgjohen dhe lehtë janë subjekt sulmesh të riprodhimit.
Kështu, kartër mund të përdorin një analizues softuerik ose harduerik të trafikut, duke e lidhur atë direkt në portin e një pajisjeje periferike të caktuar (për shembull, në leximin e kartave) – për të mbledhur të dhënat që transmetohen. Me ndihmën e analizuesit të trafikut, kartër mëson të gjitha hollësitë teknike të funksionimit të ATM-së, përfshirë funksionet e pa dokumentuara të periferisë së saj (për shembull, funksioni i ndryshimit të versionit të firmuerit të pajisjes periferike). Si rezultat, kartër fiton kontroll të plotë mbi ATM-në. Në të njëjtën kohë, zbulimi i pranisë së analizuesit të trafikut është mjaft i vështirë.
Kontrolli i drejtpërdrejtë mbi pajisjen e shpërndarjes së banknotave do të thotë se kasetat e ATM-së mund të shuhet pa asnjë regjistrim në logjet, të cilat normalisht regjistrohen nga softi i instaluar në host. Për ata që nuk janë të njohur me arkitekturën softuerike dhe harduerike të ATM-së, ky duket vërtet si magji.
Nga vijnë "kutitë e zeza"?
Furnizuesit e ATM-ve dhe nënkontraktorët zhvillojnë mjete diagnostike për diagnostikimin e harduerit të ATM-së, – përfshirë elektri-mekanikanë që janë përgjegjës për tërheqjen e parave. Midis këtyre mjeteve: , . Në figurën më poshtë paraqiten disa nga këto mjete diagnostike.
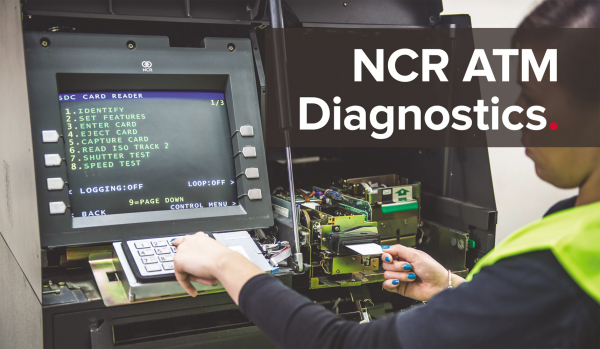
Paneli i kontrollit të ATMDesk
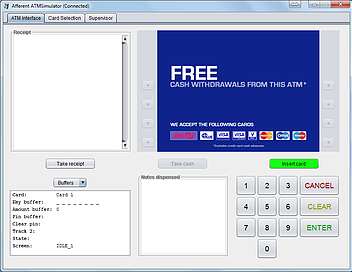
Paneli i kontrollit të RapidFire ATM XFS
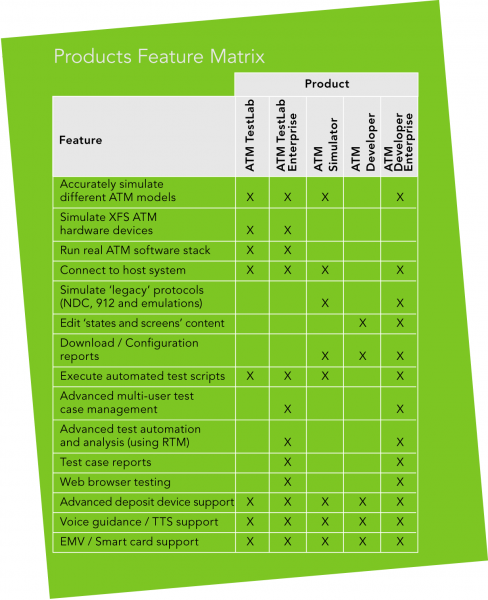
Karakteristikat krahasuese të disa mjeteve diagnostike
Qasja në të tilla mjete në normalitet është e kufizuar me token e personalizuara; dhe ato funksionojnë vetëm kur derë e kasafortës së bankomateve është e hapur. Megjithatë, duke zëvendësuar disa byte në kodin binar të mjeteve, karderët "testojnë" tërheqjen e parave në mënyrë që të kalojnë kontrollet e parashikuara nga prodhuesi i mjeteve. Karderët instalojnë këto mjete të modifikuara në laptopët e tyre ose kompjuterët mikropërgjithës njëpjesësh, që më pas i lidhin drejtpërdrejt me pajisjen e shpërndarjes së banknotave, për të tërhequr paratë në mënyrë të paligjshme.
"Mili i fundit" dhe qendra e procesimit të falsifikuar
Interaksioni direkt me periferinë, pa komunikim me hostin – është vetëm një nga teknikat efektive të kardimit. Teknikat e tjera mbështeten në faktin se ne kemi një përzgjedhje të gjerë të ndërfaqeve të rrjetit, përmes të cilave bankomati lidhet me botën e jashtme. Nga X.25 në Ethernet dhe komunikimi celular. Shumë bankomate mund të identifikohen dhe lokalizohen përmes shërbimit Shodan (instruksioni më i përmbledhur për përdorimin e tij është i paraqitur ), – me një sulm të mëpasshëm që përfiton nga konfigurimi i dobët i sigurisë, dembelizmi i administratorit dhe komunikimet e prekshme midis degëve të ndryshme të bankës.
"Mili i fundit" i komunikimit midis bankomatit dhe qendrës së procesimit është i pasur me teknologji të ndryshme, të cilat mund të shërbejnë si pika hyrjeje për karderin. Ndërveprimi mund të realizohet nëpërmjet mënyrës me tela (linja telefonike ose Ethernet) ose pa tela (Wi-Fi, komunikim celular: CDMA, GSM, UMTS, LTE). Mekanizmat e sigurisë mund të përfshijnë: 1) mjete harduerike ose software për mbështetje VPN (si ato standarde të integruara në sistemin operues, ashtu edhe ata nga prodhues të tretë); 2) SSL/TLS (si të specifikuara për modelin e caktuar të bankomatit, ashtu edhe nga prodhues të tretë); 3) enkriptim; 4) autentifikimi i mesazheve.
Megjithatë , që për bankat, teknologjitë e përmendura duken shumë të ndërlikuara, dhe për këtë arsye ata nuk e ngarkojnë veten me mbrojtje speciale rrjeti; ose e realizojnë atë me gabime. Në rastin më të mirë, një bankomat lidhet me një server VPN, dhe brenda rrjetit privat – lidhet me qendrën e procesimit. Për më tepër, edhe nëse bankat arrijnë të realizojnë mekanizmat mbrojtës të përmendur më sipër, – kartela ka sulme efikase kundër tyre. Pra, edhe nëse siguria përputhet me standardin PCI DSS, bankomatet mbeten ende të cenueshme.
Një nga kërkesat kryesore të PCI DSS: të gjitha të dhënat konfidenciale, kur ato transmetohen përmes një rrjeti publik, duhet të jenë të kriptuara. Dhe vërtet kemi rrjete që në fillim janë projektuar që të dhënat të jenë plotësisht të kriptuara! Prandaj ka tendencën të thuhet: «Ne kemi të dhënat të kriptuara, sepse përdorim Wi-Fi dhe GSM». Megjithatë, shumë nga këto rrjete nuk ofrojnë mbrojtje të mjaftueshme. Rrjetet celulare të të gjitha brezave janë thyer prej kohësh. Përsëri dhe përfundimisht. Dhe madje ka furnizues që ofrojnë pajisje për kapjen e të dhënave që kalojnë përmes tyre.
Prandaj, ose në komunikim të pasigurt, ose në një rrjet «privat», ku çdo bankomat shpall veten te bankomatet e tjera, mund të iniciohet një sulm MiTM «qendra e procesimit të falsifikuar», – e cila do të çojë në faktin që karteli do të marrë kontrollin mbi rrjedhat e të dhënave që transmetohen midis bankomatit dhe qendrës së procesimit.
potencialisht i nënshtrohen mijëra bankomate. Në rrugën drejt qendrës së vërtetë të procesimit – karteli fut qendrën e tij të falsifikuar. Kjo qendër e falsifikuar e procesimit jep bankomatit urdhra për të lëshuar nota. Në këtë rast, karteli e konfiguron qendrën e tij të procesimit në një mënyrë që lëshimi i parave të ndodhë pavarësisht se cila kartë futet në bankomat – madje edhe nëse data e saj e skadencës ka kaluar, ose nëse ka një bilanc zero. E rëndësishme është që qendra e falsifikuar e procesimit «të njohë» atë. Si një qendër e falsifikuar e procesimit mund të jetë ose një produkt artizanal, ose një simulator i qendrës së procesimit, fillimisht i dizajnuar për të ndihmuar konfigurimet e rrjetit (një tjetër dhuratë nga «prodhuesi» – për kartelët).
Në figurinë e ardhshme dumpi i komandave për dalje 40 banknotash nga kaseta e katërt, - të dërguara nga një qendër procesimi të falsifikuar dhe të ruajtura në regjistrat e software-it të ATM. Ato duken pothuajse si të vërtetat.
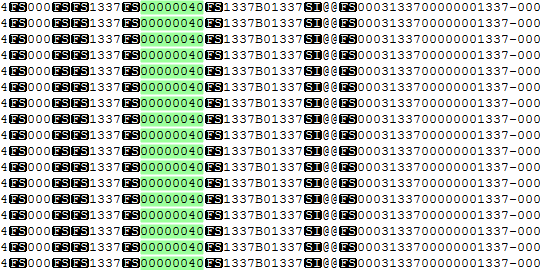
Dumpi i komandave të qendrës së procesimit të falsifikuar
Burimi: habr.com
