

Përshëndetje, Habraists! Në këtë libër, David Clinton përshkruan 12 projekte reale, duke përfshirë automatizimin e sistemit të backup-it dhe rikuperimit, konfigurimin e një sistemi personal të skedarëve në stilin Dropbox dhe krijimin e një serveri MediaWiki. Duke përdorur shembuj interesantë, do të studioni virtualizimin, rikuperimin nga fatkeqësitë, sigurimin, backup-in, implementimin e DevOps-it dhe zgjidhjen e problemeve të sistemit. Çdo kapitull përfundon me një përmbledhje të rekomandimeve praktike, një fjalor të terma të rinj dhe ushtrime.
Fragmenti "10.1. Krijimi i një tunneli OpenVPN"
Në këtë libër jam folur shumë për shifrimin. SSH dhe SCP mund të mbrojnë të dhënat që dërgohen përmes lidhjeve të largëta (kapitulli 3), shifrimi i skedarëve lejon mbrojtjen e të dhënave gjatë ruajtjes në server (kapitulli 8), dhe certifikatat TLS/SSL mund të mbrojnë të dhënat gjatë transferit midis faqeve të internetit dhe shfletuesve të klientëve (kapitulli 9). Por ndonjëherë të dhënat e tua kërkojnë mbrojtje në një gamë më të gjerë lidhjesh. Për shembull, ndoshta disa anëtarë të ekipit tuaj duhet të punojnë në rrugë, duke u lidhur me rrjetin përmes Wi-Fi në pika të hapura publike. Definitivisht nuk është e mençur të supozosh se të gjitha këto pika të qasjeve janë të sigurta, por njerëzit tuaj kanë nevojë për një mënyrë për t'u lidhur me burimet e kompanisë — dhe në këtë rast, një VPN do të ndihmojë.
Një tunneli VPN i dizajnuar siç duhet siguron një lidhje të drejtpërdrejtë midis klientëve të largët dhe serverit në një mënyrë që fsheh të dhënat gjatë transferit përmes një rrjeti të pasigurt. Po dhe çfarë? Ju tashmë keni parë shumë mjete që mund ta bëjnë këtë përmes shifrimit. Vlera e vërtetë e një VPN është se, kur hapni një tunel, mund të lidhni rrjetet e largëta siç ishin të gjitha lokale. Në një farë kuptimi, po përdorni një anashkalim.
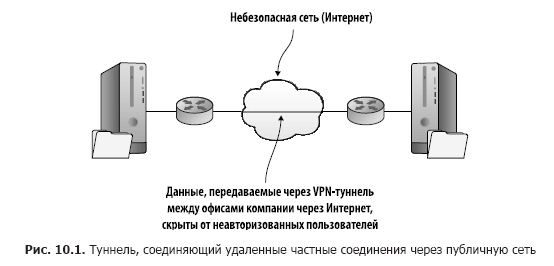
Duke përdorur një rrjet të tillë të zgjeruar, administratorët mund të kryejnë punën e tyre në serverat e tyre nga çdo vend. Por, më e rëndësishmja, një kompani me burimet e shpërndara në disa filialë mund t'i bëjë ato të gjitha të dukshme dhe të aksesueshme për të gjitha grupet që kanë nevojë për to, kudo që ndodhen (fig. 10.1).
Tunneli vetë nuk garanton sigurinë. Por një nga standardet e enkriptimit mund të përfshihet në strukturën e rrjetit, duke rritur ndjeshëm nivelin e sigurisë. Tunneli të krijuar duke përdorur paketën OpenVPN me burim të hapur përdorin të njëjtin enkriptim TLS/SSL për të cilin keni lexuar tashmë. OpenVPN nuk është opsioni i vetëm i disponueshëm për tunelimin, por është një nga më të njohurit. Shtë e konsideruar se është pak më e shpejtë dhe më e sigurt se protokolli alternativ i tunelit të nivelit 2 që përdor enkriptimin IPsec.
A dëshironi që në ekipin tuaj të sigurohet komunikimi i sigurt mes anëtarëve, kur ata janë në lëvizje ose punojnë në ndërtesa të ndryshme? Për këtë, është e nevojshme të krijoni një server OpenVPN për të lejuar ndarjen e aplikacioneve dhe qasjen në ambientin lokal të rrjetit të serverit. Për ta arritur këtë, mjafton të çoni dyshe makina virtuale ose dy konteinerë: një për të kryer rolin e serverit/hostit dhe tjetrin për klientin. Krijimi i një VPN është një proces i ndërlikuar, prandaj ndoshta ia vlen të kaloni disa minuta për të përfytyruar imazhin e përgjithshëm.
10.1.1. Konfigurimi i serverit OpenVPN
Para se të filloni, do t'ju jap një këshillë të dobishme. Nëse po planifikoni të bëni gjithçka vetë (dhe unë e rekomandoj fuqishëm këtë), ndoshta do të zbuloni se po punoni me disa dritarja terminali të hapura në Desktop, secila prej të cilave është e lidhur me makinën e saj. Ka rrezik që në një moment të futni komandën në dritaren e gabuar. Për të shmangur këtë, mund të përdorni komandën hostname për të ndryshuar emrin e makinës që shfaqet në komandën e linjës në diçka që do t'ju thotë qartë se ku ndodheni. Sa herë ta bëni këtë, do t'ju duhet të dilni nga serveri dhe të hyni përsëri për të aktivizuar cilësimet e reja. Kështu duket:
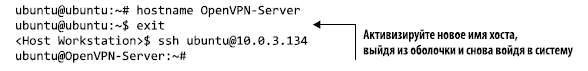
Duke ndjekur këtë qasje dhe duke u dhënë emra përkatës çdo makine me të cilën punoni, do të jeni në gjendje të ndihmoni veten në gjurmimin se ku ndodheni.
Pas përdorimit të hostname, mund të hasni mesazhe nervozuese Unable to Resolve Host OpenVPN-Server gjatë ekzekutimit të komandave të tjera. Përditësimi i skedarit /etc/hosts me emrin e ri përkatës të hostit duhet të zgjidhë problemin.
Përgatitja e serverit tuaj për OpenVPN
Për të instaluar OpenVPN në serverin tuaj, nevojiten dy paketa: openvpn dhe easy-rsa (për menaxhimin e procesit të gjenerimit të çelësit të enkriptimit). Përdoruesit e CentOS duhet, nëse është e nevojshme, së pari të instalojnë depozitat epel-release, siç e bëtë në kapitullin 2. Për të pasur mundësinë të kontrolloni aksesin në aplikacionin e serverit, gjithashtu mund të instaloni serverin web Apache (apache2 për Ubuntu dhe httpd për CentOS).
Ndërsa po konfiguroni serverin, ju rekomandoj të aktivizoni firewal-in që bllokon të gjitha portet, përveç 22 (SSH) dhe 1194 (porti i paracaktuar për OpenVPN). Ky shembull ilustron se si do të funksionojë ufw në Ubuntu, por jam i sigurt që ende e mbani mend programin firewalld të CentOS nga kapitulli 9:
# ufw enable
# ufw allow 22
# ufw allow 1194
Për të lejuar маршрутизацию brenda ndërmjet interfaces të rrjetit në server, duhet të hiqni komentin nga një linjë (net.ipv4.ip_forward = 1) në skedarin /etc/sysctl.conf. Kjo do të lejojë që klientët e largët të redirektohen sipas nevojës pas lidhjes së tyre. Për të bërë që parameteri i ri të funksionojë, ekzekutoni sysctl -p:
# nano /etc/sysctl.conf
# sysctl -p
Tani mjedisi server është plotësisht i konfiguruar, por duhet të bëni diçka tjetër para se të jeni gati: do të duhet të kryeni hapat e mëposhtëm (ne do ti shqyrtojmë ato më në detaje më vonë).
- Krijoni në server një grup çelësh për infrastrukturën e çelësit publik (PKI) me ndihmën e skripteve që vijnë me paketën easy-rsa. Në thelb, serveri OpenVPN gjithashtu vepron si qendra e tij e certifikimit (CA).
- Përgatitni çelësat për klientin
- Konfiguroni skedarin server.conf për serverin
- Konfiguroni klientin tuaj OpenVPN
- Kontrolloni VPN-në tuaj
Gjenerimi i çelësave të enkriptimit
Për të mos e komplikuar jetën, mund të konfiguroheni infrastrukturën tuaj të çelësave në të njëjtin aparat ku funksionon serveri OpenVPN. Megjithatë, në rekomandimet për siguri zakonisht sugjerohet përdorimi i një serveri të veçantë CA për implementime në mjedise prodhimi. Procesi i gjenerimit dhe shpërndarjes së burimeve të çelësit të enkriptimit për t'u përdorur në OpenVPN tregohet në figurën 10.2.
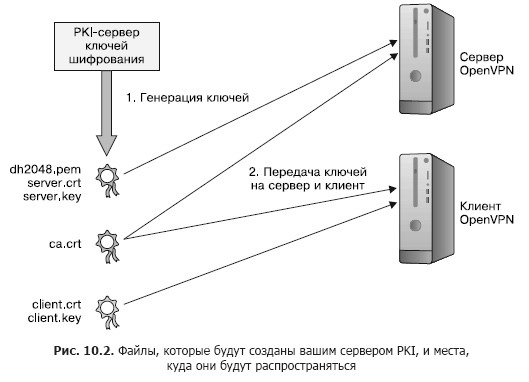
Kur keni instaluar OpenVPN, u krijua automatikisht një katalog /etc/openvpn/, por për momentin nuk ka asgjë atje. Paketat openvpn dhe easy-rsa vijnë me shembuj të skedarëve të shablloneve, të cilat mund t'i përdorni si bazë për konfigurimin tuaj. Për të filluar procesin e certifikimit, kopjoni katalogun e shabllonit easy-rsa nga /usr/share/ në /etc/openvpn dhe kaloni në katalogun easy-rsa/:
# cp -r /usr/share/easy-rsa/ /etc/openvpn
$ cd /etc/openvpn/easy-rsa
Katalogu easy-rsa tani do të përmbajë një numër të konsiderueshëm skenarësh. Në tabelën 10.1 janë listuar mjetet që do të përdorni për të krijuar çelësat.
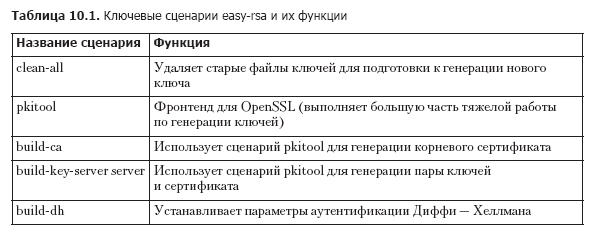
Operacionet e listuara kërkojnë autorizime root, prandaj përmes sudo su duhet të bëheni root.
Skedari i parë me të cilin do të punoni quhet vars dhe përmban variablat e mjedisit që easy-rsa përdor gjatë gjenerimit të çelësave. Duhet ta redaktoni skedarin për të përdorur vlerat tuaja në vend të atyre të paracaktuara që janë tashmë aty. Ja si do të duket skedari im (listimi 10.1).
Listimi 10.1. Fragmentet kryesore të skedarit /etc/openvpn/easy-rsa/vars
export KEY_COUNTRY="CA"
export KEY_PROVINCE="ON"
export KEY_CITY="Toronto"
export KEY_ORG="Bootstrap IT"
export KEY_EMAIL="info@bootstrap-it.com"
export KEY_OU="IT"
Ekzekutimi i skedarit vars do të lejojë kalimin e vlerave të tij në mjedisin e tharjes, nga ku do të përfshihen në përmbajtjen e çelësave tuaj të rinj. Pse komanda sudo vetë nuk funksionon? Sepse në fazën e parë po redaktojmë skenarin e quajtur vars dhe më pas e aplikojmë atë. Aplikimi nënkupton se skedari vars i kalon vlerat e tij në mjedisin e tharjes, nga ku ato do të përfshihen në përmbajtjen e çelësave tuaj të rinj.
Sigurohuni të ekzekutoni skedarin përsëri duke përdorur një mjedis të ri, për të përfunduar procesin e pezulluar. Kur të jetë bërë, skenari do t'ju ofrojë të ekzekutoni një skenar tjetër, clean-all, për të hequr çdo përmbajtje në katalogun /etc/openvpn/easy-rsa/keys/:
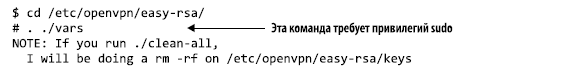
Natyrisht, hapi tjetër do të jetë ekzekutimi i skenarit clean-all, ndjekur nga build-ca, i cili përdor skenarin pkitool për të krijuar certifikatën rrënjësore. Do t'ju kërkohet të konfirmoni konfigurimet e identifikimit të ofruara nga vars:
# ./clean-all
# ./build-ca
Generating a 2048 bit RSA private key
Më pas vjen skenari build-key-server. Duke qenë se ai përdor të njëjtin skenar pkitool së bashku me certifikatën e re rrënjësore, do të shihni të njëjtat pyetje për të konfirmuar krijimin e çiftit të çelësave. Çelësat do të emërohen në përputhje me argumentet që ju kaloni, të cilat, përveç nëse po ekzekutoni disa VPN në këtë kompjuter, zakonisht do të jenë server, si në shembull:
# ./build-key-server server
[...]
Certificate is to be certified until Aug 15 23:52:34 2027 GMT (3650 days)
Sign the certificate? [y/n]:y
1 out of 1 certificate requests certified, commit? [y/n]y
Write out database with 1 new entries
Data Base Updated
OpenVPN përdor parametrat e gjeneruar me metodën e Diffie-Hellman (nëpërmjet build-dh) për të rënë dakord për autentikimin e lidhjeve të reja. Skedari i krijuar këtu nuk duhet të jetë sekret, por duhet të jetë gjeneruar duke përdorur skenarin build-dh për çelësat RSA, të cilët tani janë aktivë. Nëse krijoni çelësa të rinj RSA në të ardhmen, do t'ju nevojitet gjithashtu të përditësoni skedarin në bazë të metodës së Diffie-Hellman:
# ./build-dhÇelësat tuaj në anën e serverit tani do të përfundojnë në katalogun /etc/openvpn/easy-rsa/keys/, por OpenVPN nuk e di këtë. Në mënyrë të paracaktuar, OpenVPN do të kërkojë çelësat në /etc/openvpn/, prandaj kopjoni ato:
# cp /etc/openvpn/easy-rsa/keys/server* /etc/openvpn
# cp /etc/openvpn/easy-rsa/keys/dh2048.pem /etc/openvpn
# cp /etc/openvpn/easy-rsa/keys/ca.crt /etc/openvpn
Përgatitja e çelësave të enkriptimit të klientit
Siç keni parë, në enkriptimin TLS përdoren palë çelësash përkatës: një është e vendosur në server, ndërsa tjetra është në klientin e largët. Kjo do të thotë se do t'ju nevojiten çelësat e klientit. Mik i vjetër i yni pkitool është pikërisht ajo që na duhen për këtë. Në këtë shembull, duke e drejtuar programin në katalogun /etc/openvpn/easy-rsa/, i japim argumentin client për të gjeneruar skedarët e quajtur client.crt dhe client.key:
# ./pkitool clientDy skedarët e klientit së bashku me skedarin origjinal ca.crt, i cili ende ndodhet në katalogun keys/, tani duhet të transmetohen në mënyrë të sigurt tek klienti juaj. Për shkak të përkatësisë dhe të drejtave të aksesit, kjo mund të jetë një punë e vështirë. Qasja më e thjeshtë është të kopjoni manualisht përmbajtjen e skedarit origjinal (dhe asgjë përveç përmbajtjes së tij) në terminalin që punon në Desktopin tuaj (zgjidhni tekstin, klikoni me të djathtën dhe zgjidhni Copy (Kopjo) nga menuja). Pastaj, ngjiteni këtë në një skedare të re me të njëjtin emër që krijoni në terminalin e dytë lidhur me klientin tuaj.
Por kushdo mund ta kopjojë dhe ngjisni. Ju mendoni si administrator, sepse nuk do të keni gjithmonë qasje në GUI, ku mund të realizoni operacionin e kopjimit/ngjitjes. Kopjoni skedaret në katalogun e shtëpisë së përdoruesit tuaj (që operacioni i largët scp të ketë qasje në to), dhe pastaj me chown ndryshoni pronarin e skedarëve nga root në një përdorues të zakonshëm pa privilegje root, në mënyrë që të mund të realizoni veprimin e largët scp. Sigurohuni që të gjithë skedaret tuaj deri në këtë pikë janë vendosur dhe të aksesueshëm. Në klient do t'i transferoni ato pak më vonë:
# cp /etc/openvpn/easy-rsa/keys/client.key /home/ubuntu/
# cp /etc/openvpn/easy-rsa/keys/ca.crt /home/ubuntu/
# cp /etc/openvpn/easy-rsa/keys/client.crt /home/ubuntu/
# chown ubuntu:ubuntu /home/ubuntu/client.key
# chown ubuntu:ubuntu /home/ubuntu/client.crt
# chown ubuntu:ubuntu /home/ubuntu/ca.crt
Me gjithë grupin e çelësave të enkriptimit të gatshëm për përdorim, ju duhet t'i tregoni serverit se si dëshironi të krijoni VPN. Kjo bëhet përmes skedarit server.conf.
Reduktojmë numrin e shtypjeve të çelësit
A keni shumë për të shkruar? Shtesa me kllapa do t'ju ndihmojë të reduktoni këto gjashtë komanda në dy. Jam i sigurt se do të jeni në gjendje të mësoni këto dy shembuj dhe të kuptoni se çfarë po ndodh. Çfarë është edhe më e rëndësishme, do të jeni në gjendje të kuptoni se si të aplikoni këto principe në operacione që përfshijnë dhjetëra ose madje qindra elemente:
# cp /etc/openvpn/easy-rsa/keys/{ca.crt,client.{key,crt}} /home/ubuntu/
# chown ubuntu:ubuntu /home/ubuntu/{ca.crt,client.{key,crt}}
Konfigurimi i skedarit server.conf
Si mund ta dini si duhet të duket skedari server.conf? Mos harroni shabllonin e katalogut easy-rsa që keni kopjuar nga /usr/share/? Gjatë instalimit të OpenVPN mbeti një skedar i kompresuar shablloni konfigurimi që mund ta kopjoni në /etc/openvpn/. Do të bazohem në faktin se shablloni është arkivuar dhe do t'ju prezantoj me një vegël të dobishme: zcat.
Tashmë dini për shfaqjen e përmbajtjes tekstuale të skedarit në ekran duke përdorur komandën cat, por çfarë nëse skedari është e kompresuar me gzip? Ju gjithmonë mund ta shpërtheni skedarin dhe atëherë cat do ta shfaqë me kënaqësi, por kjo është një ose dy hapa më shumë sesa është e nevojshme. Në vend të kësaj, siç e keni ndjerë ndoshta, mund të shkruani komandën zcat për të ngarkuar tekstin e shpërthyer në memorje në një hap. Në shembullin e ardhshëm në vend që ta shfaqni tekstin në ekran, do ta redaktoni atë në një skedar të ri me emrin server.conf:
# zcat
  /usr/share/doc/openvpn/examples/sample-config-files/server.conf.gz
  > /etc/openvpn/server.conf
$ cd /etc/openvpn
Le të lëmë mënjanë dokumentacionin e gjerë dhe të dobishëm të bashkangjitur me skedarin dhe të shohim se si mund të duket kur të përfundoni redaktimin. Vini re se pika e presjes (;) i thotë OpenVPN të mos lexojë dhe të mos ekzekutojë rreshtin në vijim (listimi 10.2).
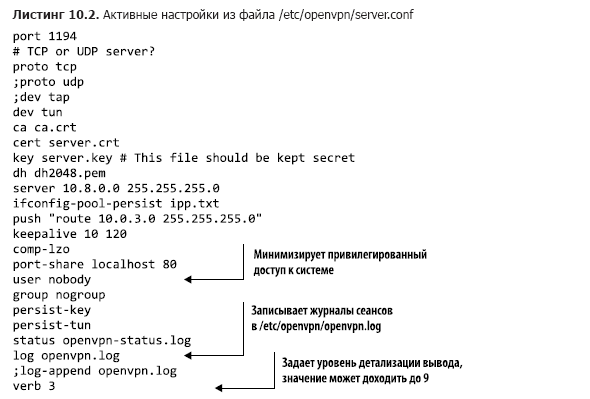
Të kalojmë përmes disa nga këtyre konfigurimeve.
- Në mënyrë të parazgjedhur, OpenVPN punon në portin 1194. Ju mund ta ndryshoni këtë, për shembull, për të fshehur edhe më shumë veprimet tuaja ose për të shmangur konflikte me tunellet e tjera aktive. Duke qenë se 1194 kërkon koordinim minimal me klientët, është më mirë ta bëni këtë.
- OpenVPN aplikon për transmetimin e të dhënave ose protokollin e kontrollit të transmetimit (TCP), ose protokollin e datagrafikave të përdoruesve (UDP). TCP mund të jetë pak më i ngadaltë, por është më i besueshëm dhe ka më shumë të ngjarë të kuptohet nga aplikacionet që funksionojnë në të dy skajet e tunelit.
- Mund të specifikoni dev tun kur dëshironi të krijoni një tunel IP më të thjeshtë dhe më efikas që transmeton përmbajtje të të dhënave dhe asgjë më shumë. Nëse, nga ana tjetër, ju nevojitet të lidheni me disa interfaca rrjeti (dhe rrjetet që ato paraqesin), duke krijuar një urë Ethernet, atëherë do të duhet të zgjidhni dev tap. Nëse nuk kuptoni se çfarë do të thotë kjo, përdorni argumentin tun.
- Katër rreshtat e mëposhtëm i përcjellin OpenVPN emrat e tre skedarëve të autentifikimit në server dhe skedarin e parametrave dh2048, të cilin e keni krijuar më parë.
- Rreshti server përcakton gamën dhe maskën e nënrrjetit që do të përdoren për të dhënë adresa IP klientëve gjatë hyrjes në sistem.
- Parametri i opcional push "route 10.0.3.0 255.255.255.0" lejon klientët e largët të kenë qasje në nënrrjetet private pas serverit. Për të realizuar këtë, është e nevojshme gjithashtu një konfigurim rrjeti në vetë serverin, në mënyrë që nënrrjeti privat të dijë për nënrrjetin OpenVPN (10.8.0.0).
- Rreshti port-share localhost 80 lejon që trafik klientësh që vjen përmes portit 1194 të redirektojë në serverin lokal të uebit që dëgjon në portin 80. (Kjo do të jetë e dobishme në rast se po planifikoni të angazhoni një server uebi për testimin e VPN tuaj.) Kjo funksionon vetëm kur protokolli tcp është zgjedhur.
- Rreshtat user nobody dhe group nogroup duhet të jenë aktivë — për këtë është e nevojshme të hiqni piketat me presje (;). Detyrimi i punës së klientëve të largët nën nobody dhe nogroup garanton që seancat në server të jenë pa privilegje.
- log tregon se regjistrimet aktuale në ditar do të zëvendësojnë regjistrimet më të vjetra me çdo nisje të OpenVPN, ndërsa log-append shton regjistrimet e reja në skedarin ekzistues të ditarit. Skedari vetë openvpn.log regjistrohet në katalogun /etc/openvpn/.
Për më tepër, në skedarin e konfigurimit shpesh shtohet vlera client-to-client, në mënyrë që disa klientë të mund të shohin njëri-tjetrin përveç serverit OpenVPN. Nëse jeni të kënaqur me konfigurimin tuaj, atëherë mund të nisni serverin OpenVPN:
# systemctl start openvpnPër shkak të natyrës së ndryshimit të marrëdhënieve midis OpenVPN dhe systemd, për të nisur shërbimin, ndonjëherë mund të jetë e nevojshme një sintaksë e tillë: systemctl start openvpn@server.
Krunning ip addr për të shfaqur listën e interfacave rrjetërore të serverit tuaj tani duhet të dalë me një referencë për interfacin e ri me emrin tun0. OpenVPN do ta krijojë atë për të shërbyer klientët e ardhshëm:
$ ip addr
[...]
4: tun0: mtu 1500 qdisc [...]
      link/none
      inet 10.8.0.1 peer 10.8.0.2/32 scope global tun0
          valid_lft forever preferred_lft forever
Mund të nevojitet të ristartoni serverin përpara se gjithçka të fillojë të funksionojë plotësisht. N stopp tjetër është kompjuteri klient.
10.1.2. Konfigurimi i klientit OpenVPN
Tradicionalisht, tunellet ndërtohen me të paktën dy dalje (ndryshe do t’i quaheshin shpellë). Një OpenVPN e konfiguruar siç duhet në server drejton trafik në tunel dhe jashtë tij nga njëra anë. Por ju gjithashtu do t’ju nevojitet një program që punon në anën e klientit, pra në skajin tjetër të tunelit.
Në këtë seksion do të përqendrohem në konfigurarjen manuale të një kompjuteri Linux të llojit të caktuar për të punuar si klient OpenVPN. Por ky nuk është përjashtimi i vetëm; OpenVPN mbështet aplikacione klientësh që mund të instalohen dhe përdoren në kompjuterët desktop dhe laptopët me Windows ose macOS, si dhe në smartphone dhe tabletë me Android dhe iOS. Detajet mund të gjenden në openvpn.net.
Pakoja OpenVPN do të duhet të instalohet në kompjuterin klient, siç u instalua në server, megjithatë këtu nuk ka nevojë për easy-rsa, pasi çelësat që po përdorni tashmë ekzistojnë. Ju duhet të kopjoni skedarin e modelit client.conf në katalogun /etc/openvpn/, i cili sapo u krijua. Këtë herë skedari nuk do të jetë e arkivuar, prandaj komanda e zakonshme cp do të përmbushë këtë detyrë:
# apt install openvpn
# cp /usr/share/doc/openvpn/examples/sample-config-files/client.conf
  /etc/openvpn/
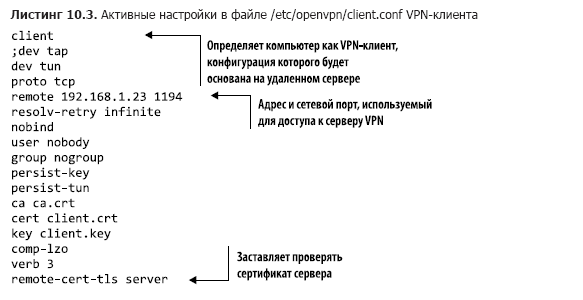
Shumica e cilësimeve në skedarin tuaj client.conf do të jenë relativisht të qarta: ato duhet të përputhen me vlerat në server. Siç tregohet në shembujnë e mëposhtëm të skedarit, parametri unik është remote 192.168.1.23 1194, i cili i tregon klientit adresën IP të serverit. Përsëri sigurohuni që kjo të jetë adresa e serverit tuaj. Ju gjithashtu duhet të bëni që kompjuteri klient të verifikojë autentikimin e certifikatës së serverit për të parandaluar një sulm të mundshëm "njeri në mes". Një nga mënyrat për ta bërë këtë është të shtoni linjën remote-cert-tls server (lista 10.3).
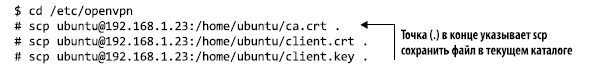
Tani mund ta vizitoni katalogun /etc/openvpn/ dhe të nxirrni çelësat e certifikimit nga serveri. Zëvendësoni adresën IP të serverit ose emrin e domenit në shembull me vlerat tuaja:
Nuk ka ndodhur asgjë emocionuese, ndoshta, derisa të nisni OpenVPN në klient. Duke qenë se duhet të kaloni disa argumente, do ta bëni këtë nga linja e komandës. Argumenti —tls-client i tregon OpenVPN se do të veproni si klient dhe do të lidheni nëpërmjet enkriptimit TLS, ndërsa —config tregon për skedarin tuaj të konfiguratës:
# openvpn --tls-client --config /etc/openvpn/client.confLexoni me kujdes daljen e komandës për të siguruar që jeni lidhur siç duhet. Nëse diçka shkon keq për herë të parë, ndoshta është për shkak të mos përputhjes së konfigurimeve midis skedarëve të konfigurimit të serverit dhe klientit ose një problemi me lidhjen në rrjet/firewall. Këtu janë disa këshilla për të ndihmuar në zgjidhjen e problemeve.
- Lexoni me kujdes daljen e operacionit OpenVPN në klient. Ajo shpesh përmban këshilla të vlefshme se çfarë saktësisht nuk mund të kryhet dhe pse.
- Kontrolloni mesazhet e gabimeve në skedarët openvpn.log dhe openvpn-status.log në katalogun /etc/openvpn/ në server.
- Kontrolloni mesazhet e lidhura me OpenVPN dhe ngjarjet përkatëse në kohë në log-et sistemore në server dhe klient. (journalctl -ce do të shfaqë regjistrimet më të fundit.)
- Sigurohuni që keni një lidhje aktive rrjeti midis serverit dhe klientit (më shumë — në kapitullin 14).
Rreth autorit
David Clinton — administrator sistemi, mësues dhe shkrimtar. Ai ka administruar, shkruar në lidhje me këtë dhe ka krijuar materiale mësimore për shumë disiplina teknike të rëndësishme, duke përfshirë sistemet Linux, kompiuterët në re (veçanërisht AWS) dhe teknologjitë e kontejnerëve si Docker. Ai ka shkruar librin Learn Amazon Web Services in a Month of Lunches (Manning, 2017). Shumica e videokurseve të tij mësimore mund të gjenden në Pluralsight.com, dhe lidhjet për librat e tij të tjerë (në administrimin e Linux dhe virtualizimin e serverëve) janë të disponueshme në .
» Më shumë informacion mbi librin mund të gjendet në
»
»
Për anëtarët e Habra ka një zbritje prej 25% me kodin — Linux
Pas pagesës për versionin në letër të librit, libri elektronik dërgohet në e-mail.
Burimi: habr.com
