

Vazhdojmë ciklin tonë mbi ndërtimin e blockchain-it Monero, dhe artikulli i sotëm do të jetë i dedikuar protokollit RingCT (Transaksionet Konfidenciale me Rruaz), i cili paraqet transaksione konfidenciale dhe nënshkrime të reja në unazë. Fatkeqësisht, në internet ka pak informacione rreth mënyrës se si funksionon, dhe ne përpiqemi të mbuloj këtë boshllëk.
Ne do të flasim për mënyrën se si ky protokoll fsheh shumën e transfertave, pse është hequr dorë nga nënshkrimet klasike të rruazës për cryptonote, dhe si do të zhvillohet kjo teknologji në të ardhmen.
Duke qenë se ky protokoll është një nga teknologjitë më të komplikuara në Monero, lexuesi do t'i duhet njohuri themelore mbi ndërtimin e këtij blockchain-i dhe njohuri sipërfaqësore mbi kriptografinë në kurba elliptike (për të rifreskuar këto njohuri, mund të lexoni kapitujt e parë të artikullit tonë të mëparshëm mbi ).
Protokolli RingCT
Një nga sulmet e mundshme ndaj monedhave cryptonote është analiza e blockchain-it, e bazuar në njohjen e shumës dhe kohës së transfertës së dërguar. Kjo lejon të ngushtohet ndjeshëm zona e kërkimit për daljet që e interesojnë hajnin. Për t'u mbrojtur nga një analizë të tillë, në Monero u implementua protokolli i transaksioneve anonime, i cili fsheh plotësisht shumën e transfertave në rrjet.
Vlen të theksohet se ideja e fshehjes së shumave nuk është e re. Një nga të parët që e përshkroi këtë ishte zhvilluesi i Bitcoin Core, Greg Maxwell, në artikullin e tij . Realizimi aktual i RingCT është një modifikim i tij me mundësinë e përdorimit të nënshkrimeve në unazë (ku të mos ishin ato), duke marrë emrin Ring Confidential Transactions.
Përveç kësaj, protokolli ndihmon në eliminimin e problemeve me ndërlikimet e daljeve të pluhurit — daljet me shumë të vogël (që zakonisht rezultojnë si kthim nga transaksionet), të cilat krijonin më shumë probleme se sa vlenin vetë.
Në janar të vitit 2017, një fork i ashpër i rrjetit Monero u zhvillua, duke lejuar përdorimin opsional të transaksioneve konfidenciale. Dhe tashmë në shtator të atij viti, nga fork-u i versionit 6, këto transaksione u bënë të vetmet të lejuara në rrjet.
RingCT përdor disa mekanizma në të njëjtën kohë: nënshkrime grupore anonime spontane të lidhura shumë-shtresore (Multilayered Linkable Spontaneous Anonymous Group Signature, më pas — MLSAG), skemën e angazhimeve (Pedersen Commitments) dhe provat e gamës (nuk ka një përkthim të qëndrueshëm për këtë term në gjuhën shqipe).
Protokolli RingCT prezanton dy lloje transaksionesh anonime: simple dhe full. Të parat krijohen nga portofoli kur transaksioni përdor më shumë se një hyrje, ndërsa të dytat ndodhin në situatën e kundërt. Ato dallohen nga validimi i shumave të transaksioneve dhe të dhënat e nënshkruara me nënshkrimin MLSAG (më shumë për këtë do të flasim më poshtë). Po ashtu, transaksionet e tipit full mund të krijohen me çdo numër hyrjesh, nuk ka ndonjë ndryshim fundamentale. Në librin për këtë çështje thuhet se vendimi për të kufizuar transaksionet full në një hyrje u mor shpejt dhe në të ardhmen mund të ndryshojë.
Nënshkrimi MLSAG
Le të kujtojmë se çfarë përfaqësojnë hyrjet e nënshkruara të transaksioneve. Çdo transaksion shpenzon disa fonde dhe krijon. Krijimi i fondeve ndodh përmes krijimit të daljeve të transaksionit (analogji e drejtpërdrejtë - banknotat), dhe dalja që transaksioni shpenzon (në jetë reale shpenzojmë banknotat) bëhet hyrja (kujdes, këtu është shumë e lehtë të ngatërrosh).
Hyrja i referohet disa daljeve, por shpenzon vetëm një, duke krijuar kështu një "mashtrues" për të vështirësuar analizën e historisë së transfertave. Nëse transaksioni ka më shumë se një hyrje, atëherë një strukturë të tillë mund ta përfytyrojmë si një matricë, ku rreshtat janë hyrjet dhe kolonat janë daljet e përfshira. Për të provuar rrjetit se transaksioni shpenzon daljet e veta (dhe i di çelësat e tyre të fshehtë), hyrjet nënshkruhen me nënshkrimin ringjizë. Ky nënshkrim jep garancinë se nënshkruesi e dinte çelësat e fshehtë të të gjithë elementeve të ndonjë prej kolonave.
Transaksionet konfidenciale nuk përdorin më nënshkrime klasike për nënshkrimet ringjizë, për to kanë ardhur MLSAG - një version i përshtatur për disa hyrje të nënshkrimeve të ngjashme të njëkatëshe, .
Ato quhen shumëkatëshe, sepse nënshkruajnë menjëherë disa hyrje, secila e cila është e përfshirë me disa të tjera, dmth, nënshkruhet një matricë dhe jo një rresht i vetëm. Siç do ta shohim më tej, kjo ndihmon të kursejmë në madhësinë e nënshkrimit.
Le të shohim se si formohet nënshkrimi ringjizë, për shembullin e një transaksioni që shpenzon 2 dalje reale dhe përdor për përzierje m - 1 rastësishme nga blockchain. Le të shënojmë çelësat publikë të daljeve që shpenzojmë, si
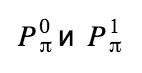 , dhe imazhet e çelësit për to përkatësisht:
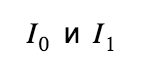 Kështu, ne kemi një matricë me përmasat 2 x m. Në fillim, ne duhet të llogarisim sfidat e quajtura challenges për çdo çift daljesh:
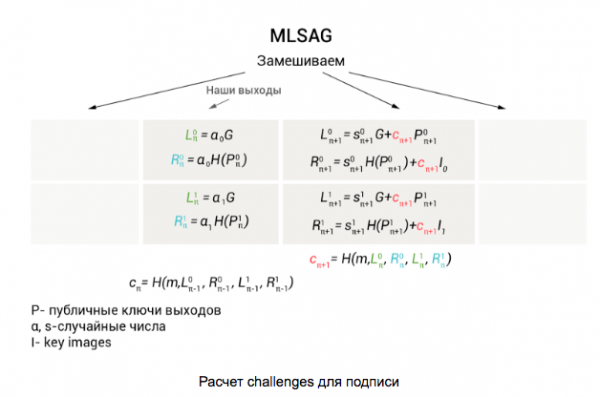
Llogaritjet fillojnë me daljet që harxhojmë, duke përdorur çelësat e tyre publikë: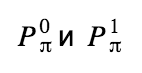 dhe numra të rastësishëm
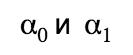 Si rezultat, marrim vlerat:
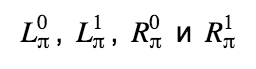 , të cilat përdorim për llogaritjen e challenge
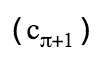 të çiftit tjetër të daljes (për ta bërë më të lehtë të kuptojmë se çfarë vendosim, ne i veçojmë këto vlera me ngjyra të ndryshme). Të gjitha vlerat e tjera llogariten në rreth sipas formulave të paraqitura në iluztrimin e parë. Challenge i fundit llogaritet për çiftin e daljes reale.
Siç e shohim, në të gjitha kolonat, përveç asaj që përmban daljet reale, përdoren numra të gjeneruar rastësisht. . Për π-ës kolonë ata na nevojiten gjithashtu. Ne e transformojmë
 në s:
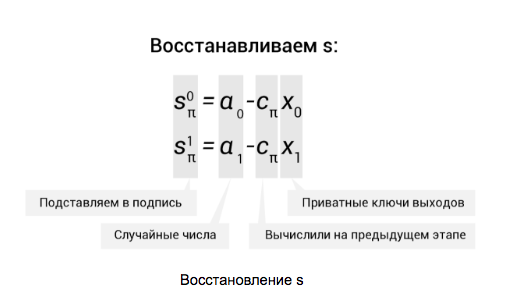
Nënshkrimi përbëhet nga një tuple i të gjitha këtyre vlerave:
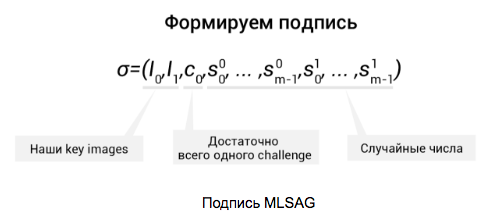
Më pas, këto të dhëna regjistrohen në transaksion.
Siç e shohim, MLSAG ka vetëm një challenge c0, e cila lejon që të kursejmë në madhësinë e nënshkrimit (të cilët tashmë kërkojnë shumë hapësirë). Më pas, çdo kontrollues, duke përdorur të dhënat , riparon vlerat c1,…, cm dhe kontrollon se
 . Kështu, rrethi ynë mbyllet dhe nënshkrimi kalon verifikimin.
Për transaksionet RingCT të tipit full, shtohet një rresht tjetër në matricën me daljet e përziera, por për këtë do të flasim më poshtë.
Pedersen Commitments
(zakonisht përdoret termini anglisht — commitments) përdoren në mënyrë që një palë të mund të dëshmojë se di një sekret (numër), duke mos e zbuluar atë në fakt. Për shembull, ju hodhni një numër në ndonjë lojë, llogarisni engagemen dhe e dorëzoni palës që kontrollon. Kështu, në momentin e zbulesës së numrit sekrete, kontrolluesi llogarit për vetë angazhimin, duke u bindur kështu se nuk e ke mashtruar.
Në Monero, angazhimet përdoren për të fshehur shumat e transfertave dhe aplikojnë variantin më të përhapur — angazhimet e Pedersen. Një fakt interesant — fillimisht zhvilluesit propozuan që të fshehin shumat përmes një përzierjeje të zakonshme, duke shtuar daljet në shuma të rastit, për të sjellë paqartësi, por më vonë kaluan në angazhime (ndonëse nuk është e sigurt që kursejnë në madhësinë e transaksionit, siç do ta shohim më poshtë).
Në rastin e përgjithshëm, angazhimi duket kështu:
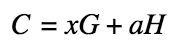 Ku C — vlera e vetë angazhimit, a — shuma e fshehur, H — një pikë fikse në një kurbë eliptike (gjenerator shtesë), x — një maskë arbitrare, faktor i fshehur, i gjeneruar rastësisht. Maskë këtu është e nevojshme që një palë e tretë të mos mund ta përcaktojë thjesht vlerën e commitment-it duke e përpiluar.
Kur gjenerohet një dalje e re, portofoli llogarit për të commitment-in, dhe kur shpenzohet, merr ose vlerën e llogaritur gjatë gjenerimit ose e përllogarit përsëri — në varësi të llojit të transaksionit.
RingCT simple
Në rastin e transaksioneve simple RingCT, për të garantuar që transaksioni krijon dalje të barabarta me shumën e hyrjeve (nuk krijon para nga ajri), duhet që shuma e commitments të para dhe të dyta të jetë e njëjtë, dmth:
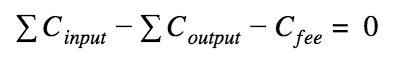
Komisioni i commitment-it llogaritet pak ndryshe — pa maskë:
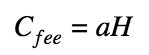 index a — shuma e komisionit, ajo është publikisht e aksesueshme.
Ky qasje lejon të provohet palës hetuese se ne po përdorim shuma të njëjta, pa i zbuluar ato.
Për ta bërë gjithçka më të qartë, le të shohim një shembull. Supozoni se transaksioni shpenzon dy dalje (dmth ato bëhen hyrje) në 10 dhe 5 XMR dhe gjeneron tre dalje me shumën 12 XMR: 3, 4 dhe 5 XMR. Në këtë rast paguan komisionin prej 3 XMR. Kështu shuma e parave të shpenzuara plus shuma e gjeneruar dhe komisioni janë të barabarta me 15 XMR. Le të përpiqemi të llogarisim commitments dhe të shohim diferencën e tyre (të kujtojmë matematikën):
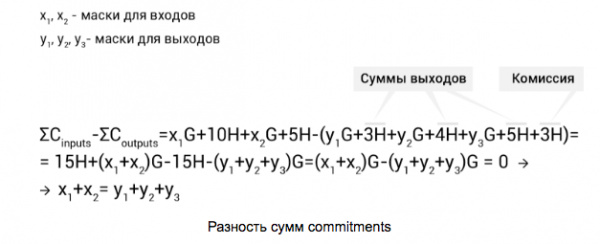
Këtu ne shohim që për të shkuar në përputhje — shumat e maskave të hyrjeve dhe daljeve na nevojiten të njëjta. Për këtë, portofoli gjeneron rastësisht x1, y1, y2 dhe y3, ndërsa që mbetet x2 e llogarit kështu:
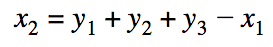
Duke përdorur këto maska, ne mund të provojmë çdo kontrolluesi se ne nuk gjenerojmë më shumë fonde se sa shpenzojmë, pa zbuluar shumat. Origjinal, apo jo?
RingCT full
Në transaksionet full RingCT, kontrolli i shumave të transfertave ndodh disi më ndërlikuar. Në këto transaksione, portofoli nuk rilogarit commitments për hyrjet, por përdor ato të llogaritura gjatë gjenerimit. Në këtë rast, duhet të supozojmë se diferenca e shumave nuk do të jetë më e barabartë me zero, përkundrazi:
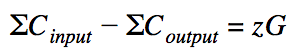
Këtu z — diferenca e maskave të hyrjeve dhe daljeve. Nëse e konsiderojmë zG si një çelës publik (çfarë me shumë të drejtë është), atëherë z — është çelësi privat. Në këtë mënyrë, ne dimë çelësin publik dhe çelësat privat përkatës. Duke pasur këto të dhëna, ne mund t'i përdorim ato në nënshkrimin e unazës MLSAG së bashku me çelësat publikë të daljeve të përziera:
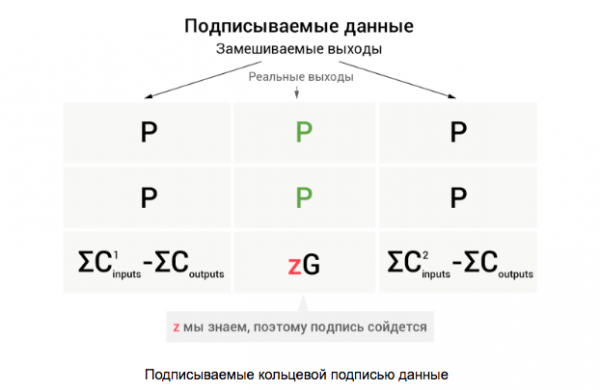
Kështu, një nënshkrim i vlefshëm i unazës do të garantonte se ne dimë të gjithë çelësat privatë të një nga kolonat, ndërsa çelësi privat në rreshtin e fundit mund ta dimë vetëm nëse transaksioni nuk gjeneron mjete më shumë se sa shpenzon. Ndër të tjera, këtu është përgjigjja për pyetjen "pse diferenca e shumave të angazhimeve nuk çon në zero" — nëse zG = 0, atëherë ne do të zbulonim kolonën me daljet reale.
Po si mësohet marrësi i mjeteve se sa para i janë dërguar? Këtu është shumë e thjeshtë — dërguesi i transaksionit dhe marrësi ndajnë çelësa sipas protokollit të Diffie-Hellman, duke përdorur çelësin e transaksionit dhe çelësin e shikimit të marrësit për të llogaritur një sekret të përbashkët. Dërguesi regjistron në fushat speciale të transaksionit të dhënat mbi shumën e daljeve, të enkriptuara me këtë çelës të përbashkët.
Provat e gamës
Çfarë ndodh nëse përdorim një numër negativ si shumën në angazhime? Kjo mund të çojë në gjenerimin e monedhave shtesë! Ky rezultat është i papranueshëm, prandaj ne kemi nevojë për një garanci që shumën që po përdorim nuk janë negative (pa zbuluar këto shumë, natyrisht, ndryshe kaq shumë punë dhe gjithçka për asgjë). me fjalë të tjera, ne duhet të provojmë se shuma ndodhet në intervalin [0, 2n — 1].
Për këtë, shuma e secilës dalje ndahen në bitët binarë dhe llogaritet angazhimi për secilin bit ndarazi. Si ndodhi kjo, është më mirë ta shqyrtojmë me një shembull.
Le të supozojmë se shumave tona janë të vogla dhe vendosen në 4 bit (në praktikë kjo është 64 bit), dhe ne krijojmë një dalje me shumën 5 XMR. Llogaritim angazhimet për secilin bit dhe angazhimin e përgjithshëm për të gjithë shumën: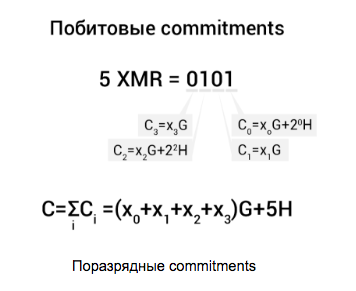
Pastaj çdo angazhim përzihet me një substitut (Ci-2iH) dhe nënshkruhet çiftazisht me nënshkrimin e unazës Borromeo (një nënshkrim tjetër i unazës), i propozuar nga Greg Maxwell në vitin 2015 (më shumë rreth saj mund të lexoni ):
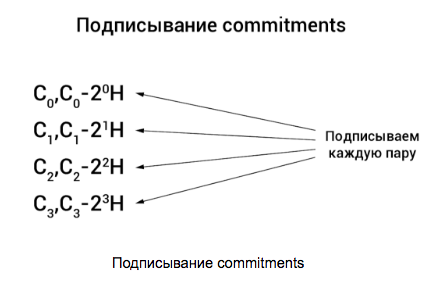 Të gjitha së bashku quhen prova e gamës dhe lejojnë të garantosh se në angazhime përdoren shuma në intervalin [0, 2n — 1].
Çfarë ndodh më tej?
Në implementimin aktual, provat e gamës po zënë shumë hapësirë — 6176 bajtë për një dalje. Kjo çon në transaksione të mëdha dhe, për pasojë, komisione më të larta. Për të reduktuar madhësinë e transaksionit në Monero, zhvilluesit po prezantojnë në vend të nënshkrimeve Borromeo bulletproofs — një mekanizëm prove e gamës pa angazhime bit për bit. , ata janë në gjendje të zvogëlojnë madhësinë e provës së gamës deri në 94%. Me këtë rast, në mes të korrikut, teknologjia kaloi nga kompania Kudelski Security, e cila nuk zbuloi mangësi të rëndësishme në vetë teknologjinë as në implementimin e saj. Teknologjia tashmë po aplikohet në rrjetin testues, dhe me forkun e ri, ka gjasa të kalojë edhe në rrjetin kryesor.
Bëni pyetjet tuaja, sugjeroni tema për artikuj të rinj mbi teknologjitë në fushën e kriptovalutave, dhe gjithashtu regjistrohuni në grupin tonë në , për të qenë në dijeni të ngjarjeve dhe publikimeve tona.
Burimi: habr.com
