

Në vitin 2008, munda të isha në një kompani të IT-së. Në çdo punonjës ndihej një tension i çuditshëm. Arsyja doli në pah: celularët ishin në kuti te hyrja e zyrës, pas shpine kishte një kamerë, 2 kamera të mëdha mbikëqyrëse në zyrë dhe një softuer kontrolli me keylogger. Dhe po, kjo nuk ishte ajo kompani që zhvillonte SORM ose sisteme mbështetje për avionët, por thjesht një zhvillues i softuerëve të biznesit, i cili tani është absorbuar, shkatërruar dhe nuk ekziston më (gjë që duket logjike). Nëse tani po shtriheni dhe mendoni se në zyrën tuaj me hamakë dhe me M&M në vaza nuk ka gjë të tillë, mund të jeni në një gabim të madh — thjesht për 11 vite, kontrolli ka mësuar të jetë i padukshëm dhe korrekt, pa probleme për faqet e vizituara dhe filmat e shkarkuar.
Pra, a nuk mundet pa këto gjëra, çfarë bëhet me besimin, lojalitetin, besimin te njerëzit? Nuk do ta besoni, por ka shumë kompani pa mjete sigurie. Por punonjësit arrijnë të bëjnë gabime atje, dhe në çdo vend — thjesht sepse fakti njerëzor mund të shkatërrojë botë, e jo më kompaninë tuaj. Pra, ku mund të bëjnë gabime punonjësit tuaj?
Ky nuk është një post shumë serioz, i cili ka vetëm dy funksione: të zbukurojë pak ditët e punës dhe të kujtojë për gjërat e bazave në siguri, që shpesh harrohen. Ah, dhe për të kujtuar përsëri për a nuk është një soft i tillë një çështje sigurie? 🙂
Le të fillojmë në mënyrë rastësore!
Fjalëkalimet, fjalëkalimet, fjalëkalimet…
Flas për to dhe ndjej një valë zemërimi: si është e mundur, tashmë ka kaq shumë herë që u është thënë botës, dhe gjithçka është si më parë! Në kompanitë e të gjithë niveleve, nga IP-të deri te korporatat multinacionale, kjo është një pikë shumë e dhimbshme. Më duket se nëse nesër ndërtuan një Yll të Vdekjes reales, në administrim do të ishte diçka si admin/admin. Çfarë mund të presim nga përdoruesit e zakonshëm, për të cilët faqja e tyre në VKontakte është shumë më e çmuar se llogaria e korporatës? Ja pikat që duhet të kontrollohen:
- Shkëputja e fjalëkalimeve në letra, në anën e pasme të tastierës, në monitor, mbi tavolinë nën tastierë, në etiketën poshtë mausit (të zgjuarit!)—punonjësit kurrë nuk duhet ta bëjnë këtë. Dhe jo sepse do të hyjë një haker i frikshëm dhe do të shkarkojë të gjithë 1C në një flash, por sepse në zyrë mund të ketë një Sasha të zemëruar, i cili po mendon të largohet dhe të bëjë ndonjë keqbërje ose të marrë informacionin si një dyshim të fundit. Pse të mos e bëjë këtë në ndonjë drekë tjetër?
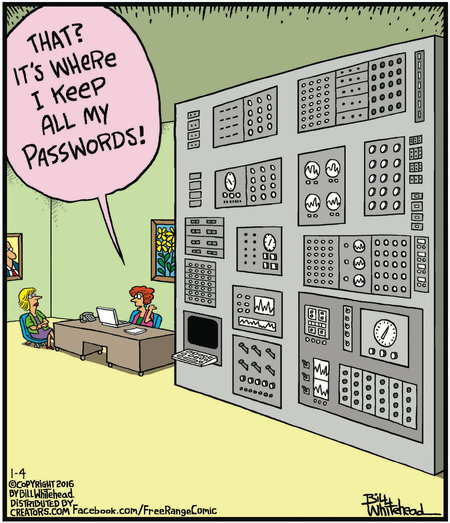
Kjo? Kjo gjë mban të gjithë fjalëkalimet e mia.
- Krijimi i fjalëkalimeve të thjeshta për hyrjen në PC dhe në programet e punës. Datat e lindjes, qwerty123 dhe madje asdf—kjo janë kombinime që e kanë vendin në anekdotat dhe në bashore, dhe jo në sistemin e sigurisë korporative. Vendosni kërkesa për fjalëkalimet dhe gjatësi të tyre, vendosni periudhën e ndërrimit.
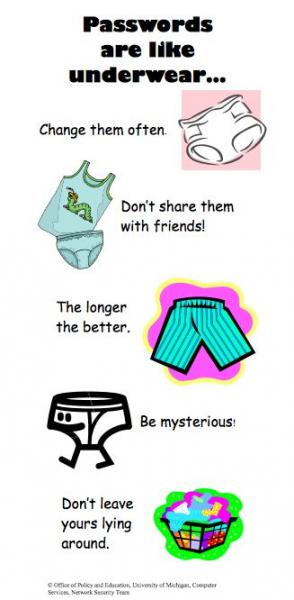
Fjalëkalimi është si të brendshme: ndryshojeni më shpesh, mos e ndani me miqtë tuaj, i gjatë—është më mirë, kini mister, mos i lëshoni kudo.
- Fjalëkalimet e prodhuesit për hyrjen në programin në rastin e paracaktuar janë të dëmtuara për arsye se shumica e punonjësve të prodhuesit i dinë ato, dhe nëse po merreni me një sistem web në re, nuk do të jetë e vështirë për askënd të nxjerrë të dhënat. Sidomos nëse keni gjithashtu sigurinë rrjetore në nivelin "mos e tërhiqni kabllon".
- Shpjegoni punonjësve të mos e vendosin sugjerimin për fjalëkalimin në sistemin operativ si "dita ime e lindjes", "emri i vajzës", "Gvoz-dika-78545-ap#1! në anglisht" ose "kverti dhe një me zero".
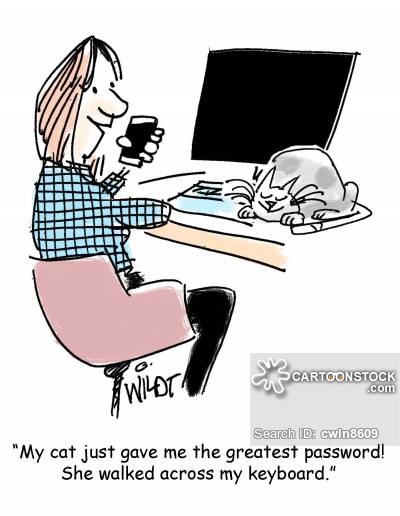
Kucing im më jep fjalëkalime të shkëlqyera! Ai ecën mbi tastierën time.
Akses fizik në dosje.
Si është organizuar aksesin në dokumentacionin e regjistrimit dhe të punës në kompaninë tuaj (për shembull, në dosjet personale të punonjësve)? Lërini të hamendsoj: nëse është një biznes i vogël, atëherë në kontabilitet ose në zyrën e shefit në dosje mbi rafte, nëse është i madh—në departamentin e burimeve njerëzore në raftet. Dhe nëse është vërtet shumë i madh, ndoshta, gjithçka është siç duhet: një zyrë e veçantë ose një blok me çelës magnetik, ku kanë akses vetëm disa punonjës dhe që për të hyrë atje, duhet të telefonosh dikë nga ata dhe të hysh në këtë nyjë në praninë e tyre. Nuk ka asgjë të vështirë për të bërë një mbrojtje të tillë në çdo biznes ose të paktën të mësoni të mos shkruani fjalëkalimin e thesarit të zyrës me laps në derë ose në mur (gjithçka është e bazuar në ngjarje reale, mos qeshni).
Pse është e rëndësishme? Së pari, punonjësit kanë një dëshire patologjike për të mësuar për njëri-tjetrin më të fshehtat: statusin familjar, madhësinë e pagës, diagnoza mjekësore, arsimimin etj. Ky është një kompromet në garën konkurruese të zyrës. Dhe ju nuk do të dëshironit aspak përplasjet që do të lindin kur dizajneri Petja të mësojë se ai merr 20,000 më pak se dizajnerja Alisa. Së dyti, aty punonjësit mund të kenë qasje në informacionin financiar të kompanisë (bilancet, raportet vjetore, kontratat). Së treti, thjesht mund të humbasë, prishen ose vjedhen ndonjë gjë për të fshehur gjurmët në biografinë e tyre të punës.
Depo, ku për dikë është humbje, për dikë — thesari
Nëse keni një depo, llogaritni se, më sooner ose më vonë, do të përballeni me shkelësit — ashtu është psikologjia e njeriut që sheh një sasi të madhe produkti dhe beson fort se shumë nga pak — nuk është grabitje, por ndarje. Një njësi produkti nga kjo grumbull mund të kushtojë 200,000, 300,000 dhe disa milionë. Fatkeqësisht, asgjë tjetër përveç kontrollit pedant dhe total nuk mund ta ndalojë vjedhjen: kamerat, pranimi dhe shkarkimi sipas kodit të barkodit, automatizimi i menaxhimit të depozitos (për shembull, në sistemin tonë, menaxhimi i depozitos është organizuar në mënyrë që menaxheri dhe drejtori të mund të shohin lëvizjet e produkteve në depo në kohë reale).
Prandaj, armatosni depo tuaj deri në dhëmbë, sigurojeni sigurinë fizike ndaj armikut të jashtëm dhe sigurinë e plotë — ndaj atij të brendshëm. Punonjësit në transport, logjistikë, në depo duhet të jenë plotësisht të vetëdijshëm se kontrolli ekziston, funksionon dhe për çdo rast ata do ta ndëshkojnë veten.
*uki, mos e fusni dorën në infrastrukturë
Nëse historia rreth serverit dhe pastrueses tashmë e ka përjetuar veten dhe ka kaluar prej kohësh në tregime të tjera sektori (për shembull, ka pasur një histori të ngjashme për ndalimin misterioz të IVL në të njëjtën dhomë), pjesa tjetër mbetet realitet. Siguria rrjetore dhe IT e kompanisë në biznesin e vogël dhe të mesëm lë shumë për të dëshiruar, dhe shpesh kjo nuk varet nëse keni një shtëpi sitem administrator ose një të ftuar. I fundit shpesh e bën edhe më mirë.
Pra, çfarë mund të bëjnë punonjësit këtu?
- Gjithçka më e ëmbël dhe e padëmshme është të shkosh në server, të tërheqësh kabllot, të shikosh, të derdhësh çaj, të sjellësh ndotje ose të provosh të konfigurosh diçka vetë. Kjo është veçanërisht e zakonshme për "përdoruesit e sigurt dhe të avancuar", të cilët herë pas here i mësojnë kolegët të çaktivizojnë antivirusin dhe të tejkalojnë mbrojtjen në PC dhe janë të bindur se janë zotër të lindur të serverit. Përmbledhtazi, akses i autorizuar dhe të kufizuar — është gjithçka që ju nevojitet.
- Vjedhja e pajisjeve dhe zëvendësimi i komponenteve. Ju e doni kompaninë tuaj dhe u keni vendosur të gjithëve karta grafike të fuqishme, që sistemi i faturimit, CRM dhe gjithçka tjetër të funksionojë në mënyrë të shkëlqyer? Shumë mirë! Por djemtë e zgjuar (dhe ndonjëherë edhe vajzat) do t’i zëvendësojnë ato lehtësisht me ato të shtëpisë, dhe në shtëpi do të luajnë lojëra në modelin e ri zyrtar — askush nga gjysma e botës nuk do ta dijë. Të njëjtën histori e kanë edhe tastierat, minj, ventilatorët, UPS dhe gjithçka tjetër që mund të zëvendësohet në kuadër të konfigurimit të hardware-it. Në fund, ju merrni rrezikun e dëmtimit të pasurisë, humbjen e saj të plotë dhe, mbi të gjitha, nuk merrni shpejtësinë dhe cilësinë e dëshiruara të funksionimit të sistemeve informative dhe aplikacioneve. Një sistem monitorimi (sistemi ITSM) me kontroll të konfiguar duhet të njihet me një administrator që është i pakompromis dhe principiel.
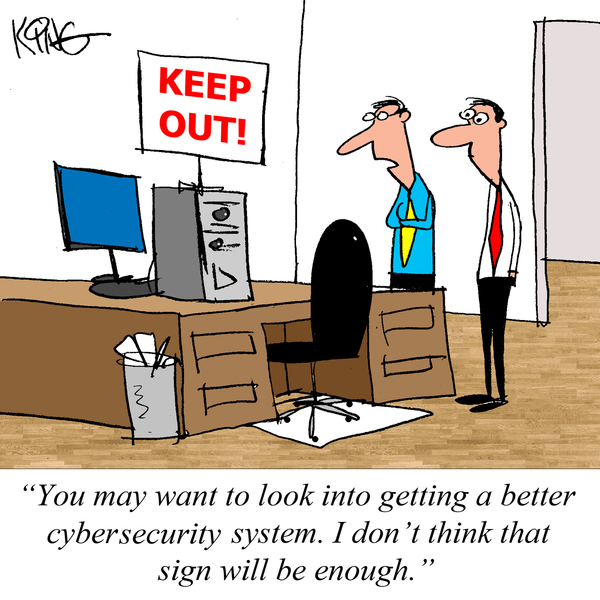
Ndoshta dëshiron të kërkosh një sistem sigurie më të mirë? Nuk jam i sigurt se ky shenjë është e mjaftueshme.
- Përdorimi i modemëve tuaj, pikave të qasjes, ndonjë Wi-Fi të ndarë e bën qasjen në skedarë më pak të mbrojtur dhe praktikisht të pakontrolluar, të cilat mund të përfitojnë nga keqbërësit (duke përfshirë edhe bashkëpunëtorët me punonjësit). Gjithashtu, ka shumë më shumë mundësi që një punonjës "me internetin e tij" të kalojë kohën e punës në YouTube, site komedike dhe në rrjetet sociale.
- Përdorimi i të njëjtëve fjalëkalime dhe identifikues për qasje në panelin administrativ të faqes, CMS, softuerin aplikativ — janë gjëra të frikshme që e kthejnë një punonjës të paaftë ose të keqdashës në një hakmarrës të padukshëm. Nëse 5 njerëz nga të njëjtën nënrrjet, me të njëjtin identifikim/fjalëkalim, hyjnë për të varur një poster, për të kontrolluar lidhjet reklamuese dhe metrikat, për të korrigjuar dizajnin dhe për të ngarkuar përditësimin, kurrë nuk do të arrini të zbuloni se cili prej tyre rastësisht e ktheu CSS në një pumpkin. Prandaj: identifikime të ndryshme, fjalëkalime të ndryshme, regjistrim të veprimeve dhe ndarjen e të drejtave të aksesit.
- Shty është e qartë për programet e palicencuara që punonjësit i sjellin në PC-të e tyre për të redaktuar disa foto ose për të bërë ndonjë gjë hobi gjatë orarit të punës. A keni dëgjuar për kontrollin e departamentit "K" të GUVD? Atëherë ai po vjen te ju!
- Antivirus duhet të funksionojë. Po, disa prej tyre mund të ngadalësojnë punën e PC-së, të jenë irritues dhe të duken si një shenjë e frikës, por më mirë të parandalosh sesa të vuash më vonë nga ndalesa në punë ose, edhe më keq, nga të dhënat e vjedhura.
- Kujdesi i sistemit operativ për rrezikun e instalimit të një aplikacioni nuk duhet injoruar. Sot, të shkarkosh diçka për punë është një çështje e disa sekondave ose minutave. Për shembull, Direct.Commander ose redaktori i AdWords, ndonjë SEO-parser dhe të tjerë. Nëse për produktet e Yandex dhe Google është më shumë-më pak e qartë, atëherë një ripërmasues i përshtatshëm, një pastrues i lirë të viruseve, një redaktues video me tre efekte, screenshot, regjistrues Skype dhe aplikacione të tjera "të vogla" mund të dëmtojnë si një PC të veçantë, ashtu edhe tërë rrjetin e kompanisë. Mësoni përdoruesit të lexojnë se çfarë kërkon kompjuteri nga ata, para se të thërrasin administratori i rrjetit dhe të thonë se "gjithçka vdiq". Në disa kompani, problemi zgjidhet thjesht: shumë utilitare të dobishme të shkarkuara janë në një ndarje rrjeti, po ashtu shfaqet një listë e zgjidhjeve online të vlefshme.
- Politika BYOD ose, përkundrazi, politika e lejes për të përdorur pajisjet e punës jashtë zyrës — është një aspekt shumë i rrezikshëm i sigurisë. Në këtë rast, pajisjet kanë akses nga familjarët, miqtë, fëmijët, rrjetet publike të pambrojtura dhe të tjera. Kjo është një lojë ruse — mund të ecësh për 5 vjet dhe të kalosh, por mund të humbësh ose të prishësh të gjitha dokumentet dhe skedarët e vlefshëm. Gjithashtu duhet të kujtojmë se punonjësit shpesh transferojnë skedarë mes PC-ve të tyre, gjë që përsëri mund të krijojë hapësira të rrezikshme në siguri.
- Bllokimi i pajisjeve gjatë mungesës është një zakon i mirë si në sferën korporative, ashtu edhe në atë personale. Sërish, e mbron nga kolegët kureshtarë, njohuritë dhe keqbërësit në vende publike. Është e vështirë të mësohet, por në një nga vendet e mia të punës kishte një përvojë të shkëlqyer: kolegët që i qaseshin një PC pa bllokim, shihnin një dritare të madhe me Paint që kishte shkruar "Blloko komp!" dhe diçka ndryshonte në punë, për shembull, fshihej ndërtimi më i fundit i shkarkuar ose fshihej ndihmësja e fundit që ishte regjistruar (kjo ishte një grup testi). E ashpër, por 1-2 herë ishin të mjaftueshme edhe për më të ngurtët. Megjithatë, dyshoj se ata që nuk janë në IT mund ta kuptojnë këtë humor.
- Por mëkati më i tmerrshëm, natyrisht, bie mbi sistemshikuesin dhe menaxhimin — në rast se ata nuk përdorin kategorikisht sistemet e kontrollit të trafikut, pajisjeve, licencave etj.
Kjo natyrisht është baza, sepse infrastruktura IT është vendi ku sa më larg të shkosh në pyll, aq më shumë dru ka. Dhe kjo bazë duhet të jetë e pranishme për të gjithë dhe të mos zëvendësohet me fraza si "ne besojmë njëri-tjetrit", "ne jemi familje", "kush e do këtë" — më për fat, kjo është e vërtetë deri në një pikë.
Ky është interneti, babe, këtu mund të dinë shumë për ty.
Përdorimi i sigurt i internetit duhet të hyjë në programin e edukatës për mbrojtjen e jetës në shkollë — dhe kjo nuk ka të bëjë fare me masat që na imponojnë nga jashtë. Kjo është pikërisht aftësia për të dalluar një lidhje nga një lidhje tjetër, për të kuptuar se ku është phishing dhe ku është mashtrimi, për të mos hapur bashkëngjitjet e e-maileve me temën "Akt verifikimi" nga një adresë e panjohur, pa u shqyrtuar etj. Megjithatë, duket se nxënësit e kanë mësuar gjithçka këtë, por punonjësit — jo. Ka shumë truke dhe gabime që mund të rrezikojnë të gjithë kompaninë njëherësh.
- Rrjetet sociale janë një pjesë e internetit, që nuk duhet të ketë vend në punë, por bllokimi i tyre në nivel kompanie në 2019 është një masë e papëlqyer dhe demotivues. Prandaj, duhet thjesht të shkruani të gjithë punonjësve se si të kontrollojnë ligjshmërinë e lidhjeve, të flasim për llojet e mashtrimeve dhe t'i kërkojmë që të punojnë në punë.
- Posta është një pikë e ndjeshme dhe ndoshta mënyra më e popullarizuar për të vjedhur informacion, për të instaluar malware, për të infektuar PC-në dhe tërë rrjetin. Fatkeqësisht, shumë punëdhënës e konsiderojnë klientin e postës si një atribut të kursimit dhe përdorin shërbime falas, ku mbërrijnë 200 mesazhe të spam-it në ditë, që kalojnë përmes filtrave etj. Disa individë të papërgjegjshëm hapin këto mesazhe dhe bashkëngjitjet, lidhjet, imazhet – ndoshta shpresojnë se princi i zi i ka lënë trashëgim pikërisht atyre. Pas kësaj, administratori ka shumë punë për të bërë. Apo kështu ishte menduar? A, dhe një histori tjetër e zymtë: në një kompani për çdo mesazh spami KPI-ja e administratorit reduktohej. Në përgjithësi, pas një muaji nuk kishte spam – praktika u mor nga organizata kryesore, dhe deri tani nuk ka spam. Ne vendosëm ta zgjidhim këtë çështje në mënyrë elegante – zhvilluam klientin tonë të postës dhe e integruam atë në , kështu që të gjithë klientët tanë gjithashtu përfitojnë nga kjo veçori e këndshme.
Herën tjetër, kur të marrësh një mesazh të çuditshëm me simbolin e shenjës së kopjimit, mos e klikoni atë!
- Mesazherët gjithashtu janë burim i lidhjeve të pa sigurta, por kjo është një e keqe shumë më e vogël se posti (përveç kohës së humbur në biseda në çate).
Duket se këto janë të gjitha gjëra të vogla. Megjithatë, çdo gjë e vogël mund të ketë pasoja katastrofike, sidomos nëse kompania juaj është një objektiv për sulmet e konkurrentëve. Dhe kjo mund të ndodhë papritur me këdo.
Punonjësit e bisedueshëm
Ky është ai faktori njerëzor nga i cili do t'ju jetë e vështirë të shpëtoni. Punonjësit mund të flasin për punën në korridor, në kafene, në rrugë, duke folur me zë të lartë për një klient tjetër, duke treguar arritjet dhe projektet e punës në shtëpi. Sigurisht, mundësia që pas shpine të qëndrojë një konkurrues është shumë e vogël (nëse nuk jeni në të njëjtin qendër biznesi - ka ndodhur), por shanset që djaloshi që shpreh qartë çështjet e biznesit të kapet me smartphone dhe të ngarkohet në YouTube, siç është e çuditshme, janë më të larta. Por dhe kjo është një gjë e kotë. Nuk është diçka e kotë kur punonjësit tuaj me entuziazëm ndajnë informacione në lidhje me produktin ose kompaninë në trajnime, konferenca, mitinge, forume profesionale, madje edhe në Habrë. Aq më tepër që shpesh njerëzit qëllimisht provokojnë kundërshtarin për këto biseda, për të kryer inteligjencën konkurruese.
Një histori që flet. Në një konferencë IT të një shkalle galaktike, një folës i seksionit shfaqi në sliden e tij një diagram të plotë të organizimit të infrastrukturës IT të një kompanie të madhe (top-20). Schemi ishte shumë mbresëlënëse, thjesht kozmike, pothuajse të gjithë e fotografuan atë, dhe ajo u shpërnda menjëherë në rrjetet sociale me komente entuziaste. Pastaj folësi nisi të ndjekë geotegët, stendat, rrjetet sociale që e kishin postuar dhe i lypte që ta fshinin, sepse iu telefonua mjaft shpejt dhe iu tha
Mosdija… çliron nga ndëshkimi
Sipas raportit global të Laboratorit Kaspersky për vitin 2017, midis kompanive që u përballën me incidente të sigurisë kibernetike për 12 muaj, një në dhjetë (11%) e llojeve më serioze të incidenteve lidhej me punonjësit e pakujdesshëm dhe të painformuar.
Mos supozoni se punonjësit dinë gjithçka për masat e sigurisë korporative, sigurohuni t'i informoni, të bëni trajnim, të dërgoni informacione interesante periodike mbi problemet e sigurisë, të organizoni takime me pizza dhe të sqaroni çështjet përsëri. Dhe po, një këshillë e bukur — etiketoni të gjitha informacionet e printuara dhe elektronike me ngjyra, shenja, mbishkrime: sekret tregtar, konfidenciale, për përdorim të brendshëm, akses i përgjithshëm. Kjo vërtet funksionon.
Bota moderne e ka vendosur kompaninë në një pozite shumë delikate: duhet të ruhet ekuilibri mes dëshirës së punonjësit për të mos punuar vetëm, por edhe për të marrë përmbajtje argëtues në sfond/ gjatë pushimeve dhe rregullave strikte të sigurisë korporative. Nëse aktivizoni hiperkontrollin dhe programet e ndjekjes absurde (po, nuk është gabim — kjo nuk është siguri, është paranojë) dhe kamerat prapa shpine, besimi i punonjësve ndaj kompanisë do të bjerë, dhe ruajtja e besimit është gjithashtu një mjet i sigurisë korporative.
Prandaj, dihet masa, respektoni punonjësit, bëni backup. Dhe më e rëndësishmja — vendosni sigurinë në qendër, jo paranojën personale.
Nëse keni nevojë për dhe përputhni mundësitë e tyre me qëllimet dhe detyrat tuaja. Nëse keni pyetje ose vështirësi — shkruani, telefononi, ne do të organizojmë një prezantim individual online për ju — pa rangime dhe parametra.
 , ku pa reklama shkruajmë gjëra jo krejt formale rreth CRM dhe biznesit.
Burimi: habr.com
