

Dje, më 9 dhjetor, u publikua versioni i radhës i Kubernetes — 1.17. Sipas traditës së krijuar në blogun tonë, po ndajmë ndryshimet më të rëndësishme të versionit të ri.
Informacioni i përdorur për përgatitjen e këtij materiali është marrë nga njoftimi zyrtar, , si dhe nga issues, pull requests përkatëse dhe Kubernetes Enhancement Proposals (KEP). Pra, çfarë ka të re?..
Routimi me vetëdije për topologjinë
Prej kohësh, komuniteti Kubernetes e priste këtë veçori — Topology-aware service routing. Nëse e ka zanafillën në tetor 2018, ndërsa zyrtar u shfaq 2 vjet më parë, kurse issues të zakonshme (si p.sh. ) — janë edhe disa vite më të vjetra…
Ideja kryesore është të ofrohet mundësia për të zbatuar routim “lokal” për shërbimet që ndodhen në Kubernetes. “Lokal” në këtë rast do të thotë “i njëjti nivel topologjik” (topology level), i cili mund të jetë:
- e njëjta nyje për shërbimet,
- i njëjti rack serverësh,
- i njëjti rajon,
- i njëjti ofrues cloud,
- …
Shembuj përdorimi për këtë veçori:
- kursim në trafikun e rrjetit në instalime cloud me shumë zona disponueshmërie (multi-AZ) — shihni me shembullin e trafikut brenda të njëjtit rajon, por mes AZ-ve të ndryshme në AWS;
- vonesa më të ulëta / throughput më i mirë;
- një shërbim i sharduar që ka informacion lokal për nyjen në çdo shard;
- vendosja e fluentd (ose alternativave të ngjashme) në një nyje me aplikacionet, log-et e të cilave mblidhen;
- …
Ky lloj routimi, që “e njeh” topologjinë, quhet edhe një formë network affinity — në analogji me , ose me (dhe Volume Provisioning). Niveli aktual i implementimit të ServiceTopology në Kubernetes është alpha-version.
Më shumë hollësi mbi mënyrën si funksionon kjo veçori dhe si mund ta përdorni që tani, lexoni në materialin nga një prej autorëve të saj.
Mbështetje për dual-stack IPv4/IPv6
Përparim i dukshëm edhe në një tjetër veçori të rrjetit: mbështetja e njëkohshme për dy IP stack-e, e prezantuar për herë të parë në . Konkretisht, versioni i ri solli ndryshimet e mëposhtme:
- në kube-proxy mundësinë e funksionimit të njëkohshëm në të dyja mënyrat (IPv4 dhe IPv6);
- në
Pod.Status.PodIPsmbështetje për downward API (njëkohësisht, në/etc/hoststani kërkohet që për host-in të shtohet edhe adresa IPv6); - mbështetje për dy stack-e në (Kubernetes IN Docker) dhe ;
- teste e2e të përditësuara.
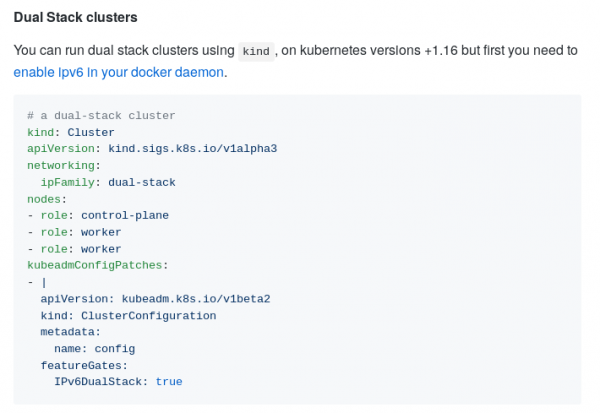
përdorimit të stack-ut të dyfishtë IPV4/IPv6 në KIND
Progresi në CSI
U shpall e qëndrueshme për ruajtjen e bazuar në CSI, e prezantuar për herë të parë në .
Nisma për migrimin e plugin-eve të volume-ve në CSI — — ka arritur në versionin beta. Kjo veçori është kritike për të kaluar plugin-et ekzistuese të ruajtjes (in-tree) në ndërfaqen moderne (CSI, out-of-tree) pa u vënë re nga përdoruesit fundorë të Kubernetes. Administratorëve të klasterëve do t’u mjaftojë të aktivizojnë CSI Migration, pas së cilës burimet ekzistuese stateful dhe ngarkesat e punës do të vazhdojnë thjesht të funksionojnë… por tashmë duke përdorur driver-at aktualë CSI në vend të atyre të vjetruar, të integruar në bërthamën e Kubernetes.
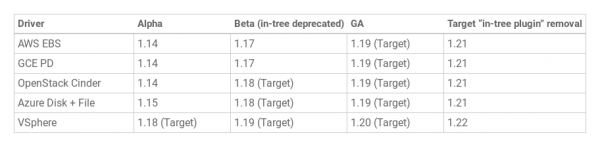
Aktualisht, në status beta është gati migrimi për driver-at AWS EBS (kubernetes.io/aws-ebs) dhe GCE PD (kubernetes.io/gce-pd). Parashikimet për ruajtjet e tjera janë si më poshtë:
Për mënyrën se si mbështetja “tradicionale” e ruajtjes në K8s arriti te CSI, kemi folur në . Ndërsa kalimit të CSI Migration në status beta i kushtohet një në blogun e projektit.
Përveç kësaj, në versionin Kubernetes 1.17 një funksionalitet tjetër i rëndësishëm në kontekstin e CSI, që e ka zanafillën e tij (implementimin alfa) në K8s 1.12, arriti statusin beta (domethënë aktivizohet si parazgjedhje) — dhe rikthimi prej tyre. Ndër ndryshimet e bëra në Kubernetes Volume Snapshot në rrugën drejt versionit beta:
- ndarja e sidecar-it CSI external-snapshotter në dy kontrollues,
- u shtua sekreti i fshirjes (deletion secret) si anotim për përmbajtjen e snapshot-it të volumit,
- një finalizer i ri (finalizer) për të parandaluar fshirjen e objektit API të snapshot-it nëse kanë mbetur lidhje ekzistuese.
Në momentin e publikimit të versionit 1.17, veçoria mbështetet nga tre driver-a CSI: GCE Persistent Disk CSI Driver, Portworx CSI Driver dhe NetApp Trident CSI Driver. Më shumë rreth implementimit dhe përdorimit të saj mund të lexoni në blog.
Cloud Provider Labels
Etiketat që automatikisht u caktohen nyjeve dhe volume-ve të krijuara në varësi të ofruesit cloud të përdorur, kanë qenë të disponueshme në Kubernetes si version beta prej shumë kohësh — që nga versioni K8s 1.2 (prill 2016!). Duke marrë parasysh përdorimin e tyre kaq të gjerë për kaq gjatë, zhvilluesit , se kishte ardhur koha për ta shpallur këtë veçori të qëndrueshme (GA).
Për këtë arsye, të gjitha u riemërtuan në përputhje me rrethanat (sipas topologjive):
-
beta.kubernetes.io/instance-type→node.kubernetes.io/instance-type -
failure-domain.beta.kubernetes.io/zone→topology.kubernetes.io/zone -
failure-domain.beta.kubernetes.io/region→topology.kubernetes.io/region
… por janë ende të disponueshme edhe me emrat e tyre të vjetër (për pajtueshmëri të prapambetur). Megjithatë, të gjithë administratorëve u rekomandohet të kalojnë te labels-et aktuale. i K8s është përditësuar.
Dalje e strukturuar e kubeadm
Në format alpha u prezantua për herë të parë . Formatet e mbështetura: JSON, YAML, shabllon Go.
Arsyetimi për zbatimin e kësaj veçorie (sipas ) është si më poshtë:
Megjithëse Kubernetes mund të vendoset edhe manualisht, standardi de facto (nëse jo de jure) për këtë proces është përdorimi i kubeadm. Mjete të njohura të menaxhimit të sistemeve si Terraform mbështeten te kubeadm për vendosjen e Kubernetes. Përmirësimet e planifikuara në Cluster API përfshijnë një paketë të kompozueshme për bootstrapping të Kubernetes me kubeadm dhe cloud-init.
Pa dalje të strukturuar, edhe ndryshimet që në pamje të parë duken krejt të padëmshme mund të prishin Terraform, Cluster API dhe programe të tjera që përdorin rezultatet e kubeadm.
Në planet më të afërta parashikohet mbështetje (në formën e daljes së strukturuar) për komandat e mëposhtme të kubeadm:
-
alpha certs -
config images list -
init -
token create -
token list -
upgrade plan -
version
Ilustrim i përgjigjes JSON për komandën kubeadm init -o json:
{
  "node0": "192.168.20.51:443",
  "caCrt": "sha256:1f40ff4bd1b854fb4a5cf5d2f38267a5ce5f89e34d34b0f62bf335d74eef91a3",
  "token": {
    "id":          "5ndzuu.ngie1sxkgielfpb1",
    "ttl":         "23h",
    "expires":     "2019-05-08T18:58:07Z",
    "usages":      [
      "authentication",
      "signing"
    ],
    "description": "The default bootstrap token generated by 'kubeadm init'.",
    "extraGroups": [
      "system:bootstrappers:kubeadm:default-node-token"
    ]
  },
  "raw": "Rm9yIHRoZSBhY3R1YWwgb3V0cHV0IG9mIHRoZSAia3ViZWFkbSBpbml0IiBjb21tYW5kLCBwbGVhc2Ugc2VlIGh0dHBzOi8vZ2lzdC5naXRodWIuY29tL2FrdXR6LzdhNjg2ZGU1N2JmNDMzZjkyZjcxYjZmYjc3ZDRkOWJhI2ZpbGUta3ViZWFkbS1pbml0LW91dHB1dC1sb2c="
}
Stabilizimi i risive të tjera
Në përgjithësi, versioni Kubernetes 1.17 u publikua nën moton “Stabiliteti”. Këtë e favorizoi fakti që shumë veçori në të (numri i tyre i përgjithshëm — 14) morën statusin GA. Midis tyre janë:
- “shënjimi” i nyjeve sipas kushteve të caktuara (), i shfaqur në ;
- — një lloj i ri ngjarjesh që kanë shenjën se të gjitha objektet deri në një version të caktuar (
resourceVersion) tashmë janë përpunuar nga watch; - (defaulting) për Custom Resources;
- në pod process namespaces;
-
ScheduleDaemonSetPods— me kube-scheduler (në vend të kontrolluesit DaemonSet); - për numrin e volume-ve në varësi të llojit të nyjes;
- për emrat e direktorive që montohen si
subPath; - në Lease API të specializuar;
- “mbrojtja e finalizer-it” () për balancuesit e ngarkesës (verifikimi i burimeve përkatëse të Service përpara fshirjes së burimeve të LoadBalancer);
- në performancë gjatë punës me shumë watches që monitorojnë grupe identike objektesh, arrihet duke shmangur riserializimin e të njëjtave objekte për çdo watcher.
Ndryshime të tjera
Lista e plotë e risive në Kubernetes 1.17, sigurisht, nuk kufizohet vetëm me ato të përmendura më sipër. Ja disa të tjera prej tyre (për një listë më të plotë, shihni. ):
- funksionaliteti i prezantuar në versionin e kaluar ;
- një ndryshim i ngjashëm EndpointSlice API (gjithashtu nga K8s 1.16), megjithatë kjo zgjidhje për përmirësimin e performancës/shkallëzueshmërisë së Endpoint API ende nuk është aktivizuar si parazgjedhje;
- pod-et kritike për funksionimin e klasterit tani jo vetëm në namespace-in
kube-system(detajet shihni në dokumentacionin për ); - opsioni i ri për kubelet — — lejon përcaktimin e qartë të listës së CPU-ve të rezervuara për sistemin;
- për
tani mund tëflamuri i ri--prefix, i cili shton emrin e pod-it dhe të kontejnerit burim në çdo rresht logu; - në
label.SelectorRequiresExactMatch; - të gjithë kontejnerët në kube-dns me më pak privilegje;
- është veçuar në një depo të veçantë GitHub dhe nuk do të përfshihet më në release-t e Kubernetes;
- ndjeshëm e kube-proxy për portet jo-UDP.
Ndryshimet në varësi:
- versioni i CoreDNS i përfshirë në kubeadm — 1.6.5;
- versioni i crictl është përditësuar në v1.16.1;
- CSI 1.2.0;
- etcd 3.4.3;
- versioni i fundit i testuar i Docker është rritur në 19.03;
- versioni minimal i Go i kërkuar për ndërtimin e Kubernetes 1.17 është 1.13.4.
P.S.
Lexoni gjithashtu në blogun tonë:
- «»;
- «»;
- «»;
- «».
Burimi: habr.com
