

Një nga momentet kyçe në punën e sistemeve të shpërndara është trajtimi i defekteve. Kubernetes ndihmon në këtë drejtim duke përdorur kontrollues që monitorojnë gjendjen e sistemit tuaj dhe rindezin shërbimet që kanë ndaluar së punuari. Megjithatë, Kubernetes mund të ndalë me forcë funksionimin e aplikacioneve tuaja për të siguruar qëndrueshmërinë e përgjithshme të sistemit. Në këtë seri, do të shqyrtojmë se si mund ta ndihmojmë Kubernetes të kryejë punën e tij më efektivisht dhe të reduktojë kohën e ndërprerjes së aplikacioneve.
Para fillimit të përdorimit të kontejnerëve, shumica e aplikacioneve punonin në makina virtuale ose fizike. Nëse një aplikacion dështonte ose ngrinte, merrte shumë kohë për të hequr detyrën e ekzekutimit dhe për ta ngarkuar përsëri programin. Në rastin më të keq, dikush duhej ta zgjidhte këtë problem manualisht gjatë natës, në orët më të papërshtatshme. Nëse një detyrë e rëndësishme ekzekutoheshin nga vetëm 1-2 makina të punës, një dështim i tillë ishte krejtësisht i papranueshëm.
Prandaj, në vend të rindezjes manuale, filluan të përdorin monitorimin në nivelin e proceseve për të rindezur automatikisht aplikacionin në rast të përfundimit të tij në mënyrë të papritur. Nëse programi dështonte, procesi i monitorimit kap kodin e daljes dhe rindez serverin. Me shfaqjen e sistemeve si Kubernetes, ky lloj reagimi ndaj dështimeve u integrua thjesht në infrastrukturë.
Kubernetes përdor ciklin e ngjarjeve "monitorim - regjistrimi i ndryshimeve - veprimi" për të siguruar që burimet të ruajnë funksionalitetin e tyre ndërsa kalojnë nga kontejnerët në nodet përkatëse.
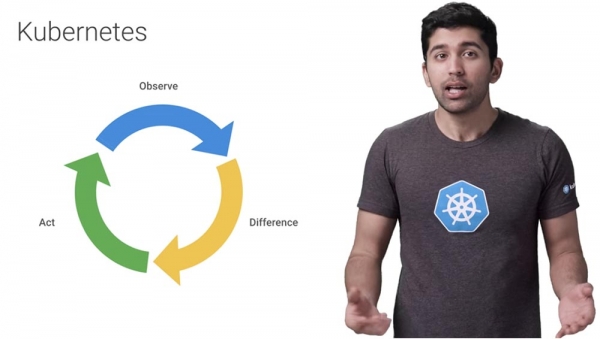
Kjo do të thotë se nuk keni më nevojë të nisni manualisht monitorimin e proceseve. Nëse një burim dështon shkak për kontrollin e funksionalitetit, Kubernetes thjesht do t'i ofrojë automatikisht një zëvendësim. Në të njëjtën kohë, Kubernetes bën shumë më tepër se sa thjesht të monitorojë dështimet e aplikacioneve tuaja. Ai mund të krijojë më shumë kopje të aplikacionit për të punuar në disa makina, të përditësojë aplikacionin ose të ekzekutojë njëkohësisht disa versione të aplikacionit tuaj.
Prandaj, ka shumë arsye pse Kubernetes mund të pezullonte një kontejner të shëndoshë. Për shembull, nëse po e azhurnoni shpërndarjen tuaj, Kubernetes do të ndalë ngadalë pod-et e vjetra, ndërkohë që do të nisë ato të reja. Nëse e çmoni një nod, Kubernetes do të ndalë të gjitha pod-et në atë nod. Për më tepër, nëse një nod përfundon burimet, Kubernetes do të ndalë të gjitha pod-et për të liruar këto burime.
Prandaj, është shumë e rëndësishme që aplikacioni juaj të ndalojë punën me një ndikim minimal te përdoruesi përfundimtar dhe me një kohë rikuperimi minimale. Kjo do të thotë se para se të ndalej, duhet të ruajë të gjitha të dhënat që duhen ruajtur, të mbyllë të gjitha lidhjet rrjetërore, të përfundojë punët e mbetura dhe të bëjë detyrat e tjera urgjente.
Në praktikë, kjo do të thotë se aplikacioni juaj duhet të jetë në gjendje të përballojë mesazhin SIGTERM – sinjali për ndalimin e procesit, i cili është sinjali i paracaktuar për utilitarin kill në sistemet operativ të familjes Unix. Pasi të marrë këtë mesazh, aplikacioni duhet të ndalojë.
Pasi Kubernetes vendosi të përfundojë një pod, ndodhin një sërë ngjarjesh. Le të shohim çdo hap që merr Kubernetes gjatë ndalimit të punës së një kontejneri apo pod-i.
Supozoni se dëshirojmë të përfundojmë një nga pod-et. Në këtë moment, ai do të ndalojë të marrë trafikun e ri – kontejnerët që punojnë brenda pod-it nuk do të preken, por të gjithë trafiku i ri do të bllokohet.
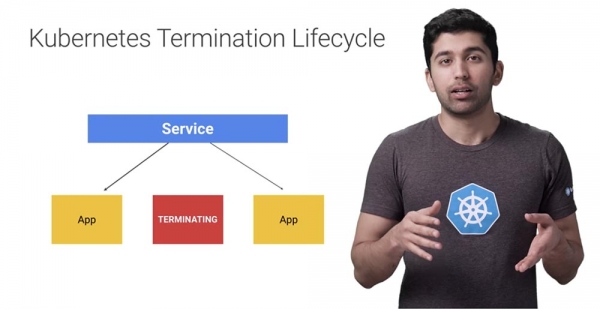
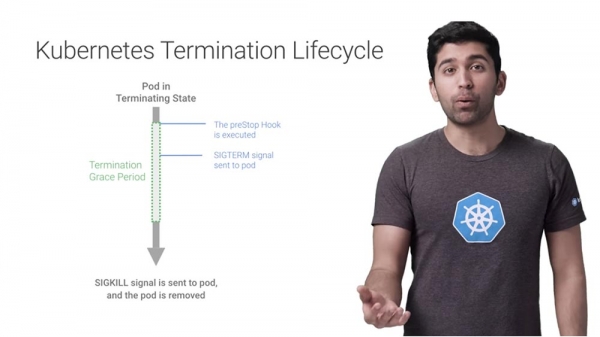
Le të shohim mënyrën preStop — kjo është një komandë e veçantë ose një kërkesë HTTP që dërgohet kontejnerëve në pod. Nëse aplikacioni juaj nuk ndalon siç duhet kur merr SIGTERM, mund të përdorni preStop për të ndaluar në mënyrë të saktë.
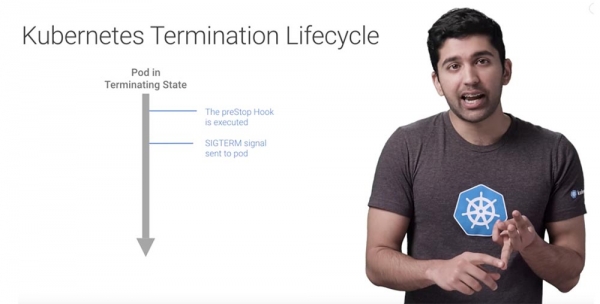
Shumica e programeve, kur marrin sinjalin SIGTERM, ndalojnë punën e tyre në mënyrë të duhur, por nëse po përdorni kod të jashtëm ose një sistem që nuk mund ta kontrolloni plotësisht, hubi preStop shërben si një mënyrë e shkëlqyer për të thirrur një ndalim elegant pa ndryshuar aplikacionin.
Pas ekzekutimit të këtij hook, Kubernetes do të dërgojë sinjalin SIGTERM për enët në pod, i cili do t'u tregojë atyre se do të fikën së shpejti. Pas marrjes së këtij sinjali, kodi juaj do të kalojë në procesin e fikjes. Ky proces mund të përfshijë ndalimin e çdo lidhjeje afatgjatë, siç është lidhja me bazën e të dhënave ose streaming WebSocket, ruajtjen e gjendjes aktuale dhe të ngjashme.
Edhe nëse po përdorni hook-un preStop, është shumë e rëndësishme të verifikoni se çfarë ndodh me aplikacionin tuaj kur dërgoni sinjalin SIGTERM, si e menaxhon ai këtë, në mënyrë që ngjarjet ose ndryshimet në punën e sistemit, të shkaktuara nga fikja e pod-it, mos të jenë një befasi për ju.
Në këtë moment, përpara se të ndërmerrni veprime të mëtejshme, Kubernetes do të presë për periudhën e specifikuar të kohës, e cila quhet terminationGracePeriodSecond, ose periudha për fikjen e duhur pas marrjes së sinjalit SIGTERM.
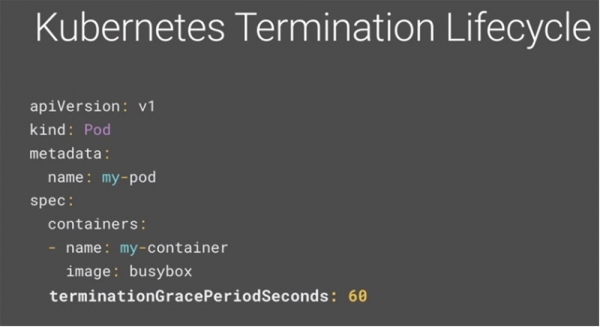
Për default, kjo periudhë është 30 sekonda. Është e rëndësishme të theksohet se ajo zgjat paralelisht me hook-un preStop dhe sinjalin SIGTERM. Kubernetes nuk do të presë derisa të përfundojë preStop hook dhe SIGTERM - nëse aplikacioni juaj shkëputet para se të përfundojë periudha TerminationGracePeriod, Kubernetes do të kalojë menjëherë në hapin tjetër. Prandaj, sigurohuni që vlera e kësaj periudhe në sekonda të jetë e paktën aq sa koha e nevojshme për fikjen e duhur të pod-it, dhe nëse ajo e tejkalon 30 sekonda, rritni periudhën në madhësinë e nevojshme në YAML. Në shembullin e dhënë, ajo është 60 sekonda.
Dhe në fund, hapi i fundit — nëse kontenierët ende vazhdojnë të punojnë pas skadimit të terminationGracePeriod, ata do të dërgojnë sinjalin SIGKILL dhe do të fiken me forcë. Në këtë moment, Kubernetes gjithashtu do të pastrojë të gjitha objektet e tjera të pod-it.
Kubernetes fik pod-et për shumë arsye, prandaj sigurohuni që aplikacioni juaj të mbyllet siç duhet në çdo rast, për të garantuar stabilitetin e shërbimit.
Pak reklamë 🙂
Faleminderit që po qëndroni me ne. Ju pëlqen artikujt tanë? Doni të shihni më shumë materiale interesante? Na mbështesni duke bërë një porosi ose duke rekomanduar tek miqtë tuaj, , një analog unik i serverëve entry-level që e kemi shpikur për Ju: (opcionet me RAID1 dhe RAID10, deri në 24 bërthama dhe deri në 40GB DDR4 janë të disponueshme).
Dell R730xd dyfish më i lirë në qendër të të dhënave Equinix Tier IV në Amsterdam? Vetëm te ne në Holandë! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — nga $99! Lexoni rreth
Burimi: habr.com
